Коротко (TL;DR)
- Що це. Зв’язка Codex і Binance MCP дає агенту Codex CLI доступ до окремого субрахунку на біржі. Вхід іде через сайт Binance, API-ключ на комп’ютері не потрібен.
- Головне налаштування. Підтвердження можна закріпити у файлі налаштувань:
default_tools_approval_mode = "prompt"уconfig.toml. Запитує програма, а не модель на власний розсуд. Перевірте це на порожньому субрахунку: ми не запускали. - Дві пастки. Заборона мережі в Codex стосується команд, а не підключень до MCP-серверів. Це наш висновок із документації OpenAI, самі ми не перевіряли. А значення
approval_policy = "untrusted"зі сторонніх гайдів знято: починаючи з версії 0.149.0, Codex із ним не запускається. - Головний ризик. Виведення в агента немає, але окремого ліміту збитку теж немає. Модель помиляється, а угода з плечем 10× втрачає заставу, коли ціна падає приблизно на 10%.
- Злам біржі. 29 жовтня 2026 року в Binance вкрали близько $6,3 млрд. На 7 листопада виведення відкривається поетапно, тому перед поповненням перевірте статус своєї мережі.
- З чого почати. Спершу лише читання, потім підтвердження кожного ордера, потім спот на 5 USDT.
Маршрут у Codex той самий, що й у Claude Code: команда, вхід через сайт, субрахунок, мала сума. Головне тут — підтвердження ордера. Документація Binance описує його як поведінку агента, а в Codex його можна закріпити у файлі налаштувань. У Claude Code для цього є власні правила, порівняння нижче.
- Коротко (TL;DR)
- Binance MCP простими словами: що агент може, а чого ні
- Підключення Codex CLI до Binance MCP: команда і вхід через OAuth
- config.toml для Binance MCP: підтвердження кожної дії
- Пісочниця Codex не закриває MCP: що робить заборона мережі
- Codex CLI і Claude Code на Binance MCP: таблиця відмінностей
- Перша перевірка на субрахунку: від ціни BTC до ордера на 5 USDT
- Ризики Binance MCP: плече, ліквідація і скільки можна втратити
- Binance після зламу 29.10.2026: як відкривається виведення
- FAQ
Команду codex mcp add ми не запускали: Codex у нас не встановлений, акаунта Binance немає. Налаштування описуємо за документацією Binance та OpenAI станом на 7 листопада 2026 року. Самі ми перевірили адресу сервера й мінімуми ордерів через публічний API, відкритий програмний інтерфейс біржі.
Binance MCP простими словами: що агент може, а чого ні
Binance MCP Server — офіційний сервер біржі для ШІ-агентів, запущений 20 серпня 2026 року. MCP (Model Context Protocol) — стандарт, через який ШІ підключається до зовнішніх сервісів. Без нього ШІ лише відповідає, а з ним може діяти, якщо ви дозволили.
Агент працює в окремому субрахунку. Субрахунок — це рахунок усередині вашого акаунта, відділений від головного. Створюється він порожнім, гроші туди переказуєте лише ви.Дія агента Чи можна Умова Читати ціни, стакан, свічки, фандинг Так Право Market data Дивитися баланс і позиції субрахунку Так Право Account Дивитися баланс головного рахунку Так, лише читання Право Account, за вашим вибором Торгувати: спот, маржа, Convert, ф’ючерси Так Право Trade і допуск вашого акаунта Переказувати між гаманцями субрахунку Так Право Transfer Переказувати з головного рахунку на субрахунок Ні Лише ви, у кабінеті Binance Виводити на зовнішню адресу Ні Такого права не існує Бачити email і дані KYC Ні За пресрелізом Binance від 20.08.2026
Коротко про терміни. Стакан — список заявок на купівлю й продаж, а ордер — одна така заявка. Спот — купівля самої монети, маржа — угода на позичені гроші, Convert — обмін монети на монету. Ф’ючерс — контракт на ціну монети, фандинг — регулярна плата між його учасниками. KYC — перевірка особи.
Є й аварійна кнопка Emergency stop. Вона в кабінеті Binance, агент для неї не потрібен. Кнопка відключає всіх агентів і скасовує ордери та позиції на субрахунку. Як закриваються позиції і за якою ціною, сторінка не уточнює, тому на вдалий вихід не розраховуйте.
Підключення Codex CLI до Binance MCP: команда і вхід через OAuth
Підключення займає п’ять кроків. Документація Binance просить робити це на комп’ютері, а не з телефона. Ще вона забороняє вставляти адресу сервера в чат із ШІ та відкривати її в браузері.
- Акаунт. Потрібен звичайний акаунт Binance. Субрахунок біржа запропонує створити під час першої авторизації.
- Команда. Якщо Codex ще не встановлений, почніть із нього. Потім виконайте в терміналі рядок із документації Binance:
codex mcp add binance-mcp-server --url https://agent.binance.com/mcp/agentic --oauth-client-id codex
- Вхід. OAuth — це вхід через сайт сервісу, без передавання пароля програмі. API-ключ (пара рядків, за якими програма сама працює з рахунком) тут на диск не потрапляє. За розбором corsair.dev, Codex може почати вхід одразу після
add. Якщо браузер не відкрився, виконайтеcodex mcp login binance-mcp-server. У терміналі без браузера допишіть до цієї команди--no-browser. - Права. На екрані згоди видайте мінімум. Для початку вистачить Market data. Щоб змінити права пізніше, Binance велить відключити агента й підключити знову.
- Перевірка. У Codex відкрийте
/mcpі знайдіть сервер у списку. Потім попросіть показати ціну BTCUSDT і зміну за 24 години через Binance MCP Server. Відповідь має прийти через інструмент сервера, тобто його окрему функцію: показати ціну, надіслати ордер.
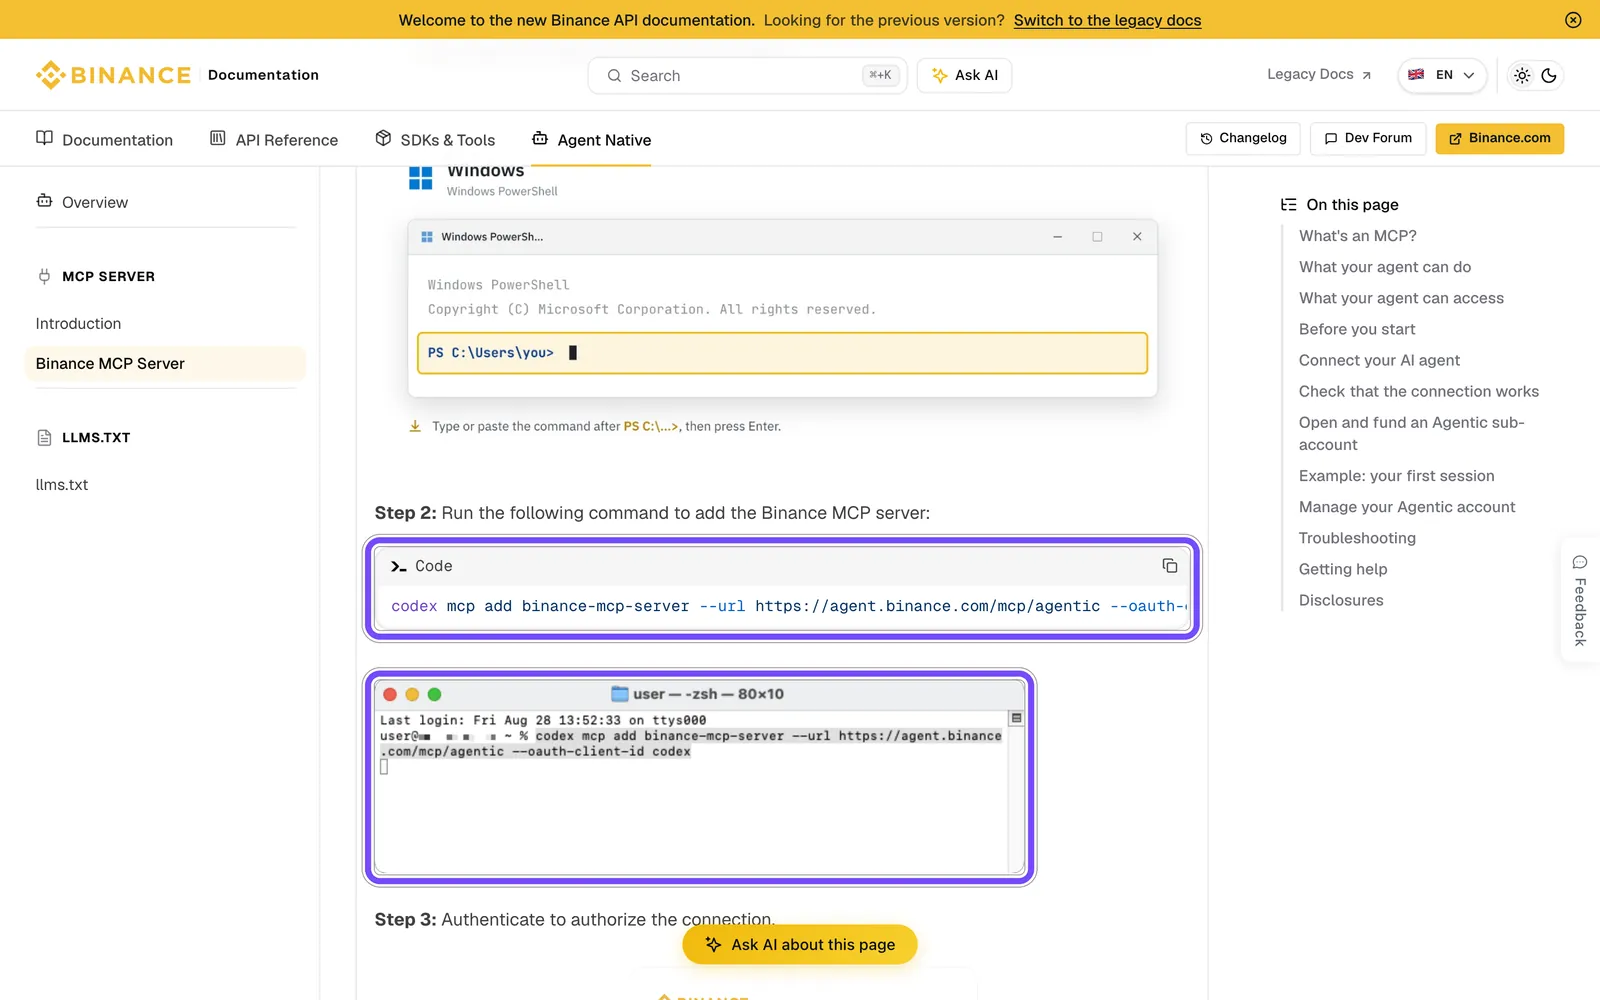
Кадр знято 7 листопада 2026 року в чистому браузері без входу. Рамки показують команду: згори блок для копіювання, знизу той самий текст у терміналі. Нижче видно крок 3 з авторизацією.
Що означають частини команди:
binance-mcp-server— ваша мітка. У сторонньому репозиторії той самий сервер названоbinance, це не помилка.--url— адреса сервера. Її треба ввести точно.--oauth-client-id codex— ім’я клієнта для входу. Ця частина команди працює лише разом із--url. Стара версія Codex може її не знати, тоді спершу оновіть програму.
Ми перевірили адресу зі свого боку. 7 листопада 2026 року о 09:54 UTC запит без входу повернув HTTP 401, тобто відмову з вимогою авторизації. Отже, сервер відповідає, а без входу його не прочитати, навіть ціни. У документації Market data значиться як відкриті дані, але до самої адреси анонімний запит не проходить.
Метадані сервера підтверджують схему входу: код авторизації плюс PKCE, захист від перехоплення коду. Секрету клієнта тут немає. Способи зв’язку із сервером і що робити, якщо він мовчить, розбирає наш гайд про MCP-сервери в Codex, повторювати їх не будемо.
config.toml для Binance MCP: підтвердження кожної дії
Підтвердження буває двох видів. Перше обіцяє модель: документація Binance пише, що агент переказує ордер і чекає вашого «так». Але TechCrunch 20 серпня 2026 року зі слів представника Binance повідомив інше: можна налаштувати й автономну торгівлю. Модель до того ж може помилитися.
Друге ставите ви самі, і працює воно на боці програми. Налаштування MCP лежать у файлі ~/.codex/config.toml. Проєктний .codex/config.toml читається лише в довірених проєктах. Додайте до запису сервера один рядок:
[mcp_servers.binance-mcp-server]
url = "https://agent.binance.com/mcp/agentic"
default_tools_approval_mode = "prompt"

[mcp_servers.binance-mcp-server.oauth]
client_id = "codex"
Адресу і client_id команда add записує сама, поруч може стояти ще callback_url. Його не чіпайте. Документація OpenAI називає чотири значення ключа:
prompt— наш вибір на старті. OpenAI його теж не розшифровує, лише ставить у прикладі на весь сервер. За назвою він запитує про кожен інструмент. Тому перевірка на порожньому субрахунку нижче обов’язкова.writes— запитує про інструменти, не позначені як read-only (лише читання). Зручно, але залежить від позначок сервера.auto— докладно не розшифровано на сторінці OpenAI. Для грошей ми його не беремо.approve— теж без подробиць. У прикладі OpenAI це виняток для одного інструмента на сервері зprompt. На торгові інструменти його не ставте.
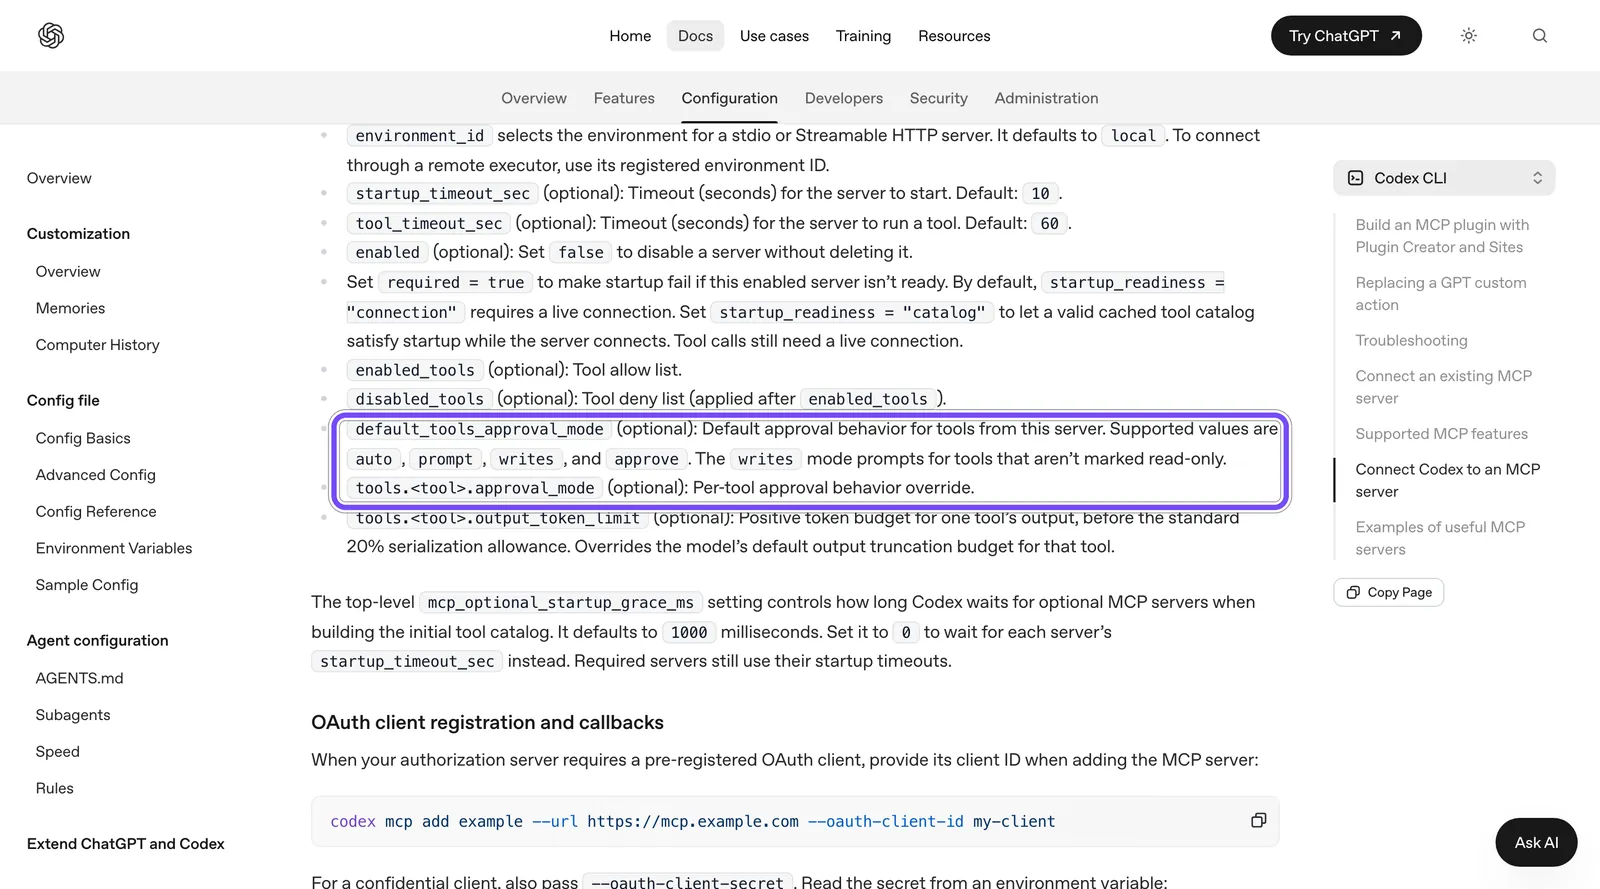
На кадрі сторінка OpenAI, знято 7 листопада 2026 року. У рамці ключ, чотири значення і налаштування для окремого інструмента.
Чому не writes. Список інструментів Binance видно лише після входу, і позначок ми не бачили. Немає позначки read-only — буде зайве запитання. Хибна позначка — ордер пройде мовчки. Те саме з позначкою destructive (небезпечна дія): Codex завжди запитує про такий інструмент, лише якщо сервер її вказав.
Якщо prompt запитує і про читання, це трохи набридає. Коли побачите інструменти в /mcp, можна дозволити читання цін окремим рядком. Назву візьміть зі свого списку: відкритого офіційного переліку немає.
[mcp_servers.binance-mcp-server.tools.НАЗВА_ІНСТРУМЕНТА]
approval_mode = "approve"
Ще два ключі звужують набір. enabled_tools — білий список інструментів, disabled_tools — чорний, він застосовується після білого. Це другий рівень після прав Binance: можна не показувати моделі ф’ючерси, навіть якщо право Trade видано. Тайм-аути (10 секунд на старт, 60 на виклик) можна залишити. Як шари налаштувань перекривають один одного, розібрано в статті про config.toml і профілі Codex.
Є спосіб непомітно передати підтвердження не вам. approvals_reviewer = "auto_review" і прапорець --approve-for-me передають підтвердження агенту-перевіряльнику. За описом OpenAI, це стосується й викликів MCP, а дії низького та середнього ризику можуть пройти без вас. Для біржі залиште approvals_reviewer = "user".
Пісочниця Codex не закриває MCP: що робить заборона мережі
Пісочниця — це обмеження на рівні системи: чого можуть торкатися команди агента. Локально Codex за замовчуванням працює з вимкненою мережею для команд. Але це не відрізає агента від біржі. Мережевий проксі — посередник, через який іде трафік команд, якщо мережу їм дозволено. OpenAI у розділі про трафік поза проксі прямо перелічує підключення до MCP-серверів серед того, що він не фільтрує. Окремої фрази про вимкнену мережу там немає. Це наш висновок: мережеві правила OpenAI описує лише для команд. Незалежного підтвердження ми не знайшли.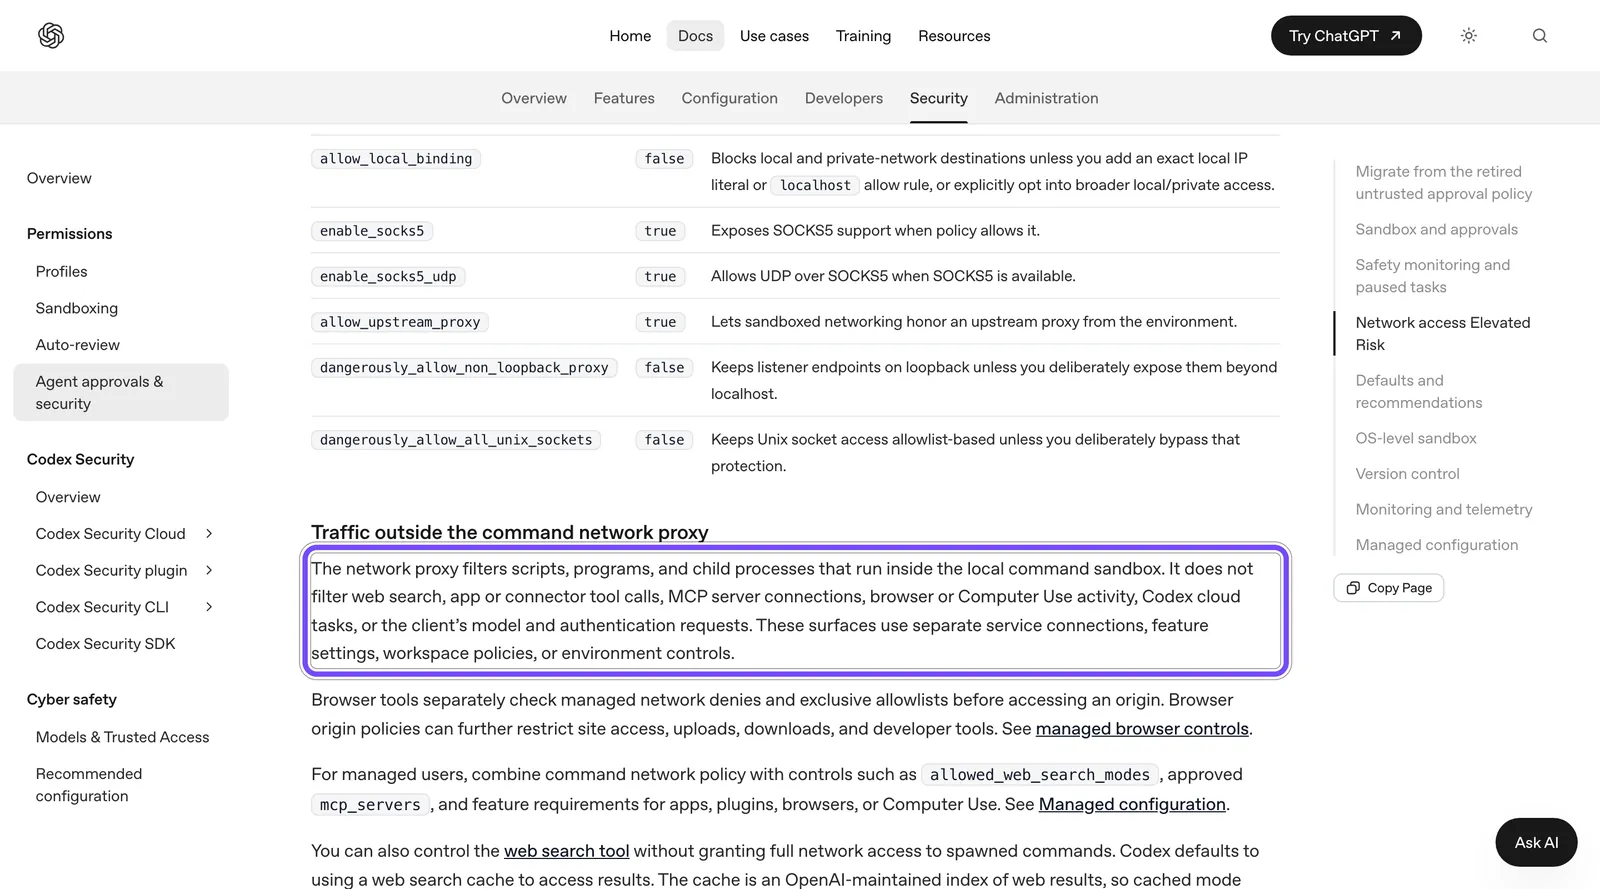
Кадр знято 7 листопада 2026 року. Рамка показує абзац, де в переліку того, що проксі не фільтрує, стоять MCP server connections.
Заборона мережі діє на:
- скрипти й програми, які агент запускає всередині пісочниці;
- наприклад, на
curlабо Python-скрипт, який агент написав і запустив.
Заборона мережі не діє на:
- підключення до MCP-серверів, зокрема Binance MCP;
- вебпошук і виклики підключених застосунків;
- запити самого клієнта до моделі й авторизацію.
Висновок простий. Вимкнена мережа не зупинить ордер, його зупинить лише підтвердження. І навпаки, за цим описом вмикати мережу для команд заради Binance MCP не потрібно.
Тепер про політику підтверджень approval_policy. Станом на 7 листопада 2026 року OpenAI називає значення on-request, never і granular. Значення untrusted знято, а сторонні гайди досі його перелічують. За issue #39973 у репозиторії openai/codex, версія 0.149.0 із такою конфігурацією відмовляється стартувати. Якщо Codex перестав запускатися після копіювання чужого файлу, перевірте цей рядок.
OpenAI наводить готове поєднання для роботи без правок файлів. Для сесії з біржею воно підходить:
sandbox_mode = "read-only"
approval_policy = "on-request"
Змінювати файли агенту в такій сесії немає потреби. Те саме прапорцями: codex --sandbox read-only --ask-for-approval on-request. Значення never залиште для запусків без людини, а прапорець --yolo не використовуйте взагалі: він вимикає і підтвердження, і пісочницю. Загальну логіку двох налаштувань розбирає матеріал про пісочницю та режими схвалення Codex.
Codex CLI і Claude Code на Binance MCP: таблиця відмінностей
З боку Binance різниці немає: ті самі права, той самий субрахунок, та сама заборона виведення. Відрізняється лише клієнт, тобто програма, у якій працює агент. Жоден із двох клієнтів ми на рахунку не запускали, таблицю зібрано за документацією станом на 7 листопада 2026 року.Що порівнюємо Codex CLI Claude Code Команда codex mcp add … --url … --oauth-client-id codexclaude mcp add … --transport http …Вхід codex mcp loginМеню /mcp, потім авторизаціяДе налаштування ~/.codex/config.toml, проєктний файл лише в довірених проєктахОбласті local (за замовчуванням), project ( .mcp.json), userЗамок на весь сервер default_tools_approval_mode = "prompt"Правило ask на mcp__binance-mcp-server__*Порядок правил Значення інструмента перекриває значення сервера Спершу deny, потім ask, потім allow Прибрати інструмент disabled_toolsПравило deny на інструмент Що покриває пісочниця Команди, але не підключення до MCP Команди Bash, PowerShell і Monitor Хто вирішує замість вас auto_review, --yoloРежими auto і bypassPermissions
Claude Code теж наголошує, що його правила тримає програма, а не модель. Отже, за документацією різниця лише у формі налаштування. У Codex це ключі сервера у файлі налаштувань, у Claude Code — правила дозволів. Подробиці другого варіанта є в гайді про MCP у Claude Code.
Який клієнт брати, вирішує звичка: сам Binance MCP від вибору не змінюється. Якщо ви ще обираєте біржу, а не клієнт, почніть із нашого огляду Binance. Він про біржу без агента й написаний до зламу 29 жовтня. Що змінилося після нього, розібрано нижче.
Перша перевірка на субрахунку: від ціни BTC до ордера на 5 USDT
Перевіряйте за наростанням ризику. Цей порядок ми не проходили на рахунку, він зібраний із документації Binance і наших запитів до публічного API.
- Читання. Попросіть ціну BTCUSDT. Грошей на субрахунку для цього не потрібно.
- Баланс. Відключіть агента й підключіть знову, додавши право Account. Попросіть баланс субрахунку. Він має бути нульовим.
- Перевірка замка на порожньому рахунку. Тим самим способом додайте право Trade на спот. Попросіть купити BNB на 5 USDT. Codex має запитати до виклику. Відмовте. Якщо запитання не було, не поповнюйте рахунок, а виправте файл налаштувань. Ордер при цьому не пройде: грошей немає, біржа поверне помилку про нестачу балансу.
- Поповнення. Гроші йдуть із головного рахунку вашого акаунта. Після зламу 29 жовтня виведення з Binance відкривається поетапно, подробиці нижче. У кабінеті: Profile → Dashboard → Sub-account → Asset Management → Transfer. Комісії за такий переказ, за документацією, немає. Переказуйте лише суму, яку готові втратити.
- Малий ордер. Повторіть прохання й прочитайте монету, бік угоди, тип і суму. Ринковий ордер виконується одразу за поточною ціною, тому читайте до згоди.
- Звірка. Запитайте агента про статус ордера й баланс. Потім звірте те саме в кабінеті: відповідь моделі не доказ.
Звідки 5 USDT. Ми запитали публічний API Binance 7 листопада 2026 року о 10:01 UTC. Мінімальний спот-ордер за BNBUSDT був 5 USDT, ціна BNB — 694,65 USDT. Це 0,0072 BNB. Приклад із документації Binance, купівля BNB на $100, дорівнює 0,1440 BNB і в 20 разів більший. Для першої перевірки така сума не потрібна.
Перекажіть трохи більше за мінімум. Суму впритул біржа може відхилити: ціна змінюється, кількість округлюється, а ще є комісія. Ціни й мінімуми перевіряйте в день угоди.
На ф’ючерсах поріг вищий. За тим самим API, мінімум для ETHUSDT 20 USDT, для BTCUSDT 50 USDT. Для першої перевірки вони не потрібні.
Ризики Binance MCP: плече, ліквідація і скільки можна втратити
Вважайте, що під ризиком уся сума на субрахунку: за даними TechCrunch станом на 20 серпня 2026 року, окремого ліміту на торгівлю і збиток у Binance немає. Плече показує, у скільки разів біржа збільшує вашу угоду. Ліквідація — це коли біржа сама закриває угоду, бо застава закінчилася.
Ми порахували таблицю кодом 7 листопада 2026 року для ставки на зростання. Це груба верхня оцінка: біржа вимагає мінімальну заставу, а ще є комісії та фандинг, тому в житті ліквідація настає раніше. Точну ціну показує лише кабінет Binance, його ми не бачили.Плече Застава від суми угоди Застава для угоди на 20 USDT Падіння ціни до втрати застави 1× 100% 20 USDT ≈100% 2× 50% 10 USDT ≈50% 3× 33,3% 6,67 USDT ≈33,3% 5× 20% 4 USDT ≈20% 10× 10% 2 USDT ≈10% 20× 5% 1 USDT ≈5%
Угода на 100 USDT із плечем 10× тримається на 10 USDT застави. Падіння ціни на 10% з’їдає її цілком. Як крос-маржа та ізольована маржа змінюють те, що згорає разом з угодою, розібрано окремо.
Інші ризики цієї зв’язки:
- Помилка моделі. Binance сама попереджає: ШІ може спиратися на застарілі або вигадані дані й надсилати хибні параметри. Збитків від рішень агента біржа на себе не бере.
- Підміна інструкцій (prompt injection). Це команда для ШІ, захована в тексті, який він читає. Binance бачить ордери, але не міркування агента, і зрозуміти причину угоди не зможе. Класи таких атак описано в розборі атак через MCP-сервери.
- Читання головного рахунку. Обманутий агент не витратить головний рахунок, але зможе його вивчити, якщо ви дали такий доступ. Не видавайте його без потреби.
- Токен на комп’ютері. API-ключа немає, але дані входу лежать локально. Токен — це рядок, який підтверджує ваш вхід. Один сторонній репозиторій (1 зірка, ми не перевіряли) дістає його скриптом. Отже, ноутбук з активним входом дорівнює доступу до субрахунку.
Головний захід простий: після сесії натискайте Disconnect agents у кабінеті. Місце зберігання задає ключ mcp_oauth_credentials_store: auto, file або keyring. Значення keyring просить зберігати вхід у системному сховищі паролів. Від чужої програми на вашому комп’ютері це не захист: той самий репозиторій читає дані й звідти.
І одне правило сесії. Не відкривайте чужі репозиторії там, де підключена біржа. Текст із репозиторію агент прочитає як робочий матеріал.
Binance після зламу 29.10.2026: як відкривається виведення
Субрахунок захищає від агента, але не від проблем самої біржі. 29 жовтня 2026 року в Binance вкрали близько $6,3 млрд із гарячих гаманців, тобто підключених до мережі. Це округлена цифра TechCrunch: сама біржа дає $6,34 млрд, TRM Labs $6,36 млрд.
Статус виведення станом на 7 листопада 2026 року, 10:41 UTC, за стрічкою оголошень Binance:
- Виведення повертається поетапно з 1 листопада.
- Найсвіжіше оновлення — Recovery Update №9 від 6 листопада. Воно відкриває ще 58 поєднань мережі й монети в дев’яти мережах, починаючи з 04:00 UTC, але не все одразу.
- Депозити працюють, пише Binance у тому самому оновленні.
- Термін. За Crypto Briefing станом на 6 листопада, до кінця тижня з 9 по 15 листопада біржа хоче відкрити ще шість токенів і всі монети в мережах, де виведення вже працює. Це мета, а не факт. У самому оновленні №9 такого терміну немає.
- Втрати Binance обіцяє взяти на себе. Це заява компанії, за TechCrunch станом на 1 листопада.
Для цього маршруту виведення з Binance важливе наприкінці. Щоб забрати гроші, ви спершу переказуєте їх із субрахунку на головний рахунок. Далі все залежить від того, чи відкрите виведення потрібної монети в потрібній мережі. Дивіться сторінку виведення або статус мереж у день операції.
Роботу MCP-сервера після зламу ми перевірили лише ззовні. Адреса станом на 7 листопада відповідає, але вхід і торгівлю ми не пробували. За звітом Binance у переказі Tangem, атака йшла через тестове завдання від підробного рекрутера і внутрішній ШІ-інструмент компанії. Binance цей інструмент не назвала, і зв’язку з MCP-сервером у переказі немає. Але історія підтверджує правило про чужі репозиторії.
Першими застаріють статус виведення, мінімуми ордерів і значення approval_policy. Свіжі дані — в оголошеннях Binance, у її публічному API та в документації OpenAI.
FAQ
Чи можна підключити Binance MCP до Codex CLI без API-ключів?
Так, офіційний маршрут улаштований саме так. Ви виконуєте codex mcp add і входите через сайт Binance за допомогою OAuth, а API-ключ і секрет на комп’ютер не потрапляють. Метадані сервера від 7 листопада 2026 року показують вхід без секрету клієнта. Дані входу все одно зберігаються локально, тому комп’ютер треба захищати як доступ до субрахунку.
Чи може Codex вивести гроші з Binance через MCP-сервер?
Ні, за документацією Binance права виведення на зовнішню адресу в сервера немає, агент може лише переказувати між гаманцями субрахунку. TechCrunch зі слів віцепрезидента Binance формулює м’якше: виведення заблоковане за замовчуванням. Заборона захищає від крадіжки, але не від втрати: поганими угодами агент здатен обнулити субрахунок і без жодного виведення.
Як зробити, щоб Codex запитував дозвіл перед кожним ордером?
Додайте default_tools_approval_mode = "prompt" до запису сервера в ~/.codex/config.toml і залиште approvals_reviewer = "user". Не використовуйте --yolo, --approve-for-me і approval_policy = "never". Потім перевірте замок на порожньому субрахунку: попросіть ордер і переконайтеся, що запитання з’явилося до виклику. Ми цього не запускали, тож перевірка обов’язкова.
Скільки грошей покласти на субрахунок агента для першої перевірки?
Стільки, скільки готові втратити цілком, і трохи більше за біржовий мінімум. Станом на 7 листопада 2026 року мінімальний спот-ордер за BNBUSDT становив 5 USDT, ф’ючерс ETHUSDT починався від 20 USDT. Мінімальної суми поповнення документація не називає. Ціна й мінімуми змінюються, тому перед угодою перевірте їх заново в кабінеті Binance.
Чим Binance MCP відрізняється від Agentic Wallet і від підключення за API-ключем?
Binance MCP працює з біржовим субрахунком і входить через сайт. Agentic Wallet — гаманець у блокчейні зі своїми добовими лімітами: за TechCrunch станом на 20 серпня 2026 року, $50 000 на свопи. Налаштування з цієї статті його не стосується. Сторонні сервери на кшталт ccxt-mcp беруть ваш API-ключ, тому захист залежить від прав ключа й коду чужого проєкту.
Чи працює Binance MCP після зламу 29 жовтня?
Ззовні адреса відповідає: 7 листопада 2026 року запит без входу отримав HTTP 401, тобто сервер живий і вимагає авторизації. Увійти й поторгувати ми не пробували, акаунта в нас немає. Повідомлень про вимкнення сервера ми не знайшли. Виведення грошей із біржі йде окремо й поетапно, тому його статус дивіться в день операції.