Коротко (TL;DR)
- Что это. Связка Codex и Binance MCP даёт агенту Codex CLI доступ к отдельному субсчёту на бирже. Вход идёт через сайт Binance, API-ключ на компьютере не нужен.
- Главная настройка. Подтверждение можно закрепить в файле настроек:
default_tools_approval_mode = "prompt"вconfig.toml. Вопрос задаёт программа, а не модель по своему решению. Проверьте это на пустом субсчёте: мы не запускали. - Две ловушки. Запрет сети в Codex касается команд, а не подключений к MCP-серверам. Это наш вывод из документации OpenAI, сами мы не проверяли. А значение
approval_policy = "untrusted"из сторонних гайдов снято: начиная с версии 0.149.0, Codex с ним не запускается. - Главный риск. Вывода у агента нет, но отдельного лимита убытка тоже нет. Модель ошибается, а сделка с плечом 10× теряет залог при падении цены примерно на 10%.
- Взлом биржи. 29 октября 2026 года у Binance украли около $6,3 млрд. На 7 ноября выводы открываются поэтапно, поэтому перед пополнением проверьте статус своей сети.
- С чего начать. Сначала только чтение, потом подтверждение каждого ордера, потом спот на 5 USDT.
Маршрут в Codex тот же, что и в Claude Code: команда, вход через сайт, субсчёт, малая сумма. Главное здесь — подтверждение ордера. Документация Binance описывает его как поведение агента, а в Codex его можно закрепить в файле настроек. В Claude Code для этого есть свои правила, сравнение ниже.
- Коротко (TL;DR)
- Binance MCP простыми словами: что агент может и чего не может
- Подключение Codex CLI к Binance MCP: команда и вход по OAuth
- config.toml для Binance MCP: подтверждение каждого действия
- Песочница Codex не закрывает MCP: что запрет сети делает и чего нет
- Codex CLI и Claude Code на Binance MCP: таблица отличий
- Первая проверка на субсчёте: от цены BTC до ордера на 5 USDT
- Риски Binance MCP: плечо, ликвидация и сколько можно потерять
- Binance после взлома 29.10.2026: как открываются выводы
- FAQ
Команду codex mcp add мы не запускали: Codex у нас не установлен, аккаунта Binance нет. Настройку описываем по документации Binance и OpenAI на 7 ноября 2026 года. Сами мы проверили адрес сервера и минимумы ордеров через публичный API, открытый программный интерфейс биржи.
Binance MCP простыми словами: что агент может и чего не может
Binance MCP Server — официальный сервер биржи для ИИ-агентов, запущен 20 августа 2026 года. MCP (Model Context Protocol) — стандарт, через который ИИ подключается к внешним сервисам. Без него ИИ только отвечает, с ним может действовать, если вы разрешили.
Агент работает в отдельном субсчёте. Субсчёт — это счёт внутри вашего аккаунта, отделённый от главного. Создаётся он пустым, деньги туда переводите только вы.Действие агента Можно ли Условие Читать цены, стакан, свечи, фандинг Да Право Market data Смотреть баланс и позиции субсчёта Да Право Account Смотреть баланс главного счёта Да, только чтение Право Account, по вашему выбору Торговать: спот, маржа, Convert, фьючерсы Да Право Trade и допуск вашего аккаунта Переводить между кошельками субсчёта Да Право Transfer Переводить с главного счёта на субсчёт Нет Только вы, в кабинете Binance Выводить на внешний адрес Нет Такого права не существует Видеть email и данные KYC Нет По пресс-релизу Binance от 20.08.2026
Коротко о терминах. Стакан — список заявок на покупку и продажу, а ордер — одна такая заявка. Спот — покупка самой монеты, маржа — сделка на заёмные деньги, Convert — обмен монеты на монету. Фьючерс — контракт на цену монеты, фандинг — регулярная плата между его участниками. KYC — проверка личности.
Есть и аварийная кнопка Emergency stop. Она в кабинете Binance, без участия агента. Кнопка отключает всех агентов и отменяет ордера и позиции на субсчёте. Как закрываются позиции и по какой цене, страница не уточняет, поэтому рассчитывать на удачный выход не стоит.
Подключение Codex CLI к Binance MCP: команда и вход по OAuth
Подключение занимает пять шагов. Документация Binance просит делать это на компьютере, а не с телефона. Ещё она запрещает вставлять адрес сервера в чат с ИИ и открывать его в браузере.
- Аккаунт. Нужен обычный аккаунт Binance. Субсчёт биржа предложит создать при первой авторизации.
- Команда. Если Codex ещё не установлен, начните с него. Затем выполните в терминале строку из документации Binance:
codex mcp add binance-mcp-server --url https://agent.binance.com/mcp/agentic --oauth-client-id codex
- Вход. OAuth — это вход через сайт сервиса, без передачи пароля программе. API-ключ (пара строк, по которой программа сама работает со счётом) здесь на диск не попадает. По разбору corsair.dev, Codex может начать вход сразу после
add. Если браузер не открылся, выполнитеcodex mcp login binance-mcp-server. В терминале без браузера допишите к этой команде--no-browser. - Права. На экране согласия выдайте минимум. Для начала хватит Market data. Чтобы поменять права позже, Binance велит отключить агента и подключить заново.
- Проверка. В Codex откройте
/mcpи найдите сервер в списке. Затем попросите показать цену BTCUSDT и изменение за 24 часа через Binance MCP Server. Ответ должен прийти через инструмент сервера, то есть его отдельную функцию: показать цену, отправить ордер.
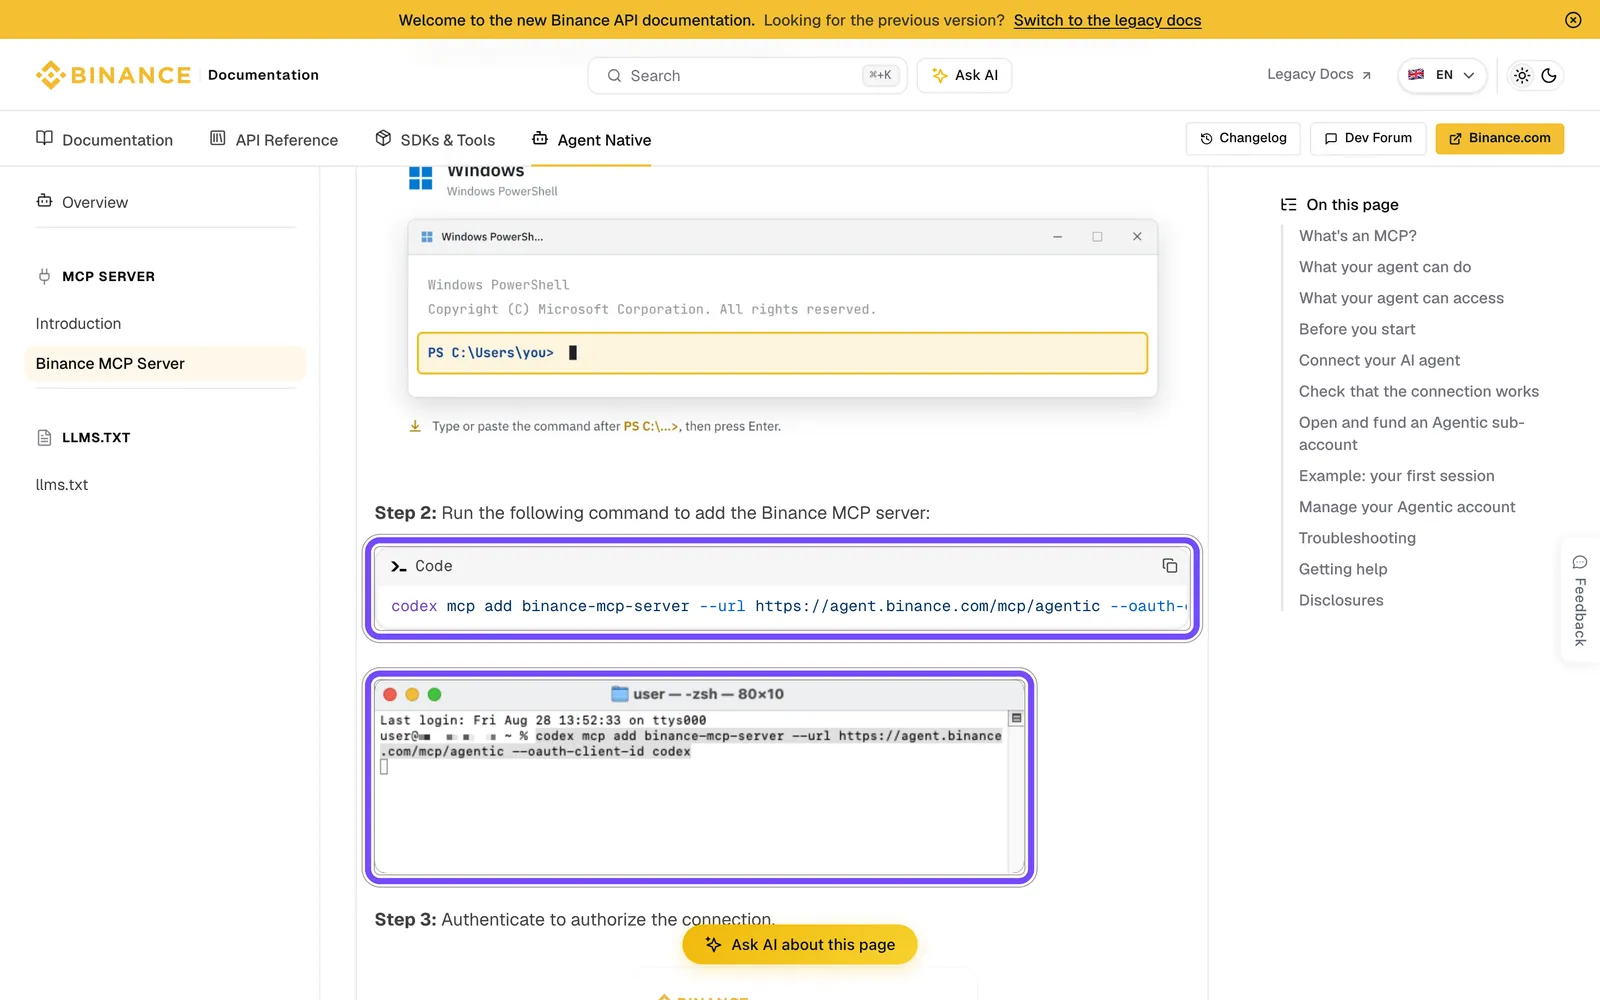
Кадр снят 7 ноября 2026 года в чистом браузере без входа. Рамки показывают команду: сверху блок для копирования, снизу тот же текст в терминале. Ниже виден шаг 3 с авторизацией.
Что значат части команды:
binance-mcp-server— ваша метка. В стороннем репозитории тот же сервер названbinance, это не ошибка.--url— адрес сервера. Его надо ввести точно.--oauth-client-id codex— имя клиента для входа. Эта добавка к команде работает только вместе с--url. Старая версия Codex может её не знать, тогда сначала обновите программу.
Мы проверили адрес со своей стороны. 7 ноября 2026 года в 09:54 UTC запрос без входа вернул HTTP 401, то есть отказ с требованием авторизации. Значит, сервер отвечает, а без входа его не прочитать, даже цены. В документации Market data числится как открытые данные, но к самому адресу анонимный запрос не проходит.
Метаданные сервера подтверждают схему входа: код авторизации плюс PKCE, защита от перехвата кода. Секрета клиента здесь нет. Способы связи с сервером и что делать, если он молчит, разбирает наш гайд по MCP-серверам в Codex, повторять их не будем.
config.toml для Binance MCP: подтверждение каждого действия
Подтверждение бывает двух видов. Первое обещает модель: документация Binance пишет, что агент пересказывает ордер и ждёт вашего «да». Но TechCrunch 20 августа 2026 года со слов представителя Binance сообщил другое: можно настроить и автономную торговлю. Модель к тому же может ошибиться.
Второе ставите вы сами, и работает оно на стороне программы. Настройки MCP лежат в файле ~/.codex/config.toml. Проектный .codex/config.toml читается только в доверенных проектах. Добавьте к записи сервера одну строку:
[mcp_servers.binance-mcp-server]
url = "https://agent.binance.com/mcp/agentic"
default_tools_approval_mode = "prompt"

[mcp_servers.binance-mcp-server.oauth]
client_id = "codex"
Адрес и client_id команда add записывает сама, рядом может стоять ещё callback_url. Его не трогайте. Документация OpenAI называет четыре значения ключа:
prompt— наш выбор на старте. OpenAI его тоже не расшифровывает, только ставит в примере на весь сервер. По названию он спрашивает о каждом инструменте. Поэтому проверка на пустом субсчёте ниже обязательна.writes— спрашивает про инструменты, не помеченные как read-only (только чтение). Удобно, но зависит от пометок сервера.auto— подробно не расшифровано на странице OpenAI. Для денег мы его не берём.approve— тоже без подробностей. В примере OpenAI это исключение для одного инструмента на сервере сprompt. На торговые инструменты его не ставьте.
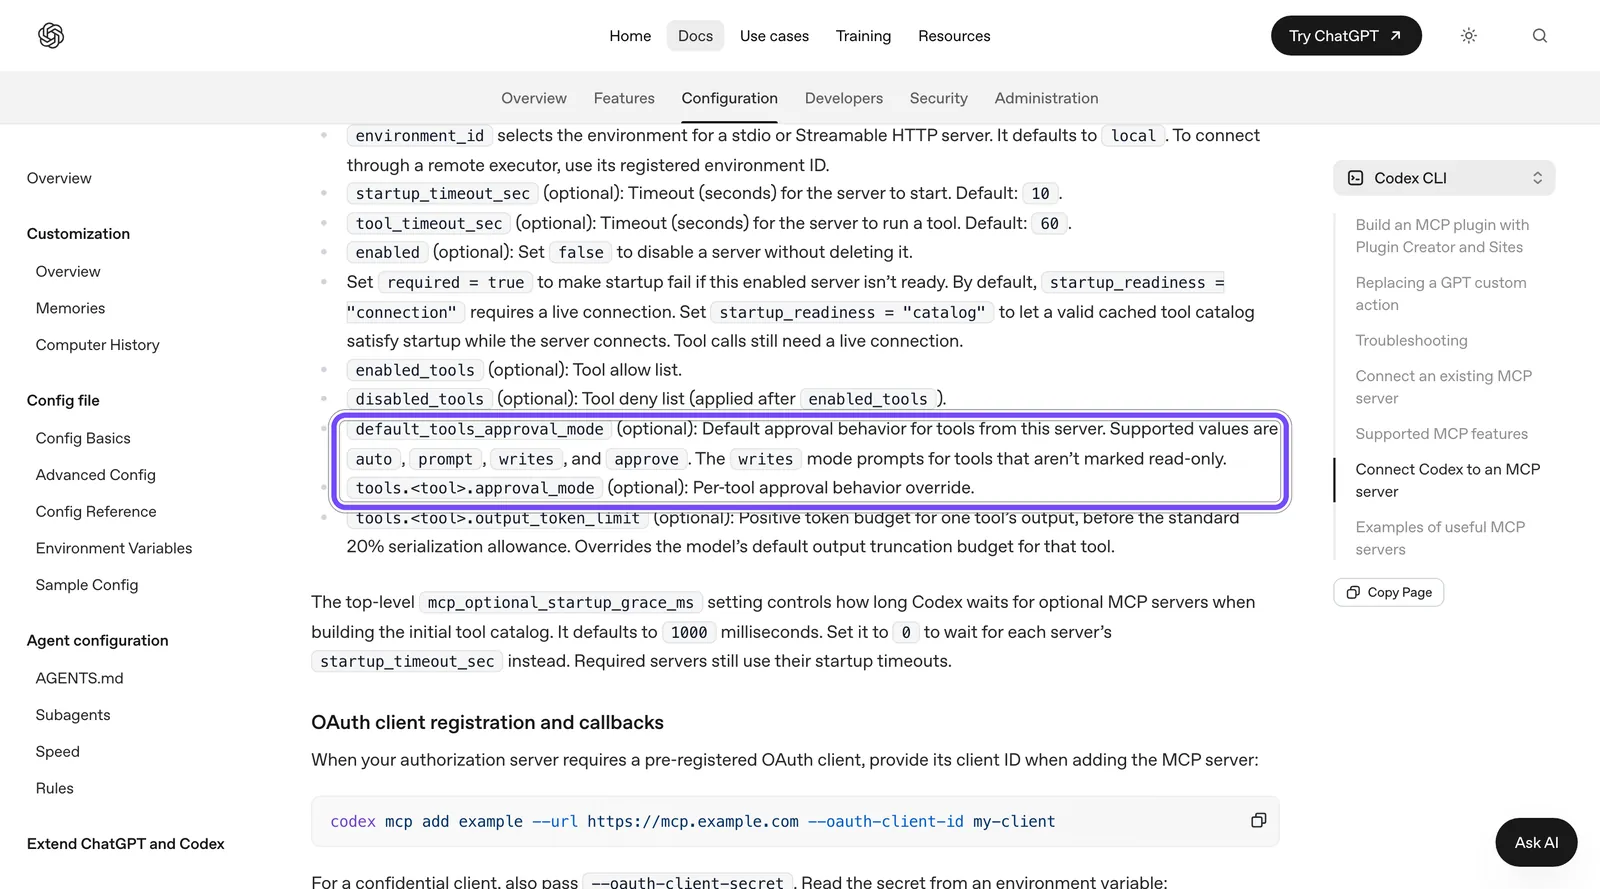
На кадре страница OpenAI, снято 7 ноября 2026 года. В рамке ключ, четыре значения и настройка для отдельного инструмента.
Почему не writes. Список инструментов Binance виден только после входа, и пометок мы не видели. Нет пометки read-only — будет лишний вопрос. Неверная пометка — ордер пройдёт молча. То же с пометкой destructive (опасное действие): Codex всегда спрашивает о таком инструменте, только если сервер её указал.
Если prompt спрашивает и о чтении, это немного надоедает. Когда увидите инструменты в /mcp, можно разрешить чтение цен отдельной строкой. Имя возьмите из своего списка: открытого официального перечня нет.
[mcp_servers.binance-mcp-server.tools.ИМЯ_ИНСТРУМЕНТА]
approval_mode = "approve"
Ещё два ключа сужают набор. enabled_tools — белый список инструментов, disabled_tools — чёрный, он применяется после белого. Это второй уровень после прав Binance: можно не показывать модели фьючерсы, даже если право Trade выдано. Таймауты (10 секунд на старт, 60 на вызов) можно оставить. Как слои настроек перекрывают друг друга, разобрано в статье про config.toml и профили Codex.
Есть способ незаметно передать подтверждения не вам. approvals_reviewer = "auto_review" и флаг --approve-for-me передают подтверждения агенту-проверяющему. По описанию OpenAI, это касается и вызовов MCP, а действия низкого и среднего риска могут пройти без вас. Для биржи оставьте approvals_reviewer = "user".
Песочница Codex не закрывает MCP: что запрет сети делает и чего нет
Песочница — это ограничение на уровне системы: что могут трогать команды агента. Локально Codex по умолчанию работает с выключенной сетью для команд. Но это не отрезает агента от биржи. Сетевой прокси — посредник, через который идёт трафик команд, если сеть им разрешена. OpenAI в разделе про трафик вне прокси прямо перечисляет подключения к MCP-серверам среди того, что он не фильтрует. Отдельной фразы про выключенную сеть там нет. Это наш вывод: сетевые правила OpenAI описывает только для команд. Независимого подтверждения мы не нашли.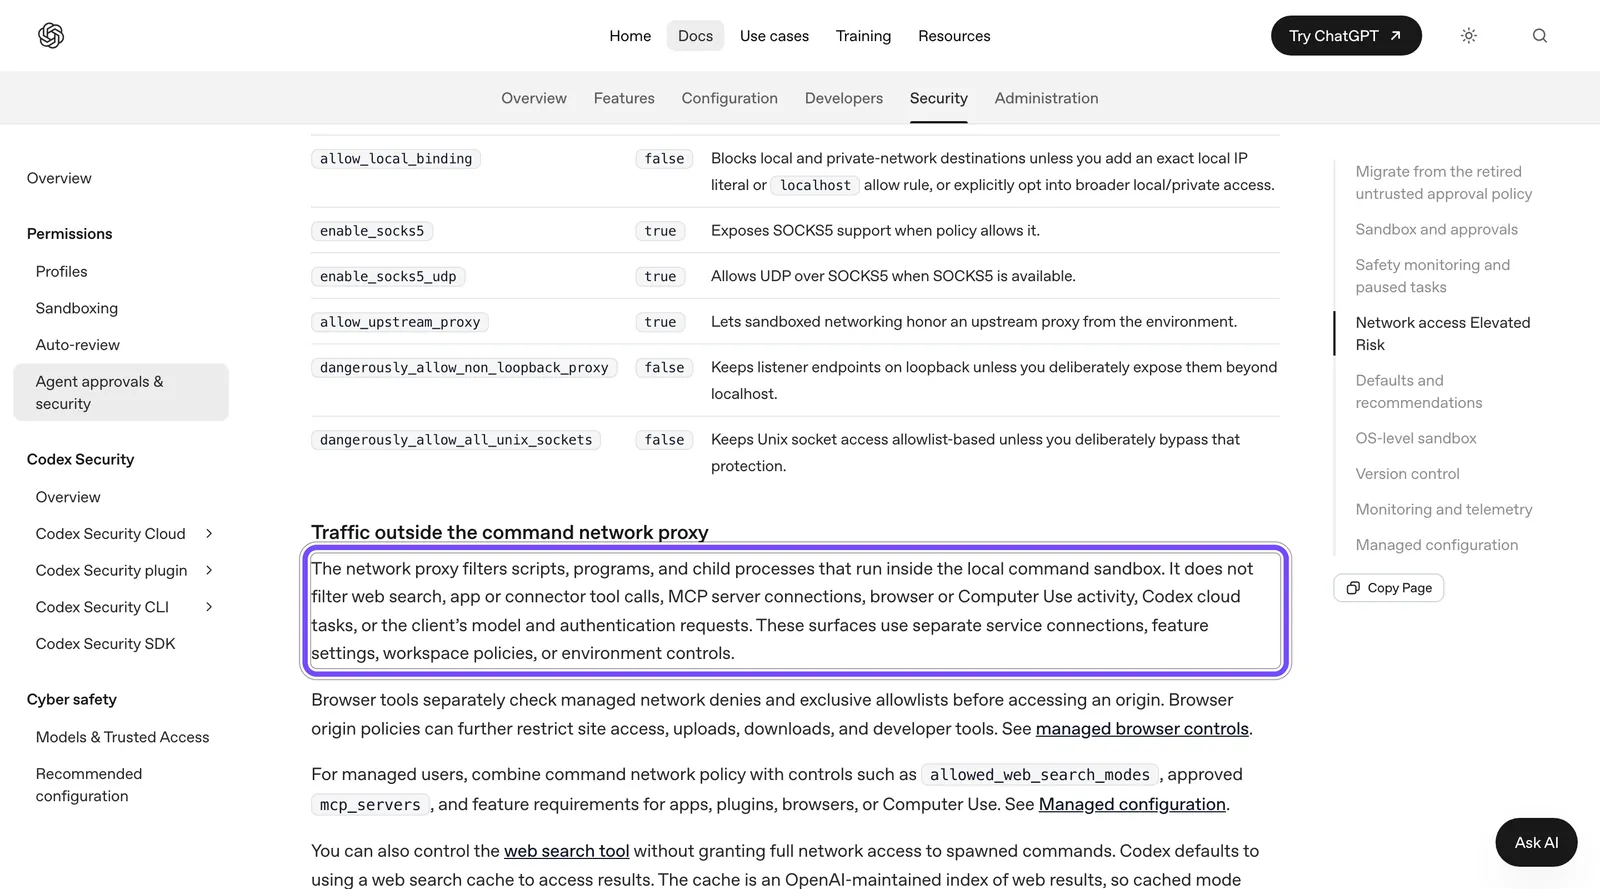
Кадр снят 7 ноября 2026 года. Рамка показывает абзац, где в списке того, что прокси не фильтрует, стоят MCP server connections.
Запрет сети действует на:
- скрипты и программы, которые агент запускает внутри песочницы;
- например, на
curlили Python-скрипт, который агент написал и запустил.
Запрет сети не действует на:
- подключения к MCP-серверам, включая Binance MCP;
- веб-поиск и вызовы подключённых приложений;
- запросы самого клиента к модели и авторизацию.
Вывод простой. Выключенная сеть не остановит ордер, его остановит только подтверждение. И наоборот, по этому описанию включать сеть для команд ради Binance MCP не нужно.
Теперь про политику подтверждений approval_policy. На 7 ноября 2026 года OpenAI называет значения on-request, never и granular. Значение untrusted снято, а сторонние гайды всё ещё его перечисляют. По issue #39973 в репозитории openai/codex, версия 0.149.0 с таким конфигом отказывается стартовать. Если Codex перестал запускаться после копирования чужого файла, проверьте эту строку.
OpenAI приводит готовое сочетание для работы без правок файлов. Для сессии с биржей оно подходит:
sandbox_mode = "read-only"
approval_policy = "on-request"
Файлы агенту в такой сессии менять незачем. То же самое флагами: codex --sandbox read-only --ask-for-approval on-request. Значение never оставьте для запусков без человека, а флаг --yolo не используйте вовсе: он отключает и подтверждения, и песочницу. Общую логику двух настроек разбирает материал про песочницу и режимы одобрения Codex.
Codex CLI и Claude Code на Binance MCP: таблица отличий
Со стороны Binance разницы нет: те же права, тот же субсчёт, тот же запрет вывода. Отличается только клиент, то есть программа, в которой работает агент. Ни один из двух клиентов мы на счёте не запускали, таблица собрана по документации на 7 ноября 2026 года.Что сравниваем Codex CLI Claude Code Команда codex mcp add … --url … --oauth-client-id codexclaude mcp add … --transport http …Вход codex mcp loginМеню /mcp, затем авторизацияГде настройка ~/.codex/config.toml, проектный файл только в доверенных проектахОбласти local (по умолчанию), project ( .mcp.json), userЗамок на весь сервер default_tools_approval_mode = "prompt"Правило ask на mcp__binance-mcp-server__*Порядок правил Значение инструмента перекрывает значение сервера Сначала deny, потом ask, потом allow Убрать инструмент disabled_toolsПравило deny на инструмент Что покрывает песочница Команды, но не подключения к MCP Команды Bash, PowerShell и Monitor Кто решает вместо вас auto_review, --yoloРежимы auto и bypassPermissions
Claude Code тоже подчёркивает, что его правила держит программа, а не модель. Значит, по документации разница только в форме настройки. В Codex это ключи сервера в файле настроек, в Claude Code — правила разрешений. Подробности второго варианта есть в гайде по MCP в Claude Code.
Какой клиент брать, решает привычка: сам Binance MCP от выбора не меняется. Если вы ещё выбираете биржу, а не клиент, начните с нашего обзора Binance. Он про биржу без агента и написан до взлома 29 октября. Что изменилось после него, разобрано ниже.
Первая проверка на субсчёте: от цены BTC до ордера на 5 USDT
Проверяйте по нарастанию риска. Этот порядок мы не проходили на счёте, он собран из документации Binance и наших запросов к публичному API.
- Чтение. Попросите цену BTCUSDT. Денег на субсчёте для этого не нужно.
- Баланс. Отключите агента и подключите заново, добавив право Account. Попросите баланс субсчёта. Он должен быть нулевым.
- Проверка замка на пустом счёте. Так же добавьте право Trade на спот. Попросите купить BNB на 5 USDT. Codex обязан спросить до вызова. Откажите. Если вопроса не было, не пополняйте счёт, а исправьте файл настроек. Ордер при этом не пройдёт: денег нет, биржа вернёт ошибку о нехватке баланса.
- Пополнение. Деньги идут с главного счёта вашего аккаунта. После взлома 29 октября вывод с Binance открывается поэтапно, подробности ниже. В кабинете: Profile → Dashboard → Sub-account → Asset Management → Transfer. Комиссии за такой перевод, по документации, нет. Переводите только сумму, которую готовы потерять.
- Малый ордер. Повторите просьбу и прочитайте монету, сторону, тип и сумму. Рыночный ордер исполняется сразу по текущей цене, поэтому читайте до согласия.
- Сверка. Спросите агента о статусе ордера и балансе. Затем сверьте то же самое в кабинете: ответ модели не доказательство.
Откуда 5 USDT. Мы спросили публичный API Binance 7 ноября 2026 года в 10:01 UTC. Минимальный спот-ордер по BNBUSDT был 5 USDT, цена BNB — 694,65 USDT. Это 0,0072 BNB. Пример из документации Binance, покупка BNB на $100, равен 0,1440 BNB и в 20 раз больше. Для первой проверки такая сумма не нужна.
Переведите чуть больше минимума. Сумму впритык биржа может отклонить: цена меняется, количество округляется, а ещё есть комиссия. Цены и минимумы проверяйте в день сделки.
На фьючерсах порог выше. По тому же API, минимум для ETHUSDT 20 USDT, для BTCUSDT 50 USDT. Для первой проверки они не нужны.
Риски Binance MCP: плечо, ликвидация и сколько можно потерять
Считайте, что под риском вся сумма на субсчёте: по данным TechCrunch на 20 августа 2026 года, отдельного лимита на торговлю и убыток у Binance нет. Плечо показывает, во сколько раз биржа увеличивает вашу сделку. Ликвидация — это когда биржа сама закрывает сделку, потому что залог закончился.
Мы посчитали таблицу кодом 7 ноября 2026 года для ставки на рост. Это грубая верхняя оценка: биржа требует минимальный залог, а ещё есть комиссии и фандинг, поэтому в жизни ликвидация наступает раньше. Точную цену показывает только кабинет Binance, его мы не видели.Плечо Залог от суммы сделки Залог для сделки на 20 USDT Падение цены до потери залога 1× 100% 20 USDT ≈100% 2× 50% 10 USDT ≈50% 3× 33,3% 6,67 USDT ≈33,3% 5× 20% 4 USDT ≈20% 10× 10% 2 USDT ≈10% 20× 5% 1 USDT ≈5%
Сделка на 100 USDT с плечом 10× держится на 10 USDT залога. Падение цены на 10% съедает его целиком. Как кросс-маржа и изолированная маржа меняют то, что сгорает вместе со сделкой, разобрано отдельно.
Другие риски этой связки:
- Ошибка модели. Binance сама предупреждает: ИИ может опираться на устаревшие или выдуманные данные и отправлять неверные параметры. Убытки от решений агента биржа на себя не берёт.
- Подмена инструкций (prompt injection). Это команда для ИИ, спрятанная в тексте, который он читает. Binance видит ордера, но не рассуждения агента, и понять причину сделки не сможет. Классы таких атак описаны в разборе атак через MCP-серверы.
- Чтение главного счёта. Обманутый агент не потратит главный счёт, но сможет его изучить, если вы дали такой доступ. Не выдавайте его без нужды.
- Токен на компьютере. API-ключа нет, но данные входа лежат локально. Токен — это строка, которая подтверждает ваш вход. Один сторонний репозиторий (1 звезда, мы не проверяли) достаёт её скриптом. Значит, ноутбук с активным входом равен доступу к субсчёту.
Главная мера простая: после сессии нажимайте Disconnect agents в кабинете. Место хранения задаёт ключ mcp_oauth_credentials_store: auto, file или keyring. Значение keyring просит хранить вход в системном хранилище паролей. От чужой программы на вашем компьютере это не защита: тот же репозиторий читает данные и оттуда.
И одно правило сессии. Не открывайте чужие репозитории там, где подключена биржа. Текст из репозитория агент прочитает как рабочий материал.
Binance после взлома 29.10.2026: как открываются выводы
Субсчёт защищает от агента, но не от проблем самой биржи. 29 октября 2026 года у Binance украли около $6,3 млрд с горячих кошельков, то есть подключённых к сети. Это округлённая цифра TechCrunch: сама биржа даёт $6,34 млрд, TRM Labs $6,36 млрд.
Статус выводов на 7 ноября 2026 года, 10:41 UTC, по ленте объявлений Binance:
- Выводы возвращаются поэтапно с 1 ноября.
- Самое свежее обновление — Recovery Update №9 от 6 ноября. Оно открывает ещё 58 сочетаний сети и монеты в девяти сетях, начиная с 04:00 UTC, но не все сразу.
- Депозиты работают, пишет Binance в том же обновлении.
- Срок. По Crypto Briefing на 6 ноября, к концу недели с 9 по 15 ноября биржа хочет открыть ещё шесть токенов и все монеты в сетях, где вывод уже работает. Это цель, а не факт. В самом обновлении №9 такого срока нет.
- Потери Binance обещает взять на себя. Это заявление компании, по TechCrunch на 1 ноября.
Для этого маршрута вывод с Binance важен в конце. Чтобы забрать деньги, вы сперва переводите их с субсчёта на главный счёт. Дальше всё зависит от того, открыт ли вывод нужной монеты в нужной сети. Смотрите страницу вывода или статус сетей в день операции.
Работа MCP-сервера после взлома проверена у нас только снаружи. Адрес на 7 ноября отвечает, но вход и торговлю мы не пробовали. По отчёту Binance в пересказе Tangem, атака шла через тестовое задание от поддельного рекрутёра и внутренний ИИ-инструмент компании. Binance этот инструмент не назвала, и связи с MCP-сервером в пересказе нет. Но история подтверждает правило про чужие репозитории.
Первыми устареют статус выводов, минимумы ордеров и значения approval_policy. Свежие данные — в объявлениях Binance, в её публичном API и в документации OpenAI.
FAQ
Можно ли подключить Binance MCP к Codex CLI без API-ключей?
Да, официальный маршрут устроен именно так. Вы выполняете codex mcp add и входите через сайт Binance по OAuth, а API-ключ и секрет на компьютер не попадают. Метаданные сервера от 7 ноября 2026 года показывают вход без секрета клиента. Данные входа всё равно хранятся локально, поэтому компьютер надо защищать как доступ к субсчёту.
Может ли Codex вывести деньги с Binance через MCP-сервер?
Нет, по документации Binance права вывода на внешний адрес у сервера нет, агент может лишь переводить между кошельками субсчёта. TechCrunch со слов вице-президента Binance формулирует мягче: вывод заблокирован по умолчанию. Запрет защищает от кражи, но не от потери: плохими сделками агент способен обнулить субсчёт и без всякого вывода.
Как сделать, чтобы Codex спрашивал разрешение перед каждым ордером?
Добавьте default_tools_approval_mode = "prompt" в запись сервера в ~/.codex/config.toml и оставьте approvals_reviewer = "user". Не используйте --yolo, --approve-for-me и approval_policy = "never". Затем проверьте замок на пустом субсчёте: попросите ордер и убедитесь, что вопрос появился до вызова. Мы этого не запускали, так что проверка обязательна.
Сколько денег положить на субсчёт агента для первой проверки?
Столько, сколько готовы потерять целиком, и чуть больше биржевого минимума. На 7 ноября 2026 года минимальный спот-ордер по BNBUSDT составлял 5 USDT, фьючерс ETHUSDT начинался от 20 USDT. Минимальной суммы пополнения документация не называет. Цена и минимумы меняются, поэтому перед сделкой проверьте их заново в кабинете Binance.
Чем Binance MCP отличается от Agentic Wallet и от подключения по API-ключу?
Binance MCP работает с биржевым субсчётом и входит через сайт. Agentic Wallet — кошелёк в блокчейне со своими суточными лимитами: по TechCrunch на 20 августа 2026 года, $50 000 на свопы. К настройке из этой статьи он не относится. Сторонние серверы вроде ccxt-mcp берут ваш API-ключ, поэтому защита зависит от прав ключа и кода чужого проекта.
Работает ли Binance MCP после взлома 29 октября?
Снаружи адрес отвечает: 7 ноября 2026 года запрос без входа получил HTTP 401, то есть сервер жив и требует авторизацию. Войти и поторговать мы не пробовали, аккаунта у нас нет. Сообщений об отключении сервера мы не нашли. Вывод денег с биржи идёт отдельно и поэтапно, поэтому его статус смотрите в день операции.