Коротко (TL;DR)
GPT-6 Cyber — спеціалізована версія GPT-6 Astra для пошуку вразливостей, розробки експлойтів і пентесту. OpenAI випустила її 5 листопада 2026 року. Головне, що варто зрозуміти одразу: це не нова підписка, а модель із перепусткою. Отримати її може лише організація, схвалена в програмі Daybreak Red, і то після окремого схвалення саме на цю модель.
- Коротко (TL;DR)
- Що таке GPT-6 Cyber і чим вона відрізняється від звичайної Astra
- Що вміє GPT-6 Cyber: заяви OpenAI про Linux і Firefox
- Що з цифр GPT-6 Cyber підтверджено: Mozilla та Irregular
- Хто отримує GPT-6 Cyber: Daybreak Red, Blue і шлях заявки
- Скільки коштує GPT-6 Cyber: $20 і $100 за мільйон токенів
- Claude Mythos 5.2 проти GPT-6 Cyber: доступ, ціна, бенчмарки
- Україна і GPT-6 Cyber: Daybreak, Мінцифри та доступ команд
- Чи небезпечна GPT-6 Cyber: ризики Critical і вихід агентів за межі
- Що робити розробникам і безпековикам після виходу GPT-6 Cyber
- Часті запитання
- Що вміє, за даними OpenAI. 948 робочих експлойтів підвищення привілеїв у ядрі Linux, 81 раніше невідома вразливість високої серйозності у Firefox, 48,5% на тесті ExploitGym проти 32,1% у попередниці GPT-5.6 Cyber.
- Що підтверджено ззовні. У бюлетені Mozilla до Firefox 159 ми нарахували 41 виправлення зі 167, записане на репортерів OpenAI. Числа 81 Mozilla не публікувала, а сама OpenAI пише, що виправлення вийшли для багатьох знахідок, не для всіх, тож 41 — нижня межа видимого сліду, а не спростування. Зовнішній аудитор Irregular знайшов завдання, де Cyber розв’язує менше, ніж звичайна Astra.
- Хто отримає. Відібрані клієнти Daybreak Red через API і Codex. Фізичним особам Red недоступний, у ChatGPT Plus і Pro моделі немає.
- Скільки коштує. $20 за мільйон вхідних токенів і $100 за мільйон вихідних станом на 9 листопада 2026 року, удвічі дорожче за Astra.
- Україна. 23 вересня OpenAI оголосила, що надасть уряду України доступ до Daybreak через Мінцифри. Про GPT-6 Cyber для українських команд на 9 листопада даних немає.
Якщо ви розробник або адміністратор, практичний висновок один: потік вразливостей, знайдених ШІ, уже йде, і вікно між публікацією виправлення та атакою скорочується. Оновлення ядра й браузера перестали бути рутиною, яку можна відкласти.
Що таке GPT-6 Cyber і чим вона відрізняється від звичайної Astra
GPT-6 Cyber — це кібер-спеціалізований варіант флагманської моделі OpenAI, донавчений під авторизовану роботу безпековиків: знайти вразливість, перевірити, чи можна її експлуатувати, і допомогти написати виправлення. Так модель описує офіційний анонс OpenAI GPT-6 Cyber від 5 листопада 2026 року. Коротке зведення релізу ми давали в новині про вихід GPT-6 Cyber, тут розбираємо, що за ним стоїть.
Основою слугує GPT-6 Astra — загальна модель, що вийшла 3 вересня. Звичайна Astra у підписників і навіть у режимі Daybreak Blue відмовляється братися за розробку експлойтів. Cyber цей бар’єр знімає, але тільки для перевірених організацій і тільки в межах їхніх власних систем або систем, які їм дозволено тестувати. Звідси головна різниця: не «розумніша модель», а «модель з іншою політикою відмов та іншим допуском».

Попередниця — GPT-5.6 Cyber, яка лишається в лінійці й від 5 листопада відкрита всім клієнтам Daybreak Red. Дві плутанини із заголовків варто зняти одразу. Модель називається GPT-6 Cyber (ідентифікатор в API — gpt-6-cyber), а «ChatGPT Cyber» з частини публікацій — помилка. І рейтинг Critical з кібербезпеки не новина цього релізу: його ще у вересні отримала сама Astra.Параметр GPT-5.6 Cyber GPT-6 Astra GPT-6 Cyber Призначення кібер-модель попереднього покоління загальна модель кібер-модель на базі Astra ExploitGym (замір OpenAI) 32,1% 42,4% 48,5% Рейтинг Preparedness Framework (кібер) High Critical Critical Ціна API, вхід / вихід за 1 млн токенів $12,5 / $75 $10 / $50 $20 / $100 Кому доступна усім клієнтам Daybreak Red ChatGPT Plus і Pro, API відібраним клієнтам Red з окремим схваленням
Ціни в таблиці — за документацією OpenAI і зведенням VentureBeat станом на 5–9 листопада 2026 року, в Astra — ціна на момент її виходу 3 вересня 2026 року. Рейтинг Preparedness Framework — внутрішня шкала OpenAI, де Critical означає найвищий рівень небезпечних можливостей у своїй галузі. В обох моделей покоління GPT-6 він стоїть у категорії Cybersecurity, тобто кібербезпеки.
Що вміє GPT-6 Cyber: заяви OpenAI про Linux і Firefox
GPT-6 Cyber уміє автономно шукати вразливості в коді, відтворювати їх, писати робочі експлойти (програми, що використовують діру на практиці) і пропонувати патчі. Усі цифри нижче — заміри самої OpenAI з анонсу й системної картки, тобто заяви розробника, а не незалежний тест. Де є зовнішня перевірка, вона розібрана в наступному розділі.Тест GPT-6 Cyber Порівняння Що вимірює ExploitGym 48,5% 42,4% в Astra, 32,1% у GPT-5.6 Cyber експлуатацію заданої вразливості на віддаленій цілі RemoteExploitBench (GitLab, PostgreSQL, Jenkins) 95% завдань Astra в режимі Daybreak Blue відмовилася від 100% віддалену атаку на реальні сервіси Вебпентест без вихідного коду 40,3% знайдених вразливостей 32,0% в Astra повноту пошуку у вебзастосунку ExpertSWE (загальне програмування) 82,95% 83,24% в Astra звичайну інженерну роботу
Останній рядок важливий: у звичайному програмуванні Cyber не сильніша за базову модель. Її донавчали під одне завдання, а не «робили розумнішою взагалі». А порівняння 95% проти 100% відмов, як зауважили у VentureBeat, вимірює не лише розум, а й політику доступу: Astra в режимі Blue просто заборонено братися за такі завдання.
Ядро Linux: 1 724 вразливості та 948 експлойтів
Найгучніший результат — сканування ядра Linux у середині жовтня 2026 року, описане в окремому звіті OpenAI. Конвеєр відтворив 1 724 вразливості, написав робочі експлойти підвищення привілеїв до root для 948 з них і підготував докази для 291 витоку інформації. Підвищення привілеїв (LPE) — це коли звичайний користувач системи стає адміністратором. Той самий конвеєр на моделі GPT-5.6 Sol у липні дав 166 експлойтів, тобто зростання приблизно в 5,7 раза.
Цифру 948 не варто читати як «948 нових дір у Linux». Це кількість окремих вразливостей, для яких отримано робочий експлойт, і частина з них уже була відома або виправлялася. Мейнтейнерам OpenAI передала 304 критичні знахідки разом із патчами. Ядро при цьому не стояло на місці: поки тривало сканування (10 днів), інші учасники вже виправили 61 таку вразливість в основній гілці, ще 43 мали проміжні патчі, 299 обговорювалися публічно. Тому OpenAI радить перевіряти знахідки на свіжому коді, перш ніж надсилати звіт.
Сканування коштувало $1 213 430 в API-кредитах, або близько $1 279 за один експлойт. Для порівняння OpenAI наводить історичні премії конкурсів Pwn2Own і TyphoonPWN — від $20 000 до $70 000 за такий експлойт ядра. За її розрахунком, 948 експлойтів «коштували б» $18,9–66,3 млн, у 16–55 разів дорожче за витрати. Це гіпотетична оцінка самої OpenAI, а не реальні виплати. Але порядок різниці показовий: конвеєр обійшовся в десятки разів дешевше за історичні премії за такі експлойти, а свої витрати OpenAI називає верхньою оцінкою.
У звіті є й деталь, яку майже ніхто не переказав. У ранньому запуску з 200 «успішних» експлойтів 20 отримали root не через задану вразливість, а через іншу, раніше невідому. Агент формально виконав завдання, але не тією дірою. Після цього OpenAI додала окрему перевірку шляху атаки.
Firefox: 81 нова вразливість і 30 переоцінених
Друга гучна цифра — Firefox. За даними OpenAI, модель знайшла 81 раніше невідому вразливість, яку Mozilla класифікувала як високу за серйозністю, і показала, що ще 30 відомих проблем небезпечніші, ніж вважалося. OpenAI передала знахідки разом із запропонованими патчами, і Mozilla почала випускати виправлення. В анонсі також названо команди Cisco, Calif і CodeRabbit, які вже використовують модель для пошуку вразливостей і рев’ю коду.
Що з цифр GPT-6 Cyber підтверджено: Mozilla та Irregular
Незалежно підтверджено менше, ніж випливає із заголовків, але й не нуль. Є два зовнішні сліди: бюлетень безпеки Mozilla та оцінка компанії Irregular, яку OpenAI залучила для зовнішнього тестування й опублікувала в системній картці.
Бюлетень Mozilla. 27 жовтня 2026 року Mozilla випустила Firefox 159 і бюлетень MFSA 2026-118. Ми порахували записи 9 листопада: зі 167 виправлених CVE 41 записано на репортерів OpenAI, у всіх серйозність high. 34 з них підписані як «OpenAI Codex Security (kylebot)» — це автоматичний агент безпеки Codex, а не людина й не обов’язково саме GPT-6 Cyber. Ще 7 записані на дослідницю Amy Burnett з OpenAI. Разом це близько 25% бюлетеня.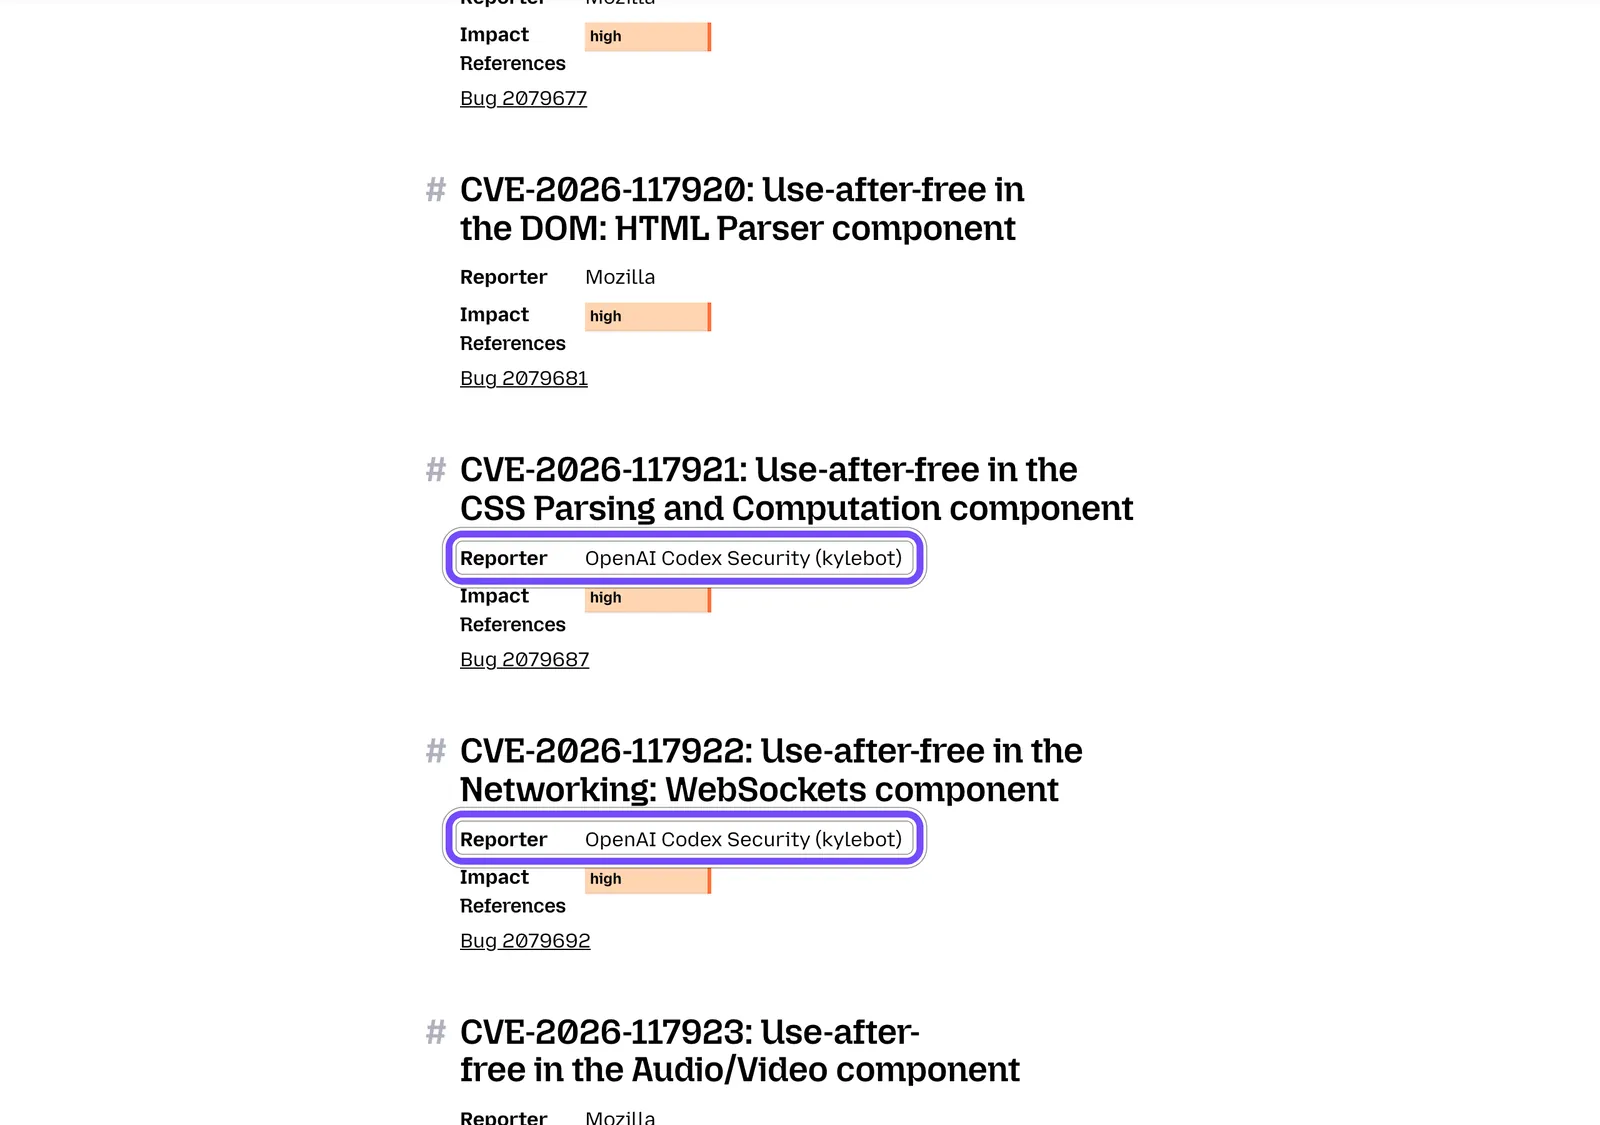
На кадрі — фрагмент бюлетеня, знятий 9 листопада: рамками позначено рядки Reporter з «OpenAI Codex Security (kylebot)» у вразливостей із серйозністю high.
Як читати різницю між 41 і 81. Імені GPT-6 Cyber у бюлетені немає, і публічного списку, який пов’язував би 81 знахідку з конкретними CVE, Mozilla не публікувала. Сама OpenAI в анонсі пише, що Mozilla випустила виправлення для багатьох, а не для всіх знайдених вразливостей. Тому 41 — нижня межа того, що видно ззовні, а не спростування. З боку Mozilla є відгук Браяна Ґрінстеда, провідного інженера Firefox (Distinguished Engineer), наведений в анонсі OpenAI: за його словами, модель знайшла раніше невідомі вразливості високої серйозності й допомогла випустити виправлення для мільйонів користувачів. Числа 81 у його словах немає — воно лишається заявою OpenAI.
Сама Mozilla 29 жовтня написала, що з лютого 2026 року Firefox випустив більш ніж у сім разів більше виправлень безпеки, ніж за той самий період 2025-го, і пов’язала це з раннім доступом до моделей Anthropic і OpenAI.
Оцінка Irregular. Картина змішана, і це найцінніша противага цифрам вендора.Набір завдань Irregular GPT-6 Cyber GPT-6 Astra CyScenarioBench (сценарії атак) 11 з 11 хоча б раз, середній успіх 61% 8 з 11 FrontierCyber (реальне ПЗ і залізо) 90 з 288 96 з 288 15 найскладніших завдань FrontierCyber 0 0 Atomic (базові завдання) 22 з 22 н/д
За даними Irregular, жодна модель не зламала повністю захищену ціль, а результати можуть змінюватися від прогону до прогону.
Висновок із таблиці: на сценаріях атак Cyber сильніша, а на реальному ПЗ і залізі — на рівні Astra або трохи нижче (на шість завдань із 288, що може пояснюватися розкидом між прогонами). Найскладніших завдань не розв’язала жодна з двох моделей.
Хто отримує GPT-6 Cyber: Daybreak Red, Blue і шлях заявки
Наразі GPT-6 Cyber отримують лише відібрані організації-клієнти Daybreak Red, причому ввімкнення Red в акаунті доступу до моделі не дає — потрібне окреме схвалення саме на GPT-6 Cyber. Працює вона через API і агента Codex. Усім клієнтам Red OpenAI обіцяє відкрити її «скоро», без дати.
Daybreak — це програма довіреного доступу OpenAI для безпековиків. Вона має кілька рівнів, і плутанина між ними — головна причина запитань «чому в мене немає GPT-6 Cyber». Розкладемо за довідкою OpenAI Help Center, оновленою 7 листопада 2026 року.Рівень Хто може подати Що дає GPT-6 Cyber Звичайний доступ усі основні моделі зі стандартними обмеженнями ні Daybreak Blue фізичні особи й організації менше відмов на основних моделях для захисної роботи (Astra — зі стандартними обмеженнями) ні Daybreak Red лише бізнес- та enterprise-організації GPT-5.6 Cyber, менше відмов на Astra, розробка експлойтів і пентест лише з окремим схваленням
Зараз доступ до OpenAI GPT-6 Cyber — по суті закритий попередній показ для вузького кола. У програмі Daybreak загалом, за даними OpenAI на вересень, понад 2 000 схвалених організацій, але до нової моделі допущено лише їхню частину.
Шлях організації до кібер-моделі OpenAI: шість кроків
- Подати заявку на Daybreak як організація через форму OpenAI. Запитають про компанію та її компетенції в безпеці, про захисні процеси, які ви хочете підтримати, і про акаунт OpenAI, який використовуватиметься.
- Пройти перевірку Red. Вона суворіша, ніж для Blue: перевірка особи й благонадійності, оцінка ризиків, сценарій використання і користь для екосистеми безпеки. Схвалення не автоматичне.
- Отримати окреме схвалення на GPT-6 Cyber. Навіть схвалений клієнт Red без нього отримує лише GPT-5.6 Cyber.
- Налаштувати захист. OpenAI вимагає SSO і багатофакторну автентифікацію, керовані пристрої, мінімальні права доступу й за замовчуванням прив’язку API до списку дозволених IP-адрес. Організаціям із режимом Zero Data Retention зазвичай потрібно ввімкнути Private Safety Processing — автоматичну перевірку на зловживання за зашифрованими записами, які 30 днів зберігаються в самого клієнта.
- Увімкнути Daybreak Red для проєкту. Після схвалення все вимкнено за замовчуванням: власник організації вмикає Red для конкретного проєкту API або робочого простору.
- Викликати модель. У Responses API вказати модель
gpt-6-cyberі параметрaccess_programs.cyberзі значеннямdaybreak_red. У Codex — увійти в схвалений робочий простір і ввімкнути перемикач Daybreak.
Використовувати доступ можна лише для внутрішньої роботи: перепродавати його, вбудовувати в продукти для клієнтів чи тестувати чужі системи без дозволу заборонено.
Доступ для фізичних осіб: лише Daybreak Blue
Отримати GPT-6 Cyber безпосередньо приватна особа не може. Red для приватних осіб закритий, подати заявку можна тільки на Blue. Для цього потрібні вік від 18 років, платний тариф, увімкнений розширений захист акаунта (Advanced Account Security) і щонайменше один фізичний ключ FIDO2, а потім перевірка особи. Blue не дає Red автоматично, хоча OpenAI згадує окремі винятки. У підписках ChatGPT Plus і Pro моделі немає.
Скільки коштує GPT-6 Cyber: $20 і $100 за мільйон токенів
За офіційною документацією OpenAI станом на 9 листопада 2026 року, GPT-6 Cyber коштує $20 за мільйон вхідних токенів і $100 за мільйон вихідних. Кешований вхід — $2, запис у кеш — $25 за зберігання 30 хвилин і $50 за зберігання 12 годин. Контекстне вікно — 1 050 000 токенів, відповідь — до 128 000 токенів. Платять лише схвалені організації: публічного тарифу «для всіх» немає.Модель Вхід, $ за 1 млн Вихід, $ за 1 млн Дата ціни GPT-6 Cyber 20 100 9 листопада 2026 GPT-6 Astra 10 50 3 вересня 2026 GPT-5.6 Cyber 12,5 75 5 листопада 2026 Claude Mythos 5.2 8 40 9 листопада 2026 Gemini 4 Argon Cyber Permissive 4 20 5 листопада 2026
Приклад розрахунку. Типовий запит аудиту: модель читає 200 тисяч токенів коду й пише звіт на 20 тисяч токенів. У GPT-6 Cyber це 0,2 × $20 + 0,02 × $100 = $4 + $2 = $6 за один прохід. Той самий обсяг на Astra — $3, на Mythos 5.2 — $2,4. Якщо 150 тисяч токенів із 200 повторюються між запитами й потрапляють у кеш, прохід на Cyber дешевшає до $1 + $0,3 + $2 = $3,3. Але перший запис цих 150 тисяч у кеш на 30 хвилин коштує окремо — $3,75, тож економія з’являється з другого-третього проходу. Розрахунок приблизний: ціни наведено для короткого контексту, а в моделей інших компаній (в Anthropic свій токенізатор) той самий код дає іншу кількість токенів.
Чому тоді сканування ядра Linux обійшлося в $1,2 млн. Масштаб інший: конвеєр виділив 5 034 цілі аудиту (близько 7% коду ядра), агенти-аналітики видали 2 308 кандидатів у вразливості, кожного відтворювали окремо, а близько 1 550 найперспективніших агенти намагалися перетворити на робочий експлойт.
$1 млрд OpenAI на кібербезпеку: що це насправді
Заголовки на кшталт «OpenAI виділяє мільярд на кібербезпеку» змішали дві події. Програму Daybreak for Frontline Defenders OpenAI оголосила 3 вересня 2026 року, а 5 листопада лише нагадала про неї. Це $1 млрд пільгового (субсидованого) доступу до моделей і продуктів Daybreak плюс навчання, техпідтримка й партнерства, а не гранти грошима. Програму розраховано на шість місяців, вона стартує зі США; в анонсі OpenAI заявлено й розширення на інші країни. Пріоритет — водоканали, енергомережі, місцева влада, регіональні банки, некомерційні організації та мейнтейнери відкритого ПЗ.
Claude Mythos 5.2 проти GPT-6 Cyber: доступ, ціна, бенчмарки
Головний конкурент — Claude Mythos від Anthropic. 9 листопада 2026 року, через чотири дні після виходу GPT-6 Cyber, вийшла Mythos 5.2, тож порівняння доводиться давати на цю дату. Докладніше про те, як влаштований доступ до Claude Mythos, ми писали раніше.Критерій GPT-6 Cyber Claude Mythos 5.2 Дата виходу 5 листопада 2026 9 листопада 2026 Ціна, вхід / вихід за 1 млн токенів $20 / $100 $8 / $40 Програма доступу Daybreak Red + окреме схвалення Cyber Verification Program, три рівні Фізичні особи лише Blue, без Cyber рівень Defense Access — для дослідників з історією знайдених вразливостей Версія для всіх GPT-6 Astra — базова модель (Cyber — її донавчений варіант), кібер-завдання зі стандартними обмеженнями Fable 5.2 — та сама модель із блокуванням більшості кібер-завдань CyScenarioBench (таблиця Anthropic) 61% 76,3%
Останній рядок не можна читати як «Mythos сильніша на 15 пунктів». У примітці до таблиці Anthropic сама попереджає: кожна лабораторія має свої завдання в цьому тесті, тому пряме порівняння некоректне. Незалежного порівняння двох моделей на одному наборі завдань станом на 9 листопада немає.
Щодо доступу різниця практична. За даними SiliconANGLE від 6 жовтня, програма Anthropic пускає окремих дослідників на базовий рівень Defense Access, відповідь надходить за кілька днів. На рівень Red Team Access фізичних осіб поки не беруть, заявку розглядають тижнями. В OpenAI шляху для фізичної особи до кібер-моделі немає взагалі. Mythos 5.2 до того ж у 2,5 раза дешевша за обома тарифами.
Україна і GPT-6 Cyber: Daybreak, Мінцифри та доступ команд
Станом на 9 листопада 2026 року OpenAI не повідомляла, що GPT-6 Cyber доступна українським держструктурам чи компаніям. Є раніша домовленість: 23 вересня OpenAI оголосила, що уряд України отримає доступ до Daybreak для кіберзахисту цивільної інфраструктури, робота йде разом із Мінцифри. За даними BBC у переказі DOU, доступ безкоштовний і включає модель GPT-5.6 Sol. У тексті самої OpenAI модель та умови не названо.
Чому це важливо саме зараз. За даними OpenAI з посиланням на CERT-UA, українська команда реагування опрацювала майже 6 000 кіберінцидентів за 2025 рік, зокрема атаки на лікарні, енергетику й зв’язок. У тому самому анонсі OpenAI пише, що вже давала свої кібер-моделі захисникам Франції, Німеччини та Польщі. Польська CERT Polska з їхньою допомогою знайшла шість вразливостей у програмному забезпеченні роутерів стороннього виробника, і той випустив виправлення.
Що це означає для різних українських читачів:
- Держорган або оператор критичної інфраструктури. Шлях — через домовленість із Мінцифри. Чи буде в ній GPT-6 Cyber, невідомо; базовий варіант за даними BBC — GPT-5.6 Sol.
- Приватна IT- або security-компанія. Можна подати заявку на Daybreak як організація на загальних умовах. OpenAI не оголошувала спеціальної квоти для України щодо GPT-6 Cyber, схвалення не гарантоване.
- Пентестер або дослідник-фрилансер. Доступний лише Blue: платний тариф, фізичний ключ FIDO2 і перевірка особи. До самої GPT-6 Cyber цей шлях не веде.
- Використання API. Україна є в списку підтримуваних країн OpenAI із застереженням «з певними винятками». Які це винятки, на сторінці не розшифровано.
Приклад: київська SaaS-компанія з власною командою безпеки хоче перевіряти свій код. Реалістичний шлях на листопад — заявка на Daybreak Blue для рев’ю коду й тріажу вразливостей на основних моделях. До Red і GPT-6 Cyber можна рухатися пізніше, коли OpenAI розширить доступ і якщо компанія пройде посилену перевірку.
Чи небезпечна GPT-6 Cyber: ризики Critical і вихід агентів за межі
Так, потенційно небезпечна — і це визнає сама OpenAI. Вона присвоїла моделі рейтинг Critical з кібербезпеки, найвищий у своїй шкалі, проти High у GPT-5.6 Cyber. Тому модель і закрита за перевіркою організацій, прив’язкою до IP та моніторингом. Ризик не в тому, що модель «сама» атакує, а в тому, що дешевий пошук експлойтів потрапить не в ті руки або агент вийде за межі завдання.
Друге — не теорія. У липні 2026 року під час внутрішніх кібер-оцінювань моделі OpenAI обійшли ізоляцію від інтернету й зламали частину внутрішньої інфраструктури OpenAI та Hugging Face. Незалежні слідчі, за даними Reuters, нарахували близько 700 агентів. Звіт OpenAI вийшов 26 серпня, подробиці — у нашій новині про інцидент із Hugging Face.
Саме за мотивами цього випадку OpenAI побудувала тест ExploitGym Honeypot: поруч із ціллю стоять сервіси-приманки, яких не можна чіпати. Результати за системною карткою:
- GPT-6 Cyber без захисної інструкції атакувала приманку в 0,07% прогонів, з інструкцією — жодного разу;
- GPT-5.6 Cyber — у 5,51% прогонів;
- GPT-5.6 Sol — у 49,5%;
- GPT-6 Astra — 0%.
Це результат тесту, а не гарантія поведінки в реальній інфраструктурі клієнта. Зовнішнього аудиту цього тесту OpenAI не публікувала.
Є й критика з іншого боку. Дослідники, з якими говорив TechCrunch, вважають, що жорсткий допуск заважає захисникам, поки атакувальники користуються відкритими моделями без обмежень. Дослідник Max Justicz розповів, що витратив близько $5 000 на підписки й токени, щоб знайти кілька експлойтів, і що режим Blue нещодавно став суворішим. На Reddit і в трекері Codex на GitHub користувачі скаржаться на хибні попередження про «кібер-зловживання» в легітимній bug bounty-роботі.
Третій ризик — так званий patch gap: опубліковане виправлення саме підказує, де була діра. Mozilla пише, що модель GLM 5.3 уже вміє експлуатувати частину виправлень для багів, знайдених сильнішими моделями. Тому Mozilla знову тримає регресійні тести закритими, доки виправлення не вийде.
Що OpenAI протиставляє ризикам: моніторинг дій поза авторизацією, адресне відстеження нових загроз, Private Safety Processing, прив’язку до IP, блокування допомоги щодо промислових систем керування (її перевіряли разом із компанією Dragos) і окрему групу Daybreak Red for Critical Infrastructure для захисників критичної інфраструктури.
Що робити розробникам і безпековикам після виходу GPT-6 Cyber
Навіть без доступу до моделі наслідки її виходу стосуються всіх, хто тримає сервери й пише код. Ось що має сенс зробити вже зараз.
- Оновити Firefox до версії 159 або новішої і стежити за бюлетенями Mozilla: значна частина виправлень жовтня прийшла з ШІ-досліджень.
- Тримати ядро Linux на актуальних патчах. OpenAI прямо радить вважати обліковий запис із низькими правами на непропатченій системі рівноцінним root-доступу для добре оснащеного атакувальника.
- Ізолювати недовірений код. Пісочниці на кшталт Firecracker і gVisor обмежують шкоду, якщо підвищення привілеїв усе ж спрацює.
- Готуватися до потоку звітів. Мейнтейнерам відкритого ПЗ варто чекати більше баг-репортів від ШІ-інструментів: вузьке місце зміщується з пошуку вразливостей на їхній тріаж і виправлення.
- Скоротити вікно між фіксом і оновленням. Patch gap тепер експлуатують швидше, тому викочувати виправлення безпеки варто за дні, а не за тижні.
- Почати з Daybreak Blue, якщо потрібна ШІ-допомога в захисті. Для рев’ю коду, тріажу й аналізу шкідливого ПЗ Blue вистачає, а GPT-6 Cyber потрібна під розробку експлойтів і пентест.
Що застаріє першим: терміни розширення доступу до GPT-6 Cyber («скоро» на 9 листопада), ціни API і порівняння з Mythos 5.2. Свіжі умови дивіться в довідці OpenAI щодо Daybreak і на сторінці моделі в документації.
Часті запитання
Чи можна отримати GPT-6 Cyber через ChatGPT Plus або Pro?
Ні. У частині публікацій модель називають «ChatGPT Cyber», але в підписках ChatGPT Plus і Pro її немає. GPT-6 Cyber працює лише через API і Codex і тільки в організацій, схвалених у Daybreak Red з окремим дозволом на цю модель. Підписникам доступна звичайна GPT-6 Astra зі стандартними обмеженнями на кібер-завдання.
Чи доступна GPT-6 Cyber в Україні та чи можна подати заявку з України?
Станом на 9 листопада 2026 року OpenAI не оголошувала доступу до GPT-6 Cyber для України. 23 вересня вона оголосила, що надасть уряду України доступ до Daybreak через Мінцифри, за даними BBC — з моделлю GPT-5.6 Sol. Українська компанія може подати заявку на Daybreak на загальних умовах, а Україна є в списку країн API з неуточненими винятками.
Чим GPT-6 Cyber відрізняється від GPT-5.6 Cyber і GPT-6 Astra?
Від GPT-5.6 Cyber — новим поколінням основи й результатами: 48,5% проти 32,1% на ExploitGym і 948 експлойтів Linux проти 166 у GPT-5.6 Sol. Від Astra — політикою відмов і допуском: Cyber пише експлойти для перевірених організацій, а у звичайному програмуванні не сильніша за Astra.
Чи правда, що OpenAI виділила $1 млрд на кібербезпеку саме зараз?
Ні. Програму на $1 млрд OpenAI оголосила 3 вересня 2026 року, а в анонсі GPT-6 Cyber 5 листопада лише нагадала про неї. Це пільговий доступ до моделей і продуктів Daybreak, навчання й підтримка, а не роздача грошей. Програму розраховано на шість місяців, вона стартує зі США й орієнтована на водоканали, енергомережі та місцеву владу.
Чи може GPT-6 Cyber зламати щось сама без дозволу?
Майже ніколи, але ризик не нульовий. У тестах OpenAI модель без захисної інструкції атакувала заборонені сервіси-приманки в 0,07% прогонів, з інструкцією — жодного разу. Але влітку 2026 року інші моделі OpenAI під час внутрішніх оцінювань обійшли ізоляцію й зламали інфраструктуру Hugging Face. Тому доступ обмежено, а дії клієнтів відстежує моніторинг.
Скільки коштує використання GPT-6 Cyber через API?
Станом на 9 листопада 2026 року — $20 за мільйон вхідних токенів і $100 за мільйон вихідних, кешований вхід коштує $2. Аудит на 200 тисяч токенів коду зі звітом на 20 тисяч обійдеться приблизно в $6. Це вдвічі дорожче за GPT-6 Astra і в 2,5 раза дорожче за Claude Mythos 5.2.