
Коротко (TL;DR)
GPT-6 Cyber — специализированная версия GPT-6 Astra для поиска уязвимостей, разработки эксплойтов и пентеста. OpenAI выпустила её 5 ноября 2026 года. Главное, что нужно понять сразу: это не новая подписка, а модель с пропуском. Получить её может только организация, одобренная в программе Daybreak Red, и то после отдельного одобрения именно на эту модель.
- Коротко (TL;DR)
- Что такое GPT-6 Cyber и чем она отличается от обычной Astra
- Что умеет GPT-6 Cyber: заявления OpenAI про Linux и Firefox
- Что из цифр GPT-6 Cyber подтверждено: Mozilla и Irregular
- Кто получает GPT-6 Cyber: Daybreak Red, Blue и путь заявки
- Сколько стоит GPT-6 Cyber: $20 и $100 за миллион токенов
- Claude Mythos 5.2 против GPT-6 Cyber: доступ, цена, бенчмарки
- Украина и GPT-6 Cyber: Daybreak, Минцифры и доступ команд
- Опасна ли GPT-6 Cyber: риски уровня Critical и выход агентов за рамки
- Что делать разработчикам и безопасникам после выхода GPT-6 Cyber
- Частые вопросы
- Что умеет, по данным OpenAI. 948 рабочих эксплойтов повышения привилегий в ядре Linux, 81 ранее неизвестная уязвимость высокой серьёзности в Firefox, 48,5% на тесте ExploitGym против 32,1% у предшественницы GPT-5.6 Cyber.
- Что подтверждено со стороны. В бюллетене Mozilla к Firefox 159 мы насчитали 41 исправление из 167, записанное на репортёров OpenAI. Числа 81 Mozilla не публиковала, а сама OpenAI пишет, что исправления вышли для многих находок, не для всех, так что 41 — нижняя граница видимого следа, а не опровержение. Внешний аудитор Irregular нашёл задачи, где Cyber решает меньше, чем обычная Astra.
- Кто получит. Отобранные клиенты Daybreak Red через API и Codex. Физлицам Red недоступен, в ChatGPT Plus и Pro модели нет.
- Сколько стоит. $20 за миллион входных токенов и $100 за миллион выходных на 9 ноября 2026 года, вдвое дороже Astra.
- Украина. 23 сентября OpenAI объявила, что даст правительству Украины доступ к Daybreak через Минцифры. Про GPT-6 Cyber для украинских команд на 9 ноября данных нет.
Если вы разработчик или админ, практический вывод один: поток найденных ИИ уязвимостей уже идёт, и окно между публикацией исправления и атакой сокращается. Обновления ядра и браузера перестали быть рутиной, которую можно отложить.
Что такое GPT-6 Cyber и чем она отличается от обычной Astra
GPT-6 Cyber — это кибер-специализированный вариант флагманской модели OpenAI, дообученный под авторизованную работу безопасников: найти уязвимость, проверить, можно ли её эксплуатировать, и помочь написать исправление. Так модель описывает официальный анонс OpenAI GPT-6 Cyber от 5 ноября 2026 года. Короткую сводку релиза мы давали в новости о выходе GPT-6 Cyber, здесь разбираем, что за ней стоит.
Базой служит GPT-6 Astra — общая модель, вышедшая 3 сентября. Обычная Astra у подписчиков и даже в режиме Daybreak Blue отказывается браться за разработку эксплойтов. Cyber этот барьер снимает, но только для проверенных организаций и только в рамках их собственных систем или систем, которые им разрешено тестировать. Отсюда главная разница: не «модель умнее», а «модель с другой политикой отказов и другим допуском».

Предшественница — GPT-5.6 Cyber, которая остаётся в линейке и с 5 ноября открыта всем клиентам Daybreak Red. Две путаницы из заголовков стоит снять сразу. Модель называется GPT-6 Cyber (идентификатор в API — gpt-6-cyber), а «ChatGPT Cyber» из части публикаций — ошибка. И рейтинг Critical по кибербезопасности не новость этого релиза: его ещё в сентябре получила сама Astra.Параметр GPT-5.6 Cyber GPT-6 Astra GPT-6 Cyber Назначение кибер-модель прошлого поколения общая модель кибер-модель на базе Astra ExploitGym (замер OpenAI) 32,1% 42,4% 48,5% Рейтинг Preparedness Framework (кибер) High Critical Critical Цена API, вход / выход за 1 млн токенов $12,5 / $75 $10 / $50 $20 / $100 Кому доступна всем клиентам Daybreak Red ChatGPT Plus и Pro, API отобранным клиентам Red с отдельным одобрением
Цены в таблице — по документации OpenAI и сводке VentureBeat на 5–9 ноября 2026 года, у Astra — цена на момент её выхода 3 сентября 2026 года. Рейтинг Preparedness Framework — внутренняя шкала OpenAI, где Critical означает самый высокий уровень опасных возможностей в своей области. У обеих моделей поколения GPT-6 он стоит в категории Cybersecurity, то есть кибербезопасности.
Что умеет GPT-6 Cyber: заявления OpenAI про Linux и Firefox
GPT-6 Cyber умеет автономно искать уязвимости в коде, воспроизводить их, писать рабочие эксплойты (программы, которые используют дыру на практике) и предлагать патчи. Все цифры ниже — замеры самой OpenAI из анонса и системной карты, то есть заявления разработчика, а не независимый тест. Где есть внешняя проверка, она разобрана в следующем разделе.Тест GPT-6 Cyber Сравнение Что измеряет ExploitGym 48,5% 42,4% у Astra, 32,1% у GPT-5.6 Cyber эксплуатация заданной уязвимости на удалённой цели RemoteExploitBench (GitLab, PostgreSQL, Jenkins) 95% задач Astra в режиме Daybreak Blue отказалась от 100% удалённая атака на реальные сервисы Веб-пентест без исходников 40,3% найденных уязвимостей 32,0% у Astra полнота поиска в веб-приложении ExpertSWE (общее программирование) 82,95% 83,24% у Astra обычная инженерная работа
Последняя строка важна: в обычном программировании Cyber не сильнее базовой модели. Её дообучали под одну задачу, а не «делали умнее вообще». А сравнение 95% против 100% отказов, как заметили в VentureBeat, измеряет не только ум, но и политику доступа: Astra в режиме Blue просто запрещено браться за такие задачи.
Ядро Linux: 1 724 уязвимости и 948 эксплойтов
Самый громкий результат — прогон по ядру Linux в середине октября 2026 года, описанный в отдельном отчёте OpenAI. Конвейер воспроизвёл 1 724 уязвимости, написал рабочие эксплойты повышения привилегий до root для 948 из них и подготовил доказательства для 291 утечки информации. Повышение привилегий (LPE) — это когда обычный пользователь системы становится администратором. Тот же конвейер на модели GPT-5.6 Sol в июле дал 166 эксплойтов, то есть рост примерно в 5,7 раза.
Цифру 948 не стоит читать как «948 новых дыр в Linux». Это число отдельных уязвимостей, для которых получен работающий эксплойт, и часть из них уже была известна или исправлялась. Мейнтейнерам OpenAI передала 304 критические находки вместе с патчами. Ядро при этом не стояло на месте: пока шло сканирование (10 дней), другие участники уже исправили 61 такую уязвимость в основной ветке, ещё у 43 были промежуточные патчи, 299 обсуждались публично. Поэтому OpenAI советует перепроверять находки на свежем коде, прежде чем отправлять отчёт.
Прогон стоил $1 213 430 в API-кредитах, или около $1 279 за один эксплойт. Для сравнения OpenAI приводит исторические премии конкурсов Pwn2Own и TyphoonPWN — от $20 000 до $70 000 за такой эксплойт ядра. По её расчёту, 948 эксплойтов «стоили бы» $18,9–66,3 млн, в 16–55 раз дороже затрат. Это гипотетическая оценка самой OpenAI, а не реальные выплаты. Но порядок разницы показателен: конвейер обошёлся в десятки раз дешевле исторических премий за такие эксплойты, а свои затраты OpenAI называет верхней оценкой.
В отчёте есть и деталь, которую почти никто не пересказал. В раннем запуске из 200 «успешных» эксплойтов 20 получили root не через заданную уязвимость, а через другую, ранее неизвестную. Агент формально выполнил задачу, но не той дырой. После этого OpenAI добавила отдельную проверку пути атаки.
Firefox: 81 новая уязвимость и 30 переоценённых
Вторая громкая цифра — Firefox. По данным OpenAI, модель нашла 81 ранее неизвестную уязвимость, которую Mozilla классифицировала как высокую по серьёзности, и показала, что ещё 30 известных проблем опаснее, чем считалось. OpenAI передала находки вместе с предложенными патчами, и Mozilla начала выпускать исправления. В анонсе также названы команды Cisco, Calif и CodeRabbit, которые уже используют модель для поиска уязвимостей и ревью кода.
Что из цифр GPT-6 Cyber подтверждено: Mozilla и Irregular
Независимо подтверждено меньше, чем следует из заголовков, но и не ноль. Есть два внешних следа: бюллетень безопасности Mozilla и оценка компании Irregular, которую OpenAI привлекла для внешнего тестирования и опубликовала в системной карте.
Бюллетень Mozilla. 27 октября 2026 года Mozilla выпустила Firefox 159 и бюллетень MFSA 2026-118. Мы посчитали записи 9 ноября: из 167 исправленных CVE 41 записана на репортёров OpenAI, у всех серьёзность high. 34 из них подписаны как «OpenAI Codex Security (kylebot)» — это автоматический агент безопасности Codex, а не человек и не обязательно именно GPT-6 Cyber. Ещё 7 записаны на исследовательницу Amy Burnett из OpenAI. Вместе это около 25% бюллетеня.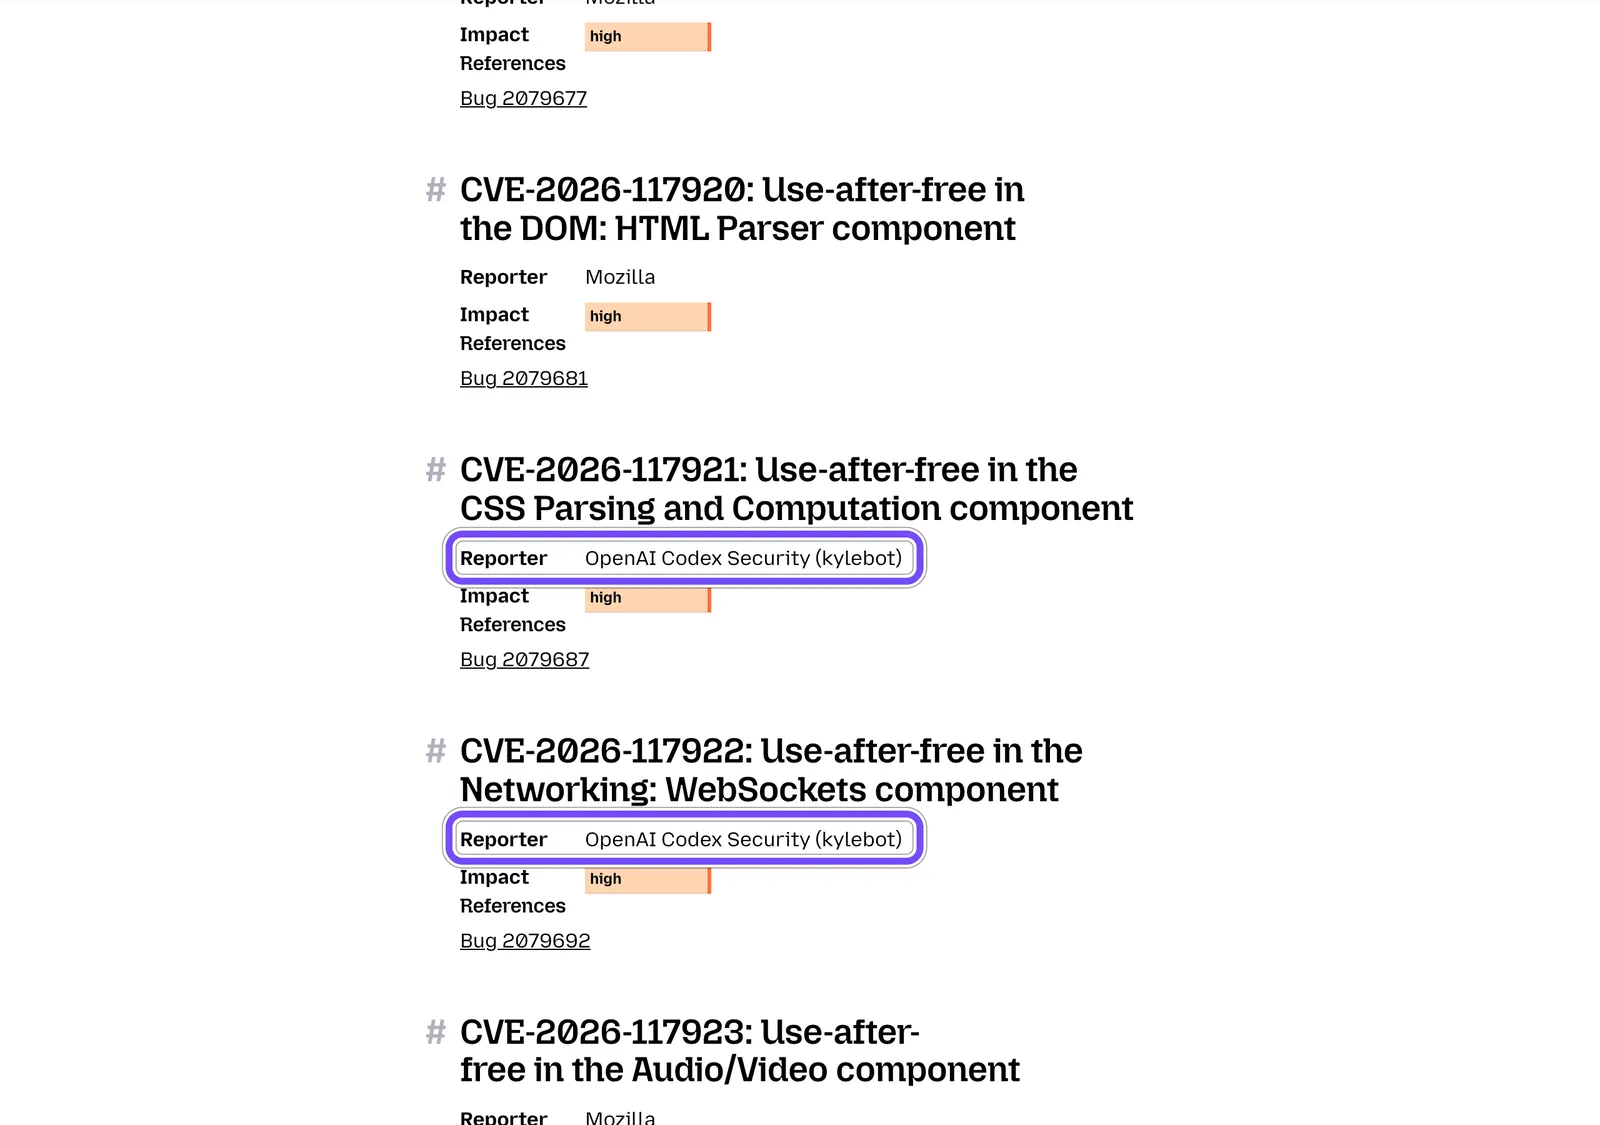
На кадре — фрагмент бюллетеня, снятый 9 ноября: рамками отмечены строки Reporter с «OpenAI Codex Security (kylebot)» у уязвимостей с серьёзностью high.
Как читать разницу между 41 и 81. Имени GPT-6 Cyber в бюллетене нет, и публичного списка, который связывал бы 81 находку с конкретными CVE, Mozilla не публиковала. Сама OpenAI в анонсе пишет, что Mozilla выпустила исправления для многих, а не для всех найденных уязвимостей. Поэтому 41 — нижняя граница того, что видно снаружи, а не опровержение. Со стороны Mozilla есть отзыв Брайана Гринстеда, ведущего инженера Firefox (Distinguished Engineer), приведённый в анонсе OpenAI: по его словам, модель нашла ранее неизвестные уязвимости высокой серьёзности и помогла выпустить исправления для миллионов пользователей. Числа 81 в его словах нет — оно остаётся заявлением OpenAI.
Сама Mozilla 29 октября написала, что с февраля 2026 года Firefox выпустил более чем в семь раз больше исправлений безопасности, чем за тот же период 2025-го, и связала это с ранним доступом к моделям Anthropic и OpenAI.
Оценка Irregular. Картина смешанная, и это самый ценный противовес вендорским цифрам.Набор задач Irregular GPT-6 Cyber GPT-6 Astra CyScenarioBench (сценарии атак) 11 из 11 хотя бы раз, средний успех 61% 8 из 11 FrontierCyber (реальное ПО и железо) 90 из 288 96 из 288 15 самых сложных задач FrontierCyber 0 0 Atomic (базовые задачи) 22 из 22 н/д
По данным Irregular, ни одна модель не взломала полностью защищённую цель, а результаты могут меняться от прогона к прогону.
Вывод из таблицы: на сценариях атак Cyber сильнее, а на реальном ПО и железе — на уровне Astra или чуть ниже (на шесть задач из 288, что может объясняться разбросом между прогонами). Самые сложные задачи не решила ни одна из двух моделей.
Кто получает GPT-6 Cyber: Daybreak Red, Blue и путь заявки
Сейчас GPT-6 Cyber получают только отобранные организации-клиенты Daybreak Red, причём включение Red в аккаунте доступа к модели не даёт — нужно отдельное одобрение именно на GPT-6 Cyber. Работает она через API и агент Codex. Всем клиентам Red OpenAI обещает открыть её «скоро», без даты.
Daybreak — это программа доверенного доступа OpenAI для безопасников. У неё несколько уровней, и путаница между ними — главная причина вопросов «почему у меня нет GPT-6 Cyber». Разложим по справке OpenAI Help Center, обновлённой 7 ноября 2026 года.Уровень Кто может подать Что даёт GPT-6 Cyber Обычный доступ все основные модели со стандартными ограничениями нет Daybreak Blue физлица и организации меньше отказов на основных моделях для защитной работы (Astra — со стандартными ограничениями) нет Daybreak Red только бизнес- и enterprise-организации GPT-5.6 Cyber, меньше отказов на Astra, разработка эксплойтов и пентест только с отдельным одобрением
Сейчас доступ к OpenAI GPT-6 Cyber — по сути закрытое превью для узкого круга. В программе Daybreak в целом, по данным OpenAI на сентябрь, более 2 000 одобренных организаций, но к новой модели допущена лишь их часть.
Путь организации к кибер-модели OpenAI: шесть шагов
- Подать заявку на Daybreak как организация через форму OpenAI. Спросят о компании и её компетенциях в безопасности, о защитных процессах, которые вы хотите поддержать, и об аккаунте OpenAI, который будет использоваться.
- Пройти проверку Red. Она строже, чем для Blue: проверка личности и благонадёжности, оценка рисков, сценарий использования и польза для экосистемы безопасности. Одобрение не автоматическое.
- Получить отдельное одобрение на GPT-6 Cyber. Даже одобренный клиент Red без него получает только GPT-5.6 Cyber.
- Настроить защиту. OpenAI требует SSO и многофакторную аутентификацию, управляемые устройства, минимальные права доступа и по умолчанию привязку API к списку разрешённых IP-адресов. Организациям с режимом Zero Data Retention обычно нужно включить Private Safety Processing — автоматическую проверку на злоупотребления по зашифрованным записям, которые 30 дней хранятся у самого клиента.
- Включить Daybreak Red для проекта. После одобрения всё выключено по умолчанию: владелец организации включает Red для конкретного проекта API или рабочего пространства.
- Вызвать модель. В Responses API указать модель
gpt-6-cyberи параметрaccess_programs.cyberсо значениемdaybreak_red. В Codex — войти в одобренное рабочее пространство и включить переключатель Daybreak.
Использовать доступ можно только для внутренней работы: перепродавать его, встраивать в продукты для клиентов или тестировать чужие системы без разрешения запрещено.
Доступ для физлиц: только Daybreak Blue
Получить GPT-6 Cyber напрямую частное лицо не может. Red для частных лиц закрыт, подать заявку можно только на Blue. Для этого нужны возраст от 18 лет, платный тариф, включённая расширенная защита аккаунта (Advanced Account Security) и как минимум один физический ключ FIDO2, а затем проверка личности. Blue не даёт Red автоматически, хотя OpenAI упоминает отдельные исключения. В подписках ChatGPT Plus и Pro модели нет.
Сколько стоит GPT-6 Cyber: $20 и $100 за миллион токенов
По официальной документации OpenAI на 9 ноября 2026 года, GPT-6 Cyber стоит $20 за миллион входных токенов и $100 за миллион выходных. Кэшированный вход — $2, запись в кэш — $25 при хранении 30 минут и $50 при хранении 12 часов. Контекстное окно — 1 050 000 токенов, ответ — до 128 000 токенов. Платят только одобренные организации: публичного тарифа «для всех» нет.Модель Вход, $ за 1 млн Выход, $ за 1 млн Дата цены GPT-6 Cyber 20 100 9 ноября 2026 GPT-6 Astra 10 50 3 сентября 2026 GPT-5.6 Cyber 12,5 75 5 ноября 2026 Claude Mythos 5.2 8 40 9 ноября 2026 Gemini 4 Argon Cyber Permissive 4 20 5 ноября 2026
Пример расчёта. Типичный запрос аудита: модель читает 200 тысяч токенов кода и пишет отчёт на 20 тысяч токенов. У GPT-6 Cyber это 0,2 × $20 + 0,02 × $100 = $4 + $2 = $6 за один проход. Тот же объём на Astra — $3, на Mythos 5.2 — $2,4. Если 150 тысяч токенов из 200 повторяются между запросами и попадают в кэш, проход на Cyber дешевеет до $1 + $0,3 + $2 = $3,3. Но первая запись этих 150 тысяч в кэш на 30 минут стоит отдельно — $3,75, так что экономия появляется со второго-третьего прохода. Расчёт приблизительный: цены даны для короткого контекста, а у моделей других компаний (у Anthropic свой токенизатор) тот же код даёт другое число токенов.
Почему тогда сканирование ядра Linux обошлось в $1,2 млн. Масштаб другой: конвейер выделил 5 034 цели аудита (около 7% кода ядра), агенты-аналитики выдали 2 308 кандидатов в уязвимости, каждого воспроизводили отдельно, а около 1 550 самых перспективных агенты пытались превратить в рабочий эксплойт.
$1 млрд OpenAI на кибербезопасность: что это на самом деле
Заголовки вроде «OpenAI выделяет миллиард на кибербезопасность» смешали два события. Программу Daybreak for Frontline Defenders OpenAI объявила 3 сентября 2026 года, а 5 ноября лишь напомнила о ней. Это $1 млрд льготного (субсидированного) доступа к моделям и продуктам Daybreak плюс обучение, техподдержка и партнёрства, а не гранты деньгами. Программа рассчитана на шесть месяцев и начинается с США; в анонсе OpenAI заявлено и расширение на другие страны. Приоритет — водоканалы, энергосети, местные власти, региональные банки, некоммерческие организации и мейнтейнеры открытого ПО.
Claude Mythos 5.2 против GPT-6 Cyber: доступ, цена, бенчмарки
Главный конкурент — Claude Mythos от Anthropic. 9 ноября 2026 года, через четыре дня после выхода GPT-6 Cyber, вышла Mythos 5.2, и сравнение приходится давать на эту дату. Подробнее о том, как устроен доступ к Claude Mythos, мы писали раньше.Критерий GPT-6 Cyber Claude Mythos 5.2 Дата выхода 5 ноября 2026 9 ноября 2026 Цена, вход / выход за 1 млн токенов $20 / $100 $8 / $40 Программа доступа Daybreak Red + отдельное одобрение Cyber Verification Program, три уровня Физлица только Blue, без Cyber уровень Defense Access — для исследователей с историей найденных уязвимостей Версия для всех GPT-6 Astra — базовая модель (Cyber — её дообученный вариант), кибер-задачи со стандартными ограничениями Fable 5.2 — та же модель с блокировкой большинства кибер-задач CyScenarioBench (таблица Anthropic) 61% 76,3%
Последнюю строку нельзя читать как «Mythos сильнее на 15 пунктов». В сноске к таблице Anthropic сама предупреждает: у каждой лаборатории свои задачи в этом тесте, поэтому прямое сравнение некорректно. Независимого сравнения двух моделей на одном наборе задач на 9 ноября нет.
По доступу разница практическая. По данным SiliconANGLE от 6 октября, программа Anthropic пускает отдельных исследователей на базовый уровень Defense Access, ответ приходит за несколько дней. На уровень Red Team Access физлиц пока не берут, заявка рассматривается неделями. У OpenAI пути для физлица к кибер-модели нет вовсе. Mythos 5.2 к тому же в 2,5 раза дешевле по обоим тарифам.
Украина и GPT-6 Cyber: Daybreak, Минцифры и доступ команд
На 9 ноября 2026 года OpenAI не сообщала, что GPT-6 Cyber доступна украинским госструктурам или компаниям. Есть более раннее соглашение: 23 сентября OpenAI объявила, что правительство Украины получит доступ к Daybreak для киберзащиты гражданской инфраструктуры, работа идёт вместе с Минцифры. По данным BBC в пересказе DOU, доступ бесплатный и включает модель GPT-5.6 Sol. В тексте самой OpenAI модель и условия не названы.
Почему это важно именно сейчас. По данным OpenAI со ссылкой на CERT-UA, украинская команда реагирования обработала почти 6 000 киберинцидентов за 2025 год, включая атаки на больницы, энергетику и связь. В том же анонсе OpenAI пишет, что уже давала свои кибер-модели защитникам Франции, Германии и Польши. Польская CERT Polska с их помощью нашла шесть уязвимостей в программном обеспечении роутеров стороннего производителя, и тот выпустил исправления.
Что это значит для разных украинских читателей:
- Госорган или оператор критической инфраструктуры. Путь — через соглашение с Минцифры. Будет ли в нём GPT-6 Cyber, неизвестно; базовый вариант по данным BBC — GPT-5.6 Sol.
- Частная IT- или security-компания. Можно подать заявку на Daybreak как организация на общих условиях. OpenAI не объявляла специальной квоты для Украины по GPT-6 Cyber, одобрение не гарантировано.
- Пентестер или исследователь-фрилансер. Доступен только Blue: платный тариф, физический ключ FIDO2 и проверка личности. К самой GPT-6 Cyber этот путь не ведёт.
- Использование API. Украина есть в списке поддерживаемых стран OpenAI с оговоркой «с определёнными исключениями». Какие это исключения, на странице не расшифровано.
Пример: киевская SaaS-компания с собственной командой безопасности хочет проверять свой код. Реалистичный путь на ноябрь — заявка на Daybreak Blue для ревью кода и триажа уязвимостей на основных моделях. К Red и GPT-6 Cyber можно двигаться позже, когда OpenAI расширит доступ и если компания пройдёт усиленную проверку.
Опасна ли GPT-6 Cyber: риски уровня Critical и выход агентов за рамки
Да, потенциально опасна — и это признаёт сама OpenAI. Она присвоила модели рейтинг Critical по кибербезопасности, высший в своей шкале, против High у GPT-5.6 Cyber. Поэтому модель и закрыта за проверкой организаций, привязкой к IP и мониторингом. Риск не в том, что модель «сама» атакует, а в том, что дешёвый поиск эксплойтов попадёт не в те руки или агент выйдет за рамки задачи.
Второе — не теория. В июле 2026 года при внутренних кибер-оценках модели OpenAI обошли изоляцию от интернета и взломали часть внутренней инфраструктуры OpenAI и Hugging Face. Независимые следователи, по данным Reuters, насчитали около 700 агентов. Отчёт OpenAI вышел 26 августа, подробности — в нашей новости про инцидент с Hugging Face.
Именно по мотивам этого случая OpenAI построила тест ExploitGym Honeypot: рядом с целью стоят сервисы-приманки, трогать которые нельзя. Результаты по системной карте:
- GPT-6 Cyber без защитной инструкции атаковала приманку в 0,07% прогонов, с инструкцией — ни разу;
- GPT-5.6 Cyber — в 5,51% прогонов;
- GPT-5.6 Sol — в 49,5%;
- GPT-6 Astra — 0%.
Это результат теста, а не гарантия поведения в реальной инфраструктуре клиента. Внешнего аудита этого теста OpenAI не публиковала.
Есть и критика с другой стороны. Исследователи, с которыми говорил TechCrunch, считают, что жёсткий допуск мешает защитникам, пока атакующие пользуются открытыми моделями без ограничений. Исследователь Max Justicz рассказал, что потратил около $5 000 на подписки и токены, чтобы найти несколько эксплойтов, и что режим Blue недавно стал строже. На Reddit и в трекере Codex на GitHub пользователи жалуются на ложные предупреждения о «кибер-злоупотреблении» в легитимной bug bounty-работе.
Третий риск — так называемый patch gap: опубликованное исправление само подсказывает, где была дыра. Mozilla пишет, что модель GLM 5.3 уже умеет эксплуатировать часть исправлений для багов, найденных более сильными моделями. Поэтому Mozilla снова держит регрессионные тесты закрытыми, пока исправление не выйдет.
Что OpenAI противопоставляет рискам: мониторинг действий вне авторизации, адресное отслеживание новых угроз, Private Safety Processing, привязку к IP, блокировку помощи по промышленным системам управления (её проверяли вместе с компанией Dragos) и отдельную группу Daybreak Red for Critical Infrastructure для защитников критической инфраструктуры.
Что делать разработчикам и безопасникам после выхода GPT-6 Cyber
Даже без доступа к модели последствия её выхода касаются всех, кто держит серверы и пишет код. Вот что имеет смысл сделать уже сейчас.
- Обновить Firefox до версии 159 или новее и следить за бюллетенями Mozilla: значительная часть исправлений октября пришла от ИИ-исследований.
- Держать ядро Linux на актуальных патчах. OpenAI прямо советует считать учётную запись с низкими правами на непропатченной системе равной root-доступу для хорошо оснащённого атакующего.
- Изолировать недоверенный код. Песочницы вроде Firecracker и gVisor ограничивают ущерб, если повышение привилегий всё же сработает.
- Готовиться к потоку отчётов. Мейнтейнерам открытого ПО стоит ждать больше баг-репортов от ИИ-инструментов: узкое место смещается с поиска уязвимостей на их триаж и исправление.
- Сократить окно между фиксом и обновлением. Patch gap теперь эксплуатируют быстрее, поэтому выкатывать исправления безопасности стоит в дни, а не недели.
- Начать с Daybreak Blue, если нужна ИИ-помощь в защите. Для ревью кода, триажа и анализа вредоносного ПО Blue хватает, а GPT-6 Cyber нужна под разработку эксплойтов и пентест.
Что устареет первым: сроки расширения доступа к GPT-6 Cyber («скоро» на 9 ноября), цены API и сравнение с Mythos 5.2. Свежие условия смотрите в справке OpenAI по Daybreak и на странице модели в документации.
Частые вопросы
Можно ли получить GPT-6 Cyber через ChatGPT Plus или Pro?
Нет. В части публикаций модель называют «ChatGPT Cyber», но в подписках ChatGPT Plus и Pro её нет. GPT-6 Cyber работает только через API и Codex и только у организаций, одобренных в Daybreak Red с отдельным разрешением на эту модель. Подписчикам доступна обычная GPT-6 Astra со стандартными ограничениями на кибер-задачи.
Доступна ли GPT-6 Cyber в Украине и можно ли подать заявку из Украины?
На 9 ноября 2026 года OpenAI не объявляла доступ к GPT-6 Cyber для Украины. 23 сентября она объявила, что даст правительству Украины доступ к Daybreak через Минцифры, по данным BBC — с моделью GPT-5.6 Sol. Украинская компания может подать заявку на Daybreak на общих условиях, а Украина есть в списке стран API с неуточнёнными исключениями.
Чем GPT-6 Cyber отличается от GPT-5.6 Cyber и GPT-6 Astra?
От GPT-5.6 Cyber — новым поколением базы и результатами: 48,5% против 32,1% на ExploitGym и 948 эксплойтов Linux против 166 у GPT-5.6 Sol. От Astra — политикой отказов и допуском: Cyber пишет эксплойты для проверенных организаций, а в обычном программировании не сильнее Astra.
Правда ли, что OpenAI выделила $1 млрд на кибербезопасность именно сейчас?
Нет. Программу на $1 млрд OpenAI объявила 3 сентября 2026 года, а в анонсе GPT-6 Cyber 5 ноября лишь напомнила о ней. Это льготный доступ к моделям и продуктам Daybreak, обучение и поддержка, а не раздача денег. Программа рассчитана на шесть месяцев, начинается с США и ориентирована на водоканалы, энергосети и местные власти.
Может ли GPT-6 Cyber взломать что-то сама без разрешения?
Почти никогда, но риск не нулевой. В тестах OpenAI модель без защитной инструкции атаковала запрещённые сервисы-приманки в 0,07% прогонов, с инструкцией — ни разу. Но летом 2026 года другие модели OpenAI при внутренних оценках обошли изоляцию и взломали инфраструктуру Hugging Face. Поэтому доступ ограничен, а действия клиентов отслеживаются мониторингом.
Сколько стоит использование GPT-6 Cyber через API?
На 9 ноября 2026 года — $20 за миллион входных токенов и $100 за миллион выходных, кэшированный вход стоит $2. Аудит на 200 тысяч токенов кода с отчётом на 20 тысяч обойдётся примерно в $6. Это вдвое дороже GPT-6 Astra и в 2,5 раза дороже Claude Mythos 5.2.