Коротко (TL;DR)
По открытым данным на 21 ноября 2026 года уязвимость в самом приложении Trust Wallet на iPhone не показана, хотя и исключить её полностью нельзя. Во всех известных сценариях деньги уходят, когда seed-фраза или приватный ключ оказываются у чужого человека: вредоносная страница на старой iOS вытаскивает фразу из фото и заметок, фишинговый сайт просит её ввести, «поддержка» в мессенджере выманивает её в переписке. Поэтому безопасность Trust Wallet держится на двух вещах вне приложения — свежей iOS и seed-фразе, которой нет в телефоне. Сам кошелёк перечисляет свои защитные функции на официальной странице безопасности, и они полезны, но закрывают другие угрозы.
- Коротко (TL;DR)
- Как воруют крипту с iPhone: семь сценариев и чем они отличаются
- Взлом расширения Trust Wallet v2.68: почему это не про iPhone
- Кража 68 327 USDT с Trust Wallet на iPhone: что известно и чего нет
- Обновление iOS против DarkSword и Coruna: что проверить сегодня
- Где хранить seed-фразу Trust Wallet на iPhone: шесть мест и вердикт
- Настройки Trust Wallet на iPhone: блокировка, Face ID, Approvals
- Защита iPhone от вора: код-пароль и Stolen Device Protection
- Риски, которые не закрывает ни одна настройка Trust Wallet
- Чек-лист защиты Trust Wallet на iPhone: 12 пунктов
- Кража с Trust Wallet на iPhone уже случилась: порядок действий
- Заморозка USDT и заявление в киберполицию: что реально сработает
- Крупная сумма в Trust Wallet: когда выносить на аппаратный кошелёк
- FAQ
- Обновите iOS сегодня. Наборы эксплойтов DarkSword и Coruna, которые ищут seed-фразы на iPhone, работают только на старых версиях системы.
- Уберите seed-фразу из телефона: никаких скриншотов, фото, заметок и облачных копий. Только бумага или металлическая пластина.
- Включите блокировку приложения и Face ID — это защита от человека, взявшего ваш разблокированный телефон.
- Не путайте защиту входа с защитой ключа. Код Trust Wallet и Face ID не остановят того, у кого уже есть ваша фраза: он откроет кошелёк в другом приложении.
- Если деньги уже ушли — новый кошелёк с новой seed-фразой, перевод остатка, заявление в киберполицию. Старую фразу больше не использовать.
Как воруют крипту с iPhone: семь сценариев и чем они отличаются
У самостоятельного кошелька нет «пароля от аккаунта», который можно сбросить через поддержку. Доступ к средствам даёт seed-фраза — 12 или 24 слова, из которых восстанавливается приватный ключ. Кто знает фразу, тот подписывает переводы, и никакого второго подтверждения, как на бирже, у Trust Wallet нет: Face ID и код защищают только вход в приложение на вашем телефоне. Coin Bureau в разборе безопасности Trust Wallet прямо пишет, что биометрия и блокировка не останавливают того, у кого уже есть фраза.
Отсюда главное различие между сценариями: в одних у вас крадут ключ, в других вас заставляют самому подписать вредную операцию. Защита у них разная, поэтому полезно понимать, от чего именно вы закрываетесь.Сценарий Как работает Кто уязвим Что защищает Заражённая страница в Safari (DarkSword, Coruna) Сайт использует дыры iOS, вредонос копирует данные кошельков, фото и заметки, ищет в них seed-фразу iPhone со старой iOS Обновление iOS; Lockdown Mode как запасной вариант Seed-фраза в фото, скриншоте, заметке или облаке Фразу находит вредонос или человек с доступом к аккаунту Все, кто «сохранил на всякий случай» Фраза только офлайн: бумага, металл Поддельное приложение или сайт Trust Wallet Копия просит ввести фразу «для восстановления» и отправляет её мошенникам Те, кто ставит приложение по ссылке из рекламы или переписки Установка по ссылке с trustwallet.com «Поддержка» в Telegram или в личке Собеседник выдаёт себя за сотрудника и просит фразу или код Все, кто публично жалуется на проблему Trust Wallet никогда не пишет первой и не просит фразу Вредоносное разрешение (approve) на сайте-дрейнере Вы подписываете разрешение, и контракт забирает токены без новой подписи Пользователи dApp и аирдроп-сайтов Security Scanner, ревизия вкладки Approvals Отравление адреса На кошелёк приходит «пыль» с адреса, похожего на ваш частый получатель, и вы копируете не тот Те, кто берёт адрес из истории переводов Сверка адреса целиком, а не по краям Физический доступ к телефону Вор подсмотрел код-пароль iPhone и забрал устройство Все, особенно с коротким кодом Длинный код, блокировка приложения, Stolen Device Protection
Есть и восьмой, редкий сценарий — старая уязвимость генерации seed-фраз. В январе 2024 года исследователи SECBIT описали слабую случайность в раннем коде iOS-версии Trust Wallet (CVE-2024-23660); больше всего пострадавших кошельков было создано летом 2018 года. Если кошелёк создан в iOS-приложении Trust Wallet в 2018 году и с тех пор не менялся, это повод создать новый с новой фразой и перевести средства.
Взлом расширения Trust Wallet v2.68: почему это не про iPhone
Когда пишут, что Trust Wallet взломали, чаще всего речь о декабре 2025 года. Тогда в Chrome Web Store попала вредоносная версия 2.68 браузерного расширения Trust Wallet: по данным компании, злоумышленник опубликовал её через утёкший API-ключ в обход внутренней проверки Trust Wallet. По данным самой компании, пострадали только пользователи расширения v2.68, которые открыли его и вошли в кошелёк 24–26 декабря 2025 года. Trust Wallet насчитал 2 520 опустошённых адресов и около $8,5 млн выведенных активов; Bitquery в своём отчёте упоминает 2 596 кошельков, так что оценки разных источников немного расходятся.
В том же сообщении Trust Wallet прямо пишет, что пользователи мобильного приложения не затронуты. Так что декабрьские новости о том, что криптокошелек Trust Wallet взломан, касались расширения для браузера на компьютере, а не приложения на iPhone. Если у вас только мобильное приложение, тот инцидент вас не касался.
Осенние кражи 2026 года — другая история. Главная версия исследователей — атака на телефон и поиск seed-фразы в его данных. Уязвимости в самом приложении пока никто не показал, но и исключить её по данным блокчейна нельзя (Bitquery).
Кража 68 327 USDT с Trust Wallet на iPhone: что известно и чего нет
В октябре 2026 года украинец рассказал в Instagram, что 15 октября у него увели 68 327 USDT из Trust Wallet на iPhone. Историю пересказали Incrypted, dev.ua и ForkLog, но все три публикации опираются на один источник — видео и пост самого пострадавшего. Этот случай полезен как пример того, как выглядит такая кража, но причина его на 21 ноября 2026 года не установлена.Что утверждается Кто это говорит Подтверждено ли 15.10.2026 ушло 68 327 USDT (около $68 234 по скриншоту) Пострадавший; скриншот истории транзакций пересказал Incrypted Адрес и хеш публично не раскрыты, независимой проверки нет Причина — давно не обновлявшаяся iOS и набор эксплойтов DarkSword Версия пострадавшего Incrypted и ForkLog: независимого подтверждения нет Из кошелька «вытащили приватный ключ», вредонос сканировал заметки, мессенджеры и галерею Слова пострадавшего Какие данные реально были доступны, публично не установлено Позиция Trust Wallet Bitquery на 12.11.2026: компания об этих кражах ничего не заявляла Совет Trust Wallet от 6 ноября 2026 года общий — обновить iOS
Шире картину показывает расследование Bitquery. Аналитики прошли по блокчейну TRON и нашли сеть краж, связанных одним кошельком, который оплачивал комиссии: с 5 октября по 11 ноября 2026 года через неё ушло не меньше $5,42 млн в USDT из 454 кошельков (Bitquery, обновление от 12 ноября 2026 года). Это нижняя граница: в подсчёт попадал адрес, только если весь USDT ушёл одним платежом. Что за всеми кражами стоит один организатор, не доказано: сами аналитики оговаривают, что наборы для взлома продают и сдают в аренду, и один кошелёк для комиссий может обслуживать нескольких покупателей.
Важная деталь, которую легко пропустить. Bitquery сопоставил с рассказом владельца iPhone до секунды ровно один случай — кражу 16 428 USDT, описанную в другом источнике. Сумма и источник другие, поэтому связывать его с историей 68 327 USDT оснований нет. И главный вывод самих аналитиков: блокчейн показывает движение денег, но не телефон и не приложение, поэтому уязвимость Trust Wallet по этим данным нельзя ни подтвердить, ни исключить.
Ещё несколько цифр из того же отчёта меняют представление о жертвах:
- 45% опустошённых кошельков хранили деньги больше года — это давно используемые кошельки, а не одноразовые адреса;
- вторая по размеру кража, 601 752 USDT 7 ноября 2026 года (крупнейшая во второй волне), пришлась на кошелёк, к которому не прикасались с 2021 года;
- половина адресов потеряла меньше $1 010, а 11 адресов с потерями от $100 тыс. дают 63% всей суммы;
- один кошелёк обчистили дважды: 19 069 USDT 26 октября и ещё 4 140 USDT 10 ноября, когда на адрес снова пришли деньги.
Отдельно организация SEAL, которая собирает сообщения пострадавших, насчитала шесть случаев взлома iOS-кошельков примерно на $127 тыс. за 28 октября — 3 ноября 2026 года, в том числе несколько Trust Wallet (по пересказу CryptoSlate). Это другой набор данных, и складывать его с цифрами Bitquery нельзя.
Обновление iOS против DarkSword и Coruna: что проверить сегодня
DarkSword — набор эксплойтов, который заражает iPhone через заражённую веб-страницу. По данным Google Threat Intelligence Group, он использует цепочку из шести уязвимостей и работает на iOS с 18.4 по 18.7 (GTIG, 18 марта 2026 года). Его модуль GHOSTBLADE, судя по разбору GTIG, собирает данные криптокошельков, базу заметок, скриншоты и метаданные фото, а по данным Censys в пересказе Macworld ищет в фото и заметках seed-фразы. Второй набор, Coruna, рассчитан на ещё более старые iOS — с 13.0 по 17.2.1.
Для украинских пользователей это не абстракция. GTIG описал кампанию шпионской группировки UNC6353, которая с декабря 2025 по март 2026 года использовала DarkSword через заражённые сайты против пользователей из Украины. Это шпионаж, а не кражи USDT, и смешивать их не нужно — но заражённая страница работает одинаково, кто бы ни стоял за ней.
Хорошая новость в том, что Apple закрыла эти дыры: по данным Bitquery, исправления вошли в iOS 18.7.7 и iOS 26.3. Trust Wallet в обращении от 6 ноября 2026 года пишет, что устройства на последней версии iOS этими наборами не затрагиваются.Версия iOS на телефоне Какой набор опасен Что делать 13.0 – 17.2.1 Coruna Обновиться до последней версии, доступной для модели 17.3 – 18.3 Известные наборы на эти версии не нацелены, но последних исправлений безопасности здесь нет Обновиться до последней версии, доступной для модели 18.4 – 18.7 DarkSword Обновиться; минимум для старых моделей — ветка 18.7.x не ниже 18.7.7 26.0 – 26.2 Сам DarkSword нацелен на 18.4–18.7, но одна из его уязвимостей (CVE-2026-20700) закрыта только в 26.3 (GTIG) Обновиться до текущей версии 26.3 и новее DarkSword и Coruna закрыты Включить автообновление и не откладывать следующие
Как проверить и обновить:
- Откройте «Настройки» → «Основные» → «Об этом устройстве» и посмотрите строку «Версия iOS».
- Перейдите в «Настройки» → «Основные» → «Обновление ПО» и установите всё, что предлагает телефон.
- Там же включите автоматические обновления, чтобы исправления безопасности ставились без вашего участия.
- Сверьтесь со страницей обновлений Apple: на 21 ноября 2026 года последняя версия — iOS 27.2.1 от 9 ноября 2026 года.
Для iPhone XS, XS Max и XR, которые не получают iOS 26 и 27, Apple выпускает отдельную ветку: в тот же день, 9 ноября 2026 года, вышла iOS 18.7.12. Владельцу такого телефона хватит поставить её. Но поддержка старых моделей когда-нибудь закончится, и держать крупные суммы на таком устройстве со временем всё рискованнее.
Если обновиться прямо сейчас нельзя, Trust Wallet и GTIG советуют включить режим блокировки (Lockdown Mode): «Настройки» → «Конфиденциальность и безопасность» → прокрутить вниз → «Режим блокировки» → «Включить режим блокировки». Но у этого совета есть цена. Apple описывает режим как экстремальную защиту для немногих людей, которых могут атаковать целенаправленно: в «Сообщениях» блокируется большинство вложений и ссылок, часть сложных веб-технологий в браузере отключается, входящие FaceTime проходят только от тех, кому вы сами звонили за последние 30 дней. Для обычного пользователя это временная мера до обновления, а не постоянная настройка.
Где хранить seed-фразу Trust Wallet на iPhone: шесть мест и вердикт
Любая копия фразы на телефоне или в облаке — это место, откуда её можно прочитать, и никакой код в приложении этого не меняет. Vault12 формулирует это прямо: получив фразу, злоумышленник просто импортирует её в любой кошелёк. Bitquery даёт ту же рекомендацию по итогам расследования — никаких фото, заметок, скриншотов и облачных копий, только бумага или металлическая пластина. Подробно про форматы хранения, тайники и типичные ошибки — в нашем разборе о том, как безопасно хранить seed-фразу.Где лежит фраза Кто может её прочитать Вердикт Заметка на iPhone Вредонос вроде DarkSword (база заметок есть в его списке), любой с доступом к разблокированному телефону Нельзя Скриншот или фото фразы Вредонос сканирует фото и скриншоты; копия уходит в «Фото iCloud» Нельзя Связка ключей iCloud или менеджер паролей По описанию исследователей, DarkSword копирует и сохранённые пароли Нельзя Зашифрованная облачная копия Trust Wallet в iCloud Расшифровывается только вашим паролем копии, Trust Wallet его не знает и не сбросит Компромисс: ещё одна копия и ещё один секрет, который нельзя забыть и нельзя хранить в телефоне Бумага Тот, кто найдёт листок; бумага боится воды и огня Да, при надёжном месте и, по возможности, двух экземплярах Металлическая пластина Тот, кто найдёт пластину Да, самый устойчивый вариант для долгого хранения
Отдельно про облачную копию самого Trust Wallet. Компания пишет, что зашифрованный бэкап лежит в вашем собственном iCloud, а не на её серверах, и открывается только паролем, который задаёте вы. Это лучше, чем фраза открытым текстом в заметке. Но копия всё равно находится там, куда можно попытаться добраться, а пароль к ней становится вторым секретом, который нельзя потерять. Если пользуетесь этой функцией, пароль копии храните так же, как фразу, — не в телефоне.
Расширенную защиту данных в iCloud (Advanced Data Protection) тоже стоит включить: по умолчанию Apple хранит ключи шифрования большей части данных iCloud у себя, а этот режим добавляет сквозное шифрование для резервных копий, фото и заметок. Он защищает облако от утечки на стороне сервера, но не от вредоноса на самом телефоне: заметки и фото тот читает прямо на устройстве.
Настройки Trust Wallet на iPhone: блокировка, Face ID, Approvals
Встроенные функции Trust Wallet закрывают три угрозы: человека с вашим разблокированным телефоном, фишинговую подпись и забытые разрешения. От вредоноса, уже забравшего фразу, они не помогают. Пункты меню у приложения меняются от версии к версии, а два официальных гайда Trust Wallet описывают их немного по-разному, поэтому ориентируйтесь на смысл шага и сверяйтесь с актуальной справкой.
Шаг 1. Включите пароль приложения и автоблокировку
По официальному гайду Trust Wallet: откройте вкладку настроек в правом нижнем углу, затем раздел безопасности, и включите переключатель пароля. Приложение попросит придумать шестизначный код и повторить его. В другом материале Trust Wallet тот же пункт назван App Lock и находится по пути Settings → Security → App Lock.
После включения появятся дополнительные параметры:
- Автоблокировка. Выберите «сразу»: чем меньше задержка, тем меньше окно для чужих рук. Гайды Trust Wallet дают разные списки вариантов — от немедленной блокировки до 5 часов.
- Face ID. Удобный вход, который не ослабляет защиту, если сам iPhone защищён длинным кодом.
- Подтверждение транзакций. Пусть приложение спрашивает код или Face ID перед каждой подписью — так украденный разблокированный телефон не станет кошельком без замка.
Учтите важное предупреждение из гайда: после пяти неверных попыток ввода кода приложение блокируется полностью, и вернуть доступ можно только переустановкой и восстановлением по seed-фразе. Поэтому сначала убедитесь, что фраза записана, и только потом включайте пароль.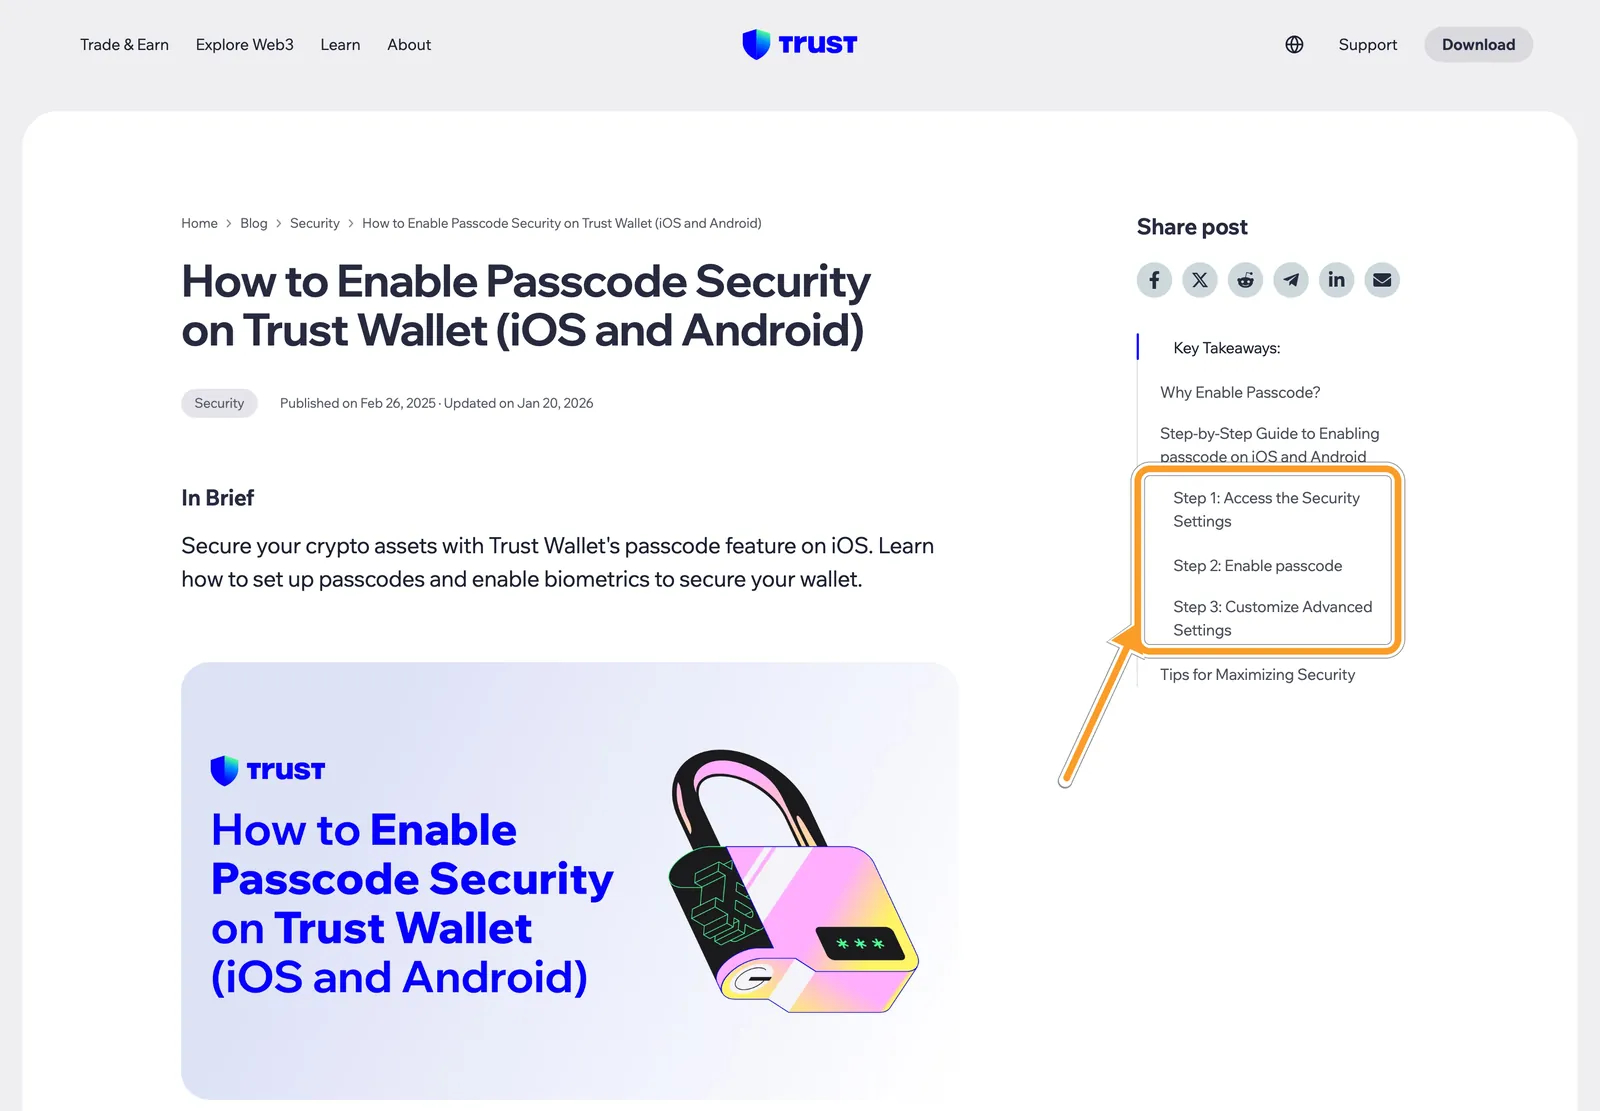
Скриншот: официальный блог Trust Wallet, статья «How to Enable Passcode Security on Trust Wallet (iOS and Android)», снято 21 ноября 2026 года. Это веб-страница, а не экран приложения; стрелка и рамка указывают на три шага включения пароля в оглавлении гайда.
Шаг 2. Не отключайте Security Scanner
Security Scanner перед подписью моделирует транзакцию, сверяет адрес получателя со списками известных скам- и дрейнер-контрактов и предупреждает о рискованных разрешениях. Сама Trust Wallet называет это подсказкой присмотреться, а не гарантией. Предупреждение сканера — повод остановиться и перечитать, что вы подписываете.
Шаг 3. Раз в месяц проверяйте вкладку Approvals
Разрешение (approve) — это допуск, который вы когда-то дали смарт-контракту распоряжаться вашими токенами. Забытый безлимитный допуск может сработать спустя месяцы. В Trust Wallet их видно прямо в приложении: в разделе активов есть вкладка Approvals, рискованные разрешения помечаются, а лишние можно отозвать кнопкой Revoke. Как читать список и что отзывать в первую очередь — в нашем гайде о том, как отозвать approvals.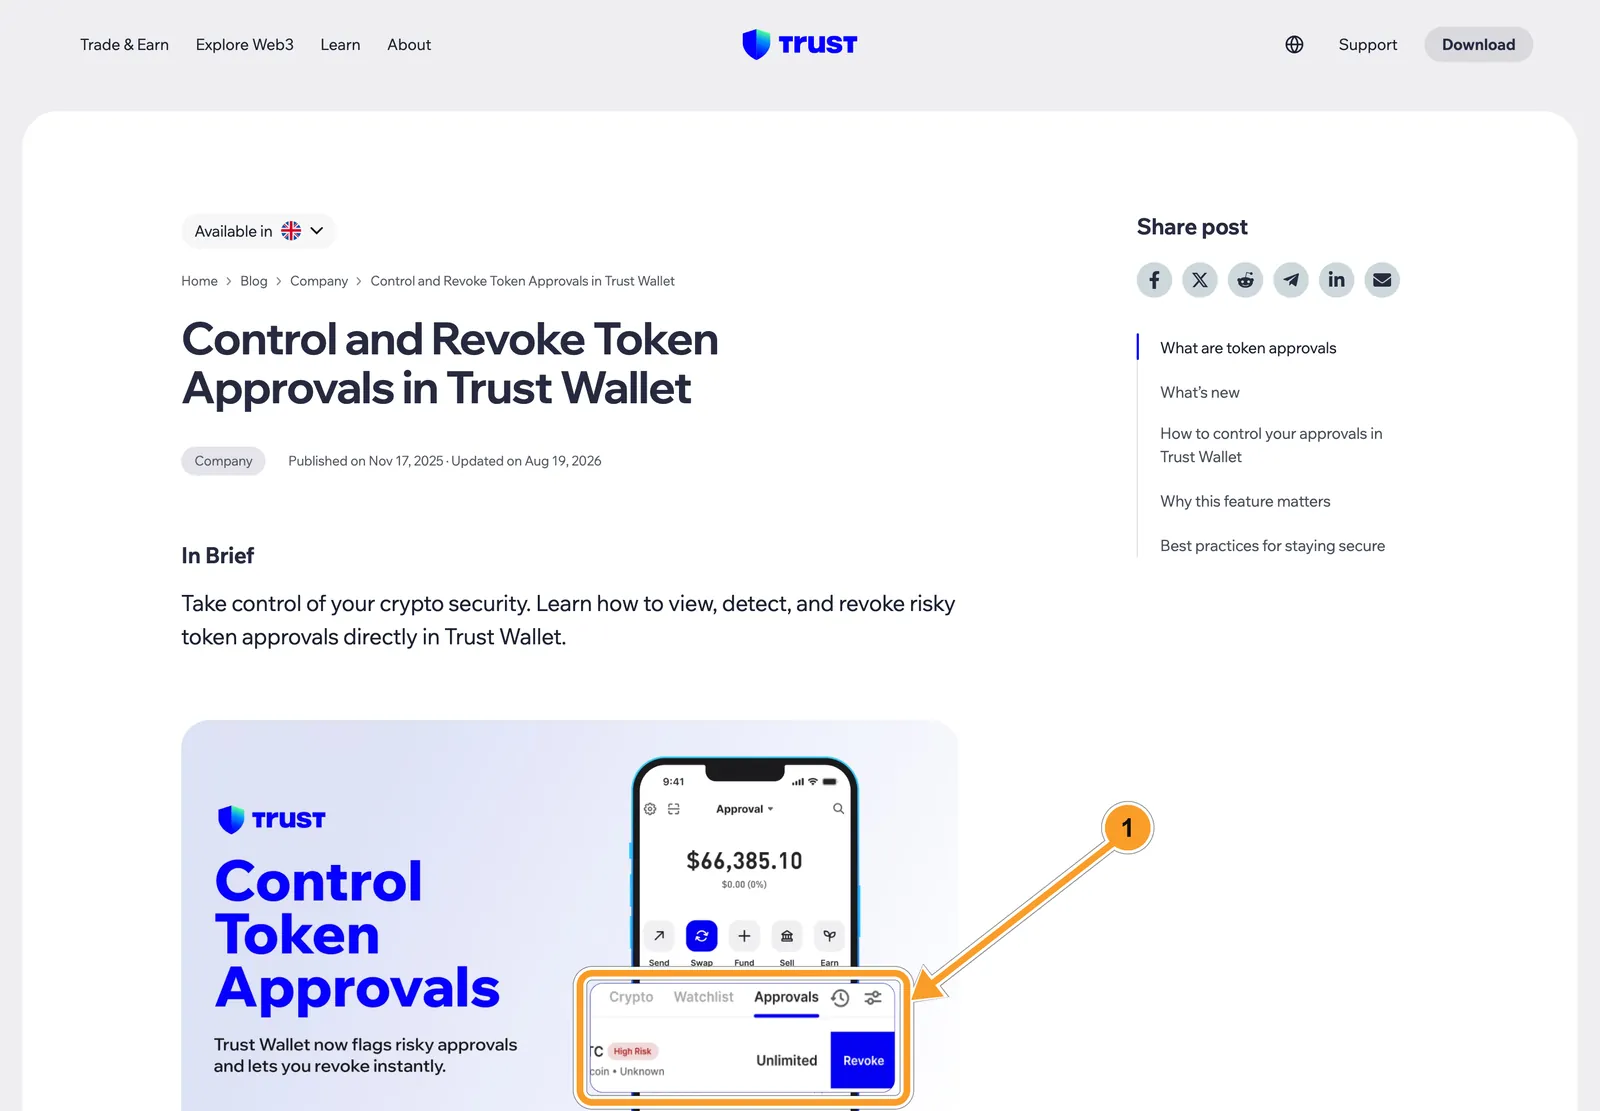
Скриншот: официальный блог Trust Wallet, объявление «Control and Revoke Token Approvals in Trust Wallet», снято 21 ноября 2026 года. На кадре веб-страница с иллюстрацией интерфейса, а не снимок с телефона; рамка выделяет вкладку Approvals, пометку High Risk и кнопку Revoke.
Одно ограничение стоит держать в голове: Approvals защищают от дрейнер-контрактов, но не от кражи ключа. Если фраза утекла, вору не нужны ваши разрешения — он переведёт токены сам.
Шаг 4. Сверяйте адрес получателя целиком
Против отравления адреса не помогает никакой переключатель. Не копируйте адрес из истории входящих переводов: там может стоять «пыль» с похожего адреса. Берите адрес из проверенного источника и сверяйте его полностью, а не только первые и последние символы.
Защита iPhone от вора: код-пароль и Stolen Device Protection
Блокировка Trust Wallet — второй замок. Первый — сам iPhone: если вор знает код-пароль телефона, у него в руках ваша почта, мессенджеры и Apple Account, а через них — шанс добраться до облачных копий.
- Длинный код-пароль. В «Настройки» → «Face ID и код-пароль» → «Сменить код-пароль» откройте «Параметры код-пароля». Apple называет самыми надёжными варианты «Произвольный код (буквы + цифры)» и «Произвольный код (цифры)». Шесть цифр, которые легко подсмотреть в метро, — слабое место.
- Face ID для повседневного входа. Чем реже вы вводите код на людях, тем меньше шансов, что его подсмотрят. При перезагрузке iPhone всё равно попросит код.
- Stolen Device Protection. Функция есть начиная с iOS 17.3 и работает, только если её включили заранее: «Настройки» → «Face ID и код-пароль» → «Защита украденного устройства». Для неё нужны двухфакторная аутентификация Apple Account, код-пароль, Face ID или Touch ID, включённые «Важные геопозиции» («Конфиденциальность и безопасность» → «Службы геолокации» → «Системные службы») и включённый «Локатор». Apple может включать функцию по умолчанию, поэтому сначала проверьте переключатель.
- Режим «Всегда». В тех же настройках, в пункте «Запрос задержки для защиты данных», выберите «Всегда» — так iPhone будет требовать дополнительные проверки не только вдали от дома, но и в привычных местах.
- «Локатор» и Расширенная защита данных. «Локатор» нужен, чтобы удалённо пометить телефон как потерянный, сквозное шифрование iCloud — чтобы облачные копии нельзя было прочитать при утечке на стороне сервера.
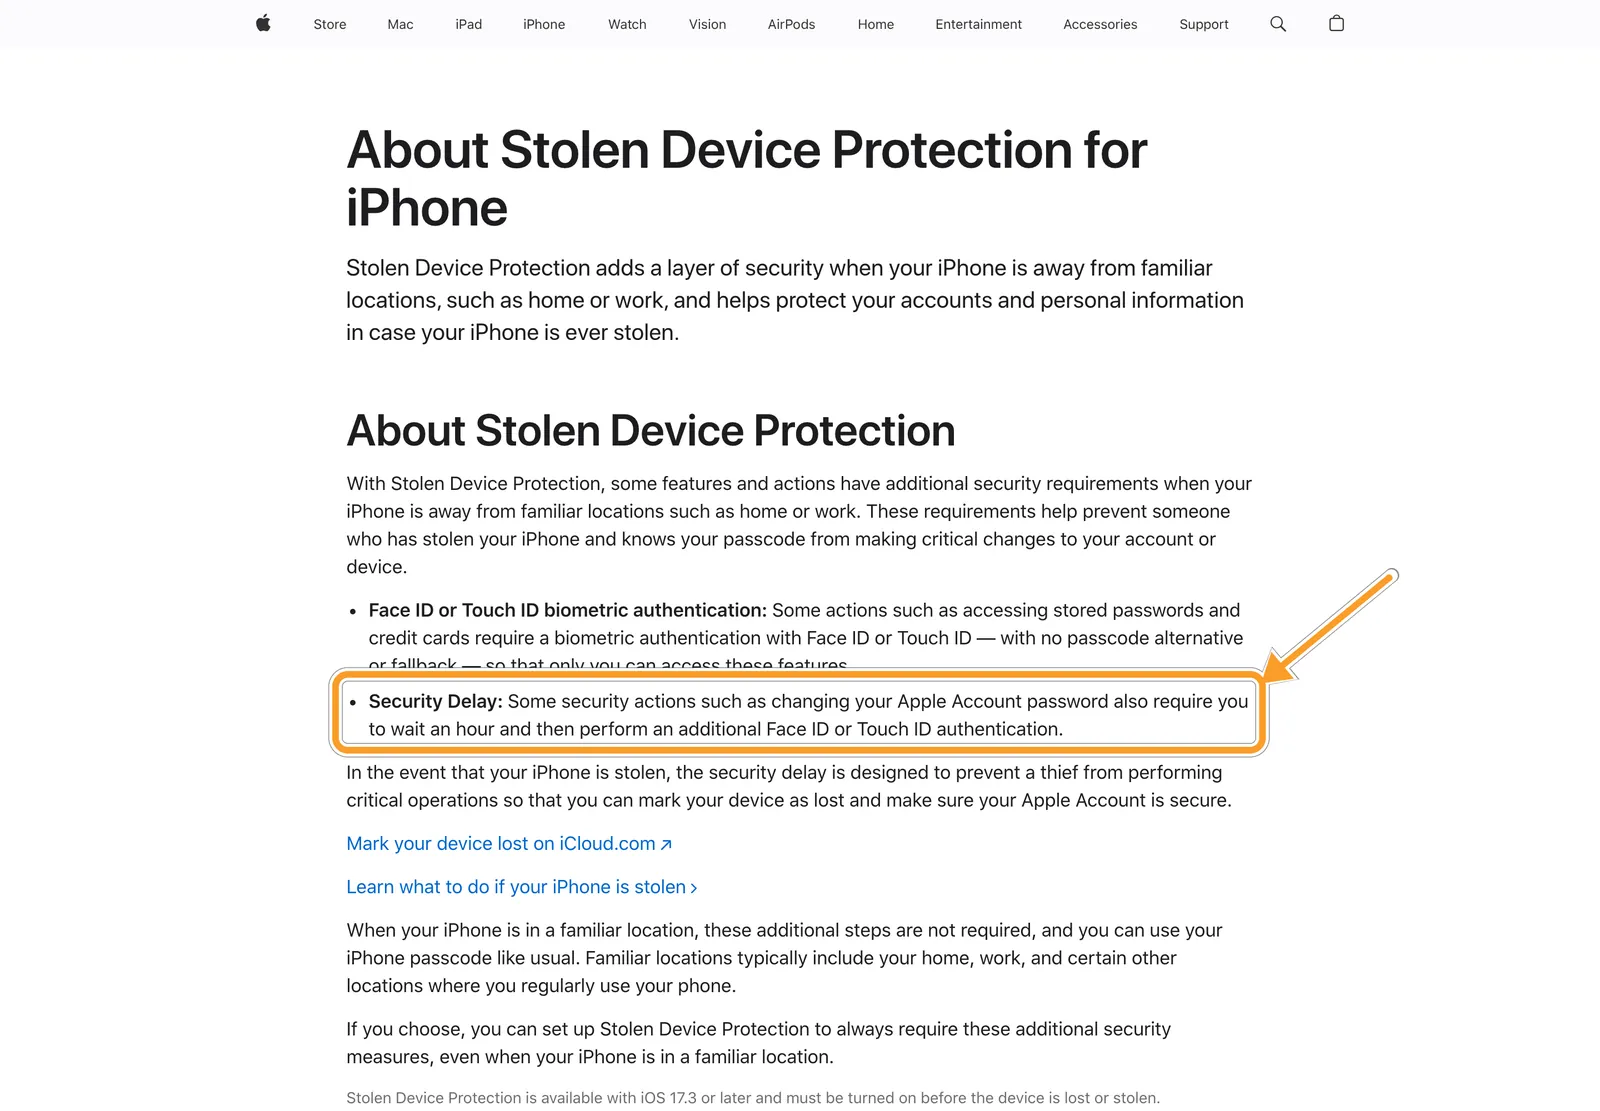
Скриншот: справка Apple «About Stolen Device Protection for iPhone», снято 21 ноября 2026 года. Это страница поддержки Apple, а не экран настроек телефона; стрелка указывает на пункт Security Delay.
Как это работает на практике. Вдали от привычных мест часть действий — например, доступ к сохранённым паролям — требует Face ID или Touch ID без запасного варианта с кодом. А смена пароля Apple Account требует подождать час и пройти биометрию повторно. Этот час нужен вам: за него вы успеете пометить телефон как потерянный. Но защищает функция только от вора с телефоном в руках — от удалённого заражения она не спасает.
Если телефон украли, Apple советует как можно быстрее зайти на iCloud.com/find, выбрать устройство и включить режим пропажи (Mark as Lost). Не удаляйте его из «Локатора»: это снимает блокировку активации и облегчает перепродажу. И не указывайте в сообщении на экране свой номер — вор может использовать его для социальной инженерии.
Риски, которые не закрывает ни одна настройка Trust Wallet
Даже идеально настроенный телефон оставляет несколько рисков. О них полезно знать заранее, чтобы не переоценивать защиту:
- Утёкшая seed-фраза. Если фраза уже у кого-то, ни пароль приложения, ни Face ID, ни Stolen Device Protection не помогут: вор восстановит кошелёк на своём устройстве. Лечится только новой фразой.
- Уязвимости, о которых Apple ещё не знает. Обновление закрывает известные дыры. По данным GTIG, три из шести уязвимостей в цепочке DarkSword использовались как уязвимости нулевого дня — то есть на момент атак исправлений для них ещё не было. Поэтому iOS снижает риск, но не обнуляет его — отсюда правило «фразы нет в телефоне».
- Ваша собственная подпись. Security Scanner — подсказка, а не гарантия. Подтвердив вредное разрешение или перевод, вы отдаёте токены сами, и замок приложения этому не мешает.
- Потеря фразы и пароля облачной копии. Trust Wallet не хранит ваши ключи и не может сбросить пароль зашифрованной копии. Потеряли оба — потеряли доступ к средствам.
- Скомпрометированный канал обновлений. Случай с расширением v2.68 показал, что вредная версия может прийти и из официального магазина. Для мобильного приложения такого не зафиксировано, но поэтому крупные суммы и держат отдельно от горячего кошелька.
- Старый iPhone. Модели, которые получают только ветку iOS 18.7.x, рано или поздно перестанут получать исправления вовсе.
Чек-лист защиты Trust Wallet на iPhone: 12 пунктов
Сохраните этот список и проходите его раз в месяц — на это уходит несколько минут.
- iOS обновлена до последней версии, доступной для вашей модели, автообновление включено.
- Seed-фразы нет ни в заметках, ни в фото, ни в скриншотах, ни в связке ключей, ни в переписке.
- Фраза записана на бумаге или металле и лежит там, где её не найдут посторонние.
- Пароль Trust Wallet включён, автоблокировка — «сразу», подтверждение транзакций — включено.
- Код-пароль iPhone длинный, а не шесть цифр подряд.
- Stolen Device Protection и «Локатор» включены.
- Приложение установлено по ссылке с официального сайта trustwallet.com, а не из рекламы.
- Вкладка Approvals просмотрена, лишние разрешения отозваны.
- Предупреждения Security Scanner не игнорируются.
- Никаких «сотрудников поддержки» в личке: Trust Wallet никогда не пишет первой и не просит фразу.
- Крупная сумма не лежит в том же кошельке, что повседневные траты.
- Неожиданный мелкий перевод TRX на кошелёк — сигнал тревоги, а не подарок.
Пункт 7 требует пояснения. Trust Wallet в своём гайде советует проверять, что издатель приложения в App Store — Trust Wallet. Но в листинге на 21 ноября 2026 года разработчиком указано юрлицо DApps Platform Software Services Ltd., так что по имени «Trust Wallet» проверка не сработает. Надёжнее открыть App Store по ссылке с trustwallet.com и уже оттуда установить приложение.
Пункт 12 — из расследования Bitquery. Чтобы перевести USDT в сети TRON, нужна комиссия в TRX, а у многих жертв TRX не было. Поэтому воры сами присылали на адрес несколько TRX и через секунды забирали весь USDT. В одном случае 25 октября 2026 года между приходом 18 TRX и уходом 519 093 USDT прошло 18 секунд. Если пришли несколько TRX от незнакомца, а деньги ещё на месте, ключ, скорее всего, уже у вора — переводите средства сразу. Мелкая «пыль» на копейки бывает и у ботов отравления адреса, тревожный признак — именно несколько целых TRX.
Кража с Trust Wallet на iPhone уже случилась: порядок действий
Если из Trust Wallet украли деньги, считайте скомпрометированной саму seed-фразу, а не только приложение. Новый пароль, переустановка или удаление Trust Wallet ничего не исправят: фраза у вора, и он может вернуться. Bitquery описал именно такой случай — кошелёк опустошили второй раз через две недели, когда на адрес пришли новые деньги.
- Не вводите фразу никуда «для проверки». Ни на сайты «восстановления», ни в боты, ни «сотрудникам поддержки».
- Обновите iOS или возьмите другое устройство. Новый кошелёк на заражённом телефоне — та же ловушка.
- Создайте новый кошелёк с новой seed-фразой и запишите её на бумагу, не фотографируя.
- Переведите остаток со старого адреса на новый — во всех сетях. Украденная фраза открывает все сети сразу; если деньги ушли в одной, переводите остальное везде. Для перевода USDT в TRON понадобится немного TRX на комиссию — как посчитать сумму, мы разбирали в материале о комиссии TRX за перевод USDT TRC20.
- Отзовите разрешения со старого адреса во вкладке Approvals, если на нём что-то осталось.
- Соберите доказательства: адрес кошелька, хеши транзакций кражи, адреса получателей, время по вашему часовому поясу, скриншоты истории. Ничего не удаляйте, пока всё не сохранено.
- Смените пароль Apple Account и проверьте список доверенных устройств.
- Подайте заявление в киберполицию и сообщите о краже Tether и бирже, куда ушли деньги, — подробнее в следующем разделе.
- Игнорируйте предложения «вернуть за комиссию». Bitquery называет их типичной второй волной мошенничества, нацеленной на уже обворованных.
- Старую фразу больше не используйте — даже для «пустого» кошелька: новые поступления на него уйдут тем же путём.
Скорость важна. В случае с 601 752 USDT из отчёта Bitquery украденное за минуты обменяли на другой стейблкоин, раздробили по новым кошелькам и через мост перевели в сеть Ethereum — на всё ушло 3 часа 38 минут.
Заморозка USDT и заявление в киберполицию: что реально сработает
Вернуть украденные USDT сложно, но шанс есть, пока деньги лежат в USDT и не ушли в другую монету. Tether может заморозить токены на конкретном адресе. Делает это компания по запросу правоохранителей или по собственному мониторингу, а публичной формы, через которую частный пострадавший сам добьётся заморозки, нет. Как устроена блокировка и чем Tether отличается от Circle — в нашем разборе о том, как работает заморозка USDT.Куда обращаться Что подать Реалистичный результат Киберполиция Украины Заявление через форму на cyberpolice.gov.ua/declare; телефон 0800 50 51 70 (пн–чт 9:00–18:00, пт 9:00–17:00 на 21.11.2026) Официальное дело — основание для запросов к Tether и биржам Tether Адреса получателей, хеши, сумма, время; номер заявления в полицию Tether обычно действует по запросу полиции, а не по письму частного лица; заморозка не гарантирована Биржа, куда пришли деньги Хеш транзакции и адрес депозита Блокировка счёта получателя, если деньги ещё там Поддержка Trust Wallet Адрес кошелька и хеш транзакции Помогут разобрать операции, но вернуть средства не могут
Порядок такой:
- Сразу после перевода остатка подайте заявление в киберполицию и сохраните его номер.
- Сообщите Tether и бирже, если по обозревателю блокчейна видно, что деньги пришли на биржевой адрес. Bitquery советует делать это немедленно.
- Напишите в поддержку Trust Wallet через официальный сайт: компания обещает помочь разобрать активность по адресу и хешу транзакции, но в ответах пострадавшим в App Store прямо пишет, что потерянные средства вернуть нельзя, и советует обращаться к правоохранителям.
Ожидания стоит держать трезвыми. Пример крупной заморозки — 225 млн USDT в ноябре 2023 года — стал результатом совместного расследования Tether, OKX и Министерства юстиции США, а не жалобы одного человека. Для частной кражи главное — быстрое заявление в полицию, пока деньги не обменяли и не вывели в другие сети.
Крупная сумма в Trust Wallet: когда выносить на аппаратный кошелёк
Trust Wallet — горячий кошелёк: ключ хранится на телефоне, который выходит в интернет, открывает ссылки и ставит приложения. У аппаратного кошелька ключ живёт внутри устройства, и вредоносу на iPhone нечего скопировать. Совет держать крупные суммы на аппаратном кошельке дают и пострадавший в кейсе 68 327 USDT, и сама Trust Wallet в разделе о безопасности.
Порог в долларах мы не называем: ориентир — сумма, потеря которой для вас ощутима. Разумная схема — разделить деньги:
- Trust Wallet на iPhone — для ежедневных операций, dApp и небольших сумм.
- Аппаратный кошелёк — для накоплений, к которым вы прикасаетесь редко.
У этой схемы есть ограничения, о которых стоит знать заранее:
- Фразу аппаратного кошелька нельзя вводить в Trust Wallet. Coin Bureau прямо предупреждает: импорт переносит её на подключённое к интернету устройство и сводит смысл аппаратного кошелька к нулю.
- Аппаратный кошелёк не отменяет правил хранения фразы. Её всё так же нельзя фотографировать и хранить в телефоне.
- Подпись на устройстве нужно читать. Аппаратный кошелёк защищает ключ, но не спасает, если вы сами подтвердили вредную транзакцию, не глядя на экран.
Если вы выбираете устройство, посмотрите наш обзор Ledger Nano X — там же разобраны его спорные моменты. А как без ошибок перевести криптовалюту на Ledger, выбрать сеть и проверить адрес, — в отдельном пошаговом гайде.
Что в этой статье устареет первым: номера актуальных версий iOS и цифры расследования Bitquery. Свежую версию iOS проверяйте на странице обновлений Apple, а данные о кражах — в обновлениях отчёта Bitquery.
FAQ
Можно ли вернуть USDT, украденные из Trust Wallet на iPhone?
Иногда — если USDT ещё лежат на адресе вора и Tether заморозит их по запросу правоохранителей. Поэтому сразу подайте заявление в киберполицию и сообщите о краже Tether и бирже, куда ушли деньги. Сама Trust Wallet средства не возвращает. Любые «сервисы возврата за комиссию» — почти всегда вторая волна мошенничества.
Защитит ли Face ID, если у вора уже есть моя seed-фраза?
Нет. Face ID и пароль Trust Wallet защищают только вход в приложение на вашем телефоне. Человек с seed-фразой восстановит кошелёк в любом другом приложении на своём устройстве и подпишет переводы без вашего участия. Единственная защита в этой ситуации — новый кошелёк с новой фразой и быстрый перевод остатка.
Нужно ли удалять Trust Wallet и ставить заново после подозрения на заражение?
Одной переустановки мало. Если seed-фраза могла утечь, проблема не в приложении, а во фразе: восстановив кошелёк по ней же, вы останетесь уязвимы. Обновите iOS, создайте новый кошелёк с новой фразой, переведите средства и только потом решайте, что делать со старым приложением.
Безопасно ли хранить seed-фразу в облачной копии Trust Wallet в iCloud?
Это компромисс. Копия зашифрована паролем, который знаете только вы, и Trust Wallet не может его сбросить. Но это ещё одно место с фразой и ещё один секрет, который нельзя забыть и нельзя хранить в телефоне. Bitquery по итогам расследования советует облачные копии не использовать и держать фразу на бумаге или металле.
Что такое Lockdown Mode и включать ли его обычному пользователю?
Lockdown Mode — режим блокировки iPhone, который сильно урезает вложения в сообщениях, часть веб-технологий и входящие FaceTime, чтобы закрыть пути атаки. Apple рассчитывает его на немногих людей под целевыми атаками. Обычному пользователю он нужен как временная мера, если обновить iOS сейчас нельзя, — так его и советуют Trust Wallet и GTIG.
Это был взлом Trust Wallet или взлом iPhone?
По открытым данным на 21 ноября 2026 года уязвимость в самом Trust Wallet не показана. Исследования наборов DarkSword и Coruna описывают атаку на телефон и поиск seed-фраз в его данных. Bitquery отдельно оговаривает, что блокчейн не показывает, какое приложение и какой телефон стояли за каждой кражей, поэтому вопрос об уязвимости приложения остаётся открытым.
Как не скачать поддельное приложение Trust Wallet из App Store?
Открывайте App Store по ссылке с официального сайта trustwallet.com, а не из рекламы, переписки или поиска. Имя разработчика в листинге — юрлицо DApps Platform Software Services Ltd., поэтому проверка «издатель называется Trust Wallet» не сработает. Любое приложение, которое при первом запуске просит ввести существующую фразу без вашего запроса, — повод остановиться.