



Коротко (TL;DR)
Osiris — это бесплатная программа с открытым кодом, OSINT-дашборд, который превращает браузер в карту мира: на одну карту сведены самолёты, суда, землетрясения, пожары, публичные дорожные камеры, санкционные списки, проверка крипто-кошельков и набор сетевой разведки. Код лежит на GitHub под лицензией MIT, а попробовать программу можно без установки — на официальном демо.
- Коротко (TL;DR)
- Что такое Osiris и где в нём на самом деле ИИ
- Как открыть Osiris онлайн: демо osirisai.live без установки
- Слои данных Osiris: что работает без API-ключей
- Тест Osiris на демо: три сценария со скриншотами
- Что изменилось в Osiris с конца июля: CHAIN INTEL, FINGERPRINT и 3D
- RECON Toolkit: 20 модулей разведки и где нужен свой сканер
- Установка Osiris в Docker и защита доступа
- Osiris против Palantir Gotham: что совпадает, а что нет
- Osiris, World Monitor, Crucix и ShadowBroker: сравнение аналогов
- Кейсы применения OSINT-карты и их пределы
- Как надстроить ИИ-агента над Osiris и во сколько это обойдётся
- Риски Osiris: что нашли аудиты безопасности в мае и сентябре
- Приватность и закон: что Osiris отправляет третьим сторонам
- Кто зарабатывает на Osiris: токен и Patreon
- Кому подходит Osiris, а кому нет: итоговая оценка
- FAQ
- Масштаб: 10 028 звёзд и 2082 форка на GitHub на 27 сентября 2026 года, последний коммит — 26 сентября. Проект живой и меняется каждую неделю.
- ИИ в Osiris есть только на бумаге: в код встроена модель Google Gemini 2.0 Flash, но Google отключил её 1 июня 2026 года. Скорее всего, поэтому кнопку «AI Overview» на демо 27 сентября обслуживал встроенный шаблон, а не модель.
- Мы проверили демо руками на трёх сценариях — зона в Лондоне с 42 камерами, санкционный кошелёк, SSL-сертификат домена. Все цифры, которые можно сверить, совпали с первоисточниками.
- Слабые места: открытые замечания о выдуманных данных, поведенческий фактор риска, который одинаково срабатывает на санкционном адресе и на кошельке Виталика Бутерина, и крипто-токен разработчика в описании проекта.
- С Palantir совпадает только идея единого экрана: закрытых баз, ради которых покупают Palantir, у Osiris нет.
Оценка: 7 из 10 (проверка 27 сентября 2026). В июле мы ставили 6,5. Балл подняли работающее демо, совпадение проверенных цифр с первоисточниками и закрытые критические дыры. Выше не пускают открытые issues о фабрикации данных, неработающий ИИ-слой, ИИ-ярлыки на обычных эвристиках и конфликт интересов из-за токена.
Плюсы:
- Десятки разнородных источников на одной карте, большая часть работает без единого API-ключа.
- Открытый код под MIT, демо без регистрации, установка в Docker одной командой.
- Полезные инструменты вокруг карты: зона интереса с выгрузкой в GeoJSON, проверка кошельков по OFAC, SSL, DNS и WHOIS.
Минусы:
- Часть «разведывательных» показателей — эвристики и ручные таблицы, а не измерения.
- История проблем с безопасностью и процессом: закрытые без правок issues, регрессии.
- Токен в описании репозитория — у автора есть финансовый стимул раздувать хайп.
Что такое Osiris и где в нём на самом деле ИИ
Osiris (полное название — Open Source Intelligence & Reconnaissance Integrated System) — это веб-приложение, которое агрегирует публичные API и открытые датасеты в единую карту «ситуационной осведомлённости». Исходный код опубликован в репозитории simplifaisoul/osiris на GitHub — это оригинал, всё остальное под тем же названием в выдаче может оказаться форком. О выходе проекта мы писали отдельную новость; здесь — полный разбор с тестом.

OSINT (open-source intelligence) — разведка по открытым источникам: сбор и анализ того, что опубликовано легально и доступно всем, — полётов, судов, реестров, новостей, публичных каналов. Osiris ничего не взламывает: он берёт готовые открытые потоки и показывает их вместе. Технически это Next.js 16 и TypeScript 5, карта рисуется движком MapLibre GL на WebGL, данные идут через серверные маршруты /api/*.
Теперь про ИИ. В первой версии этого обзора (24 июля) мы написали, что в коде Osiris нет языковой модели. Это была ошибка. Файл src/lib/ai-engine.ts с моделью Google Gemini 2.0 Flash появился в репозитории ещё 29 мая 2026 года. На нём работают три эндпоинта:
/api/ai/analyze— анализ среза данных;/api/ai/briefing— сводка по ленте;/api/ai/overview— кнопка «AI Overview» у алертов, рынков и крипто-панели.
Ключи задаются переменными GEMINI_API_KEY_1, GEMINI_API_KEY_2 и дальше, код переключается между ними. Если ключа нет, эндпоинты отвечают ошибкой 503 или отдают ответ встроенного «аналитика» — шаблона, который собирает текст из тех же цифр.
Главная загвоздка в другом. Имя модели прописано в коде жёстко — gemini-2.0-flash, запасной модели нет. А Google, по официальному графику отключения моделей, выключил gemini-2.0-flash 1 июня 2026 года и рекомендует вместо неё gemini-3.6-flash. Пока автор не сменит имя модели в коде, ИИ-кнопки и с вашим собственным ключом, скорее всего, будут отдавать шаблон или ошибку. Своя установка это лечит заменой имени модели в src/lib/ai-engine.ts и маршрутах /api/ai/*.
Но не всё, что в интерфейсе подписано как AI, — это модель. Независимый аудит sherafy.com от 9 сентября показал: пометка «AI Analysis indicates elevated tactical priority» в новостной ленте ставится, когда в заголовке встречаются слова вроде «war», «missile», «strike», — модель при этом не вызывается. А наш тест показал, что на публичном демо «AI Overview» пишет шаблон (подробности — в разделе с тестом). Вывод: ИИ в Osiris — надстройка поверх агрегатора, которая на 27 сентября фактически не работает, и основная ценность программы по-прежнему в сведении публичных данных на одну карту.
Как открыть Osiris онлайн: демо osirisai.live без установки
Официальное демо Osiris открывается по адресу osirisai.live — этот же адрес указан домашней страницей репозитория. Регистрация не нужна: карта грузится 10–20 секунд, по умолчанию включены 11 слоёв и около 41 тыс. объектов (данные интерфейса на 27 сентября 2026 года). Бейдж «Live Demo» в README ведёт на другой домен, osirislive.app, — пользователи жаловались, что он не открывается (issue #326).
Что видно на экране:
- шапка — время по UTC, статус, число слоёв и объектов, индекс космической погоды, кнопка токена
$OSIRISи меню Support; - левая панель — группы слоёв: авиация, море, космос, наблюдение (камеры), природные угрозы, угрозы и разведка, сетевая разведка, отображение;
- правая панель — инструменты: RECON, рынки, живые алерты, рисование зон, маршруты, поиск, ArcGIS, World Remote;
- нижняя строка — бегущая лента землетрясений и курсы BTC, ETH и индексов.
Одна деталь, о которой стоит знать до первого клика: примерно через три секунды после загрузки демо само определяет ваше местоположение по IP и перелетает к нему. Это поведение описано на странице Data & Privacy; если кликнуть по карте раньше, запрос отменяется. Подробнее о том, какие данные куда уходят, — в разделе о приватности.
Слои данных Osiris: что работает без API-ключей
Большая часть слоёв работает «из коробки», но несколько важных источников без ключа либо урезаны, либо выключены. Таблица собрана по README, шаблону .env.example и коду маршрутов на 27 сентября 2026 года. Там, где документация и код расходятся, мы доверяли коду.Слой Источник данных Нужен ли ключ Авиация OpenSky Network, запасной — opendata.adsb.fi Работает без ключа, но анонимный лимит OpenSky — 400 кредитов в сутки; с OPENSKY_CLIENT_ID/SECRET — 4000Морской трафик Статичный список крупных портов и 10 морских «узких мест» (проливы и каналы); живой AIS — aisstream.io Живые суда только с AIS_API_KEYКамеры (CCTV) 17 000+ камер по README: TfL, WSDOT, Caltrans, ODOT, Гонконг, Тайвань, NZTA, каталог bekijkhet.nu Без ключа Землетрясения USGS, магнитуда от 2,5 Без ключа Пожары NASA FIRMS, открытый CSV Без ключа; FIRMS_API_KEY код не читаетПогода и события NASA EONET Без ключа Космос NOAA SWPC, спутники Без ключа; N2YO_API_KEY код не читаетУязвимости (CVE) NVD Без ключа События и интернет GDELT + Cloudflare Radar (сбои интернета, источники атак) Radar — только с CLOUDFLARE_API_TOKENЗоны конфликтов Статичный список зон + новостные RSS Без ключа Крипто-кошельки BTC, ETH, SOL через публичные эксплореры + список OFAC Без ключа; ETHERSCAN_API_KEY и HELIUS_API_KEY добавляют деталиСанкции OpenSanctions (зеркало OFAC SDN, CC-BY 4.0) Без ключа Telegram Публичные превью t.me/s/, 5 каналов по умолчаниюБез ключа ИИ-сводки Google Gemini 2.0 Flash (отключена Google 01.06.2026) GEMINI_API_KEY_1…N; сейчас на деле — шаблонRECON-сканер Отдельный бэкенд-сканер SCANNER_URL + SCANNER_KEY, иначе ошибка 503
Практический вывод: для просмотра карты ключи не нужны вовсе. Но если вы ставите Osiris у себя и хотите полный авиатрафик, живые суда и активный RECON, придётся завести бесплатные аккаунты OpenSky и aisstream.io и поднять собственный сканер. Комментарий в .env.example, будто ключи OpenSky и AIS «не читаются кодом», устарел: в маршрутах /api/flights и /api/maritime они используются.
Тест Osiris на демо: три сценария со скриншотами
Чтобы не пересказывать README, мы прошли три типовых сценария на публичном демо 27 сентября 2026 года — в браузере Chrome, без своих ключей. Каждую цифру, которую можно проверить, сверили с независимым первоисточником.
Зона интереса: 42 публичные камеры в центре Лондона
Этот сценарий показывает инструмент Osiris «зона интереса»: обводите участок карты, и программа перечисляет всё, что внутри.
- Перемещаем карту в центр Лондона — там плотная сеть публичных камер TfL (транспортного управления Лондона).
- Открываем панель Draw справа и выбираем фигуру BOX — прямоугольник по двум углам.
- Двумя кликами обводим участок Вестминстер — Ламбет.
- Панель считает площадь: 8,3 км², периметр 11,6 км.
- В блоке Contents появляется итог: 42 объекта, все — CCTV-камеры, с кнопками выгрузки в CSV и GeoJSON (формат файла с координатами, который открывают QGIS и другие ГИС).
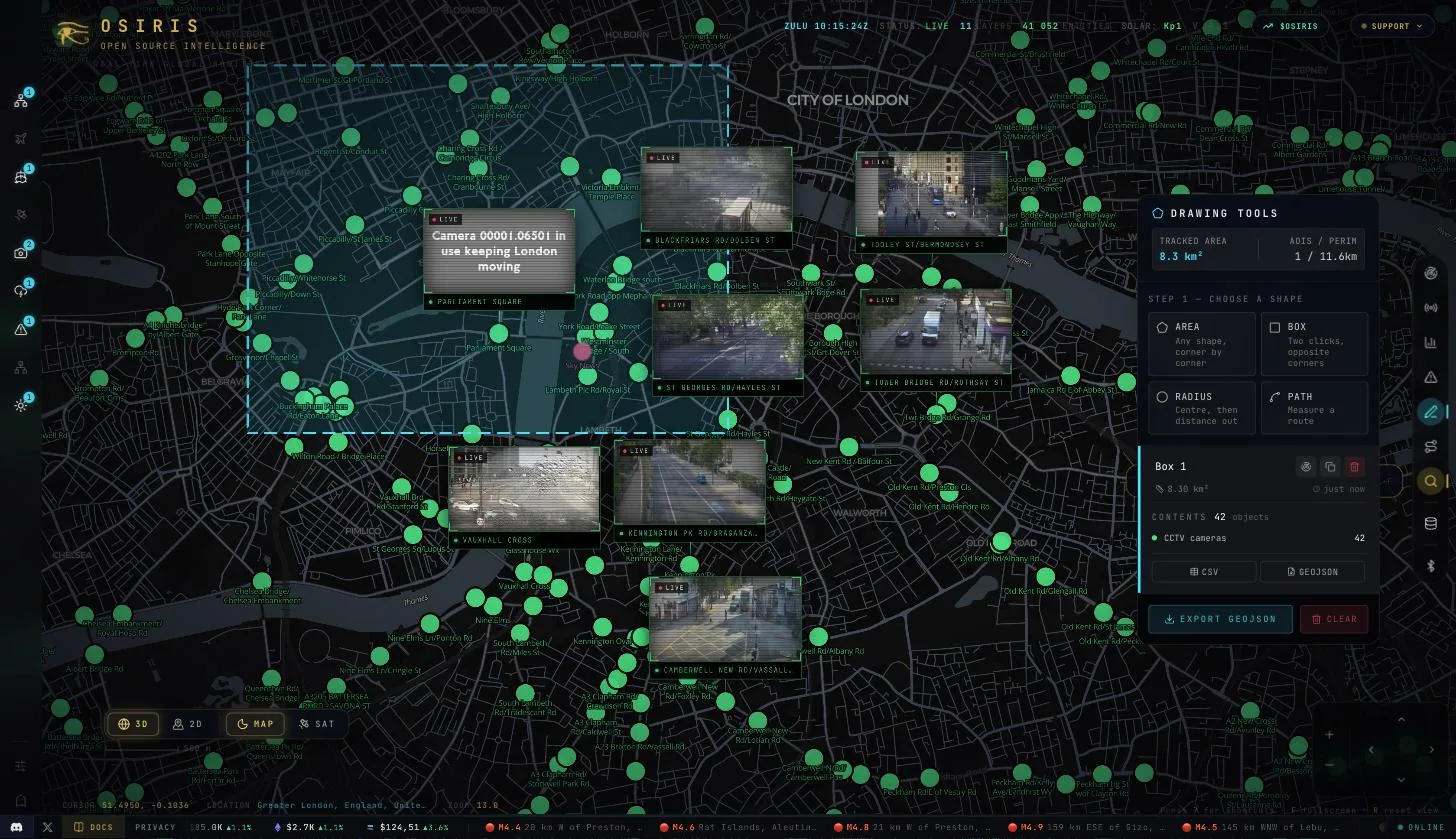
Превью камер открываются прямо на карте. Одна из камер — на Parliament Square — вместо картинки показывала заглушку TfL «Camera … in use keeping London moving». Это нормальное поведение оператора, а не ошибка Osiris, но для журналиста вывод важный: карта — это каталог чужих камер, и доступность кадра зависит от владельца камеры. Для наблюдения за участком есть режим «растяжки»: зона сообщает, какие объекты вошли в неё и вышли при обновлении данных.
CHAIN INTEL: санкционный кошелёк против vitalik.eth
Здесь проверяем крипто-панель CHAIN INTEL из набора RECON. Берём Ethereum-адрес 0x098B716B8Aaf21512996dC57EB0615e2383E2f96. В апреле 2022 года OFAC (Управление по контролю за иностранными активами Минфина США) внёс его в санкционный список: на этот адрес ушли средства, украденные при взломе моста Ronin. ФБР приписало этот взлом группам Lazarus и APT38 — связанным с КНДР.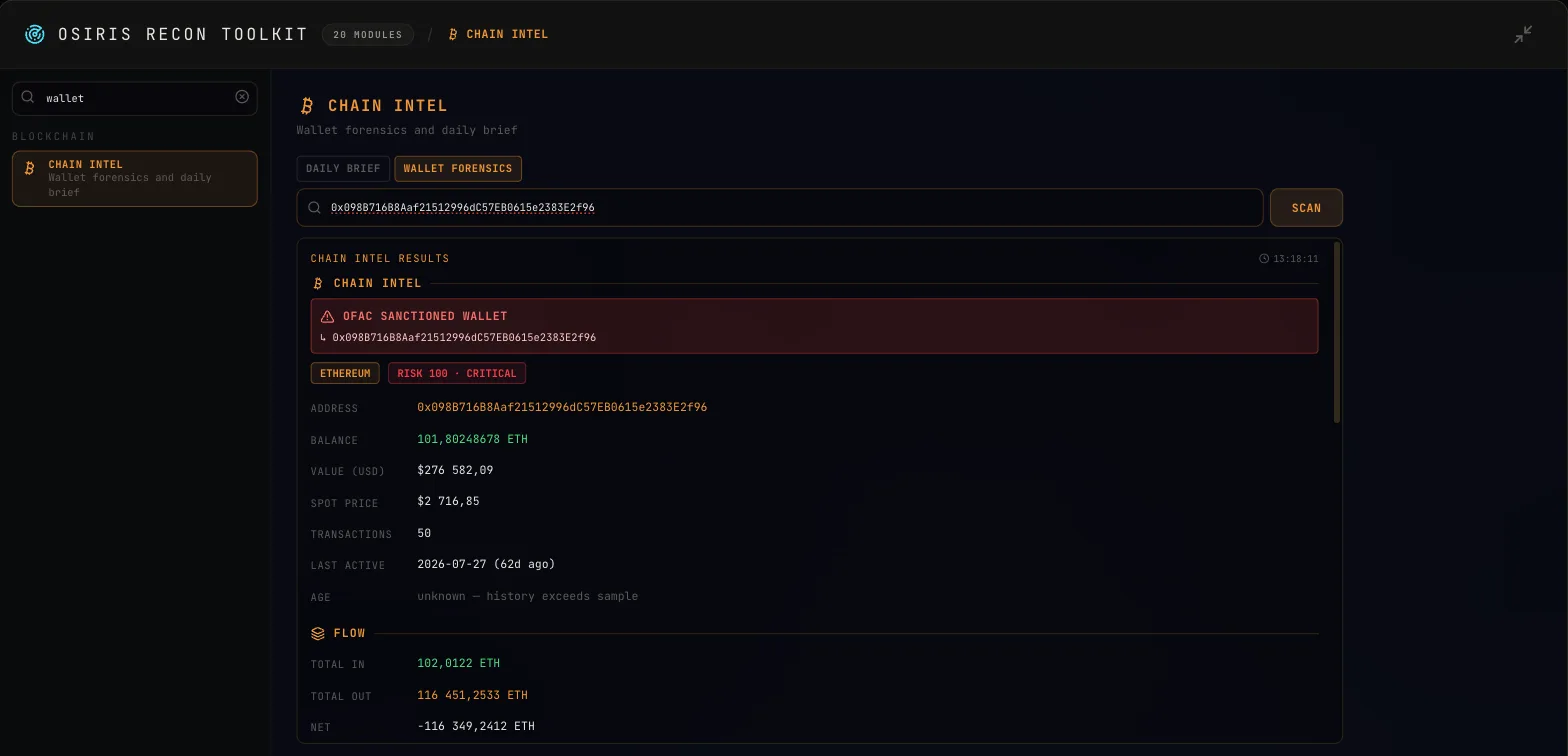
Результат Osiris: красная плашка OFAC SANCTIONED WALLET, риск 100 из 100 (critical), баланс 101,80 ETH — около $276,6 тыс. по курсу интерфейса $2716,85 на 27 сентября 2026 года. Последняя активность — 27 июля. Мы сверили баланс через API Blockscout (101,80 ETH), а санкционный статус — по зеркалу списка OFAC SDN: всё совпало. В списке токенов адреса — в основном спам-аирдропы вроде AKITA и PEPEMON: их рассылают на известные адреса, и к владельцу они отношения не имеют.
Теперь контрольный адрес — публичный кошелёк Виталика Бутерина vitalik.eth. Результат на 27 сентября 2026 года: риск 20 из 100 (low), 5,72 ETH на балансе. Интересно другое. В факторах риска стоит «High counterparty fan-out +20» с пояснением «15 разных контрагентов на 50 проверенных транзакций — такой же разброс бывает у миксеров и скриптов выплат». У санкционного адреса Lazarus стоит тот же фактор с той же цифрой: 15 контрагентов на 50 транзакций.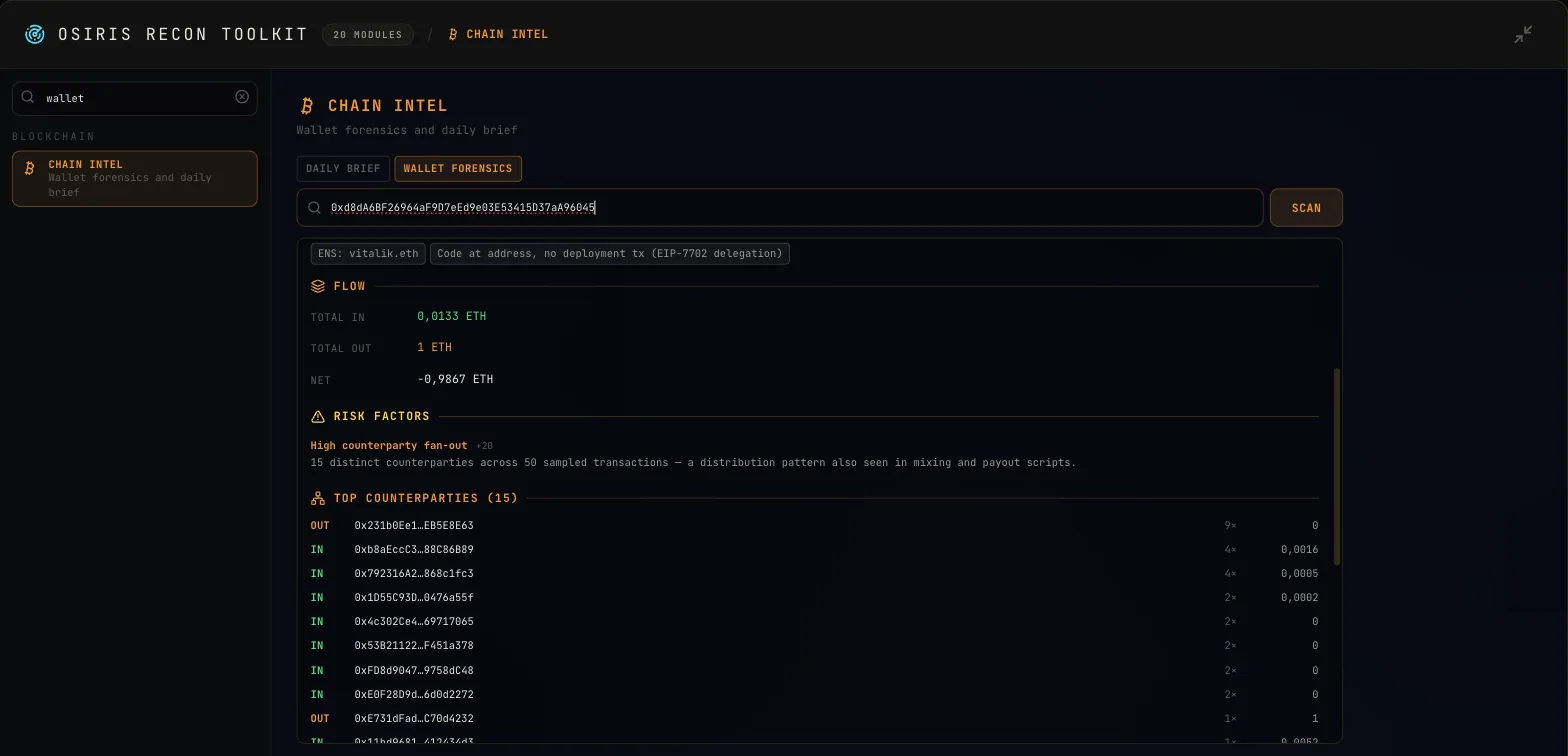
Вывод для практики: санкционную пометку Osiris ставит по сверке со списком OFAC, и эта часть надёжна. Поведенческая часть оценки строится по выборке из последних 50 транзакций и одинаково помечает и группировку, и основателя Ethereum. Цифру «риск 20» нельзя читать как подозрение. Если вы проверяете адрес перед сделкой, опирайтесь на санкционный флаг и на историю адреса в эксплорере — принципы для любого блокчейна те же, что в нашем гайде что покажет проверка биткоин-адреса и что она скроет.
Во вкладке Daily Brief та же панель показала сводку за 30 дней на 27 сентября 2026 года: 39 взломов и $866,9 млн потерь. Мы запросили API DefiLlama в тот же день и получили те же 39 инцидентов и те же $866,9 млн — Osiris передаёт данные первоисточника без искажений.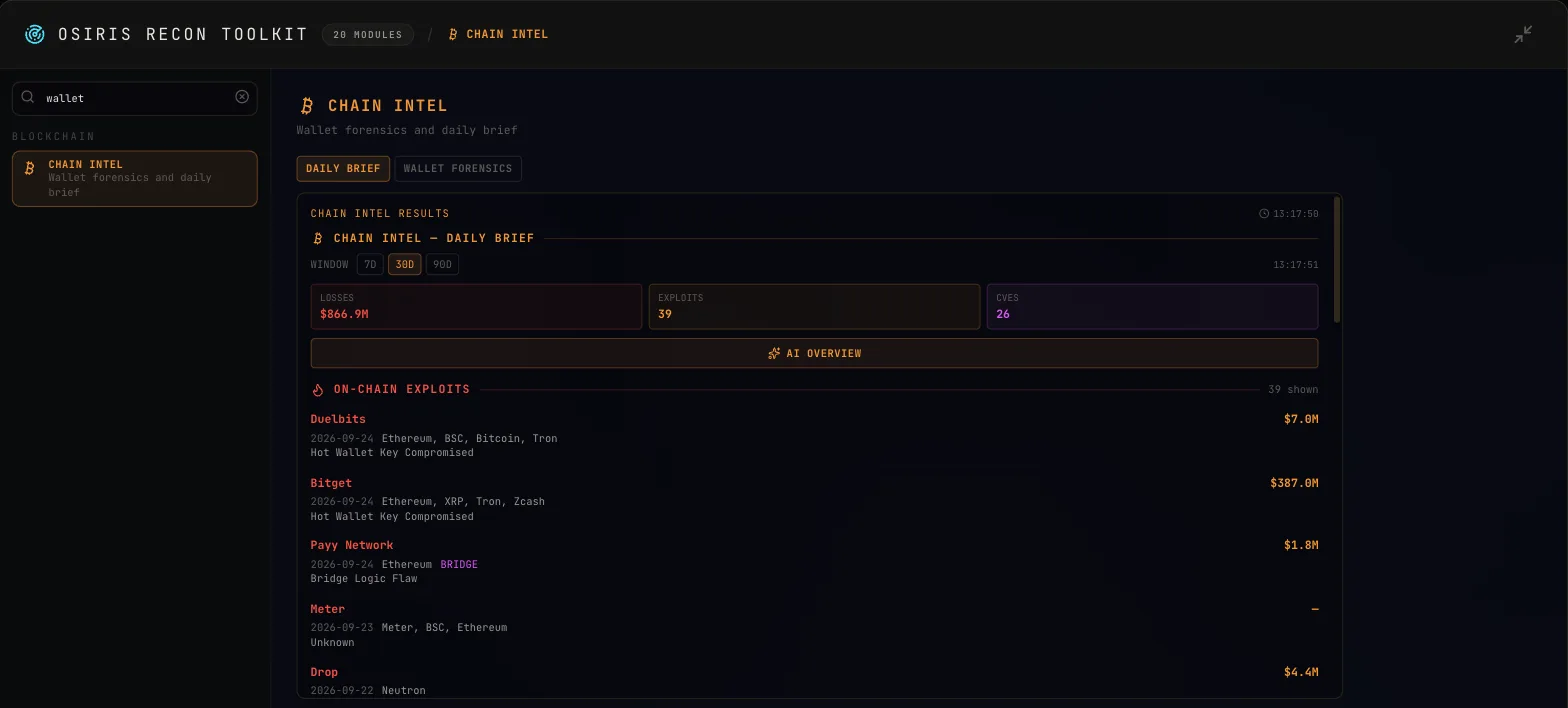
Там же есть кнопка AI Overview. Она выдала аккуратный текст: крупнейший инцидент, самая частая техника атаки, число критических уязвимостей. Мы проверили ответ сервера: поле generatedBy равно analyst. По коду маршрута это значит, что текст собрал встроенный шаблон, а не Gemini. Причина, скорее всего, та самая отключённая модель gemini-2.0-flash: запрос к ней не проходит, и код тихо переключается на шаблон. Сводка при этом корректна, она просто не «ИИ».
SSL-проверка wikipedia.org: сертификат за секунды
Третий сценарий — модуль SSL/TLS из группы DOMAIN & WEB в наборе RECON. Цель — wikipedia.org, нейтральный публичный домен. Через несколько секунд Osiris вернул IP-адрес 208.80.154.224, открытый порт 443 и сертификат: *.wikipedia.org, выпущен Let’s Encrypt (YE2), действует с 5 августа по 3 ноября 2026 года. Проверка через openssl s_client дала те же данные.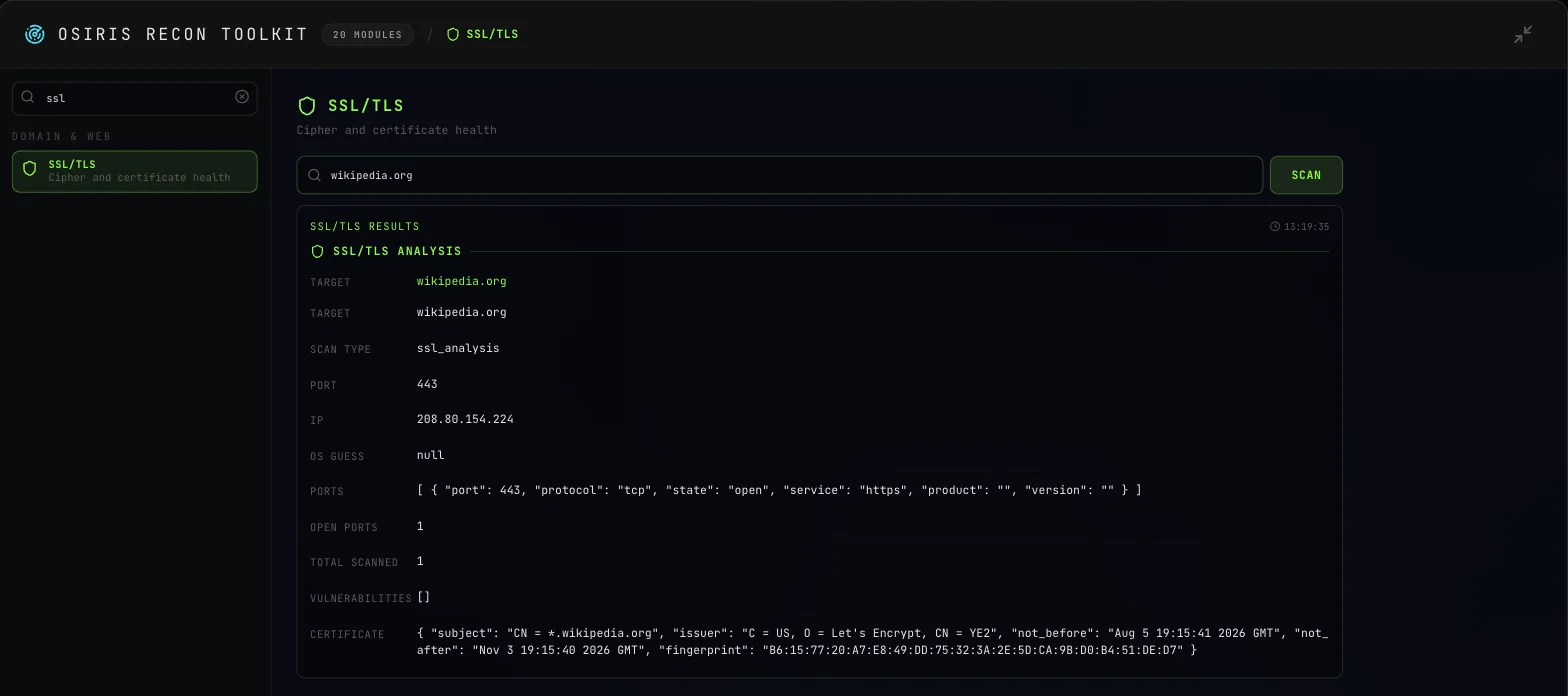
Результат верный, но подан сырой JSON-строкой: список портов и сертификат выводятся массивом с кавычками и скобками. Специалисту это не мешает, новичку — читать трудно.
Итоги теста демо: какие цифры совпали с первоисточниками
| Проверка | Что показал Osiris | Чем сверяли | Итог |
|---|---|---|---|
| Сводка взломов за 30 дней | 39 инцидентов, $866,9 млн | API DefiLlama | Совпало |
| Баланс санкционного адреса | 101,80 ETH | API Blockscout | Совпало |
| Статус OFAC | Sanctioned, риск 100 | Список OFAC SDN (зеркало 0xB10C) | Совпало |
| SSL wikipedia.org | Let’s Encrypt YE2, до 03.11.2026 | openssl | Совпало |
| Риск vitalik.eth | +20 «как у миксеров» | Тот же фактор у адреса Lazarus | Эвристика не различает |
| AI Overview | Связный текст сводки | Ответ API: generatedBy: analyst | Шаблон, не Gemini |
| Поиск города «London» | Карта не сдвинулась | — | Не сработал |
Что изменилось в Osiris с конца июля: CHAIN INTEL, FINGERPRINT и 3D
С 24 июля по 27 сентября в Osiris добавили 82 коммита. Главное по датам слияния в GitHub:
- 29 июля — встроенная документация и справочник API по адресу
/docs. - 30 июля — группа слоёв NET & EVENT INTEL: события GDELT и данные Cloudflare Radar.
- 2 августа — панель CHAIN INTEL (дневная сводка угроз и разбор кошельков BTC, ETH, SOL) и поиск аккаунтов по никнейму на базе Sherlock.
- 17 августа — круглосуточная трансляция с МКС по одной кнопке.
- 22 августа — инструмент «зона интереса» вместо графа связей: рисование фигур, подсчёт объектов, растяжки, выгрузка.
- 25 августа — спутники на реальной высоте, кликабельные.
- 9 сентября — облегчённый 3D-рельеф.
- 17 сентября — лента Telegram расширена, у каждого источника появилась метка политического уклона.
- 26 сентября — модуль FINGERPRINT: поиск по никнейму, email и телефону. Никнейм проверяется на 462 сайтах из базы Sherlock, результаты выгружаются в CSV и JSON.
Что убрали: слои SIGINT News и GPS Jamming (16 августа) и модуль геолокации фото Astra (23 сентября) — он требовал отдельный GPU-сервер, и в продакшене эндпоинт отвечал ошибкой 500. Выросло и покрытие камер: README теперь заявляет 17 000+ камер вместо 2000+ в июле, включая Техас, Испанию, Тайвань и Гонконг. Это цифра самого проекта; мы её не пересчитывали.
RECON Toolkit: 20 модулей разведки и где нужен свой сканер
RECON Toolkit — набор разведки внутри Osiris. На демо он насчитывает 20 модулей в четырёх группах, среди них:
- Network & Host — сканер портов, поиск уязвимостей, Shodan IoT, BGP-маршрут, поиск производителя по MAC-адресу, обход подсети;
- Domain & Web — DNS, WHOIS, журнал сертификатов, SSL/TLS, поддомены, аудит заголовков безопасности, определение технологий сайта;
- Identity — поиск по никнейму, разведка GitHub-аккаунта, данные по номеру телефона;
- Blockchain — CHAIN INTEL.
Две оговорки. Первая: активные сканы на собственной установке требуют отдельного бэкенд-сканера. Без переменных SCANNER_URL и SCANNER_KEY эти модули отвечают ошибкой 503, а сам сканер в репозитории не описан. На демо бэкенд подключён — наш SSL-скан прошёл. Сканы ограничены по частоте и не пускают на приватные адреса, но разрешение на скан чужой инфраструктуры это не заменяет: сканировать можно только своё.
Вторая оговорка — модуль World Remote (сетевая разведка прямо из браузера). По открытому issue #352 от 13 сентября он превращает каждую неудачную попытку соединения в «открытый порт» с придуманным названием сервиса. Пока замечание не закрыто, его результатам верить нельзя.
И деталь про свежесть демо: 27 сентября в группе Identity на демо ещё значился старый модуль поиска по никнейму, а FINGERPRINT влили в код 26 сентября. Демо может на день-два отставать от репозитория.
Установка Osiris в Docker и защита доступа
Поставить Osiris у себя можно тремя способами. Для всех нужен базовый навык командной строки — это тот же класс задач, что и запуск личного ИИ-агента на своей машине: программа бесплатная, но обслуживание и безопасность переезжают на вас.
Для разработки (Node.js):
git clone https://github.com/simplifaisoul/osiris.git
cd osiris
npm install
npm run dev
Дашборд откроется на http://localhost:3000.
Готовый образ из GitHub Container Registry — самый короткий путь. Сначала создайте рядом файл .env по шаблону .env.example из репозитория (для работы без ключей он может быть пустым: touch .env), иначе docker run с флагом --env-file не запустится:
docker pull ghcr.io/simplifaisoul/osiris:latest
docker run -d -p 127.0.0.1:3000:3000 --env-file .env ghcr.io/simplifaisoul/osiris:latest
Образ весит около 220 МБ, собран на node:22-alpine и работает не от root. Старый адрес ghcr.io/aiacos/osiris, который гулял по обзорам летом, больше не скачивается — с 25 июля образ публикует CI проекта под simplifaisoul. Привязка к 127.0.0.1 в команде выше открывает дашборд только на вашей машине — это осознанное ограничение.
Docker Compose: docker compose up -d из папки репозитория. На 27 сентября на чистом сервере эта команда падает: файл compose требует внешнюю сеть umami_default для аналитики автора (issue #356, открыт). Обходной путь — создать сеть заранее командой docker network create umami_default или убрать её из файла. И ещё одна ловушка: compose публикует порты 3000, 8080 (кэш на nginx) и 4000 (сервис osiris-intel) на всех сетевых интерфейсах, а Docker при этом обходит правила файрвола ufw. Перед запуском на сервере замените их на 127.0.0.1:${OSIRIS_PORT:-3000}:3000, 127.0.0.1:8080:8080 и 127.0.0.1:4000:4000.
Какие ключи вписать в .env, смотрите по таблице слоёв выше. Минимально полезный набор для своего сервера — OpenSky и aisstream.io. Ключ Gemini имеет смысл только вместе с заменой отключённой модели в коде.
Если выставляете Osiris в интернет. В приложении нет учётных записей и пароля: кто знает адрес, тот пользуется и вашим сканером, и вашими ключами. Поэтому:
- Слушайте только
127.0.0.1, а наружу публикуйте через обратный прокси с авторизацией или открывайте только через VPN. - Минимальный пример для веб-сервера Caddy 2.8 и новее — пароль на весь дашборд:
osiris.example.com {
    basic_auth {
        admin <хеш из команды caddy hash-password>
    }
    reverse_proxy 127.0.0.1:3000
}
- Не выставляйте наружу бэкенд-сканер и держите образ свежим: критическую SSRF-уязвимость в
/api/arcgisзакрыли только 22 сентября (PR #385), сборки до этой даты уязвимы. - Если ключей Gemini несколько, следите за расходом: замечание #383 о том, что
/api/ai/overviewможно было опустошить запросами, закрыли 26 сентября.
Osiris против Palantir Gotham: что совпадает, а что нет
Ярлык «бесплатный Palantir» — главный маркетинговый крючок проекта, но сравнение некорректно по сути.
Palantir Gotham — закрытая платформа для государственных и военных заказчиков. Её ценность не в карте, а в интеграции закрытых данных конкретной организации: ведомственных баз, финансовой информации, персональных и засекреченных данных — и в построении связей между людьми, организациями и событиями. Контракты Palantir с ведомствами оцениваются в сотни миллионов долларов, и платят там именно за доступ к закрытому и за аналитику связей.
Osiris видит только то, что открыто всему миру. Он не построит граф «кто с кем связан» по закрытым транзакциям и не даст доступа к непубличным реестрам. Совпадают идея единого «командного пункта» и часть внешнего вида: тёмная карта, слои, панели. Один из комментаторов в X в сентябре сформулировал это так: данные в Osiris «реальные, но слишком упрощённые». Сравнивать его стоит с другими открытыми OSINT-картами, а не с Palantir.
Osiris, World Monitor, Crucix и ShadowBroker: сравнение аналогов
В 2026 году открытые «разведывательные карты» стали отдельным жанром, и Osiris в нём не самый крупный. Данные GitHub API на 27 сентября 2026 года:Проект Звёзд Лицензия Последнее обновление Чем выделяется World Monitor (koala73) 87 455 AGPL-3.0 27.09.2026 Агрегация новостей с ИИ-сводками, геополитика, инфраструктура Crucix 12 024 AGPL-3.0 20.05.2026 Персональный агент: следит за источниками и присылает уведомления ShadowBroker 11 253 AGPL-3.0 24.09.2026 Частные джеты, разведывательные спутники; подключение ИИ-агента Osiris 10 028 MIT 26.09.2026 Камеры, RECON-набор, крипто-разведка, зона интереса
Главное практическое отличие — лицензия. Из четырёх проектов в таблице только Osiris распространяется под MIT: его можно встроить в закрытый продукт и не публиковать свои правки — достаточно сохранить уведомление об авторских правах. AGPL-3.0 у остальных требует открыть исходный код изменённой версии, если вы даёте ей пользоваться по сети. Для компании, которая хочет взять карту за основу своего сервиса, это решающий пункт (но у источников данных свои лицензии — см. раздел о монетизации).
Проекты путают даже крупные издания: летние статьи IBTimes UK и Gadget Review про «бесплатную альтернативу Palantir» описывали World Monitor автора Эли Хабиба, а не Osiris. Кроме того, у Osiris больше двух тысяч форков, и часть из них переименовывается — например, в сентябре появились сборки «Osiris HQ» и «Osiris Command», а в выдаче по «osiris osint github» есть и одноимённый сторонний проект. Оригинал — только github.com/simplifaisoul/osiris.
С профильными инструментами OSINT Osiris не конкурирует, а дополняет их:Инструмент Что делает лучше всего Когда выбирать Osiris Карта в реальном времени, много разнородных слоёв Быстрый обзор ситуации по региону или теме Maltego Граф связей между сущностями Расследование «кто с кем связан» SpiderFoot Автоматический пассивный сбор по цели Всё по одному домену, IP или человеку Shodan Поиск устройств, открытых в интернет Нужно найти открытые хосты и камеры
Кейсы применения OSINT-карты и их пределы
Шесть реалистичных сценариев — и у каждого сразу предел, потому что публичные данные и интервалы опроса ставят жёсткие рамки.
1. Журналистская проверка. Слои «авиация + море + санкции» помогают отследить перемещение частных бортов и судов и сверить владельцев со списками. Предел: видно только то, что борт или судно само транслирует; объекты с выключенным транспондером Osiris не видит, а живые суда без ключа AIS не отображаются.
2. Мониторинг чрезвычайных ситуаций. Слои «землетрясения + пожары + погода» дают картину стихийных событий почти в реальном времени (USGS и NASA — надёжные источники). Предел: это визуализация чужих данных, а не прогноз, и для решений нужны официальные системы оповещения.
3. Крипто-проверка адреса. CHAIN INTEL проверяет BTC, ETH и SOL по санкционному списку OFAC и показывает баланс, контрагентов и историю. Предел: выборка — последние 50 транзакций, поведенческий риск ненадёжен (см. тест), меток бирж и кластеризации адресов, как у профессиональных сервисов, нет.
4. Инфобез своей инфраструктуры. DNS, WHOIS, SSL, заголовки и CVE закрывают быструю первичную проверку периметра. Предел: активные сканы на своей установке требуют отдельного бэкенда, а по глубине набор уступает профильным сканерам уязвимостей.
5. Наблюдение за районом. Зона интереса с растяжкой сообщает, какие самолёты, суда или события появились внутри, а список камер выгружается в GeoJSON. Предел: камеры — это чужие трансляции с заглушками и перерывами, а данные обновляются с задержкой: авиация кэшируется на 90 секунд, стабильные ленты опрашиваются раз в 15–30 минут.
6. Геополитический фон. Слои конфликтов, новостей и Telegram дают сводную картину по горячим регионам, включая Украину: пять каналов по умолчанию — военные хроники на английском, украинском и русском. Предел: точки конфликтов часто стоят не на месте события (см. раздел о рисках), а новостной «риск» считается по ключевым словам.
Общий знаменатель: Osiris силён как инструмент первого взгляда и слаб там, где нужна глубина, кластеризация или данные, которых нет в открытом доступе.
Как надстроить ИИ-агента над Osiris и во сколько это обойдётся
Встроенный слой на Gemini задумывался для коротких сводок, а на 27 сентября фактически не работает (см. выше про отключённую модель). Расследование и связь слоёв между собой всё равно приходится строить самим. Эту работу можно отдать внешней модели или агенту. Точки подключения удобные: серверные маршруты Osiris (/api/flights, /api/maritime, /api/earthquakes и другие) отдают чистый JSON, справочник всех эндпоинтов лежит в /docs, а для обмена данными с внешними системами есть /api/sdk/ingest и /api/sdk/stream (приём данных работает только с ключом SDK_INGEST_KEY, и по нему открыт issue #353 о том, что сервер отвечает ошибкой 500, но часть пакета всё же сохраняет). Карта Osiris даёт агенту только геоданные и ленты; веб-страницы и документы он берёт через поисковые API для ИИ-агентов.
Рабочие сценарии, от простого к сложному:
- LLM-аналитик поверх API. Забираете срез данных из эндпоинта и передаёте модели (Claude, GPT, Gemini) с конкретным заданием: «сопоставь эти рейсы со списком санкций и опиши аномалии».
- Агент-монитор по расписанию. Скрипт или конструктор автоматизаций (n8n, Make) опрашивает Osiris, прогоняет анализ и присылает алерт в Telegram, когда что-то совпало с вашими критериями.
- MCP-обёртка. Эндпоинты Osiris заворачиваются в MCP-сервер — протокол, через который ИИ-агент вызывает внешние инструменты. Готового MCP-сервера в репозитории на 27 сентября нет, собирать придётся самим.
- Кросс-слойная корреляция. Модели дают рейсы, суда, санкции и новости одним пакетом и просят найти пересечения. Это не аналитика связей уровня Gotham, а вероятностное приближение — годится для гипотез.
- Утренний бриф по лентам (RAG). Новостные ленты и Telegram складываются в векторную базу, модель отвечает на вопросы по ним и собирает сводку.
- Vision-модель на кадрах камер. Снимок с публичной камеры отдают мультимодальной модели, чтобы она описала или посчитала объекты. Для приватности такую модель лучше запускать локально — как, мы разбирали в обзоре vision-моделей на своём ПК.
Во сколько это обходится. Возьмём типовой запуск агента-монитора: срез данных Osiris на 20 тыс. токенов на входе и ответ модели на 1 тыс. токенов (это наше допущение, у вас объём будет свой). По официальному прайсингу Google на 27 сентября 2026 года модель Gemini 3.6 Flash — рекомендованная замена отключённой 2.0 Flash — стоит $0,75 за 1 млн входных токенов и $3,75 за 1 млн выходных. Один прогон: 20 000 × $0,75 / 1 млн + 1000 × $3,75 / 1 млн ≈ $0,019. Опрос раз в 15 минут — это 96 прогонов в сутки, то есть около $1,8 в сутки и $54 за 30 дней. Та же нагрузка на Gemini 3.5 Flash-Lite ($0,30 и $2,50 за 1 млн) обойдётся примерно в $0,0085 за прогон, около $0,82 в сутки и $24,5 за 30 дней. С 1 января 2027 года Google удваивает цены 3.6 Flash — до $1,50 и $7,50 за 1 млн. Ориентиры по остальным слоям:Слой ИИ поверх Osiris Что нужно Ориентир по затратам Разовый анализ среза API модели Оплата по токенам за запрос; на единичных задачах — центы, точные цены — в прайсинге провайдера Агент-монитор 24/7 n8n (self-host бесплатно) + API модели По расчёту выше: ≈ $54 за 30 дней на Gemini 3.6 Flash или ≈ $24,5 на 3.5 Flash-Lite при опросе раз в 15 минут Поиск по лентам (RAG) Эмбеддинги + векторная база Эмбеддинги дёшевы, база на старте помещается в бесплатный тариф Приватный контур Локальная модель (например, через Ollama) Без оплаты токенов, но нужна своя видеокарта и время на настройку
Где это ломается:
- Галлюцинации на разведданных. Модель охотно додумывает связи. Поверх источника, в котором уже находили выдуманные поля, это опасно вдвойне: любой вывод проверяйте по первоисточнику.
- Prompt-injection из недоверенных лент. Новости и Telegram — неконтролируемый ввод. Текст в ленте может перехватить инструкции агента, поэтому данные держат отдельно от инструкций.
- Приватность. Отправляя в облачный API кадры камер и зацепки по людям, вы передаёте чувствительные данные третьей стороне. Сам Osiris предупреждает: не вставлять в ИИ-запросы конфиденциальные материалы.
- Счёт за токены. Круглосуточный агент без лимита расходов способен неприятно удивить в конце месяца.
Риски Osiris: что нашли аудиты безопасности в мае и сентябре
Из всех проектов, которые попали в аудит Джеймса Сойера, у Osiris больше всего замечаний, и история у него неровная.
Май 2026. Сойер включил Osiris в аудит наспех собранных «интеллект-дашбордов» и к 15 мая завёл против него 48 замечаний: SSRF в сканере (запросы к внутренней сети через сервер), захардкоженные секреты, выдуманные показатели и файл AGENTS.md с намеренной prompt-инъекцией против ИИ-ревьюеров. Во второй части аудита (JS Labs, 28 мая) Сойер описал, что было дальше. 21 мая проект закрыл 45 замечаний одним днём со статусом «выполнено» — без комментариев и без коммитов. А мейнтейнер в ответ на одно из замечаний опубликовал IP-адрес исследователя с обвинением в DDoS-атаке. Там же зафиксирована аномалия роста: 50 форков за первые пять дней, все без активности.
Сентябрь 2026. 13 сентября пришла новая волна — 18 замечаний. Ключевые из них:
- #347 — лента кибератак превращала список серверов управления вредоносами в «атаки»: источники назначались по таблице, действия вроде EXFILTRATION выбирались случайно, записи клонировались до 15 дуг. Исправлено в PR #370 от 15 сентября.
- #348 — критическая SSRF в
/api/arcgis: сервер загружал любой адрес, включая внутренние. Исправлено 22 сентября. - #352 — World Remote выдаёт неудачные соединения за открытые порты. Открыто.
- #360 — события конфликтов ставятся не туда, где они произошли, а в заранее заданную точку зоны с небольшим сдвигом. Открыто.
- #362–364 — регрессии: три проблемы, которые в мае закрыли как выполненные, в коде остались прежними. Открыто.
Независимый аудит sherafy.com добавляет: индексы риска стран заданы в коде вручную (например, Украине присвоено 85 баллов), а методика не опубликована.
Справедливости ради, в сентябре автор реагировал быстрее и по существу. В PR #370 от 15 сентября он исправил семь находок разом и признал общий дефект: интерфейс утверждал больше, чем поддерживают исходные данные. Наш тест это подтверждает: там, где Osiris передаёт данные первоисточника (DefiLlama, Blockscout, OFAC), цифры точные. Проблемы начинаются в слое интерпретации — оценки риска, координаты, «AI»-пометки. Практическое правило: Osiris — это радар, а не доказательство.
Приватность и закон: что Osiris отправляет третьим сторонам
Osiris не хранит собственную базу разведданных: почти каждая панель в реальном времени спрашивает чужой сервис. У этого есть последствия, и проект сам перечисляет их на странице Data & Privacy (сверена с кодом 17 сентября 2026 года):
- ваш IP через три секунды после загрузки уходит сервисам геолокации ipapi.co, freeipapi.com и ip-api.com — чтобы открыть карту рядом с вами;
- email, который вы проверяете, уходит в XposedOrNot (проверка утечек);
- домены и IP из запросов получают Shodan InternetDB, RIPE, rdap.org и Google DNS, а домены — ещё и crt.sh;
- контекст ленты для ИИ-сводок уходит в Google Gemini, если у инстанса есть ключ.
Важно: собственный сервер эти запросы не отменяет. Self-hosting меняет того, кто управляет интерфейсом, но каждый поиск по-прежнему видит внешний провайдер. Для журналиста это значит, что сам запрос выдаёт предмет расследования.
Юридическая сторона зависит от юрисдикции, и ответственность лежит на пользователе:
- поиск людей. FINGERPRINT проверяет никнейм на 462 сайтах, email — по базам утечек, телефон — по справочным данным (регион, тип линии). В Украине такую обработку сведений о человеке регулирует Закон «О защите персональных данных», а если речь о жителях ЕС или Великобритании — ещё и GDPR с требованием законного основания;
- камеры. Пользователь в августе поднял вопрос (issue #298, закрыт без ответа по существу): нужно ли отдельное основание по британскому GDPR, чтобы собирать публичные дорожные камеры в одном месте? Однозначного ответа в практике регуляторов пока нет;
- сканирование. Активный скан инфраструктуры без разрешения владельца во многих странах незаконен — даже если инструмент технически это позволяет.
Кто зарабатывает на Osiris: токен и Patreon
Сам Osiris бесплатен под MIT. Но у проекта две линии монетизации, и обе влияют на доверие.
Крипто-токен. В описании репозитория стоит адрес токена на Solana (2nZN…pump, запущен через pump.fun). Летом рядом была строка «We Get 0.5% on Volume Traded» — к 27 сентября её убрали, адрес остался. По данным DexScreener на 27 сентября 2026 года, пара торгуется с 17 июня: цена $0,000162, капитализация около $162 тыс., оборот за сутки около $13,4 тыс., ликвидность около $48 тыс. Разработчик продолжает продвигать токен: 18 сентября в анонсе новых функций в X он опубликовал адрес контракта. Проблема не в самом токене, а в связке: у автора инструмента, которому предлагают доверять разведданные, есть прямой финансовый стимул раздувать хайп. Кнопка $OSIRIS висит и в шапке демо.
Patreon. Спонсоры получают роль «RedTeam Console» и доступ к закрытым каналам с разработчиком. Сам автор называет консоль пока «просто красивым интерфейсом» — связи с рабочим сканером в описании нет. В сентябре в меню Support добавили и мерч.
Лицензии данных. Скрытых платежей за сам дашборд нет, но платные зависимости появляются у бизнеса. Санкционный датасет OpenSanctions бесплатен только для некоммерческих задач (CC-BY 4.0). Бесплатный сервис геолокации ip-api.com, куда уходит IP посетителя, по его условиям использования тоже разрешён строго для некоммерческих целей. Условия остальных провайдеров для коммерческого сервиса проверяйте отдельно.
Кому подходит Osiris, а кому нет: итоговая оценка
Подходит, если вам нужен бесплатный «первый экран» по открытым данным: журналисту для быстрой проверки, аналитику для фона по региону, специалисту по безопасности — для первичного взгляда на свой периметр, разработчику — как MIT-основа своей карты. Демо позволяет понять всё это за десять минут, без установки.
Не подходит, если вы собираетесь цитировать показатели Osiris как проверенные — оценки риска, координаты конфликтов, «AI»-выводы. Не подходит и тому, кто ищет замену Palantir, и тому, кто хочет выставить инструмент в интернет без прокси и пароля.
Наша оценка — 7 из 10 на 27 сентября 2026 года: сильная карта и честная передача первичных данных, но слабый слой интерпретации и конфликт интересов.
Первым в этом обзоре устареют цифры GitHub, данные токена и статус открытых issues (#352, #356, #360, #362–364). Свежее состояние смотрите на странице репозитория и в его трекере.
FAQ
Osiris — это искусственный интеллект? Нет, это агрегатор публичных данных на карте. В коде есть ИИ-слой на Google Gemini 2.0 Flash, но эту модель Google отключил 1 июня 2026 года, поэтому сейчас сводки собирает встроенный шаблон — на публичном демо 27 сентября так и было. Пометка «AI Analysis» в новостях ставится по ключевым словам, без модели.
Где открыть Osiris онлайн без установки? На официальном демо osirisai.live — этот адрес указан в самом репозитории. Регистрация не нужна, карта открывается в браузере за 10–20 секунд. Учтите, что демо через три секунды определяет ваше местоположение по IP, а поисковые запросы уходят внешним сервисам. Для чувствительных задач лучше своя установка.
Osiris действительно бесплатная альтернатива Palantir? Бесплатная и открытая — да, альтернатива по возможностям — нет. Palantir Gotham ценят за работу с закрытыми ведомственными данными и аналитику связей между людьми и событиями. Osiris видит только открытые источники и сводит их на одну карту. Совпадает идея единого командного экрана, а не мощность.
Что нужно, чтобы запустить Osiris у себя?
Docker или Node.js. Самый короткий путь — готовый образ ghcr.io/simplifaisoul/osiris:latest (около 220 МБ). Большая часть слоёв работает без ключей. Для полного авиатрафика нужен бесплатный ключ OpenSky, для живых судов — aisstream.io, для активных сканов — собственный бэкенд-сканер. Наружу публикуйте только через прокси с паролем.
Безопасно ли пользоваться Osiris? Как просмотрщиком открытых данных — в целом да. У проекта длинная история замечаний по безопасности: критическую SSRF закрыли только 22 сентября 2026 года, а часть замечаний о выдуманных данных ещё открыта. Обновляйтесь, не выставляйте сервер без авторизации и не принимайте оценки риска и координаты за факты.
Чем Osiris отличается от World Monitor? Это разные проекты разных авторов. World Monitor (аккаунт koala73) крупнее — около 87 тыс. звёзд на 27 сентября 2026 года — и делает упор на новости с ИИ-сводками, лицензия AGPL-3.0. Osiris (simplifaisoul) сильнее в камерах, RECON-наборе и крипто-разведке и распространяется под более свободной MIT. Их часто путают даже в СМИ.
Можно ли доверять данным Osiris? Первичным — в основном да: в нашем тесте сводка взломов совпала с DefiLlama, баланс адреса — с Blockscout, санкционный статус — со списком OFAC. Доверять нельзя интерпретации: оценки риска кошельков, индексы стран и точки конфликтов строятся на эвристиках и ручных таблицах. Любой важный вывод сверяйте с первоисточником.