Коротко (TL;DR)
За відкритими даними на 21 листопада 2026 року вразливості в самому застосунку Trust Wallet на iPhone ніхто не показав, хоча й повністю виключити її не можна. В усіх відомих сценаріях гроші зникають тоді, коли seed-фраза або приватний ключ потрапляють до чужої людини: шкідлива сторінка на старій iOS витягує фразу з фото й нотаток, фішинговий сайт просить її ввести, «підтримка» в месенджері виманює її в листуванні. Тому безпека Trust Wallet на айфоні тримається на двох речах поза застосунком — свіжій iOS і seed-фразі, якої немає в телефоні. Сам гаманець перелічує свої захисні функції на офіційній сторінці безпеки, і вони корисні, але закривають інші загрози.
- Коротко (TL;DR)
- Як крадуть криптовалюту з iPhone: сім сценаріїв і чим вони різняться
- Злам розширення Trust Wallet v2.68: чому це не про iPhone
- Крадіжка 68 327 USDT із Trust Wallet на iPhone: що відомо, а що ні
- Оновлення iOS проти DarkSword і Coruna: що перевірити сьогодні
- Де зберігати seed-фразу Trust Wallet на iPhone: шість місць і вердикт
- Налаштування Trust Wallet на iPhone: блокування, Face ID, Approvals
- Захист iPhone від злодія: код допуску й захист викраденого пристрою
- Ризики, які не закриває жодне налаштування Trust Wallet
- Чек-лист захисту Trust Wallet на iPhone: 12 пунктів
- Крадіжка з Trust Wallet на iPhone уже сталася: порядок дій
- Заморожування USDT і заява до кіберполіції: що реально спрацює
- Велика сума в Trust Wallet: коли виносити на апаратний гаманець
- Часті запитання
- Оновіть iOS сьогодні. Набори експлойтів DarkSword і Coruna, які шукають seed-фрази на iPhone, працюють лише на старих версіях системи.
- Приберіть seed-фразу з телефона: жодних скриншотів, фото, нотаток і хмарних копій. Тільки папір або металева пластина.
- Увімкніть блокування застосунку й Face ID — це захист від людини, яка взяла ваш розблокований телефон.
- Не плутайте захист входу із захистом ключа. Код Trust Wallet і Face ID не зупинять того, хто вже має вашу фразу: він відкриє гаманець в іншому застосунку.
- Якщо гроші вже зникли — новий гаманець із новою seed-фразою, переказ залишку, заява до кіберполіції. Стару фразу більше не використовувати.
Як крадуть криптовалюту з iPhone: сім сценаріїв і чим вони різняться
У некастодіального гаманця немає «пароля від акаунта», який можна скинути через підтримку. Доступ до коштів дає seed-фраза — 12 або 24 слова, з яких відновлюється приватний ключ. Хто знає фразу, той підписує перекази, і жодного другого підтвердження, як на біржі, у Trust Wallet немає: Face ID і код захищають тільки вхід у застосунок на вашому телефоні. Coin Bureau у розборі безпеки Trust Wallet прямо пише, що біометрія й блокування не зупиняють того, хто вже має фразу.
Звідси головна відмінність між сценаріями: в одних у вас крадуть ключ, в інших вас змушують самостійно підписати шкідливу операцію. Захист у них різний, тож варто розуміти, від чого саме ви закриваєтеся.Сценарій Як працює Хто вразливий Що захищає Заражена сторінка в Safari (DarkSword, Coruna) Сайт використовує діри iOS, шкідливе ПЗ копіює дані гаманців, фото й нотатки, шукає в них seed-фразу iPhone зі старою iOS Оновлення iOS; Lockdown Mode як запасний варіант Seed-фраза у фото, скриншоті, нотатці чи хмарі Фразу знаходить шкідливе ПЗ або людина з доступом до акаунта Усі, хто зберіг її «про всяк випадок» Фраза тільки офлайн: папір, метал Підробний застосунок або сайт Trust Wallet Копія просить ввести фразу «для відновлення» і надсилає її шахраям Ті, хто встановлює застосунок за посиланням із реклами чи листування Встановлення за посиланням із trustwallet.com «Підтримка» в Telegram або в особистих повідомленнях Співрозмовник видає себе за співробітника й просить фразу чи код Усі, хто публічно скаржиться на проблему Trust Wallet ніколи не пише першим і не просить фразу Шкідливий дозвіл (approve) на сайті-дрейнері Ви підписуєте дозвіл, і контракт забирає токени без нового підпису Користувачі dApp і сайтів аірдропів Security Scanner, ревізія вкладки Approvals Отруєння адреси На гаманець приходить «пил» з адреси, схожої на вашого частого отримувача, і ви копіюєте не ту Ті, хто бере адресу з історії переказів Звірка адреси повністю, а не за краями Фізичний доступ до телефона Злодій підгледів код iPhone і забрав пристрій Усі, особливо з коротким кодом Довгий код, блокування застосунку, захист викраденого пристрою
Є й восьмий, рідкісний сценарій — стара вразливість генерування seed-фраз. У січні 2024 року дослідники SECBIT описали слабку випадковість у ранньому коді iOS-версії Trust Wallet (CVE-2024-23660); найбільше постраждалих гаманців було створено влітку 2018 року. Якщо гаманець створено в iOS-застосунку Trust Wallet у 2018 році й відтоді не змінювали, це привід створити новий із новою фразою та перевести кошти.
Злам розширення Trust Wallet v2.68: чому це не про iPhone
Коли пишуть, що Trust Wallet зламали, найчастіше йдеться про грудень 2025 року. Тоді в Chrome Web Store потрапила шкідлива версія 2.68 браузерного розширення Trust Wallet: за даними компанії, зловмисник опублікував її через API-ключ, що витік, в обхід внутрішньої перевірки Trust Wallet. За словами самої компанії, постраждали лише користувачі розширення v2.68, які відкрили його й увійшли в гаманець 24–26 грудня 2025 року. Trust Wallet нарахував 2 520 спустошених адрес і близько $8,5 млн виведених активів; Bitquery у своєму звіті згадує 2 596 гаманців, тож оцінки різних джерел трохи розходяться.
У тому ж повідомленні Trust Wallet прямо пише, що користувачів мобільного застосунку інцидент не зачепив. Тож грудневі новини про злам Trust Wallet стосувалися розширення для браузера на комп’ютері, а не застосунку на iPhone. Якщо у вас тільки мобільний застосунок, той інцидент вас не стосувався.
Осінні крадіжки 2026 року — інша історія. Головна версія дослідників — атака на телефон і пошук seed-фрази в його даних. Вразливості в самому застосунку поки ніхто не показав, але й виключити її за даними блокчейну не можна (Bitquery).
Крадіжка 68 327 USDT із Trust Wallet на iPhone: що відомо, а що ні
У жовтні 2026 року українець розповів в Instagram, що 15 жовтня в нього вивели 68 327 USDT із Trust Wallet на iPhone. Історію переказали Incrypted, dev.ua і ForkLog, але всі три публікації спираються на одне джерело — відео й допис самого постраждалого. Цей випадок корисний як приклад того, як виглядає така крадіжка, але її причину на 21 листопада 2026 року не встановлено.Що стверджується Хто це каже Чи підтверджено 15.10.2026 зникло 68 327 USDT (близько $68 234 за скриншотом) Постраждалий; скриншот історії транзакцій переказав Incrypted Адресу й хеш публічно не розкрито, незалежної перевірки немає Причина — давно не оновлювана iOS і набір експлойтів DarkSword Версія постраждалого Incrypted і ForkLog: незалежного підтвердження немає З гаманця «витягли приватний ключ», шкідливе ПЗ сканувало нотатки, месенджери й галерею Слова постраждалого Які дані реально були доступні, публічно не встановлено Позиція Trust Wallet Bitquery на 12.11.2026: компанія про ці крадіжки нічого не заявляла Порада Trust Wallet від 6 листопада 2026 року загальна — оновити iOS
Ширшу картину показує розслідування Bitquery. Аналітики пройшли блокчейном TRON і знайшли мережу крадіжок, пов’язаних одним гаманцем, який оплачував комісії: з 5 жовтня до 11 листопада 2026 року через неї пішло щонайменше $5,42 млн у USDT із 454 гаманців (Bitquery, оновлення від 12 листопада 2026 року). Це нижня межа: до підрахунку потрапляла адреса, тільки якщо весь USDT пішов одним платежем. Що за всіма крадіжками стоїть один організатор, не доведено: самі аналітики застерігають, що набори для зламу продають і здають в оренду, а один гаманець для комісій може обслуговувати кількох покупців.
Важлива деталь, яку легко пропустити. Bitquery зіставив з розповіддю власника iPhone до секунди рівно один випадок — крадіжку 16 428 USDT, описану в іншому джерелі. Сума й джерело інші, тому пов’язувати його з історією 68 327 USDT підстав немає. І головний висновок самих аналітиків: блокчейн показує рух грошей, але не телефон і не застосунок, тому вразливість Trust Wallet за цими даними не можна ні підтвердити, ні виключити.
Ще кілька цифр із того ж звіту змінюють уявлення про жертв:
- 45% спустошених гаманців зберігали гроші понад рік — це давно використовувані гаманці, а не одноразові адреси;
- друга за розміром крадіжка, 601 752 USDT 7 листопада 2026 року (найбільша в другій хвилі), припала на гаманець, якого не торкалися з 2021 року;
- половина адрес втратила менше ніж $1 010, а 11 адрес із втратами від $100 тис. дають 63% усієї суми;
- один гаманець спустошили двічі: 19 069 USDT 26 жовтня і ще 4 140 USDT 10 листопада, коли на адресу знову надійшли гроші.
Окремо організація SEAL, яка збирає повідомлення постраждалих, нарахувала шість випадків зламу iOS-гаманців приблизно на $127 тис. за 28 жовтня — 3 листопада 2026 року, серед них кілька Trust Wallet (у переказі CryptoSlate). Це інший набір даних, і додавати його до цифр Bitquery не можна.
Оновлення iOS проти DarkSword і Coruna: що перевірити сьогодні
DarkSword — набір експлойтів, який заражає iPhone через заражену вебсторінку. За даними Google Threat Intelligence Group, він використовує ланцюжок із шести вразливостей і працює на iOS від 18.4 до 18.7 (GTIG, 18 березня 2026 року). Його модуль GHOSTBLADE, судячи з розбору GTIG, збирає дані криптогаманців, базу нотаток, скриншоти й метадані фото, а за даними Censys у переказі Macworld шукає у фото й нотатках seed-фрази. Другий набір, Coruna, розрахований на ще старіші iOS — від 13.0 до 17.2.1.
Для українських користувачів це не абстракція. GTIG описав кампанію шпигунського угруповання UNC6353, яке з грудня 2025 до березня 2026 року використовувало DarkSword через заражені сайти проти користувачів з України. Це шпигунство, а не крадіжки USDT, і змішувати їх не треба — але заражена сторінка працює однаково, хоч би хто за нею стояв.
Добра новина в тому, що Apple закрила ці діри: за даними Bitquery, виправлення увійшли в iOS 18.7.7 та iOS 26.3. Trust Wallet у зверненні від 6 листопада 2026 року пише, що пристрої на останній версії iOS ці набори не зачіпають.Версія iOS на телефоні Який набір небезпечний Що робити 13.0 – 17.2.1 Coruna Оновитися до останньої версії, доступної для моделі 17.3 – 18.3 Відомі набори на ці версії не націлені, але останніх виправлень безпеки тут немає Оновитися до останньої версії, доступної для моделі 18.4 – 18.7 DarkSword Оновитися; мінімум для старих моделей — гілка 18.7.x не нижче 18.7.7 26.0 – 26.2 Сам DarkSword націлений на 18.4–18.7, але одну з його вразливостей (CVE-2026-20700) закрито лише в 26.3 (GTIG) Оновитися до поточної версії 26.3 і новіші DarkSword і Coruna закрито Увімкнути автооновлення й не відкладати наступні
Як перевірити й оновити:
- Відкрийте «Параметри» → «Загальні» → «Оновлення ПЗ»: на цьому екрані видно поточну версію iOS і доступне оновлення.
- Встановіть усе, що пропонує телефон.
- Там само увімкніть автоматичні оновлення, щоб виправлення безпеки встановлювалися без вашої участі.
- Звіртеся зі сторінкою оновлень Apple: на 21 листопада 2026 року остання версія — iOS 27.2.1 від 9 листопада 2026 року.
Для iPhone XS, XS Max і XR, які не отримують iOS 26 і 27, Apple випускає окрему гілку: того ж дня, 9 листопада 2026 року, вийшла iOS 18.7.12. Власникові такого телефона достатньо встановити її. Але підтримка старих моделей колись закінчиться, і тримати великі суми на такому пристрої з часом дедалі ризикованіше.
Якщо оновитися просто зараз не можна, Trust Wallet і GTIG радять увімкнути режим ізоляції (Lockdown Mode): «Параметри» → «Приватність і безпека» → прокрутити вниз → «Режим ізоляції» → увімкнути. Але ця порада має ціну. Apple описує режим як екстремальний захист для небагатьох людей, яких можуть атакувати цілеспрямовано: у «Повідомленнях» блокується більшість вкладень і посилань, частина складних вебтехнологій у браузері вимикається, вхідні FaceTime проходять лише від тих, кому ви самі телефонували за останні 30 днів. Для звичайного користувача це тимчасовий захід до оновлення, а не постійне налаштування.
Де зберігати seed-фразу Trust Wallet на iPhone: шість місць і вердикт
Будь-яка копія фрази на телефоні чи в хмарі — це місце, звідки її можна прочитати, і жоден код у застосунку цього не змінює. Vault12 формулює це прямо: отримавши фразу, зловмисник просто імпортує її в будь-який гаманець. Bitquery дає ту саму рекомендацію за підсумками розслідування — жодних фото, нотаток, скриншотів і хмарних копій, тільки папір або металева пластина. Докладно про формати зберігання, схованки й типові помилки — у нашому розборі про те, як безпечно зберігати seed-фразу.Де лежить фраза Хто може її прочитати Вердикт Нотатка на iPhone Шкідливе ПЗ на кшталт DarkSword (база нотаток є в його списку), будь-хто з доступом до розблокованого телефона Не можна Скриншот або фото фрази Шкідливе ПЗ сканує фото й скриншоти; копія потрапляє у «Фото iCloud» Не можна Зв’язка ключів iCloud або менеджер паролів За описом дослідників, DarkSword копіює і збережені паролі Не можна Зашифрована хмарна копія Trust Wallet в iCloud Розшифровується лише вашим паролем копії, Trust Wallet його не знає і не скине Компроміс: ще одна копія і ще один секрет, який не можна забути й не можна зберігати в телефоні Папір Той, хто знайде аркуш; папір боїться води й вогню Так, за надійного місця і, за можливості, двох примірників Металева пластина Той, хто знайде пластину Так, найстійкіший варіант для довгого зберігання
Окремо про хмарну копію самого Trust Wallet. Компанія пише, що зашифрований бекап лежить у вашому власному iCloud, а не на її серверах, і відкривається лише паролем, який задаєте ви. Це краще, ніж фраза відкритим текстом у нотатці. Але копія все одно лежить там, куди можна спробувати дістатися, а пароль до неї стає другим секретом, який не можна втратити. Якщо користуєтеся цією функцією, пароль копії зберігайте так само, як фразу, — не в телефоні.
Розширений захист даних в iCloud (Advanced Data Protection) теж варто увімкнути: за замовчуванням Apple зберігає ключі шифрування більшої частини даних iCloud у себе, а цей режим додає наскрізне шифрування для резервних копій, фото й нотаток. Він захищає хмару від витоку на боці сервера, але не від шкідливого ПЗ на самому телефоні: нотатки й фото воно читає просто на пристрої.
Налаштування Trust Wallet на iPhone: блокування, Face ID, Approvals
Як Trust Wallet захищає користувачів від шахрайства? Вбудовані функції застосунку закривають три загрози: людину з вашим розблокованим телефоном, фішинговий підпис і забуті дозволи. Від шкідливого ПЗ, яке вже забрало фразу, вони не допомагають. Пункти меню змінюються від версії до версії, а два офіційні гайди Trust Wallet описують їх трохи по-різному, тож орієнтуйтеся на суть кроку й звіряйтеся з актуальною довідкою.
Крок 1. Увімкніть пароль застосунку й автоблокування
За офіційним гайдом Trust Wallet: відкрийте вкладку налаштувань у правому нижньому куті, далі розділ безпеки, і увімкніть перемикач пароля. Застосунок попросить вигадати шестизначний код і повторити його. В іншому матеріалі Trust Wallet той самий пункт називається App Lock і розташований за шляхом Settings → Security → App Lock.
Після ввімкнення з’являться додаткові параметри:
- Автоблокування. Виберіть «одразу»: що менша затримка, то менше вікно для чужих рук. Гайди Trust Wallet дають різні списки варіантів — від негайного блокування до 5 годин.
- Face ID. Зручний вхід, який не послаблює захист, якщо сам iPhone захищено довгим кодом.
- Підтвердження транзакцій. Нехай застосунок питає код або Face ID перед кожним підписом — так украдений розблокований телефон не стане гаманцем без замка.
Зверніть увагу на важливе застереження з гайду: після п’яти неправильних спроб введення коду застосунок блокується повністю, і повернути доступ можна лише перевстановленням і відновленням за seed-фразою. Тому спершу переконайтеся, що фразу записано, і тільки потім вмикайте пароль.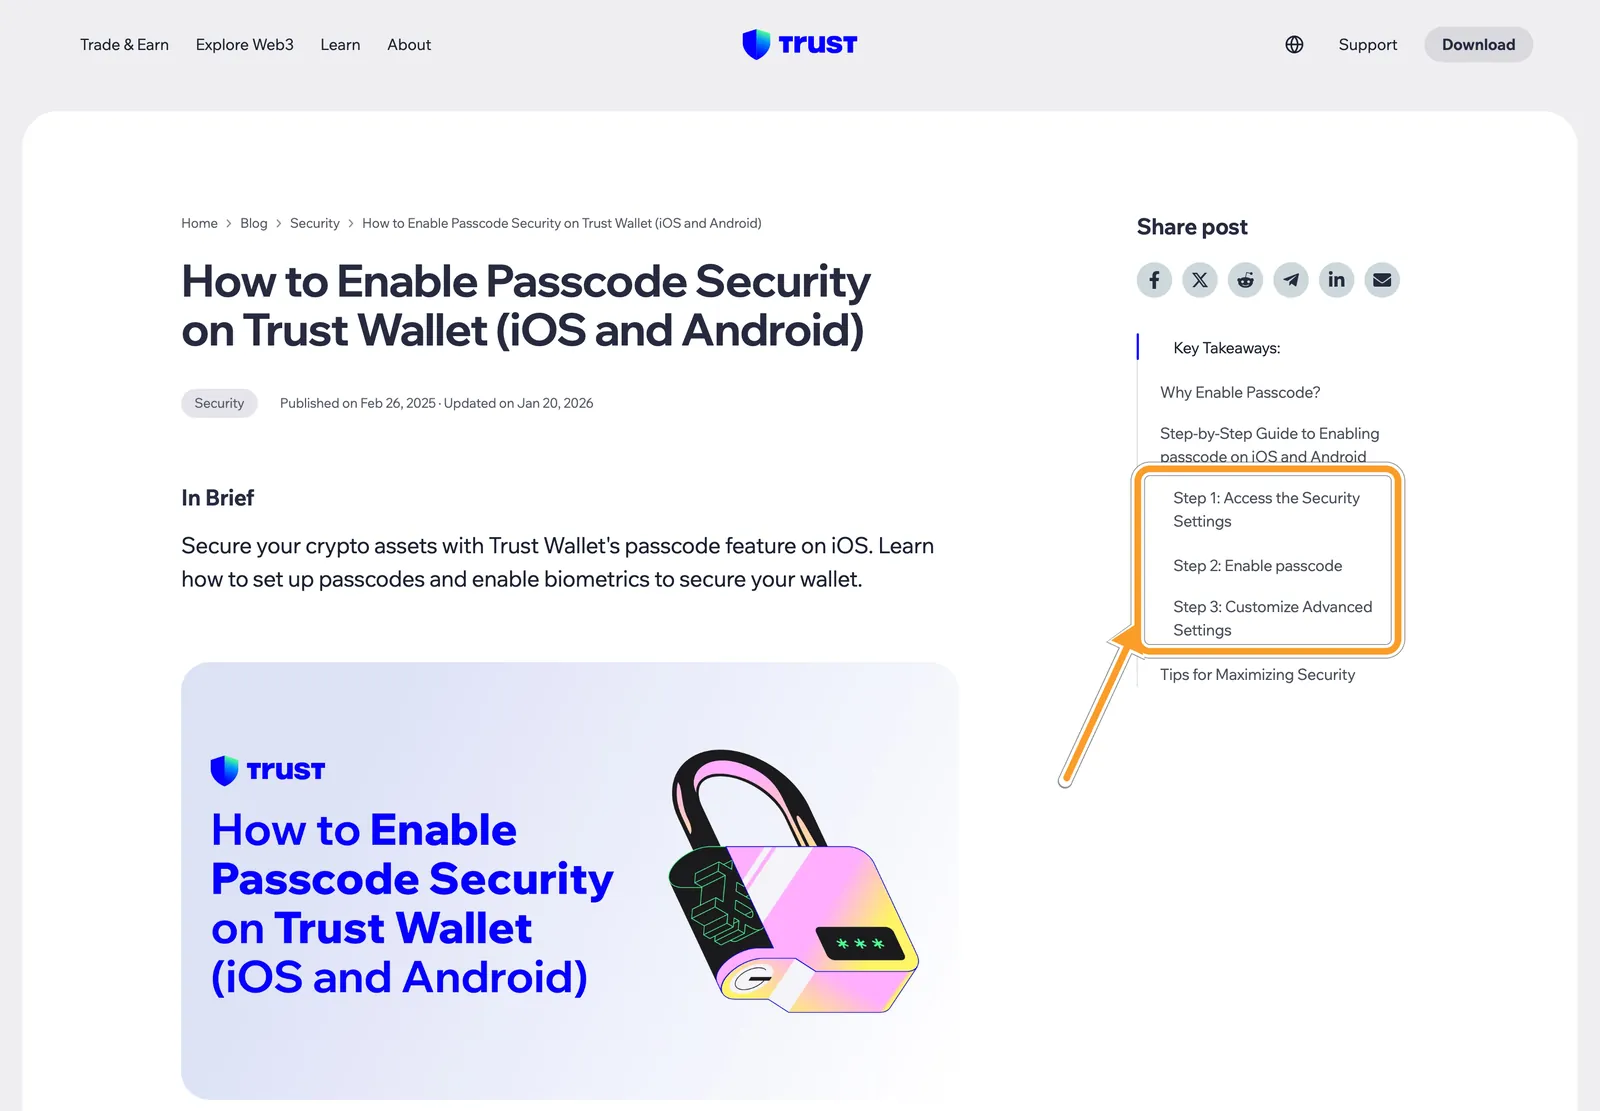
Скриншот: офіційний блог Trust Wallet, стаття «How to Enable Passcode Security on Trust Wallet (iOS and Android)», знято 21 листопада 2026 року. Це вебсторінка, а не екран застосунку; стрілка й рамка вказують на три кроки ввімкнення пароля в змісті гайду.
Крок 2. Не вимикайте Security Scanner
Security Scanner перед підписом моделює транзакцію, звіряє адресу отримувача зі списками відомих скам- і дрейнер-контрактів і попереджає про ризиковані дозволи. Сам Trust Wallet називає це підказкою придивитися, а не гарантією. Попередження сканера — привід зупинитися й перечитати, що саме ви підписуєте.
Крок 3. Раз на місяць перевіряйте вкладку Approvals
Дозвіл (approve) — це допуск, який ви колись дали смарт-контракту розпоряджатися вашими токенами. Забутий безлімітний допуск може спрацювати за кілька місяців. У Trust Wallet їх видно просто в застосунку: у розділі активів є вкладка Approvals, ризиковані дозволи позначено, а зайві можна відкликати кнопкою Revoke. Як читати список і що відкликати насамперед — у нашому гайді про те, як відкликати approvals.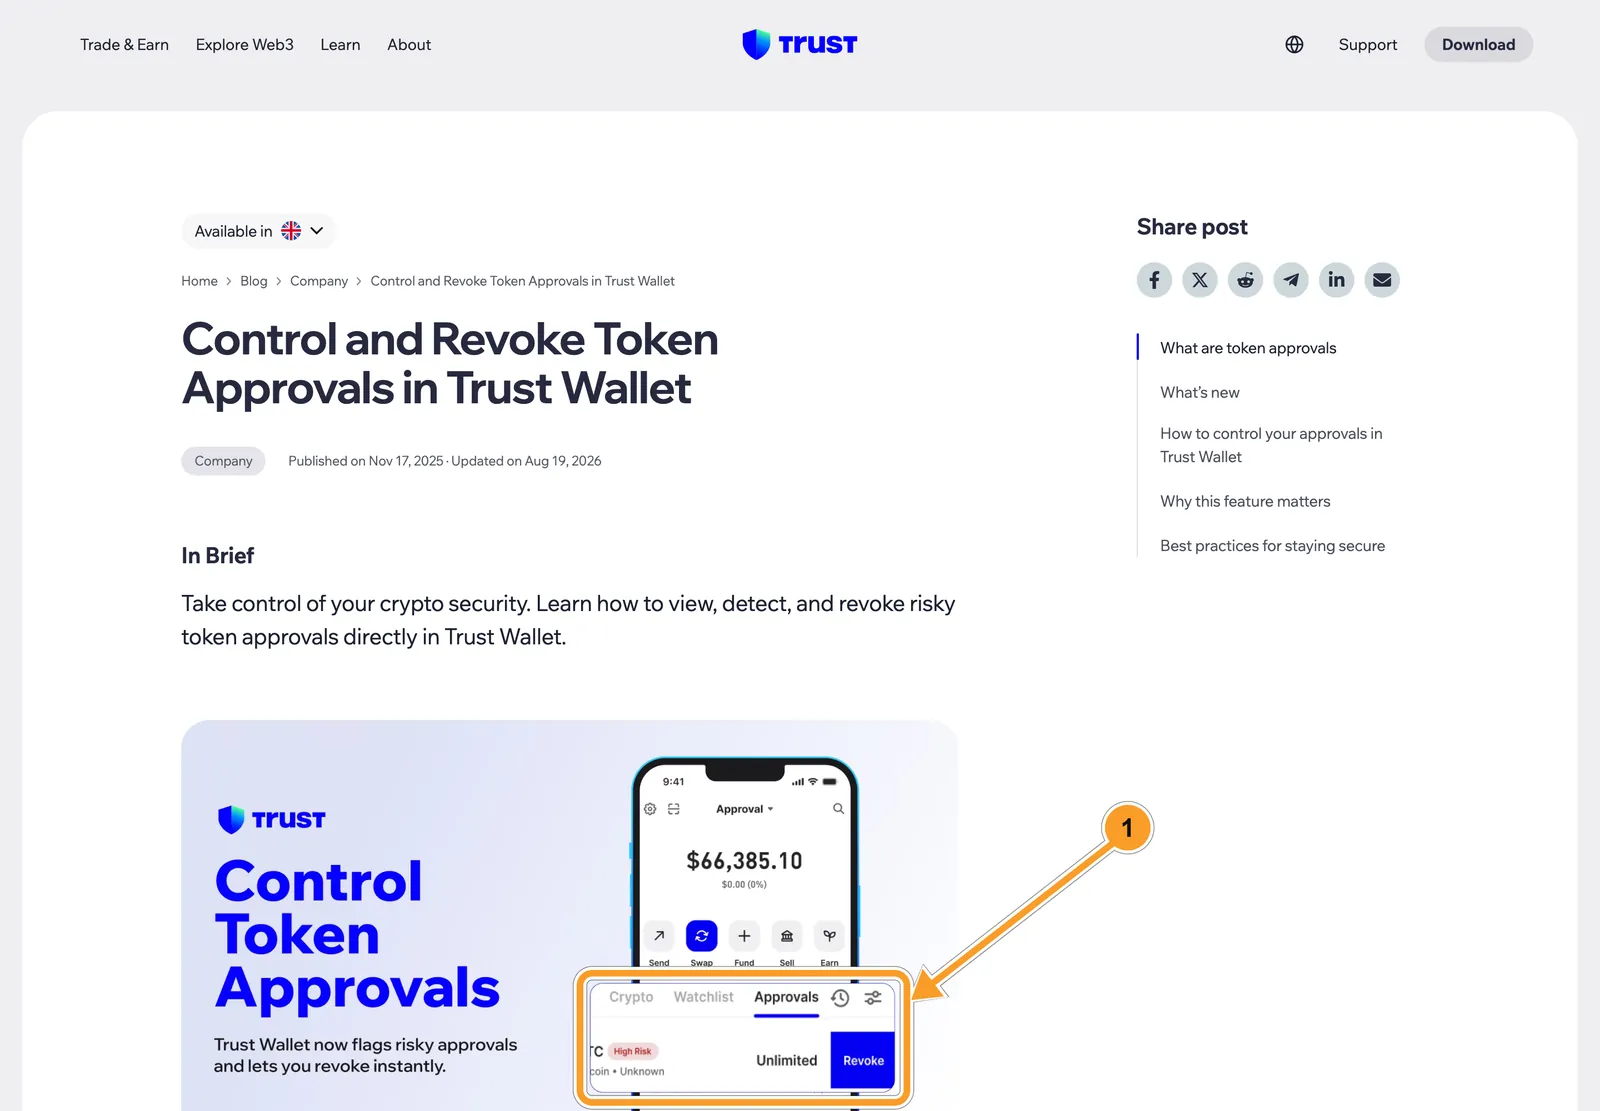
Скриншот: офіційний блог Trust Wallet, оголошення «Control and Revoke Token Approvals in Trust Wallet», знято 21 листопада 2026 року. На кадрі вебсторінка з ілюстрацією інтерфейсу, а не знімок із телефона; рамка виділяє вкладку Approvals, позначку High Risk і кнопку Revoke.
Одне обмеження варто тримати в голові: Approvals захищають від дрейнер-контрактів, але не від крадіжки ключа. Якщо фраза витекла, злодієві не потрібні ваші дозволи — він переведе токени сам.
Крок 4. Звіряйте адресу отримувача повністю
Проти отруєння адреси не допоможе жоден перемикач. Не копіюйте адресу з історії вхідних переказів: там може бути «пил» зі схожої адреси. Беріть адресу з перевіреного джерела і звіряйте її повністю, а не тільки перші й останні символи.
Захист iPhone від злодія: код допуску й захист викраденого пристрою
Блокування Trust Wallet — другий замок. Перший — сам iPhone: якщо злодій знає код телефона, у його руках ваша пошта, месенджери й Apple Account, а через них — шанс дістатися до хмарних копій.
- Довгий код допуску. У «Параметри» → «Face ID і код допуску» → «Змінити код допуску» відкрийте «Опції коду допуску». Apple називає найбезпечнішими варіанти «Власний буквено-числовий код» і «Власний числовий код». Шість цифр, які легко підгледіти в метро, — слабке місце.
- Face ID для щоденного входу. Що рідше ви вводите код на людях, то менше шансів, що його підгледять. Після перезавантаження iPhone однаково попросить код.
- Захист викраденого пристрою (Stolen Device Protection). Функція є починаючи з iOS 17.3 і працює, лише якщо її увімкнули заздалегідь: «Параметри» → «Face ID і код допуску» → пункт захисту викраденого пристрою. Для неї потрібні двофакторна автентифікація Apple Account, код допуску, Face ID або Touch ID, увімкнені важливі геопозиції (Significant Locations) у службах геолокації та увімкнений «Локатор». Apple може вмикати функцію за замовчуванням, тому спершу перевірте перемикач.
- Режим «Завжди». У тих самих налаштуваннях, у параметрі затримки безпеки, виберіть «Завжди» — так iPhone вимагатиме додаткових перевірок не лише далеко від дому, а й у звичних місцях.
- «Локатор» і розширений захист даних. «Локатор» потрібен, щоб віддалено позначити телефон як утрачений, наскрізне шифрування iCloud — щоб хмарні копії не можна було прочитати в разі витоку на боці сервера.
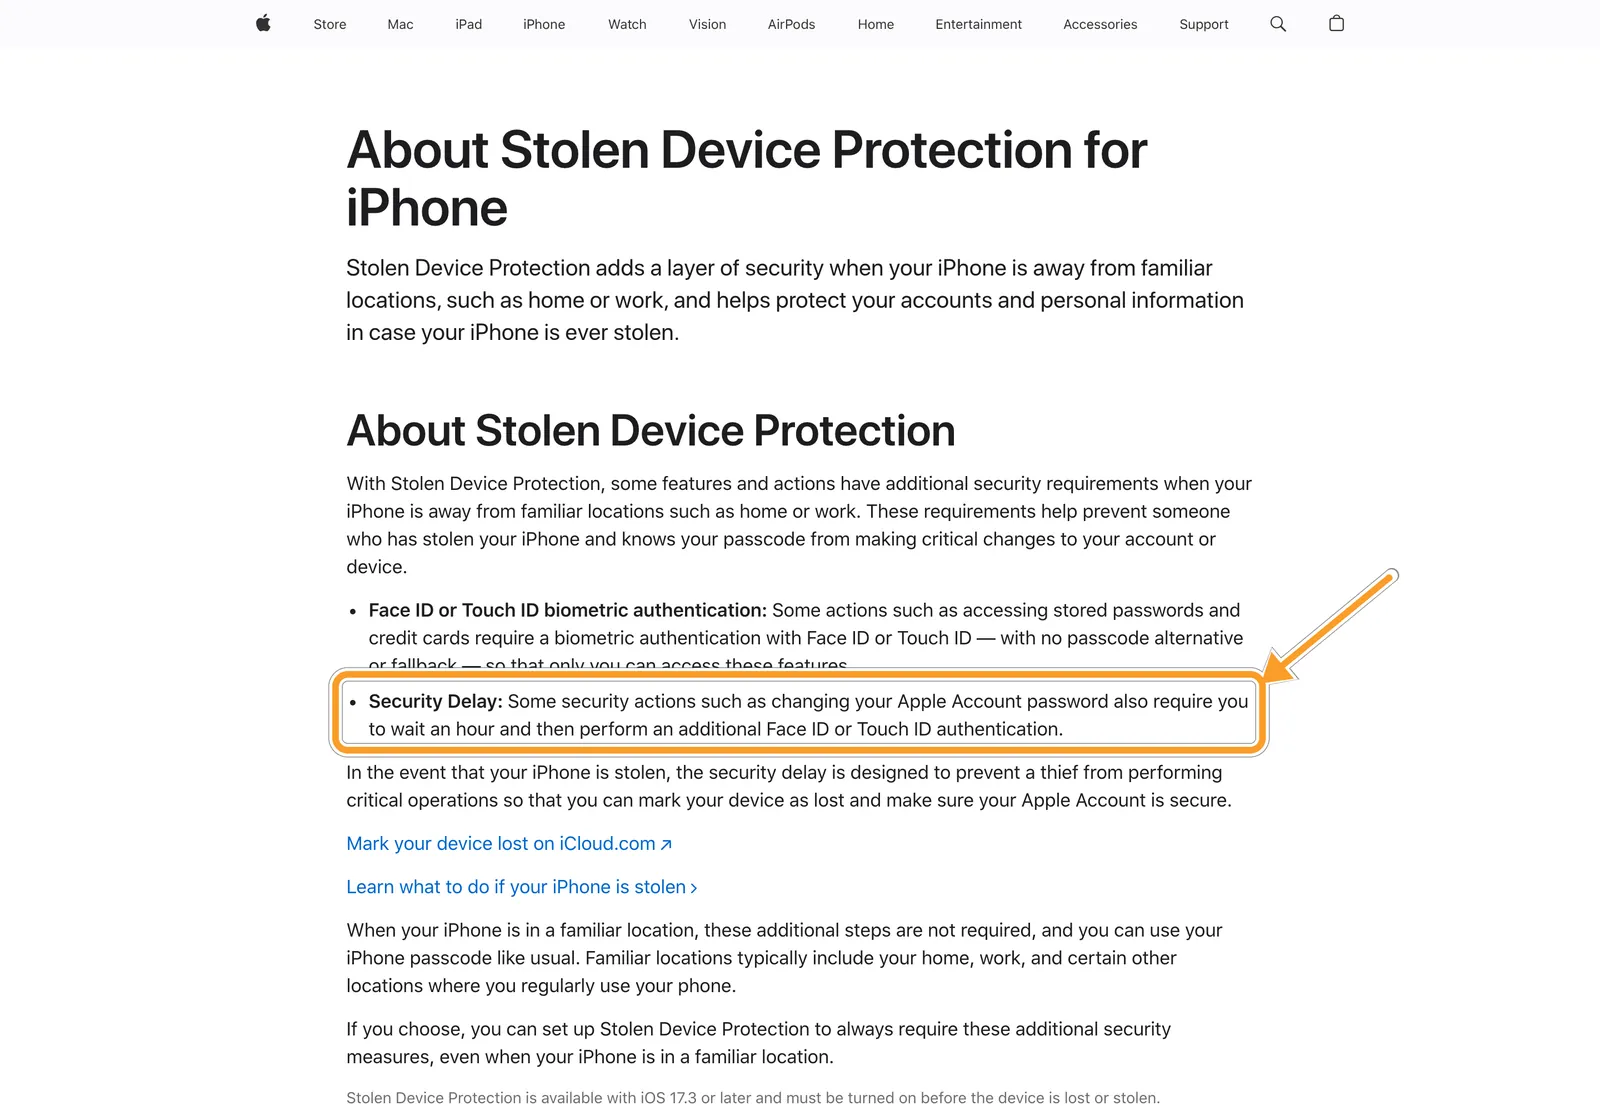
Скриншот: довідка Apple «About Stolen Device Protection for iPhone», знято 21 листопада 2026 року. Це сторінка підтримки Apple, а не екран налаштувань телефона; стрілка вказує на пункт Security Delay.
Як це працює на практиці. Далеко від звичних місць частина дій — наприклад, доступ до збережених паролів — вимагає Face ID або Touch ID без запасного варіанта з кодом. А зміна пароля Apple Account вимагає зачекати годину й пройти біометрію повторно. Ця година потрібна вам: за неї ви встигнете позначити телефон як утрачений. Але захищає функція лише від злодія з телефоном у руках — від віддаленого зараження вона не рятує.
Якщо телефон украли, Apple радить якомога швидше зайти на iCloud.com/find, вибрати пристрій і ввімкнути режим утрати (Mark as Lost). Не видаляйте його з «Локатора»: це знімає блокування активації й полегшує перепродаж. І не вказуйте в повідомленні на екрані свій номер — злодій може використати його для соціальної інженерії.
Ризики, які не закриває жодне налаштування Trust Wallet
Навіть ідеально налаштований телефон залишає кілька ризиків. Про них корисно знати заздалегідь, щоб не переоцінювати захист:
- Seed-фраза, що витекла. Якщо фраза вже в когось, ні пароль застосунку, ні Face ID, ні захист викраденого пристрою не допоможуть: злодій відновить гаманець на своєму пристрої. Лікується тільки новою фразою.
- Вразливості, про які Apple ще не знає. Оновлення закриває відомі діри. За даними GTIG, три з шести вразливостей у ланцюжку DarkSword використовувалися як вразливості нульового дня — тобто на момент атак виправлень для них ще не було. Тому iOS знижує ризик, але не обнуляє його — звідси правило «фрази немає в телефоні».
- Ваш власний підпис. Security Scanner — підказка, а не гарантія. Підтвердивши шкідливий дозвіл чи переказ, ви віддаєте токени самі, і замок застосунку цьому не заважає.
- Втрата фрази й пароля хмарної копії. Trust Wallet не зберігає ваших ключів і не може скинути пароль зашифрованої копії. Втратили обидва — втратили доступ до коштів.
- Скомпрометований канал оновлень. Випадок із розширенням v2.68 показав, що шкідлива версія може прийти й з офіційного магазину. Для мобільного застосунку такого не зафіксовано, але саме тому великі суми й тримають окремо від гарячого гаманця.
- Старий iPhone. Моделі, які отримують лише гілку iOS 18.7.x, рано чи пізно взагалі перестануть отримувати виправлення.
Чек-лист захисту Trust Wallet на iPhone: 12 пунктів
Збережіть цей список і проходьте його раз на місяць — на це йде кілька хвилин.
- iOS оновлено до останньої версії, доступної для вашої моделі, автооновлення ввімкнено.
- Seed-фрази немає ні в нотатках, ні у фото, ні у скриншотах, ні у зв’язці ключів, ні в листуванні.
- Фразу записано на папері чи металі, і вона лежить там, де її не знайдуть сторонні.
- Пароль Trust Wallet увімкнено, автоблокування — «одразу», підтвердження транзакцій — увімкнено.
- Код iPhone довгий, а не шість цифр поспіль.
- Захист викраденого пристрою й «Локатор» увімкнено.
- Застосунок встановлено за посиланням з офіційного сайту trustwallet.com, а не з реклами.
- Вкладку Approvals переглянуто, зайві дозволи відкликано.
- Попередження Security Scanner не ігноруються.
- Жодних «співробітників підтримки» в особистих повідомленнях: Trust Wallet ніколи не пише першим і не просить фразу.
- Велика сума не лежить у тому самому гаманці, що й гроші на щоденні витрати.
- Несподіваний дрібний переказ TRX на гаманець — сигнал тривоги, а не подарунок.
Пункт 7 потребує пояснення. Trust Wallet у своєму гайді радить перевіряти, що видавець застосунку в App Store — Trust Wallet. Але в лістингу на 21 листопада 2026 року розробником зазначено юрособу DApps Platform Software Services Ltd., тож перевірка за назвою «Trust Wallet» не спрацює. Надійніше відкрити App Store за посиланням із trustwallet.com і вже звідти встановити застосунок.
Пункт 12 — з розслідування Bitquery. Щоб переказати USDT у мережі TRON, потрібна комісія в TRX, а в багатьох жертв TRX не було. Тому злодії самі надсилали на адресу кілька TRX і за кілька секунд забирали весь USDT. В одному випадку 25 жовтня 2026 року між надходженням 18 TRX і відтоком 519 093 USDT минуло 18 секунд. Якщо прийшло кілька TRX від незнайомця, а гроші ще на місці, ключ, найімовірніше, уже в злодія — переказуйте кошти негайно. Дрібний «пил» на копійки буває й від ботів отруєння адреси, тривожна ознака — саме кілька цілих TRX.
Крадіжка з Trust Wallet на iPhone уже сталася: порядок дій
Якщо з Trust Wallet украли гроші, вважайте скомпрометованою саму seed-фразу, а не лише застосунок. Новий пароль, перевстановлення чи видалення Trust Wallet нічого не виправлять: фраза в злодія, і він може повернутися. Bitquery описав саме такий випадок — гаманець спустошили вдруге через два тижні, коли на адресу надійшли нові гроші.
- Не вводьте фразу нікуди «для перевірки». Ні на сайти «відновлення», ні в боти, ні «співробітникам підтримки».
- Оновіть iOS або візьміть інший пристрій. Новий гаманець на зараженому телефоні — та сама пастка.
- Створіть новий гаманець із новою seed-фразою і запишіть її на папір, не фотографуючи.
- Переведіть залишок зі старої адреси на нову — в усіх мережах. Викрадена фраза відкриває всі мережі одразу; якщо гроші пішли в одній, переводьте решту скрізь. Для переказу USDT у TRON знадобиться трохи TRX на комісію — як порахувати суму, ми розбирали в матеріалі про комісію TRX за переказ USDT TRC20.
- Відкличте дозволи зі старої адреси у вкладці Approvals, якщо на ній щось залишилося.
- Зберіть докази: адресу гаманця, хеші транзакцій крадіжки, адреси отримувачів, час за вашим часовим поясом, скриншоти історії. Нічого не видаляйте, доки все не збережено.
- Змініть пароль Apple Account і перевірте список довірених пристроїв.
- Подайте заяву до кіберполіції й повідомте про крадіжку Tether і біржу, куди пішли гроші, — докладніше в наступному розділі.
- Ігноруйте пропозиції «повернути за комісію». Bitquery називає їх типовою другою хвилею шахрайства, націленою на вже обікрадених.
- Стару фразу більше не використовуйте — навіть для «порожнього» гаманця: нові надходження на нього підуть тим самим шляхом.
Швидкість важлива. У випадку з 601 752 USDT зі звіту Bitquery вкрадене за лічені хвилини обміняли на інший стейблкоїн, роздрібнили новими гаманцями й через міст перевели в мережу Ethereum — на все пішло 3 години 38 хвилин.
Заморожування USDT і заява до кіберполіції: що реально спрацює
Повернути вкрадені USDT складно, але шанс є, поки гроші лежать в USDT і не пішли в іншу монету. Tether може заморозити токени на конкретній адресі. Робить це компанія на запит правоохоронців або за власним моніторингом, а публічної форми, через яку приватний постраждалий сам домігся б заморожування, немає. Як влаштоване блокування і чим Tether відрізняється від Circle — у нашому розборі про те, як працює заморожування USDT.Куди звертатися Що подати Реалістичний результат Кіберполіція України Заява через форму на cyberpolice.gov.ua/declare; телефон 0800 50 51 70 (пн–чт 9:00–18:00, пт 9:00–17:00 на 21.11.2026) Офіційна справа — підстава для запитів до Tether і бірж Tether Адреси отримувачів, хеші, сума, час; номер заяви до поліції Tether зазвичай діє на запит поліції, а не на лист приватної особи; заморожування не гарантоване Біржа, куди надійшли гроші Хеш транзакції й адреса депозиту Блокування рахунку отримувача, якщо гроші ще там Підтримка Trust Wallet Адреса гаманця й хеш транзакції Допоможуть розібрати операції, але повернути кошти не можуть
Порядок такий:
- Одразу після переказу залишку подайте заяву до кіберполіції і збережіть її номер.
- Повідомте Tether і біржу, якщо в оглядачі блокчейну видно, що гроші надійшли на біржову адресу. Bitquery радить робити це негайно.
- Напишіть у підтримку Trust Wallet через офіційний сайт: компанія обіцяє допомогти розібрати активність за адресою й хешем транзакції, але у відповідях постраждалим в App Store прямо пише, що втрачені кошти повернути не можна, і радить звертатися до правоохоронців.
Очікування варто тримати тверезими. Приклад великого заморожування — 225 млн USDT у листопаді 2023 року — став результатом спільного розслідування Tether, OKX і Міністерства юстиції США, а не скарги однієї людини. Для приватної крадіжки головне — швидка заява до поліції, поки гроші не обміняли й не вивели в інші мережі.
Велика сума в Trust Wallet: коли виносити на апаратний гаманець
Trust Wallet — гарячий гаманець: ключ зберігається на телефоні, який виходить в інтернет, відкриває посилання і встановлює застосунки. В апаратного гаманця ключ живе всередині пристрою, і шкідливому ПЗ на iPhone нічого скопіювати. Пораду тримати великі суми на апаратному гаманці дають і постраждалий у кейсі 68 327 USDT, і сам Trust Wallet у розділі про безпеку.
Поріг у доларах ми не називаємо: орієнтир — сума, втрата якої для вас відчутна. Розумна схема — розділити гроші:
- Trust Wallet на iPhone — для щоденних операцій, dApp і невеликих сум.
- Апаратний гаманець — для заощаджень, до яких ви торкаєтеся рідко.
Ця схема має обмеження, про які варто знати заздалегідь:
- Фразу апаратного гаманця не можна вводити в Trust Wallet. Coin Bureau прямо попереджає: імпорт переносить її на під’єднаний до інтернету пристрій і зводить сенс апаратного гаманця нанівець.
- Апаратний гаманець не скасовує правил зберігання фрази. Її так само не можна фотографувати й зберігати в телефоні.
- Підпис на пристрої треба читати. Апаратний гаманець захищає ключ, але не рятує, якщо ви самі підтвердили шкідливу транзакцію, не глянувши на екран.
Якщо обираєте пристрій, перегляньте наш огляд Ledger Nano X — там же розібрано його спірні моменти. А як без помилок перевести криптовалюту на Ledger, вибрати мережу й перевірити адресу, — в окремому покроковому гайді.
Що в цій статті застаріє першим: номери актуальних версій iOS і цифри розслідування Bitquery. Свіжу версію iOS перевіряйте на сторінці оновлень Apple, а дані про крадіжки — в оновленнях звіту Bitquery.
Часті запитання
Чи можна повернути USDT, украдені з Trust Wallet на iPhone?
Іноді — якщо USDT ще лежать на адресі злодія і Tether заморозить їх на запит правоохоронців. Тому одразу подайте заяву до кіберполіції і повідомте про крадіжку Tether і біржу, куди пішли гроші. Сам Trust Wallet кошти не повертає. Будь-які «сервіси повернення за комісію» — майже завжди друга хвиля шахрайства.
Чи захистить Face ID, якщо злодій уже має мою seed-фразу?
Ні. Face ID і пароль Trust Wallet захищають лише вхід у застосунок на вашому телефоні. Людина із seed-фразою відновить гаманець у будь-якому іншому застосунку на своєму пристрої й підпише перекази без вашої участі. Єдиний захист у такій ситуації — новий гаманець із новою фразою і швидкий переказ залишку.
Чи треба видаляти Trust Wallet і встановлювати заново після підозри на зараження?
Самого перевстановлення замало. Якщо seed-фраза могла витекти, проблема не в застосунку, а у фразі: відновивши гаманець за нею ж, ви залишитеся вразливими. Оновіть iOS, створіть новий гаманець із новою фразою, переведіть кошти і лише потім вирішуйте, що робити зі старим застосунком.
Чи безпечно зберігати seed-фразу в хмарній копії Trust Wallet в iCloud?
Це компроміс. Копію зашифровано паролем, який знаєте тільки ви, і Trust Wallet не може його скинути. Але це ще одне місце з фразою і ще один секрет, який не можна забути й не можна зберігати в телефоні. Bitquery за підсумками розслідування радить хмарні копії не використовувати і тримати фразу на папері чи металі.
Що таке Lockdown Mode і чи вмикати його звичайному користувачеві?
Lockdown Mode — режим ізоляції iPhone, який суттєво обмежує вкладення в повідомленнях, частину вебтехнологій і вхідні FaceTime, щоб закрити шляхи атаки. Apple розраховує його на небагатьох людей під цільовими атаками. Звичайному користувачеві він потрібен як тимчасовий захід, якщо оновити iOS зараз не можна, — саме так його й радять Trust Wallet і GTIG.
Це був злам Trust Wallet чи злам iPhone?
За відкритими даними на 21 листопада 2026 року вразливості в самому Trust Wallet не показано. Дослідження наборів DarkSword і Coruna описують атаку на телефон і пошук seed-фраз у його даних. Bitquery окремо застерігає, що блокчейн не показує, який застосунок і який телефон стояли за кожною крадіжкою, тому питання про вразливість застосунку залишається відкритим.
Як не завантажити підробний застосунок Trust Wallet з App Store?
Відкривайте App Store за посиланням з офіційного сайту trustwallet.com, а не з реклами, листування чи пошуку. Ім’я розробника в лістингу — юрособа DApps Platform Software Services Ltd., тому перевірка «видавець називається Trust Wallet» не спрацює. Будь-який застосунок, який під час першого запуску без вашого запиту просить ввести наявну фразу, — привід зупинитися.