
Коротко (TL;DR)
Фейковое собеседование — это схема, в которой «рекрутер» ведёт вас по обычному найму, а в конце просит скачать и запустить «тестовое задание». Внутри — вредоносный код, который крадёт пароли, сессии браузера и ключи кошельков или открывает удалённый доступ к компьютеру.
- Коротко (TL;DR)
- Как фейковое собеседование помогло взломать Binance: хронология
- Схема фейкового собеседования: от рекрутера до вредоносного кода
- Красные флаги фейкового рекрутера и тестового задания
- Как безопасно выполнить тестовое: виртуалка и Restricted Mode
- Какие вредоносы ставит фальшивый рекрутер: BeaverTail и OtterCookie
- Фейковые собеседования в Украине: CERT-UA, UAC-0145 и случай Волоса
- Уже запустили код рекрутера: что делать в первые 30 минут
- Риски фейкового собеседования: чего не закрывает даже виртуалка
- FAQ
- Главное правило: код рекрутера никогда не запускается на машине, где есть рабочие доступы, ключи или криптокошельки. Только виртуалка или отдельное «чистое» устройство.
- Случай Binance: по отчёту биржи от 3 ноября 2026 года фальшивое интервью было одним из двух входов в цепочке из трёх инженеров, а не единственной причиной кражи, затронувшей активы примерно на $6,34 млрд.
- Красные флаги: разговор уводят с площадки в мессенджер, задание дают в конце звонка «на сейчас», при «сбое камеры» просят поставить «драйвер», а для технического этапа — «корпоративный» VPN-клиент.
- Украина: CERT-UA в августе 2026 года описал свою версию схемы — кампанию UAC-0145 против украинских айтишников, где вместо репозитория подсовывают VPN-клиент.
- Если уже запустили: отключите устройство от сети, не выключая его, и с другого устройства смените пароли, отзовите токены и перенесите средства.
Как фейковое собеседование помогло взломать Binance: хронология
Атака на Binance 29 октября 2026 года — не взлом одной кнопкой, а многоэтапная операция. В первом отчёте от 3 ноября, опубликованном в своём блоге (запись «29 October 2026 Binance Security Incident: Initial Findings and Response Update»), биржа описывает цепочку из трёх инженеров и двух разных входов. Фейковое собеседование — один из них, и важно понимать, какой именно. Как атакующий вывел деньги из горячих кошельков, мы разбирали в материале о механике взлома Binance 29 октября. Здесь — только путь атакующего до этого момента.Когда Кто Что произошло Источник Июнь 2026 Инженер A (Wallet DevOps) Искал в поисковике ИИ-инструмент для кода и поставил поддельную установку Homebrew. Устройство заменили, пароли сменили, но роль инженера и его коллег уже засветилась Отчёт Binance Сентябрь 2026 Инженер B (Software Engineer) Получил предложение на легальной площадке поиска работы от «Project Director», прошёл два раунда интервью и скачал «assignment» на рабочий компьютер Отчёт Binance 20 октября 2026 B → A и C С заражённого компьютера B атакующий через внутренний ИИ-инструмент компании получил контроль над A и ещё одним инженером C, нашёл у A токен деплоя контейнеров Отчёт Binance 29 октября 2026 Инженер C Вход на компьютер C, запуск контейнера с украденными данными A и вредоносного скрипта — старт кражи Отчёт Binance
Токен деплоя — это цифровой пропуск, который разрешает запускать программы на серверах компании. Именно он, а не ноутбук с собеседованием, открыл атакующему путь к внутреннему сервису подписи кошельков.
Сентябрьский эпизод — тот, ради которого написана эта статья. Сначала «HR-менеджер» провёл живое видеоинтервью и, чтобы вызвать доверие, показал свой профиль в соцсети с личными фото и видео. Binance называет этот приём «более продвинутым и обманчивым», чем встречавшиеся ей раньше приёмы социальной инженерии. Второй раунд с «CEO» вымышленной компании прошёл в популярном мессенджере, и под конец инженера попросили скачать задание с репозиторием кода. Вредонос сработал на этапе настройки проекта и подменил компонент pyenv (менеджер версий Python) в Homebrew своей версией. Антивирусная защита рабочих устройств его не заметила: это был вредонос «нулевого дня», то есть ранее неизвестный.
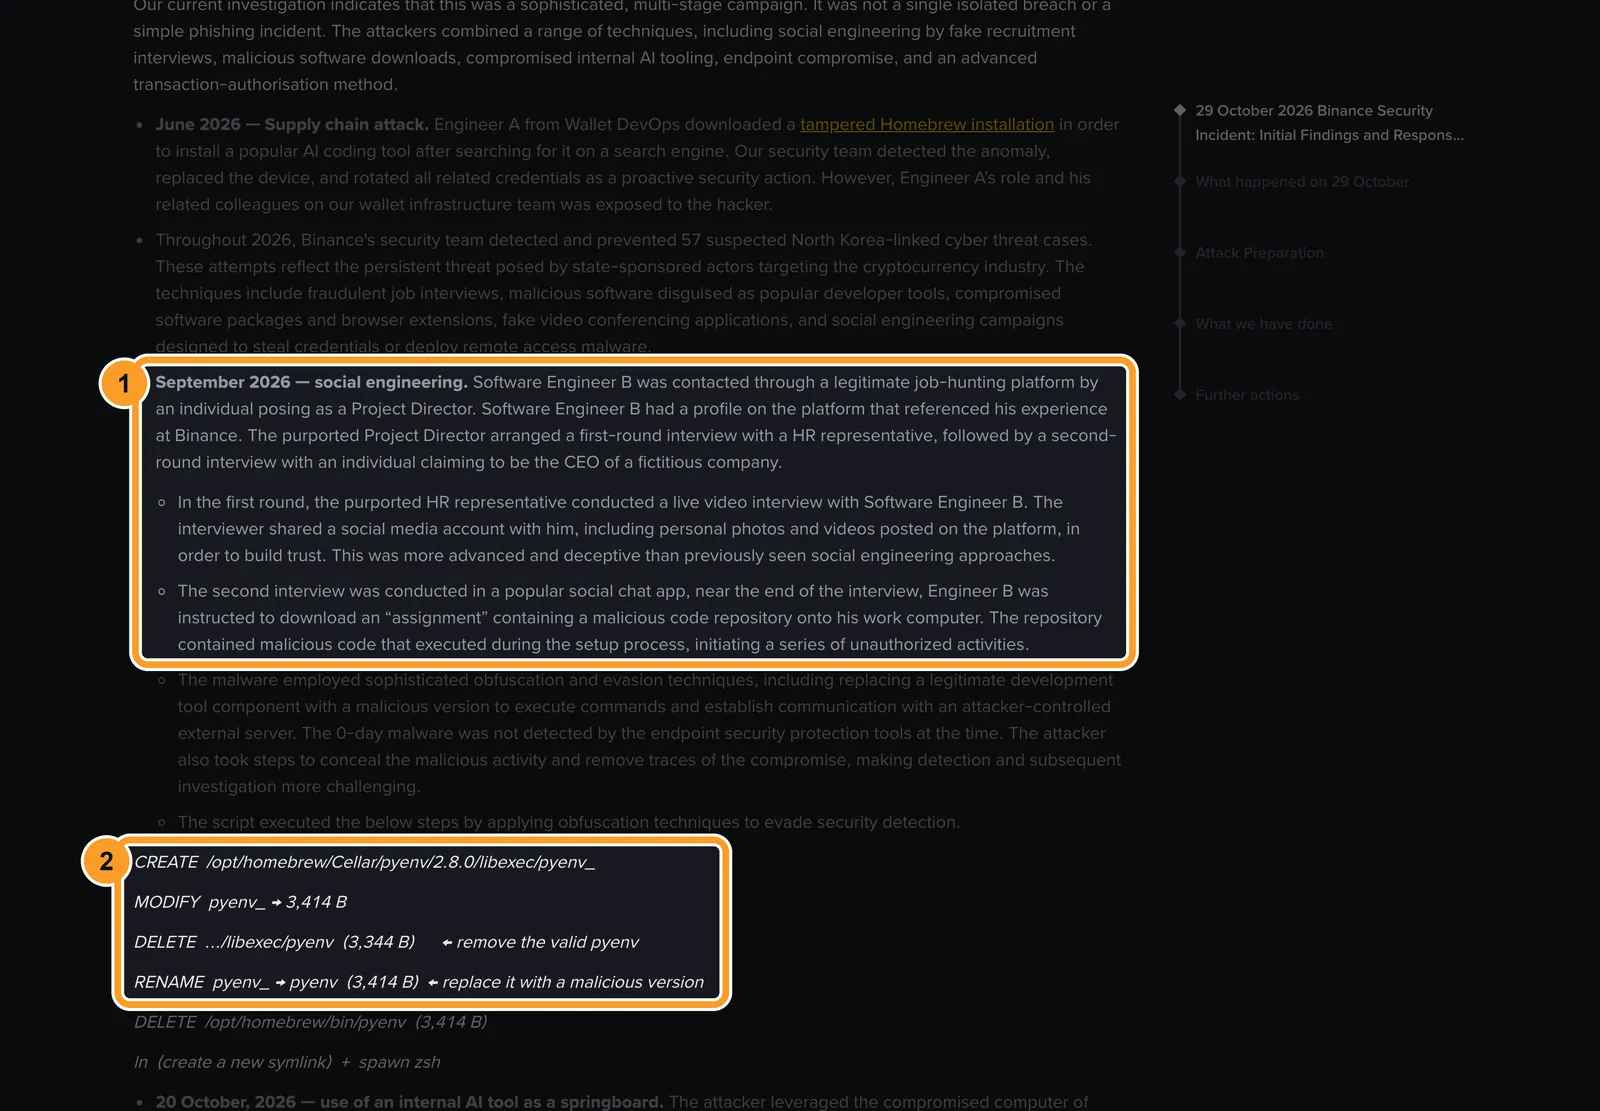
На кадре — публичный отчёт Binance, снятый 4 ноября 2026 года. Рамка 1 — сентябрьский эпизод: два раунда интервью и «assignment» на рабочий компьютер. Рамка 2 — шаги скрипта, который удалил настоящий файл pyenv и поставил на его место вредоносный.
Сначала в новостях писали иначе. 30 октября Binance сообщила, что инцидент «может быть связан» со скомпрометированным ноутбуком DevOps-инженера. Отсюда пошла версия «всё началось с собеседования DevOps-инженера». Отчёт 3 ноября её уточнил: интервью прошёл другой человек, а DevOps-инженер пострадал в июне через поддельный установщик. Co-CEO Binance Ричард Тенг в интервью CNBC отверг идею «единственной точки отказа». ФБР 31 октября приписало атаку группе TraderTraitor, которую связывают с северокорейской Lazarus. Дальше по украденному шло отмывание через Tron и THORChain — это отдельная история.
Площадку, где нашли инженера B, отчёт не называет. По словам руководителей Binance в интервью Fortune, это был LinkedIn. Там же представитель биржи сказал, что сотрудникам непубличных ролей запрещено держать профиль в LinkedIn, — а профиль B прямо упоминал работу в Binance. Для атакующего такой профиль — готовый указатель на цель.
На 3 ноября 2026 года Binance оценивает затронутые активы примерно в $6,34 млрд, заморожено или перехвачено около $2,85 млрд (часть — через заморозку токенов эмитентами вроде Circle), а 98% затронутых токенов биржа восполнила из своих средств на 31 октября.
Схема фейкового собеседования: от рекрутера до вредоносного кода
В англоязычных отчётах эту схему называют fake job interview или Contagious Interview («заразное собеседование»). Исследователи Unit 42 описали её ещё в ноябре 2023 года, а совместное предупреждение Центра по киберпреступности Минобороны США (DC3), ФБР, полиции Японии и партнёров из Австралии и Германии от 18 сентября 2026 года показывает её масштаб: не менее 30 000 заражённых устройств в 100+ странах с декабря 2025 по июль 2026 года, более 7 000 криптокошельков с выведенными средствами или данными доступа и не менее 1,7 млрд иен (около $10,71 млн) похищенной крипты.
Шаги почти всегда одинаковые:
- Разведка. Атакующий ищет людей с нужным доступом по профилям на сайтах вакансий и в соцсетях. Указанный работодатель или стек — повод написать именно вам.
- Предложение. Пишут от имени реальной или правдоподобной компании из ИИ, крипты или NFT. Профиль «рекрутера» выглядит живым, вакансия — привлекательной.
- Перенос в мессенджер. Разговор быстро уводят с площадки в Telegram, WhatsApp или другой чат, где модерации нет.
- Интервью. Один-два созвона с «HR», «техлидом» или «CEO». По данным совместного предупреждения в пересказе BleepingComputer, на звонках используют ИИ-подмену лица, а потом выключают камеру, ссылаясь на плохую связь.
- Задание. В конце звонка просят скачать проект и запустить его, «пока мы на связи», или установить программу для звонка.
- Заражение. Код срабатывает при установке зависимостей, открытии папки в редакторе или запуске программы. Дальше крадут пароли и ключи и ищут путь в сеть работодателя.
По оценке Chainalysis на 3 ноября 2026 года, за последние 18 месяцев похожим схемам КНДР с фальшивыми интервью и вредоносами приписано более $14,3 млн потерь — от частных держателей крипты до компаний, протоколов и DAO. Самый известный ранний случай — взлом Ronin в 2022 году: по разбору Kaspersky, старший инженер Sky Mavis получил заражённый PDF с «предложением о работе», а ущерб составил около $540 млн по ценам того времени.
Вариант 1: репозиторий с тестовым заданием
Классика. Вам присылают ссылку на GitHub или архив с проектом и просят «поднять локально и исправить баг». Ловушка может сидеть в нескольких местах:
- Скрипт
postinstallвpackage.json. Это команда, которую npm автоматически выполняет после установки зависимостей. Вы набираетеnpm install— и код атакующего уже работает. Подробнее о том, как заражают через вредоносные npm-пакеты и цепочку поставок. - Файл
.vscode/tasks.json. Задачи редактора VS Code хранятся прямо в репозитории и могут запускаться при открытии папки. - Зависимость-«бомба». В кампании graphalgo, которая, по данным ReversingLabs, активна с мая 2025 года, «интервью-репозитории» тянули вредоносные npm- и PyPI-пакеты. Один из них, bigmathutils, успел набрать более 10 000 загрузок, прежде чем в него добавили вредоносное обновление.
- Инфраструктурные файлы для DevOps. ReversingLabs ссылается на отчёты Zscaler и SlowMist: в фейковых репозиториях встречался файл
.terraform.lock.hcl, который приterraform initподтягивал троянизированный провайдер. Связь этих образцов с Binance не установлена.
Вариант 2: «ошибка камеры» и драйвер (ClickFake)
Кодить не нужно вовсе. Sekoia в марте 2025 года описала кампанию ClickFake Interview: кандидата приглашают на сайт для «интервью», а при включении камеры он видит ошибку и совет «скачать драйвер». Для этого предлагают вставить команду в терминал — так работает приём ClickFix. В итоге на Windows или macOS ставится бэкдор GolangGhost. Важно, что ClickFake сместился к нетехническим ролям — бизнес-девелопменту, управлению активами, продукту. Поэтому правило «ничего не вставлять в терминал по просьбе собеседника» касается не только программистов.
Вариант 3: «рабочий VPN» от работодателя
Украинская версия, о которой ниже подробно: вам присылают конфигурацию «корпоративного VPN» для технического этапа. Она «не работает», и вам советуют поставить «свой» клиент компании. Это модифицированная программа, которая молча выполняет команды атакующего.
Красные флаги фейкового рекрутера и тестового задания
Одна реплика сама по себе ничего не доказывает: настоящие компании тоже дают тестовые и созваниваются в Zoom. Насторожиться стоит, когда флаги складываются. Индикаторы ниже взяты из предупреждения ФБР о северокорейской социальной инженерии, отчёта Binance и украинских случаев.Что вы слышите или видите Что это может значить Что делать «Давайте продолжим в Telegram/WhatsApp» сразу после первого сообщения Уход из-под модерации площадки — один из индикаторов ФБР Переписку оставляйте на площадке, пока не проверили компанию «Скачайте проект и запустите прямо сейчас, пока мы на звонке» Давление временем, чтобы вы не успели посмотреть код Скажите, что посмотрите задание позже, в изолированной среде «Запустите на рабочем ноутбуке, так быстрее» Атакующему нужен именно компьютер с корпоративными доступами Отказ. Рабочее устройство — только для работы «Камера не работает, поставьте драйвер/плагин» или «вставьте эту команду» ClickFake: команда и есть вредонос Закройте звонок. Настоящий сервис видеосвязи драйверов не требует «Для теста подключитесь к нашему VPN, вот наш клиент» Схема UAC-0145 Никаких VPN-клиентов от «работодателя» на личном компьютере Камера собеседника выключается «из-за связи» сразу после начала ИИ-подмена лица, о которой предупреждают ФБР и партнёры Попросите включить камеру; отказ — серьёзный сигнал Профиль «рекрутера» исчез в день созвона, на звонок пришёл другой человек Одноразовая личность Остановитесь и проверьте компанию другим каналом Зарплата заметно выше рынка, найм «за неделю», без вопросов о вашем опыте Приманка, чтобы вы торопились Сверьте вакансию на сайте компании
Проверка «другим каналом» — главный приём. Найдите официальный сайт компании сами, а не по ссылке рекрутера. Посмотрите, есть ли там эта вакансия, и напишите на общий адрес компании с вопросом, работает ли у них такой сотрудник. Отполированный профиль с фото и видео доказательством не является — инженер Binance видел именно такой.
Как безопасно выполнить тестовое: виртуалка и Restricted Mode
ФБР формулирует правило прямо: не проходить тесты и не запускать чужой код на устройствах компании. Если тест требует запуска кода, настаивайте на виртуальной машине на устройстве, не связанном с работой, или на устройстве, которое предоставит проверяющий. Виртуальная машина (VM) — это «компьютер внутри компьютера»: отдельная операционная система, которую можно удалить вместе со всем, что в ней произошло.
Пошаговая процедура:
- Проверьте компанию до того, как открывать файлы. Официальный сайт, вакансия на нём, реальные сотрудники, ответ на общий адрес.
- Подготовьте изолированную среду. Новая виртуальная машина или отдельный ноутбук без входа в рабочие аккаунты, без менеджера паролей, без SSH-ключей, без облачных токенов и без криптокошельков. Не входите в нём в личную почту и GitHub.
- Скачайте проект, но не запускайте. Сначала прочитайте
package.json(разделыscripts, особенноpreinstall,install,postinstall), папку.vscode, файлы с непонятными однострочниками,eval()и обфусцированным, то есть намеренно запутанным, кодом. - Открывайте в Restricted Mode. Так VS Code открывает незнакомую папку, не выполняя автоматически её код: задачи, отладка и часть функций отключены, пока вы явно не нажмёте «доверяю авторам». Не нажимайте, пока не прочитали
.vscode/tasks.json. - Ставьте зависимости без скриптов:
npm install --ignore-scripts. С этим флагом npm не запускает скрипты изpackage.json. Ноnpm startиnpm testкод проекта всё равно выполнят — флаг защищает только этап установки. - После задания удалите виртуалку целиком, а не только папку проекта.
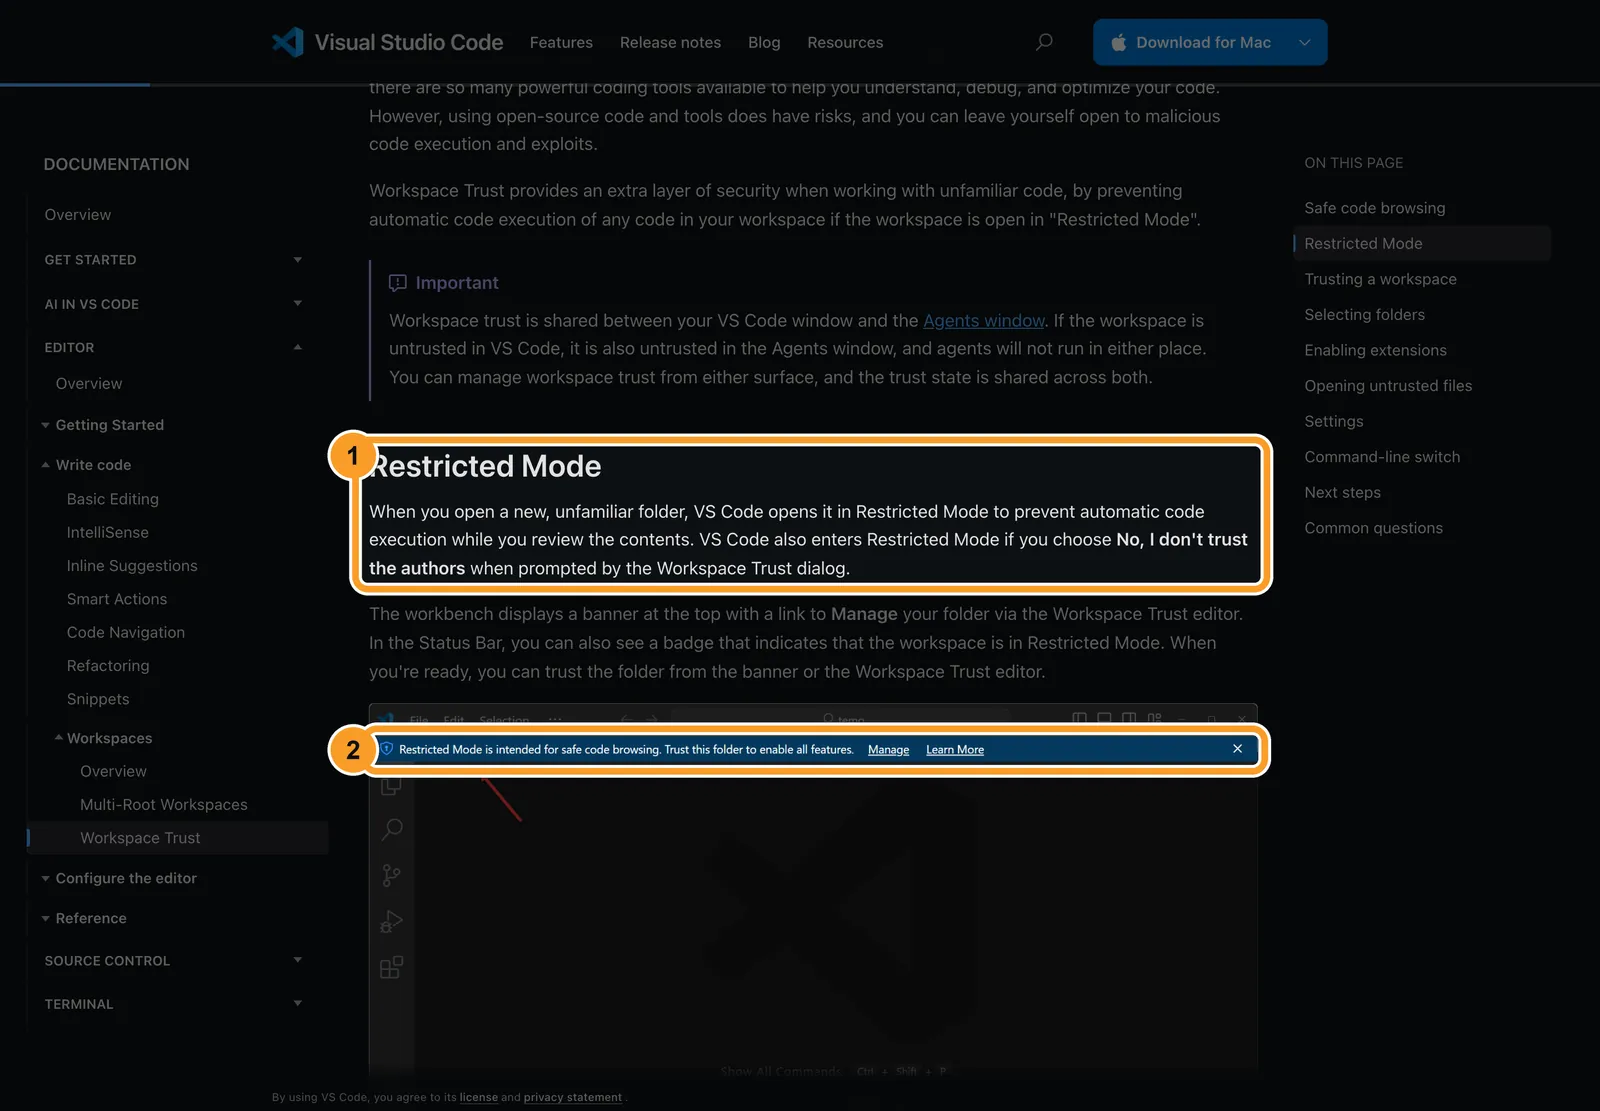
На кадре — официальная документация VS Code о Workspace Trust, снятая 4 ноября 2026 года. Рамка 1 — суть Restricted Mode: незнакомая папка открывается без автоматического выполнения кода. Рамка 2 — баннер вверху окна, по которому видно, что режим включён.
Отдельно о том, что держать на «рабочей» машине. ФБР советует не хранить данные кошельков — логины, пароли, seed-фразы и приватные ключи — на устройствах, подключённых к интернету. Seed-фраза (12–24 слова для восстановления кошелька) в заметках или облаке — первое, что ищут стилеры, поэтому хранить seed-фразу стоит офлайн.
Какие вредоносы ставит фальшивый рекрутер: BeaverTail и OtterCookie
Вредоносы ниже совместное предупреждение DC3 и отчёты Unit 42 связывают с кампанией Contagious Interview, а GolangGhost — Sekoia с её ответвлением ClickFake. В отчёте Binance эти названия не упоминаются: биржа говорит о вредоносе «нулевого дня». ReversingLabs, разбирая инструменты TraderTraitor, тоже оговаривает, что связь изученных образцов с атакой на Binance не установлена.Название Что делает Как попадает Источник BeaverTail Загрузчик и стилер: крадёт пароли из браузера и данные расширений-кошельков (у Qt-версии — 13 кошельков), подгружает следующий этап npm-пакеты, «тестовые» проекты, фальшивые программы видеосвязи Unit 42, DC3 InvisibleFerret Бэкдор на Python: удалённое управление, запись нажатий клавиш, вывод файлов Скачивается BeaverTail Unit 42 OtterCookie Троян удалённого доступа и стилер на JavaScript Вредоносные npm-пакеты и проекты DC3, BleepingComputer OtterCandy Сочетает возможности OtterCookie и удалённого доступа Те же каналы DC3, BleepingComputer StoatWaffle Модульный вредонос на Node.js Проекты VS Code, код в которых срабатывает после открытия папки и доверия к ней DC3, BleepingComputer GolangGhost Бэкдор для Windows и macOS «Драйвер камеры» по схеме ClickFake Sekoia
Стилер — программа, которая ищет и отправляет атакующему сохранённые пароли, cookies сессий и файлы кошельков. Бэкдор — «чёрный ход», через который атакующий управляет компьютером удалённо. По данным предупреждения в пересказе BleepingComputer, после заражения крадут пароли браузера, буфер обмена, нажатия клавиш, приватные ключи и seed-фразы, документы и делают снимки экрана, а затем пытаются пройти в сеть работодателя или клиентов.
Почему антивирус не спасает: у Binance вредонос был новым, и защита рабочих устройств его не распознала. Сигнатуры — описания известных вирусов — ловят вчерашние угрозы. Защищает не программа, а правило «чужой код не попадает на машину с доступами».
Фейковые собеседования в Украине: CERT-UA, UAC-0145 и случай Волоса
Схема не только северокорейская. В августе 2026 года CERT-UA — команда реагирования на компьютерные инциденты Украины — описала кампанию UAC-0145 против украинских системных администраторов и ИТ-специалистов. По пересказу The Hacker News и DOU, CERT-UA относит UAC-0145 к подгруппе Sandworm, которую связывают с российской военной разведкой. Кампания идёт как минимум с мая 2026 года.
Как это выглядело в случае, который привёл CERT-UA:
- атакующие находили кандидатов на сайтах вакансий и изучали резюме;
- писали от имени ATLAS Business Group, которая якобы набирает людей на проект Sopra Steria Bulgaria;
- общение переносили в Telegram, где «HR» спрашивала об опыте и уровне английского;
- видеособеседование в Zoom действительно проходило — с англоязычным мужчиной, который выглядел на 30–35 лет;
- для технического этапа присылали конфигурацию WireGuard для «корпоративного VPN» с адреса, похожего на официальный;
- VPN «не подключался», и кандидату предлагали «адаптированный клиент» SopraVPN с SourceForge — модифицированный WireGuard, который незаметно выполнял команды и докачивал файлы.
Государственная служба специальной связи тоже предупреждала о схеме в середине августа (по публикации «Кадровик-01»). CERT-UA рекомендует ИТ-компаниям пускать к корпоративным ресурсам только с управляемых устройств с EDR — системой, которая отслеживает подозрительное поведение программ.
Частный случай — украинский разработчик Иван Волос, чью историю в августе 2026 года пересказали dev.ua и ITC.ua. С ним через LinkedIn связался «руководитель» Mileage Investment Group с предложением делать Web3-платформу с ИИ. В день интервью профиль собеседника и вся переписка исчезли, на звонок пришёл другой человек и почти сразу выключил камеру. После получаса технических вопросов он прислал ссылку на репозиторий Berchain-1/Jackpot и попросил клонировать, открыть в VS Code и запустить. Волос сначала проверил код и нашёл обфускацию, eval() и файл tasks.json, настроенный на запуск кода сразу при открытии папки. Это свидетельство одного человека, но оно точно совпадает с описанием кампании в отчётах.
В комментариях к новости DOU один читатель рассказал похожее: «рекрутеры» написали ему на Djinni, быстро перевели разговор в Telegram и просили подключиться к их WireGuard. Выходит, жертв в Украине ищут там же, где ищут работу: на сайтах вакансий, в Djinni и LinkedIn, а «доводят» в Telegram и Zoom.
Уже запустили код рекрутера: что делать в первые 30 минут
Если вы уже выполнили npm install, открыли проект с доверием к папке или поставили «драйвер», действуйте по порядку. Цель — отрезать атакующему доступ и сохранить следы для расследования.
- Отключите устройство от интернета, но не выключайте его. Так советует ФБР: выключение может уничтожить следы вредоноса, которые помогут понять, что украдено.
- Возьмите другое, чистое устройство. Все дальнейшие действия — только с него. На заражённом компьютере не вводите ни одного пароля.
- Смените пароли и завершите сессии. Почта, GitHub, менеджер паролей, облака, биржи. Выйдите со всех устройств — украденные cookies сессий иначе продолжат работать.
- Отзовите токены и ключи. API-ключи бирж, SSH-ключи, токены GitHub и облаков, токены деплоя. У Binance токен деплоя лежал на ноутбуке инженера A: атакующий нашёл его 20 октября и через девять дней, 29 октября, запустил с ним атаку.
- Перенесите криптоактивы. Если на компьютере был кошелёк или его seed-фраза, считайте её скомпрометированной: создайте новый кошелёк на чистом устройстве, например на аппаратном кошельке вроде Ledger Nano X, и переведите средства туда.
- Сохраните переписку. Скриншоты профиля рекрутера, чатов, ссылку на репозиторий, имена файлов. ФБР отдельно просит сохранять скриншоты.
- Если ноутбук рабочий — сразу сообщите работодателю. Стыдиться нечего: каждый час промедления даёт атакующему время дойти до инфраструктуры компании.
Куда сообщить в Украине
- CERT-UA принимает сообщения об инцидентах на incidents@cert.gov.ua. Телефоны: +38 (044) 281-88-25 и 281-88-05 (пн–чт 8:00–17:00, пт 8:00–15:45), в выходные и праздники круглосуточно — +38 (044) 281-88-01 (по странице контактов CERT-UA на 5 ноября 2026 года). Адрес report@cert.gov.ua, который всплывает в поиске, на официальной странице не указан — пишите только на incidents@.
- Киберполиция принимает сообщения через онлайн-форму о киберинциденте на сайте cyberpolice.gov.ua (по странице контактов на 4 ноября 2026 года). Номер 0800 50 51 70 — для справок по уже поданным электронным обращениям, а не для приёма новых.
- Площадка, где вас нашли: пожалуйтесь на профиль рекрутера в LinkedIn, Djinni или DOU, чтобы его заблокировали для следующих кандидатов.
- Если пострадала иностранная компания или атака связана с КНДР, жалобу можно подать и в ФБР через IC3 — именно туда отправляет пострадавших предупреждение ФБР.
Риски фейкового собеседования: чего не закрывает даже виртуалка
Процедура выше снижает риск, но не обнуляет его. Вот где она ломается:
- Вредоносные расширения обходят Restricted Mode. Документация VS Code о Workspace Trust прямо пишет: этот механизм не может помешать вредоносному расширению выполнить код. Ставьте в «тестовую» среду только нужные расширения от проверенных издателей.
- Виртуалка бессильна, если вы входите в ней в личные аккаунты. Стилер в VM украдёт всё, что вы туда принесли: сессию GitHub, почту, кошелёк.
- Ошибки изоляции. Общие папки, общий буфер обмена и проброшенные SSH-ключи между основной системой и VM — мост для вредоноса. Отключайте их.
- Антивирус не заменяет изоляцию. Новый вредонос он не распознаёт, поэтому «у меня стоит защита» — не повод запускать чужой код на основной машине.
- Давление и усталость. Схема рассчитана на то, что вы торопитесь получить работу. Самая надёжная защита — разрешить себе сказать «посмотрю задание завтра».
- Задание без кода. ClickFake и «рабочий VPN» не требуют запускать репозиторий — виртуалка не поможет, если вы установили «драйвер» в основную систему.
Что менять командам, а не только кандидатам:Риск Что делать компании Сотрудник выполняет «тестовое» на рабочем ноутбуке Запрет запуска внешнего кода на рабочих устройствах, отдельные устройства для доступа к продакшену Токен деплоя лежит на ноутбуке месяцами Короткоживущие токены, привязка к устройству, отзыв при любой аномалии Внутренний ИИ-инструмент даёт широкие права Ограничить права ИИ-инструментов, как у любого сотрудника, и логировать их действия Публичный профиль выдаёт роль с доступами Правила для публичных профилей сотрудников с привилегированным доступом Рекрутинг как поверхность атаки Эксперт в комментарии TechTarget советует держать код интервью подальше от любой машины рядом с продакшеном
Что устареет первым: суммы ущерба и заморозки по Binance — расследование продолжается, свежие данные публикует сама биржа в своём блоге. Названия вредоносов и площадок тоже меняются быстро, а принцип изоляции — нет.
FAQ
Как понять, что рекрутер — фейк, если у него настоящий профиль и видеозвонок? Профиль и видеозвонок ничего не доказывают: «HR-менеджер» в случае Binance показывал личные фото и видео, а ИИ-подмена лица на звонках давно в ходу. Проверяйте компанию сами: официальный сайт, вакансия на нём, ответ на общий адрес. Главный флаг — просьба что-то скачать и запустить, особенно на рабочем устройстве.
Можно ли запускать тестовое задание на рабочем ноутбуке? Нет. ФБР прямо советует не проходить тесты и не запускать чужой код на устройствах компании. Рабочий ноутбук хранит токены, ключи и доступы, которые и нужны атакующему. Используйте отдельную виртуальную машину или устройство без рабочих аккаунтов, а если проверяющий настаивает на запуске у вас, попросите его предоставить среду.
Достаточно ли открыть репозиторий в VS Code и ничего не запускать — можно ли заразиться?
Можно, если вы нажали «доверяю авторам». Файл .vscode/tasks.json может запускать код сразу при открытии папки — так было в случае Ивана Волоса. Открывайте незнакомые проекты в Restricted Mode и читайте tasks.json до того, как доверять. Вредоносные расширения Restricted Mode не останавливает, поэтому лишних расширений не ставьте.
Что делать, если я уже запустил npm install из репозитория рекрутера? Отключите компьютер от интернета, но не выключайте. С другого устройства смените пароли, завершите все сессии, отзовите API-ключи и токены, перенесите криптоактивы на новый кошелёк. Сохраните переписку и ссылку на репозиторий. Если ноутбук рабочий, сразу сообщите работодателю, а об инциденте — в CERT-UA на incidents@cert.gov.ua.
Только ли хакеры из КНДР устраивают фальшивые собеседования? Нет. Северокорейские группы самые активные, но в августе 2026 года CERT-UA описал кампанию UAC-0145 против украинских айтишников, где вместо репозитория подсовывали поддельный VPN-клиент. Схему используют и обычные мошенники. Правило защиты от этого не меняется: чужой код и программы — только в изолированной среде.
Куда в Украине сообщить о фальшивом рекрутере или заражении? Об инциденте — в CERT-UA: incidents@cert.gov.ua или +38 (044) 281-88-25 в рабочие часы, +38 (044) 281-88-01 в выходные. В киберполицию — через онлайн-форму на cyberpolice.gov.ua. На профиль рекрутера стоит пожаловаться модераторам площадки, где он вам написал: LinkedIn, Djinni или DOU.