
Коротко (TL;DR)
Osiris — це безкоштовна програма з відкритим кодом, OSINT-дашборд, який перетворює браузер на карту світу: на одну карту зведено літаки, судна, землетруси, пожежі, публічні дорожні камери, санкційні списки, перевірку криптогаманців і набір мережевої розвідки. Код лежить на GitHub під ліцензією MIT, а спробувати програму можна без встановлення — на офіційному демо.
- Коротко (TL;DR)
- Що таке Osiris і де в ньому насправді ШІ
- Як відкрити Osiris онлайн: демо osirisai.live без встановлення
- Шари даних Osiris: що працює без API-ключів
- Тест Osiris на демо: три сценарії зі скриншотами
- Що змінилося в Osiris з кінця липня: CHAIN INTEL, FINGERPRINT і 3D
- RECON Toolkit: 20 модулів розвідки і де потрібен свій сканер
- Встановлення Osiris у Docker і захист доступу
- Osiris проти Palantir Gotham: що збігається, а що ні
- Osiris, World Monitor, Crucix і ShadowBroker: порівняння аналогів
- Кейси застосування OSINT-карти та їхні межі
- Як надбудувати ШІ-агента над Osiris і скільки це коштує
- Ризики Osiris: що знайшли аудити безпеки в травні та вересні
- Приватність і закон: що Osiris надсилає третім сторонам
- Хто заробляє на Osiris: токен і Patreon
- Кому підходить Osiris, а кому ні: підсумкова оцінка
- Часті запитання
- Масштаб: 10 028 зірок і 2082 форки на GitHub станом на 27 вересня 2026 року, останній коміт — 26 вересня. Проєкт живий і змінюється щотижня.
- ШІ в Osiris є лише на папері: у код вбудовано модель Google Gemini 2.0 Flash, але Google вимкнув її 1 червня 2026 року. Найімовірніше, тому кнопку «AI Overview» на демо 27 вересня обслуговував вбудований шаблон, а не модель.
- Ми перевірили демо власноруч на трьох сценаріях — зона в Лондоні з 42 камерами, санкційний гаманець, SSL-сертифікат домену. Усі цифри, які можна звірити, збіглися з першоджерелами.
- Слабкі місця: відкриті зауваження про вигадані дані, поведінковий чинник ризику, який однаково спрацьовує на санкційній адресі та на гаманці Віталіка Бутеріна, і криптотокен розробника в описі проєкту.
- З Palantir збігається лише ідея єдиного екрана: закритих баз, заради яких купують Palantir, в Osiris немає.
Оцінка: 7 з 10 (перевірка 27 вересня 2026). У липні ми ставили 6,5. Бал підняли робоче демо, збіг перевірених цифр із першоджерелами та закриті критичні діри. Вище не пускають відкриті issues про фабрикацію даних, непрацюючий ШІ-шар, ШІ-ярлики на звичайних евристиках і конфлікт інтересів через токен.
Плюси:
- Десятки різнорідних джерел на одній карті, більшість працює без жодного API-ключа.
- Відкритий код під MIT, демо без реєстрації, встановлення в Docker однією командою.
- Корисні інструменти довкола карти: зона інтересу з вивантаженням у GeoJSON, перевірка гаманців за списком OFAC, SSL, DNS і WHOIS.
Мінуси:



- Частина «розвідувальних» показників — евристики й ручні таблиці, а не вимірювання.
- Історія проблем із безпекою та процесом: закриті без правок issues, регресії.
- Токен в описі репозиторію — автор має фінансовий стимул роздмухувати хайп.
Що таке Osiris і де в ньому насправді ШІ
Osiris (повна назва — Open Source Intelligence & Reconnaissance Integrated System) — це вебзастосунок, який агрегує публічні API та відкриті датасети в єдину карту «ситуаційної обізнаності». Вихідний код опубліковано в репозиторії simplifaisoul/osiris на GitHub — це оригінал, а решта під тією самою назвою у видачі за запитом osiris osint github може виявитися форком. Про вихід проєкту ми писали окрему новину; тут — повний розбір із тестом.

OSINT (open-source intelligence) — розвідка з відкритих джерел: збір і аналіз того, що опубліковано легально й доступно всім, — польотів, суден, реєстрів, новин, публічних каналів. Osiris нічого не зламує: він бере готові відкриті потоки й показує їх разом. Технічно це Next.js 16 і TypeScript 5, карту малює рушій MapLibre GL на WebGL, дані йдуть через серверні маршрути /api/*.
Тепер про ШІ. У першій версії цього огляду (24 липня) ми написали, що в коді Osiris немає мовної моделі. Це була помилка. Файл src/lib/ai-engine.ts із моделлю Google Gemini 2.0 Flash з’явився в репозиторії ще 29 травня 2026 року. На ньому працюють три ендпоінти:
/api/ai/analyze— аналіз зрізу даних;/api/ai/briefing— зведення за стрічкою;/api/ai/overview— кнопка «AI Overview» біля алертів, ринків і криптопанелі.
Ключі задаються змінними GEMINI_API_KEY_1, GEMINI_API_KEY_2 і далі, код перемикається між ними. Якщо ключа немає, ендпоінти відповідають помилкою 503 або віддають відповідь вбудованого «аналітика» — шаблону, який збирає текст із тих самих цифр.
Головна заковика в іншому. Назву моделі прописано в коді жорстко — gemini-2.0-flash, запасної моделі немає. А Google, за офіційним графіком вимкнення моделей, вимкнув gemini-2.0-flash 1 червня 2026 року й рекомендує замість неї gemini-3.6-flash. Поки автор не змінить назву моделі в коді, ШІ-кнопки і з вашим власним ключем, найімовірніше, віддаватимуть шаблон або помилку. На власному встановленні це лікується заміною назви моделі в src/lib/ai-engine.ts і маршрутах /api/ai/*.
Але не все, що в інтерфейсі підписано як AI, — це модель. Незалежний аудит sherafy.com від 9 вересня показав: позначка «AI Analysis indicates elevated tactical priority» у стрічці новин з’являється, коли в заголовку трапляються слова на кшталт «war», «missile», «strike», — модель при цьому не викликається. А наш тест показав, що на публічному демо «AI Overview» пише шаблон (подробиці — у розділі з тестом). Висновок: ШІ в Osiris — надбудова над агрегатором, яка станом на 27 вересня фактично не працює, і головна цінність програми, як і раніше, у зведенні публічних даних на одну карту.
Як відкрити Osiris онлайн: демо osirisai.live без встановлення
Офіційне демо Osiris відкривається за адресою osirisai.live — цю ж адресу вказано домашньою сторінкою репозиторію. Реєстрація не потрібна: карта вантажиться 10–20 секунд, за замовчуванням увімкнено 11 шарів і близько 41 тис. об’єктів (дані інтерфейсу станом на 27 вересня 2026 року). Бейдж «Live Demo» в README веде на інший домен, osirislive.app, — користувачі скаржилися, що він не відкривається (issue #326).
Що видно на екрані:
- шапка — час за UTC, статус, кількість шарів і об’єктів, індекс космічної погоди, кнопка токена
$OSIRISі меню Support; - ліва панель — групи шарів: авіація, море, космос, спостереження (камери), природні загрози, загрози й розвідка, мережева розвідка, відображення;
- права панель — інструменти: RECON, ринки, живі алерти, малювання зон, маршрути, пошук, ArcGIS, World Remote;
- нижній рядок — стрічка землетрусів і курси BTC, ETH та індексів.
Одна деталь, про яку варто знати до першого кліку: приблизно за три секунди після завантаження демо саме визначає ваше місцеперебування за IP і перелітає до нього. Цю поведінку описано на сторінці Data & Privacy; якщо клікнути по карті раніше, запит скасовується. Докладніше про те, які дані куди йдуть, — у розділі про приватність.
Шари даних Osiris: що працює без API-ключів
Більшість шарів працює «з коробки», але кілька важливих джерел без ключа або урізані, або вимкнені. Таблицю зібрано за README, шаблоном .env.example і кодом маршрутів станом на 27 вересня 2026 року. Там, де документація і код розходяться, ми довіряли коду.Шар Джерело даних Чи потрібен ключ Авіація OpenSky Network, резервне — opendata.adsb.fi Працює без ключа, але анонімний ліміт OpenSky — 400 кредитів на добу; з OPENSKY_CLIENT_ID/SECRET — 4000Морський трафік Статичний список великих портів і 10 морських «вузьких місць» (протоки й канали); живий AIS — aisstream.io Живі судна лише з AIS_API_KEYКамери (CCTV) 17 000+ камер за README: TfL, WSDOT, Caltrans, ODOT, Гонконг, Тайвань, NZTA, каталог bekijkhet.nu Без ключа Землетруси USGS, магнітуда від 2,5 Без ключа Пожежі NASA FIRMS, відкритий CSV Без ключа; FIRMS_API_KEY код не читаєПогода й події NASA EONET Без ключа Космос NOAA SWPC, супутники Без ключа; N2YO_API_KEY код не читаєВразливості (CVE) NVD Без ключа Події та інтернет GDELT + Cloudflare Radar (збої інтернету, джерела атак) Radar — лише з CLOUDFLARE_API_TOKENЗони конфліктів Статичний список зон + новинні RSS Без ключа Криптогаманці BTC, ETH, SOL через публічні експлорери + список OFAC Без ключа; ETHERSCAN_API_KEY і HELIUS_API_KEY додають деталейСанкції OpenSanctions (дзеркало OFAC SDN, CC-BY 4.0) Без ключа Telegram Публічні прев’ю t.me/s/, 5 каналів за замовчуваннямБез ключа ШІ-зведення Google Gemini 2.0 Flash (вимкнена Google 01.06.2026) GEMINI_API_KEY_1…N; зараз на ділі — шаблонRECON-сканер Окремий бекенд-сканер SCANNER_URL + SCANNER_KEY, інакше помилка 503
Практичний висновок: для перегляду карти ключі не потрібні взагалі. Але якщо ви ставите Osiris у себе й хочете повний авіатрафік, живі судна та активний RECON, доведеться завести безкоштовні акаунти OpenSky і aisstream.io та підняти власний сканер. Коментар у .env.example, ніби ключі OpenSky і AIS «не читаються кодом», застарів: у маршрутах /api/flights і /api/maritime вони використовуються.
Тест Osiris на демо: три сценарії зі скриншотами
Щоб не переказувати README, ми пройшли три типові сценарії на публічному демо 27 вересня 2026 року — у браузері Chrome, без власних ключів. Кожну цифру, яку можна перевірити, звірили з незалежним першоджерелом.
Зона інтересу: 42 публічні камери в центрі Лондона
Цей сценарій показує інструмент Osiris «зона інтересу» — головну фішку, за яку програму називають OSINT-картою (osiris osint map): обводите ділянку карти, і програма перелічує все, що всередині.
- Переміщуємо карту в центр Лондона — там щільна мережа публічних камер TfL (транспортного управління Лондона).
- Відкриваємо панель Draw праворуч і обираємо фігуру BOX — прямокутник за двома кутами.
- Двома кліками обводимо ділянку Вестмінстер — Ламбет.
- Панель обчислює площу: 8,3 км², периметр 11,6 км.
- У блоці Contents з’являється підсумок: 42 об’єкти, усі — CCTV-камери, з кнопками вивантаження в CSV і GeoJSON (формат файлу з координатами, який відкривають QGIS та інші ГІС).
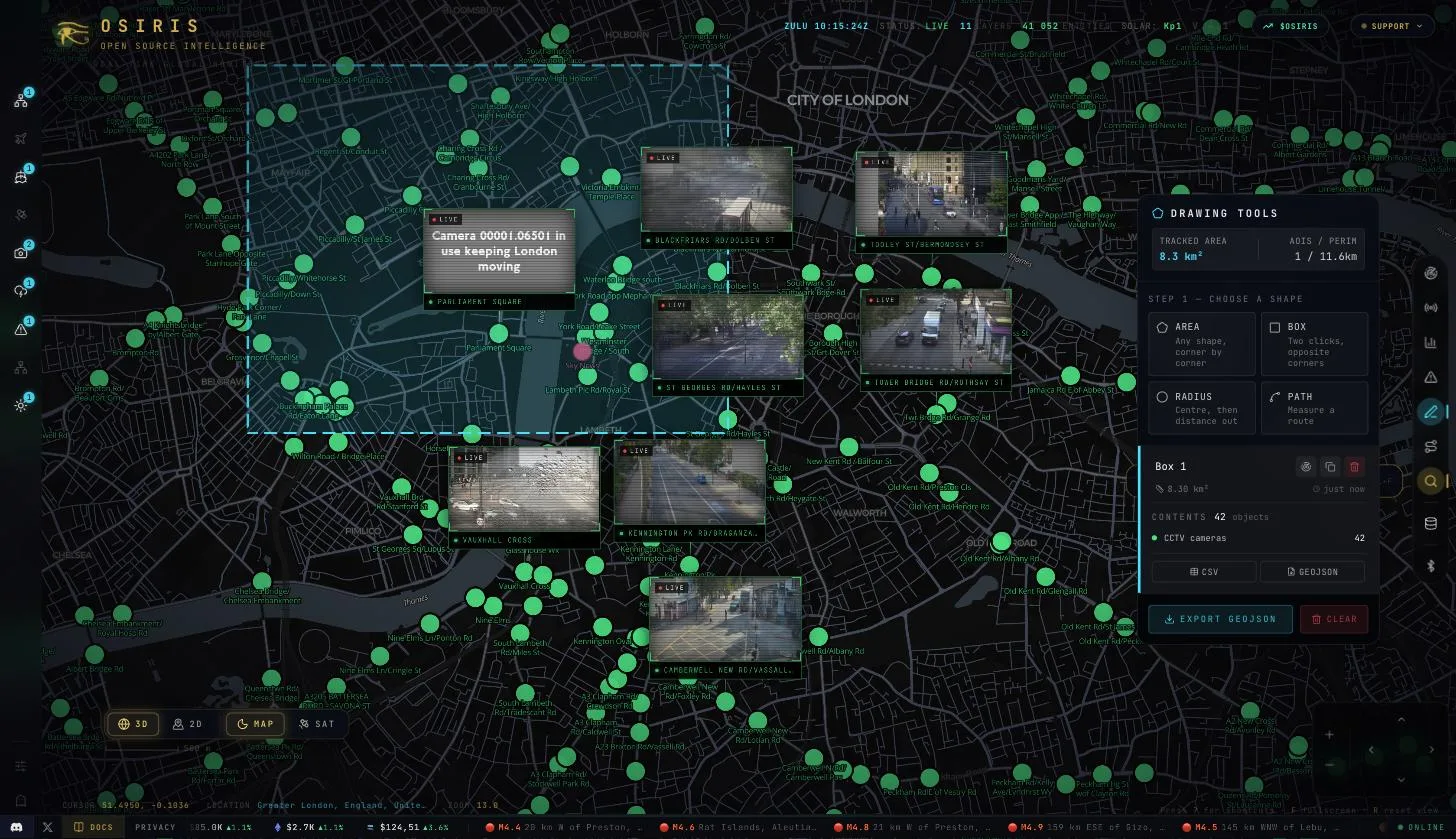
Прев’ю камер відкриваються просто на карті. Одна з камер — на Parliament Square — замість картинки показувала заглушку TfL «Camera … in use keeping London moving». Це нормальна поведінка оператора, а не помилка Osiris, але для журналіста висновок важливий: карта — це каталог чужих камер, і доступність кадру залежить від власника камери. Для спостереження за ділянкою є режим «розтяжки»: зона повідомляє, які об’єкти в неї увійшли й вийшли під час оновлення даних.
CHAIN INTEL: санкційний гаманець проти vitalik.eth
Тут перевіряємо криптопанель CHAIN INTEL із набору RECON. Беремо Ethereum-адресу 0x098B716B8Aaf21512996dC57EB0615e2383E2f96. У квітні 2022 року OFAC (Управління з контролю за іноземними активами Мінфіну США) вніс її до санкційного списку: на цю адресу пішли кошти, викрадені під час зламу мосту Ronin. ФБР приписало цей злам групам Lazarus і APT38, пов’язаним із КНДР.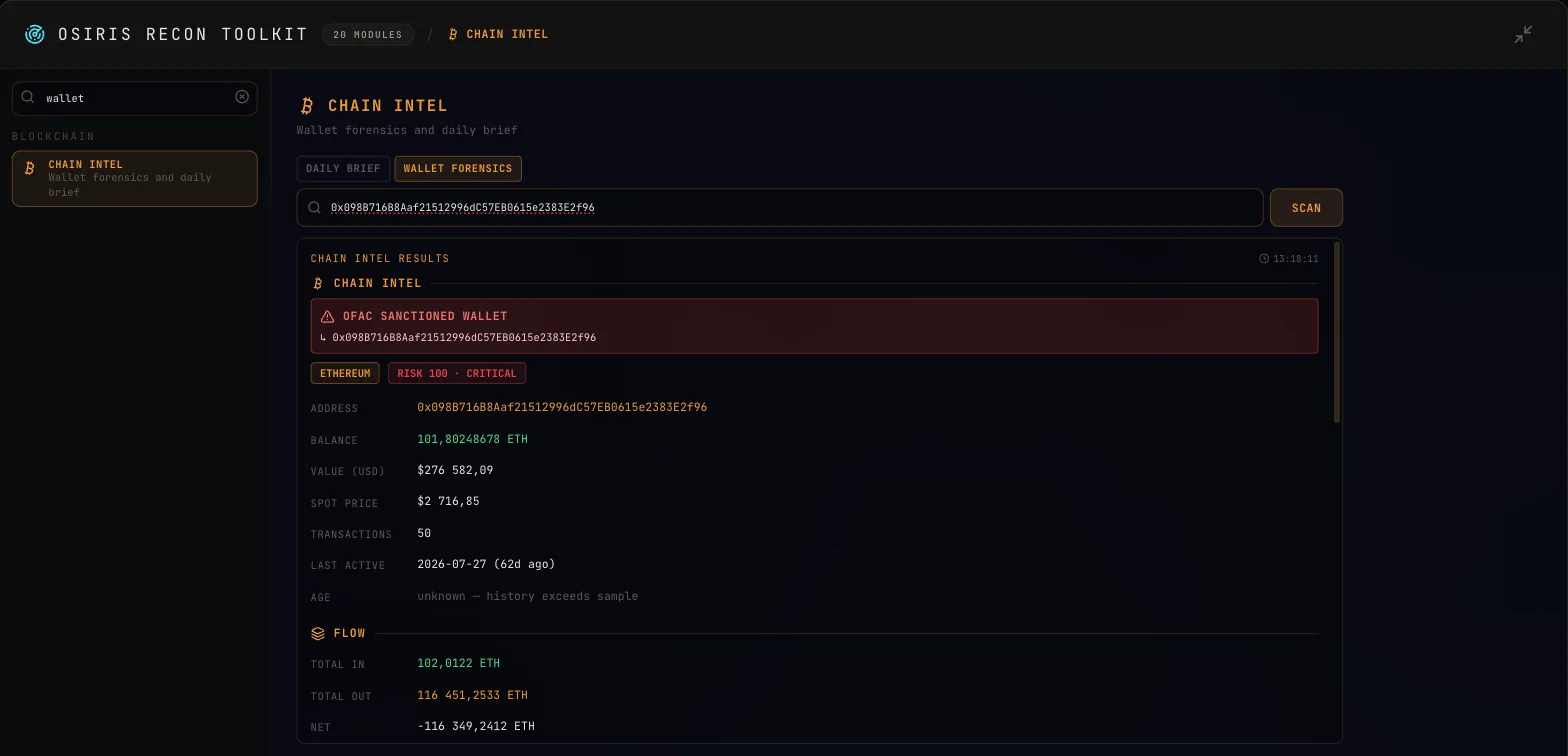
Результат Osiris: червона плашка OFAC SANCTIONED WALLET, ризик 100 зі 100 (critical), баланс 101,80 ETH — близько $276,6 тис. за курсом інтерфейсу $2716,85 станом на 27 вересня 2026 року. Остання активність — 27 липня. Ми звірили баланс через API Blockscout (101,80 ETH), а санкційний статус — за дзеркалом списку OFAC SDN: усе збіглося. У списку токенів адреси — переважно спам-аірдропи на кшталт AKITA і PEPEMON: їх розсилають на відомі адреси, і до власника вони стосунку не мають.
Тепер контрольна адреса — публічний гаманець Віталіка Бутеріна vitalik.eth. Результат станом на 27 вересня 2026 року: ризик 20 зі 100 (low), 5,72 ETH на балансі. Цікаве інше. У чинниках ризику стоїть «High counterparty fan-out +20» з поясненням «15 різних контрагентів на 50 перевірених транзакцій — такий самий розкид буває в міксерів і скриптів виплат». У санкційної адреси Lazarus стоїть той самий чинник із тією самою цифрою: 15 контрагентів на 50 транзакцій.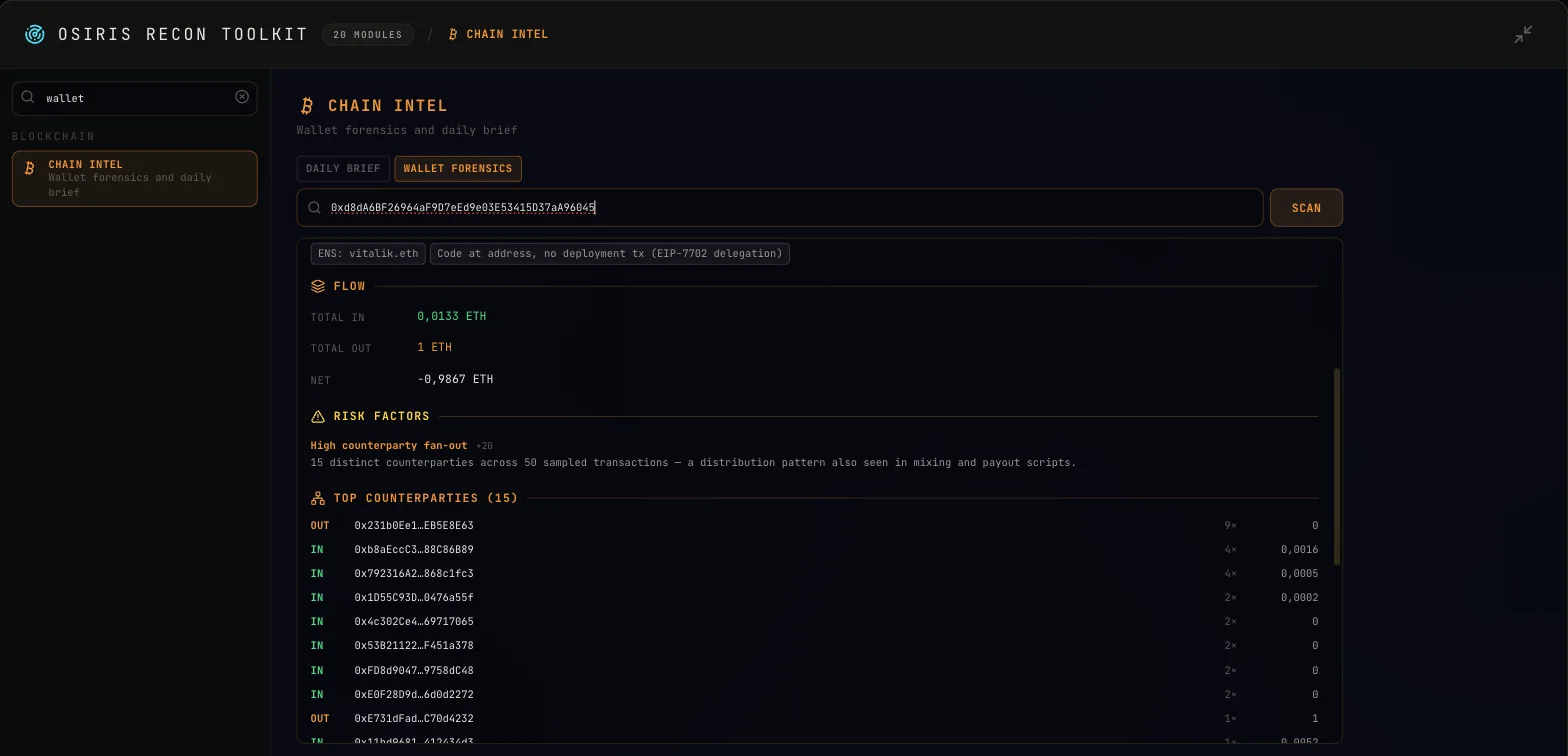
Висновок для практики: санкційну позначку Osiris ставить за звіркою зі списком OFAC, і ця частина надійна. Поведінкова частина оцінки будується за вибіркою з останніх 50 транзакцій і однаково позначає і угруповання, і засновника Ethereum. Цифру «ризик 20» не можна читати як підозру. Якщо ви перевіряєте адресу перед угодою, спирайтеся на санкційний прапорець та історію адреси в експлорері — принципи для будь-якого блокчейну ті самі, що в нашому гайді що покаже перевірка біткоїн-адреси і що вона приховає.
На вкладці Daily Brief та сама панель показала зведення за 30 днів станом на 27 вересня 2026 року: 39 зламів і $866,9 млн втрат. Ми запитали API DefiLlama того ж дня й отримали ті самі 39 інцидентів і ті самі $866,9 млн — Osiris передає дані першоджерела без спотворень.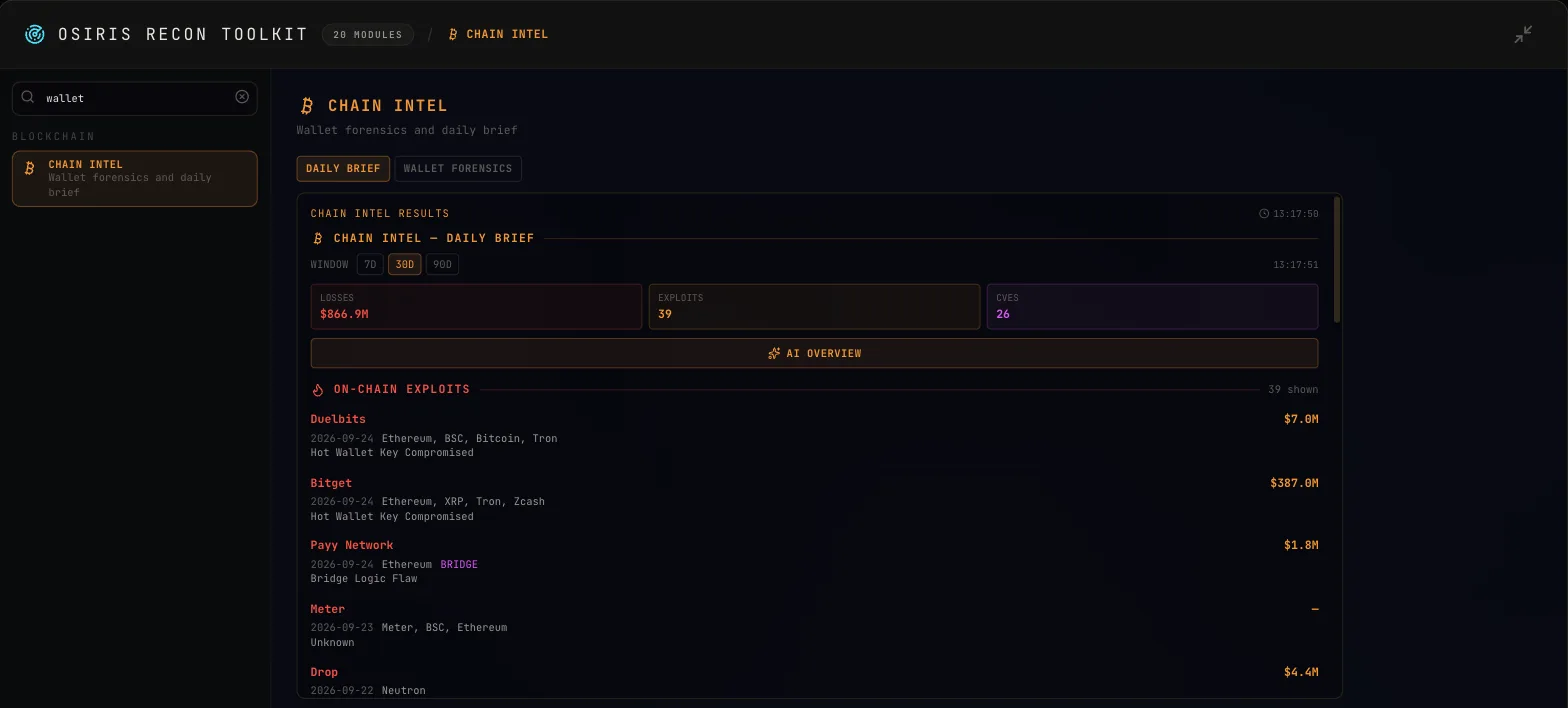
Там само є кнопка AI Overview. Вона видала акуратний текст: найбільший інцидент, найчастіша техніка атаки, кількість критичних вразливостей. Ми перевірили відповідь сервера: поле generatedBy дорівнює analyst. За кодом маршруту це означає, що текст зібрав вбудований шаблон, а не Gemini. Причина, найімовірніше, та сама вимкнена модель gemini-2.0-flash: запит до неї не проходить, і код тихо перемикається на шаблон. Зведення при цьому коректне, воно просто не «ШІ».
SSL-перевірка wikipedia.org: сертифікат за секунди
Третій сценарій — модуль SSL/TLS із групи DOMAIN & WEB у наборі RECON. Ціль — wikipedia.org, нейтральний публічний домен. За кілька секунд Osiris повернув IP-адресу 208.80.154.224, відкритий порт 443 і сертифікат: *.wikipedia.org, випущений Let’s Encrypt (YE2), чинний з 5 серпня по 3 листопада 2026 року. Перевірка через openssl s_client дала ті самі дані.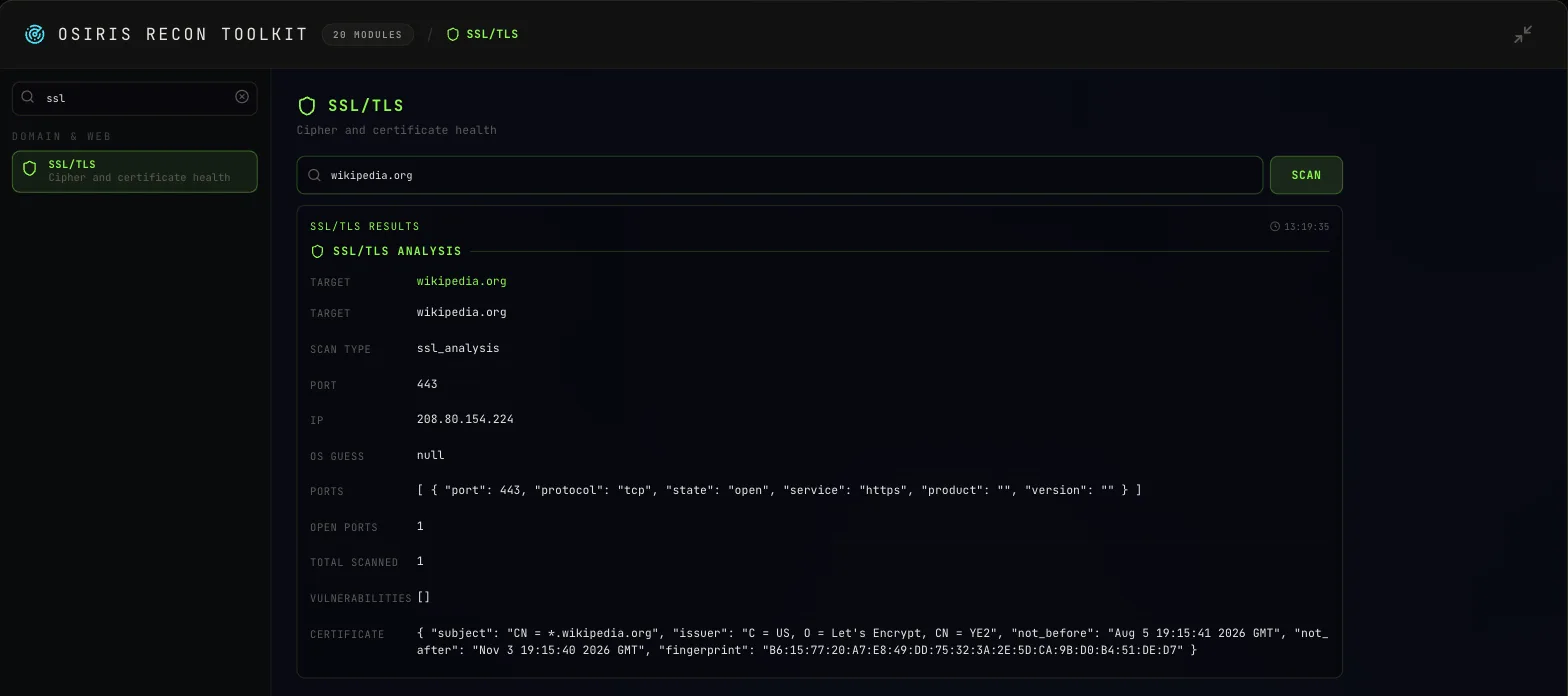
Результат правильний, але поданий сирим JSON-рядком: список портів і сертифікат виводяться масивом із лапками та дужками. Фахівцеві це не заважає, новачкові — читати важко. Як OSINT-інструмент (osiris osint tool) для швидкої перевірки домену модуль працює, але це не звіт для замовника.
Підсумки тесту демо: які цифри збіглися з першоджерелами
| Перевірка | Що показав Osiris | Чим звіряли | Підсумок |
|---|---|---|---|
| Зведення зламів за 30 днів | 39 інцидентів, $866,9 млн | API DefiLlama | Збіглося |
| Баланс санкційної адреси | 101,80 ETH | API Blockscout | Збіглося |
| Статус OFAC | Sanctioned, ризик 100 | Список OFAC SDN (дзеркало 0xB10C) | Збіглося |
| SSL wikipedia.org | Let’s Encrypt YE2, до 03.11.2026 | openssl | Збіглося |
| Ризик vitalik.eth | +20 «як у міксерів» | Той самий чинник в адреси Lazarus | Евристика не розрізняє |
| AI Overview | Зв’язний текст зведення | Відповідь API: generatedBy: analyst | Шаблон, не Gemini |
| Пошук міста «London» | Карта не зрушила | — | Не спрацював |
Що змінилося в Osiris з кінця липня: CHAIN INTEL, FINGERPRINT і 3D
З 24 липня по 27 вересня в Osiris додали 82 коміти. Головне за датами злиття в GitHub:
- 29 липня — вбудована документація й довідник API за адресою
/docs. - 30 липня — група шарів NET & EVENT INTEL: події GDELT і дані Cloudflare Radar.
- 2 серпня — панель CHAIN INTEL (щоденне зведення загроз і розбір гаманців BTC, ETH, SOL) і пошук акаунтів за нікнеймом на базі Sherlock.
- 17 серпня — цілодобова трансляція з МКС однією кнопкою.
- 22 серпня — інструмент «зона інтересу» замість графа зв’язків: малювання фігур, підрахунок об’єктів, розтяжки, вивантаження.
- 25 серпня — супутники на реальній висоті, клікабельні.
- 9 вересня — полегшений 3D-рельєф.
- 17 вересня — стрічку Telegram розширено, кожне джерело отримало позначку політичного ухилу.
- 26 вересня — модуль FINGERPRINT: пошук за нікнеймом, email і телефоном. Нікнейм перевіряється на 462 сайтах із бази Sherlock, результати вивантажуються в CSV і JSON.
Що прибрали: шари SIGINT News і GPS Jamming (16 серпня) та модуль геолокації фото Astra (23 вересня) — він потребував окремого GPU-сервера, і в продакшені ендпоінт відповідав помилкою 500. Зросло й покриття камер: README тепер заявляє 17 000+ камер замість 2000+ у липні, зокрема Техас, Іспанію, Тайвань і Гонконг. Це цифра самого проєкту; ми її не перераховували.
RECON Toolkit: 20 модулів розвідки і де потрібен свій сканер
RECON Toolkit — набір розвідки всередині Osiris. На демо він налічує 20 модулів у чотирьох групах, серед них:
- Network & Host — сканер портів, пошук вразливостей, Shodan IoT, BGP-маршрут, пошук виробника за MAC-адресою, обхід підмережі;
- Domain & Web — DNS, WHOIS, журнал сертифікатів, SSL/TLS, піддомени, аудит заголовків безпеки, визначення технологій сайту;
- Identity — пошук за нікнеймом, розвідка GitHub-акаунта, дані за номером телефону;
- Blockchain — CHAIN INTEL.
Два застереження. Перше: активні скани на власному встановленні потребують окремого бекенд-сканера. Без змінних SCANNER_URL і SCANNER_KEY ці модулі відповідають помилкою 503, а сам сканер у репозиторії не описано. На демо бекенд підключено — наш SSL-скан пройшов. Скани обмежені за частотою й не пускають на приватні адреси, але дозволу на скан чужої інфраструктури це не замінює: сканувати можна лише своє.
Друге застереження — модуль World Remote (мережева розвідка просто з браузера). За відкритим issue #352 від 13 вересня він перетворює кожну невдалу спробу з’єднання на «відкритий порт» із вигаданою назвою сервісу. Поки зауваження не закрите, його результатам вірити не можна.
І деталь про свіжість демо: 27 вересня в групі Identity на демо ще значився старий модуль пошуку за нікнеймом, а FINGERPRINT влили в код 26 вересня. Демо може на день-два відставати від репозиторію.
Встановлення Osiris у Docker і захист доступу
Поставити Osiris у себе можна трьома способами. Для всіх потрібна базова навичка командного рядка — це той самий клас завдань, що й запуск особистого ШІ-агента на своїй машині: програма безкоштовна, але обслуговування та безпека переїжджають на вас.
Для розробки (Node.js):
git clone https://github.com/simplifaisoul/osiris.git
cd osiris
npm install
npm run dev
Дашборд відкриється на http://localhost:3000.
Готовий образ із GitHub Container Registry — найкоротший шлях. Спершу створіть поруч файл .env за шаблоном .env.example із репозиторію (для роботи без ключів він може бути порожнім: touch .env), інакше docker run із прапорцем --env-file не запуститься:
docker pull ghcr.io/simplifaisoul/osiris:latest
docker run -d -p 127.0.0.1:3000:3000 --env-file .env ghcr.io/simplifaisoul/osiris:latest
Образ важить близько 220 МБ, зібраний на node:22-alpine і працює не від root. Стара адреса ghcr.io/aiacos/osiris, яка гуляла оглядами влітку, більше не завантажується — з 25 липня образ публікує CI проєкту під simplifaisoul. Прив’язка до 127.0.0.1 у команді вище відкриває дашборд лише на вашій машині — це свідоме обмеження.
Docker Compose: docker compose up -d із теки репозиторію. Станом на 27 вересня на чистому сервері ця команда падає: файл compose вимагає зовнішню мережу umami_default для аналітики автора (issue #356, відкритий). Обхідний шлях — створити мережу заздалегідь командою docker network create umami_default або прибрати її з файлу. І ще одна пастка: compose публікує порти 3000, 8080 (кеш на nginx) і 4000 (сервіс osiris-intel) на всіх мережевих інтерфейсах, а Docker при цьому оминає правила файрвола ufw. Перед запуском на сервері замініть їх на 127.0.0.1:${OSIRIS_PORT:-3000}:3000, 127.0.0.1:8080:8080 і 127.0.0.1:4000:4000.
Які ключі вписати в .env, дивіться за таблицею шарів вище. Мінімально корисний набір для свого сервера — OpenSky і aisstream.io. Ключ Gemini має сенс лише разом із заміною вимкненої моделі в коді.
Якщо виставляєте Osiris в інтернет. У застосунку немає облікових записів і пароля: хто знає адресу, той користується і вашим сканером, і вашими ключами. Тому:
- Слухайте лише
127.0.0.1, а назовні публікуйте через зворотний проксі з авторизацією або відкривайте лише через VPN. - Мінімальний приклад для вебсервера Caddy 2.8 і новіших — пароль на весь дашборд:
osiris.example.com {
    basic_auth {
        admin <хеш із команди caddy hash-password>
    }
    reverse_proxy 127.0.0.1:3000
}
- Не виставляйте назовні бекенд-сканер і тримайте образ свіжим: критичну SSRF-вразливість у
/api/arcgisзакрили лише 22 вересня (PR #385), збірки до цієї дати вразливі. - Якщо ключів Gemini кілька, стежте за витратами: зауваження #383 про те, що
/api/ai/overviewможна було спустошити запитами, закрили 26 вересня.
Osiris проти Palantir Gotham: що збігається, а що ні
Ярлик «безкоштовний Palantir» — головний маркетинговий гачок проєкту, і запит osiris vs palantir ставлять саме через нього. Але порівняння некоректне за суттю.
Palantir Gotham — закрита платформа для державних і військових замовників. Її цінність не в карті, а в інтеграції закритих даних конкретної організації: відомчих баз, фінансової інформації, персональних і засекречених даних — і в побудові зв’язків між людьми, організаціями й подіями. Контракти Palantir із відомствами оцінюються в сотні мільйонів доларів, і платять там саме за доступ до закритого та за аналітику зв’язків.
Osiris бачить лише те, що відкрито всьому світу. Він не побудує граф «хто з ким пов’язаний» за закритими транзакціями й не дасть доступу до непублічних реєстрів. Збігаються ідея єдиного «командного пункту» і частина зовнішнього вигляду: темна карта, шари, панелі. Один із коментаторів в X у вересні сформулював це так: дані в Osiris «реальні, але надто спрощені». Порівнювати його варто з іншими відкритими OSINT-картами, а не з Palantir.
Osiris, World Monitor, Crucix і ShadowBroker: порівняння аналогів
У 2026 році відкриті «розвідувальні карти» стали окремим жанром, і Osiris у ньому не найбільший. Дані GitHub API станом на 27 вересня 2026 року:Проєкт Зірок Ліцензія Останнє оновлення Чим вирізняється World Monitor (koala73) 87 455 AGPL-3.0 27.09.2026 Агрегація новин зі ШІ-зведеннями, геополітика, інфраструктура Crucix 12 024 AGPL-3.0 20.05.2026 Персональний агент: стежить за джерелами й надсилає сповіщення ShadowBroker 11 253 AGPL-3.0 24.09.2026 Приватні джети, розвідувальні супутники; підключення ШІ-агента Osiris 10 028 MIT 26.09.2026 Камери, RECON-набір, крипторозвідка, зона інтересу
Головна практична відмінність — ліцензія. З чотирьох проєктів у таблиці лише Osiris поширюється під MIT: його можна вбудувати в закритий продукт і не публікувати свої правки — досить зберегти повідомлення про авторські права. AGPL-3.0 в решти вимагає відкрити вихідний код зміненої версії, якщо ви даєте нею користуватися через мережу. Для компанії, яка хоче взяти OSINT-дашборд (osiris osint dashboard) за основу свого сервісу, це вирішальний пункт (але джерела даних мають власні ліцензії — див. розділ про монетизацію).
Проєкти плутають навіть великі видання: літні статті IBTimes UK і Gadget Review про «безкоштовну альтернативу Palantir» описували World Monitor автора Елі Хабіба, а не Osiris. Крім того, в Osiris понад дві тисячі форків, і частина з них перейменовується — наприклад, у вересні з’явилися збірки «Osiris HQ» і «Osiris Command», а у видачі є й однойменний сторонній проєкт. Оригінал — лише github.com/simplifaisoul/osiris.
З профільними OSINT-інструментами Osiris не конкурує, а доповнює їх:Інструмент Що робить найкраще Коли обирати Osiris Карта в реальному часі, багато різнорідних шарів Швидкий огляд ситуації в регіоні чи за темою Maltego Граф зв’язків між сутностями Розслідування «хто з ким пов’язаний» SpiderFoot Автоматичний пасивний збір за ціллю Усе про один домен, IP чи людину Shodan Пошук пристроїв, відкритих в інтернет Треба знайти відкриті хости й камери
Кейси застосування OSINT-карти та їхні межі
Шість реалістичних сценаріїв — і в кожного одразу межа, бо публічні дані та інтервали опитування ставлять жорсткі рамки.
1. Журналістська перевірка. Шари «авіація + море + санкції» допомагають відстежити переміщення приватних бортів і суден та звірити власників зі списками. Межа: видно лише те, що борт чи судно саме транслює; об’єкти з вимкненим транспондером Osiris не бачить, а живі судна без ключа AIS не відображаються.
2. Моніторинг надзвичайних ситуацій. Шари «землетруси + пожежі + погода» дають картину стихійних подій майже в реальному часі (USGS і NASA — надійні джерела). Межа: це візуалізація чужих даних, а не прогноз, і для рішень потрібні офіційні системи оповіщення.
3. Криптоперевірка адреси. CHAIN INTEL перевіряє BTC, ETH і SOL за санкційним списком OFAC і показує баланс, контрагентів та історію. Межа: вибірка — останні 50 транзакцій, поведінковий ризик ненадійний (див. тест), міток бірж і кластеризації адрес, як у професійних сервісів, немає.
4. Інфобезпека своєї інфраструктури. DNS, WHOIS, SSL, заголовки й CVE закривають швидку первинну перевірку периметра. Межа: активні скани на своєму встановленні потребують окремого бекенда, а за глибиною набір поступається профільним сканерам вразливостей.
5. Спостереження за районом. Зона інтересу з розтяжкою повідомляє, які літаки, судна чи події з’явилися всередині, а список камер вивантажується в GeoJSON. Межа: камери — це чужі трансляції із заглушками й перервами, а дані оновлюються із затримкою: авіацію кешують на 90 секунд, стабільні стрічки опитують раз на 15–30 хвилин.
6. Геополітичне тло. Шари конфліктів, новин і Telegram дають зведену картину гарячих регіонів, зокрема України: п’ять каналів за замовчуванням — воєнні хроніки англійською, українською та російською. Межа: точки конфліктів часто стоять не там, де сталася подія (див. розділ про ризики), а новинний «ризик» обчислюють за ключовими словами.
Спільний знаменник: Osiris сильний як інструмент першого погляду і слабкий там, де потрібні глибина, кластеризація або дані, яких немає у відкритому доступі.
Як надбудувати ШІ-агента над Osiris і скільки це коштує
Вбудований шар на Gemini задумувався для коротких зведень, а станом на 27 вересня фактично не працює (див. вище про вимкнену модель). Розслідування й зв’язок шарів між собою все одно доводиться будувати самим. Цю роботу можна віддати зовнішній моделі чи агенту. Точки підключення зручні: серверні маршрути Osiris (/api/flights, /api/maritime, /api/earthquakes та інші) віддають чистий JSON, довідник усіх ендпоінтів лежить у /docs, а для обміну даними із зовнішніми системами є /api/sdk/ingest і /api/sdk/stream (приймання даних працює лише з ключем SDK_INGEST_KEY, і щодо нього відкрито issue #353: сервер відповідає помилкою 500, але частину пакета все ж зберігає). Карта Osiris дає агентові лише геодані та стрічки; вебсторінки й документи він бере через пошукові API для ШІ-агентів.
Робочі сценарії, від простого до складного:
- LLM-аналітик поверх API. Забираєте зріз даних з ендпоінта й передаєте моделі (Claude, GPT, Gemini) з конкретним завданням: «зістав ці рейси зі списком санкцій і опиши аномалії».
- Агент-монітор за розкладом. Скрипт або конструктор автоматизацій (n8n, Make) опитує Osiris, проганяє аналіз і надсилає алерт у Telegram, коли щось збіглося з вашими критеріями.
- MCP-обгортка. Ендпоінти Osiris загортають у MCP-сервер — протокол, через який ШІ-агент викликає зовнішні інструменти. Готового MCP-сервера в репозиторії станом на 27 вересня немає, збирати доведеться самим.
- Кросшарова кореляція. Моделі дають рейси, судна, санкції й новини одним пакетом і просять знайти перетини. Це не аналітика зв’язків рівня Gotham, а ймовірнісне наближення — годиться для гіпотез.
- Ранковий бриф за стрічками (RAG). Новинні стрічки й Telegram завантажують у векторну базу, модель відповідає на питання за ними й збирає зведення.
- Vision-модель на кадрах камер. Знімок із публічної камери віддають мультимодальній моделі, щоб вона описала чи порахувала об’єкти. Для приватності таку модель краще запускати локально — як, ми розбирали в огляді vision-моделей на своєму ПК.
Скільки це коштує. Візьмімо типовий запуск агента-монітора: зріз даних Osiris на 20 тис. токенів на вході й відповідь моделі на 1 тис. токенів (це наше припущення, у вас обсяг буде свій). За офіційним прайсингом Google станом на 27 вересня 2026 року модель Gemini 3.6 Flash — рекомендована заміна вимкненої 2.0 Flash — коштує $0,75 за 1 млн вхідних токенів і $3,75 за 1 млн вихідних. Один прогін: 20 000 × $0,75 / 1 млн + 1000 × $3,75 / 1 млн ≈ $0,019. Опитування раз на 15 хвилин — це 96 прогонів на добу, тобто близько $1,8 на добу і $54 за 30 днів. Те саме навантаження на Gemini 3.5 Flash-Lite ($0,30 і $2,50 за 1 млн) обійдеться приблизно в $0,0085 за прогін, близько $0,82 на добу і $24,5 за 30 днів. З 1 січня 2027 року Google подвоює ціни 3.6 Flash — до $1,50 і $7,50 за 1 млн. Орієнтири щодо інших шарів:Шар ШІ поверх Osiris Що потрібно Орієнтир витрат Разовий аналіз зрізу API моделі Оплата за токени за запит; на поодиноких завданнях — центи, точні ціни — у прайсингу провайдера Агент-монітор 24/7 n8n (self-host безкоштовно) + API моделі За розрахунком вище: ≈ $54 за 30 днів на Gemini 3.6 Flash або ≈ $24,5 на 3.5 Flash-Lite за опитування раз на 15 хвилин Пошук стрічками (RAG) Ембединги + векторна база Ембединги дешеві, база на старті вміщується в безкоштовний тариф Приватний контур Локальна модель (наприклад, через Ollama) Без оплати токенів, але потрібна своя відеокарта й час на налаштування
Де це ламається:
- Галюцинації на розвідданих. Модель охоче домислює зв’язки. Поверх джерела, у якому вже знаходили вигадані поля, це небезпечно вдвічі: будь-який висновок перевіряйте за першоджерелом.
- Prompt-injection із недовірених стрічок. Новини й Telegram — неконтрольоване введення. Текст у стрічці може перехопити інструкції агента, тому дані тримають окремо від інструкцій.
- Приватність. Надсилаючи в хмарний API кадри камер і зачіпки щодо людей, ви передаєте чутливі дані третій стороні. Сам Osiris попереджає: не вставляти в ШІ-запити конфіденційні матеріали.
- Рахунок за токени. Цілодобовий агент без ліміту витрат здатен неприємно здивувати наприкінці місяця.
Ризики Osiris: що знайшли аудити безпеки в травні та вересні
З усіх проєктів, що потрапили в аудит Джеймса Сойєра, в Osiris найбільше зауважень, і історія в нього нерівна.
Травень 2026. Сойєр включив Osiris до аудиту нашвидкуруч зібраних «інтелект-дашбордів» і до 15 травня завів проти нього 48 зауважень: SSRF у сканері (запити до внутрішньої мережі через сервер), захардкоджені секрети, вигадані показники й файл AGENTS.md з навмисною prompt-ін’єкцією проти ШІ-рев’юерів. У другій частині аудиту (JS Labs, 28 травня) Сойєр описав, що було далі. 21 травня проєкт закрив 45 зауважень одним днем зі статусом «виконано» — без коментарів і без комітів. А мейнтейнер у відповідь на одне із зауважень опублікував IP-адресу дослідника зі звинуваченням у DDoS-атаці. Там само зафіксовано аномалію зростання: 50 форків за перші п’ять днів, усі без активності.
Вересень 2026. 13 вересня надійшла нова хвиля — 18 зауважень. Ключові з них:
- #347 — стрічка кібератак перетворювала список серверів керування шкідливим ПЗ на «атаки»: джерела призначалися за таблицею, дії на кшталт EXFILTRATION обиралися випадково, записи клонувалися до 15 дуг. Виправлено в PR #370 від 15 вересня.
- #348 — критична SSRF у
/api/arcgis: сервер завантажував будь-яку адресу, зокрема внутрішні. Виправлено 22 вересня. - #352 — World Remote видає невдалі з’єднання за відкриті порти. Відкрито.
- #360 — події конфліктів ставляться не туди, де вони сталися, а в заздалегідь задану точку зони з невеликим зсувом. Відкрито.
- #362–364 — регресії: три проблеми, які в травні закрили як виконані, у коді лишилися такими самими. Відкрито.
Незалежний аудит sherafy.com додає: індекси ризику країн задано в коді вручну (наприклад, Україні присвоєно 85 балів), а методику не опубліковано.
Справедливості заради, у вересні автор реагував швидше й по суті. У PR #370 від 15 вересня він виправив сім знахідок разом і визнав спільний дефект: інтерфейс стверджував більше, ніж підтверджують вихідні дані. Наш тест це підтверджує: там, де Osiris передає дані першоджерела (DefiLlama, Blockscout, OFAC), цифри точні. Проблеми починаються в шарі інтерпретації — оцінки ризику, координати, «AI»-позначки. Практичне правило: Osiris — це радар, а не доказ.
Приватність і закон: що Osiris надсилає третім сторонам
Osiris не зберігає власної бази розвідданих: майже кожна панель у реальному часі запитує чужий сервіс. Це має наслідки, і проєкт сам перелічує їх на сторінці Data & Privacy (звіреній із кодом 17 вересня 2026 року):
- ваш IP за три секунди після завантаження йде сервісам геолокації ipapi.co, freeipapi.com та ip-api.com — щоб відкрити карту поруч із вами;
- email, який ви перевіряєте, іде в XposedOrNot (перевірка витоків);
- домени й IP із запитів отримують Shodan InternetDB, RIPE, rdap.org і Google DNS, а домени — ще й crt.sh;
- контекст стрічки для ШІ-зведень іде в Google Gemini, якщо інстанс має ключ.
Важливо: власний сервер цих запитів не скасовує. Self-hosting змінює того, хто керує інтерфейсом, але кожен пошук і далі бачить зовнішній провайдер. Для журналіста це означає, що сам запит видає предмет розслідування.
Юридичний бік залежить від юрисдикції, і відповідальність лежить на користувачеві:
- пошук людей. FINGERPRINT перевіряє нікнейм на 462 сайтах, email — за базами витоків, телефон — за довідковими даними (регіон, тип лінії). В Україні таке оброблення відомостей про людину регулює Закон «Про захист персональних даних», а якщо йдеться про мешканців ЄС чи Великої Британії — ще й GDPR із вимогою законної підстави;
- камери. Користувач у серпні порушив питання (issue #298, закрите без відповіді по суті): чи потрібна окрема підстава за британським GDPR, щоб збирати публічні дорожні камери в одному місці? Однозначної відповіді в практиці регуляторів поки немає;
- сканування. Активний скан інфраструктури без дозволу власника в багатьох країнах незаконний — навіть якщо інструмент технічно це дозволяє.
Хто заробляє на Osiris: токен і Patreon
Сам Osiris безкоштовний під MIT. Але проєкт має дві лінії монетизації, і обидві впливають на довіру.
Криптотокен. В описі репозиторію стоїть адреса токена на Solana (2nZN…pump, запущений через pump.fun). Улітку поруч був рядок «We Get 0.5% on Volume Traded» — станом на 27 вересня його прибрали, адреса лишилася. За даними DexScreener на 27 вересня 2026 року, пара торгується з 17 червня: ціна $0,000162, капіталізація близько $162 тис., оборот за добу близько $13,4 тис., ліквідність близько $48 тис. Розробник і далі просуває токен: 18 вересня в анонсі нових функцій в X він опублікував адресу контракту. Проблема не в самому токені, а у зв’язці: автор інструмента, якому пропонують довіряти розвіддані, має прямий фінансовий стимул роздмухувати хайп. Кнопка $OSIRIS висить і в шапці демо.
Patreon. Спонсори отримують роль «RedTeam Console» і доступ до закритих каналів із розробником. Сам автор називає консоль поки «просто гарним інтерфейсом» — зв’язку з робочим сканером в описі немає. У вересні в меню Support додали й мерч.
Ліцензії даних. Прихованих платежів за сам дашборд немає, але платні залежності з’являються в бізнесу. Санкційний датасет OpenSanctions безкоштовний лише для некомерційних завдань (CC-BY 4.0). Безкоштовний сервіс геолокації ip-api.com, куди йде IP відвідувача, за його умовами використання теж дозволений суто для некомерційних цілей. Умови інших провайдерів для комерційного сервісу перевіряйте окремо.
Кому підходить Osiris, а кому ні: підсумкова оцінка
Підходить, якщо вам потрібен безкоштовний «перший екран» за відкритими даними: журналістові для швидкої перевірки, аналітикові для тла за регіоном, фахівцеві з безпеки — для первинного погляду на свій периметр, розробникові — як MIT-основа для своєї карти. Демо дає змогу зрозуміти все це за десять хвилин, без встановлення.
Не підходить, якщо ви збираєтеся цитувати показники Osiris як перевірені — оцінки ризику, координати конфліктів, «AI»-висновки. Не підходить і тому, хто шукає заміну Palantir, і тому, хто хоче виставити інструмент в інтернет без проксі й пароля.
Наша оцінка — 7 з 10 станом на 27 вересня 2026 року: сильна карта й чесна передача первинних даних, але слабкий шар інтерпретації та конфлікт інтересів.
Першими в цьому огляді застаріють цифри GitHub, дані токена й статус відкритих issues (#352, #356, #360, #362–364). Свіжий стан дивіться на сторінці репозиторію та в його трекері.
Часті запитання
Osiris — це штучний інтелект? Ні, це агрегатор публічних даних на карті. У коді є ШІ-шар на Google Gemini 2.0 Flash, але цю модель Google вимкнув 1 червня 2026 року, тому зараз зведення збирає вбудований шаблон — на публічному демо 27 вересня так і було. Позначка «AI Analysis» у новинах з’являється за ключовими словами, без моделі.
Де відкрити Osiris онлайн без встановлення? На офіційному демо osirisai.live — цю адресу вказано в самому репозиторії. Реєстрація не потрібна, карта відкривається в браузері за 10–20 секунд. Зважайте, що демо за три секунди визначає ваше місцеперебування за IP, а пошукові запити йдуть зовнішнім сервісам. Для чутливих завдань краще власне встановлення.
Osiris справді безкоштовна альтернатива Palantir? Безкоштовна й відкрита — так, альтернатива за можливостями — ні. Palantir Gotham цінують за роботу із закритими відомчими даними та аналітику зв’язків між людьми й подіями. Osiris бачить лише відкриті джерела й зводить їх на одну карту. Збігається ідея єдиного командного екрана, а не потужність.
Що потрібно, щоб запустити Osiris у себе?
Docker або Node.js. Найкоротший шлях — готовий образ ghcr.io/simplifaisoul/osiris:latest (близько 220 МБ). Більшість шарів працює без ключів. Для повного авіатрафіку потрібен безкоштовний ключ OpenSky, для живих суден — aisstream.io, для активних сканів — власний бекенд-сканер. Назовні публікуйте лише через проксі з паролем.
Чи безпечно користуватися Osiris? Як переглядачем відкритих даних — загалом так. Проєкт має довгу історію зауважень щодо безпеки: критичну SSRF закрили лише 22 вересня 2026 року, а частина зауважень про вигадані дані ще відкрита. Оновлюйтеся, не виставляйте сервер без авторизації й не сприймайте оцінки ризику та координати як факти.
Чим Osiris відрізняється від World Monitor? Це різні проєкти різних авторів. World Monitor (акаунт koala73) більший — близько 87 тис. зірок станом на 27 вересня 2026 року — і робить наголос на новинах зі ШІ-зведеннями, ліцензія AGPL-3.0. Osiris (simplifaisoul) сильніший у камерах, RECON-наборі та крипторозвідці й поширюється під вільнішою MIT. Їх часто плутають навіть у ЗМІ.
Чи можна довіряти даним Osiris? Первинним — здебільшого так: у нашому тесті зведення зламів збіглося з DefiLlama, баланс адреси — з Blockscout, санкційний статус — зі списком OFAC. Довіряти не можна інтерпретації: оцінки ризику гаманців, індекси країн і точки конфліктів будуються на евристиках і ручних таблицях. Будь-який важливий висновок звіряйте з першоджерелом.