
Коротко (TL;DR)
Вечером 29 октября 2026 года случился крупнейший взлом биржи в истории криптовалют. С горячих кошельков Binance примерно за 36 минут (20:05–20:41 UTC) ушла основная часть средств, остальное — второй волной до полуночи; всего, по оценке самой биржи, около $6,3 млрд. Сообщения «Binance hacked» в ту ночь оказались правдой: инцидент подтвердила сама биржа, а сумма примерно вчетверо больше прежнего рекорда — взлома Bybit на $1,5 млрд в феврале 2025 года. Статья из двух частей: сначала разбираем Binance, потом — как взломали Bybit и что за 20 месяцев стало с украденным.
- Коротко (TL;DR)
- Взлом Binance 29 октября: хронология атаки по минутам
- Как взломали Binance: что известно о точке входа, а что нет
- EIP-7702 простыми словами: как кошелёк Binance превратили в «пылесос»
- Куда ушли деньги Binance: маркет-мейкеры, Aave, JustLend и peel chain
- Заморозка украденного у Binance: Tether, Circle и остаток у хакера
- Кто взломал Binance: версия TraderTraitor и её слабые места
- Как взломали Bybit в 2025: Mac разработчика, AWS и подмена подписи
- Хронология взлома Bybit: от заражения Mac до заявления ФБР
- Что делали хакеры Bybit с деньгами: 10 дней, THORChain, eXch, миксеры
- Как вычисляли хакеров Bybit: ФБР, ZachXBT, баунти и суд в США
- Binance против Bybit: сравнение двух крупнейших взломов в таблице
- Адреса атакующих Binance и Bybit: полный список и как их проверять
- Ваши деньги на бирже: SAFU, Proof of Reserves и холодное хранение
- Как защититься от фишинга «компенсаций» после взлома биржи
- FAQ
- Как вошли в Binance. По предварительным данным самой Binance — через скомпрометированный ноутбук DevOps-инженера, оттуда в сервисный контейнер, который отправлял выводы. Утечки приватных ключей биржа не нашла. Подробного разбора (post-mortem) на 30 октября нет.
- Что видно в блокчейне. В Ethereum хакер включил на кошельке Binance функцию EIP-7702 и превратил его в «пылесос»: 50 заранее подписанных разрешений, одно сработало. В девяти других сетях кошельки Binance просто подписали переводы на адреса атакующего.
- Что заморожено. На утро 30 октября — около $3 млрд по данным Binance (около $2,7 млрд по подсчёту TRM Labs); почти всё это стейблкоины, которые эмитенты умеют блокировать. Биткоин и эфир заморозить нельзя: у хакера, по TRM на утро 30 октября, остаётся более 420 тыс. ETH и 18 270 BTC.
- Кто. Аналитические фирмы TRM Labs и Chainalysis считают исполнителем северокорейскую группу TraderTraitor. Это оценка частных компаний, официального вывода ФБР по Binance пока нет.
- Что с деньгами клиентов. Binance обещает покрыть убытки из фонда SAFU и собственных средств. Депозиты работают, выводы на 30 октября на паузе — возобновить их биржа рассчитывает в течение 48 часов.
- Bybit для сравнения. Там атаковали не биржу, а разработчика сервиса Safe{Wallet}: подменили интерфейс, и подписанты Bybit сами одобрили вредоносную транзакцию. Весь украденный ETH за 10 дней обменяли на биткоин через THORChain, дальше деньги месяцами шли через миксеры; к августу 2026 года вернуть и заморозить удалось около 5%.
Взлом Binance 29 октября: хронология атаки по минутам
Атака не была одномоментной. По данным TRM Labs, подготовка началась минимум за 36 часов, сама кража шла волнами по десяти блокчейнам, а заморозки начались примерно через полчаса после основного вывода. В таблице — время в UTC и по Киеву (29 октября Украина уже на зимнем времени, UTC+2). Сводку событий того вечера на рынке мы давали в новости про взлом Polymarket и отток с кошельков Binance; здесь — разбор механики.Время, UTC Киев Что произошло Откуда известно 28.10, утро 28.10, утро Кошелёк оператора атаки получает три небольших вывода из миксера Tornado Cash — деньги на комиссии TRM, ончейн 29.10, утро и день — Код атаки тестируют на двух кошельках, финальную версию репетируют на третьем; через четыре часа его ставят на горячий кошелёк Binance только TRM 20:05–20:09 22:05–22:09 Пять кошельков Binance в XRP Ledger отправляют 233,46 млн XRP на один адрес TRM вскоре после 20:10 22:10 Выводы с кошельков Binance в Solana и Optimism TRM 20:20 22:20 Биткоин-кошелёк Binance отправляет 18 270 BTC, их тут же дробят на куски по 1 000 и 100 BTC TRM, Nansen 20:20:59 22:20:59 Блок 26300753: транзакция делегирования EIP-7702 с 50 разрешениями на кошелёк Binance 14 наша проверка в сети, TRM ≈20:22 ≈22:22 Кошелёк Binance в Tron отправляет 612,7 млн USDT и 46,4 млн TRX TRM 20:24:23 22:24:23 Блок 26300770: одной транзакцией с Binance 14 уходят 167 464 ETH и 63 токена, в том числе 1 615 409 499 USDT наша проверка, TRM, LlamaRisk 20:32 22:32 Первые публичные сигналы в X: ончейн-исследователи замечают вывод, профинансированный через Tornado Cash X 20:41:23 22:41:23 Блок 26300855: 780 млн USDC с другого горячего кошелька Binance через тот же Binance 14 наша проверка, PANews 20:58–21:01 22:58–23:01 Кошелёк хакера вносит 60 млн USDT в Aave и берёт под них 19 762 WETH LlamaRisk, Cointelegraph 21:01 23:01 Tether замораживает 971,1 млн USDT на главном кошельке-получателе TRM 21:04 23:04 Circle замораживает 823 млн USDC там же TRM 21:15–21:16 23:15–23:16 CZ пишет, что «это похоже на взлом Binance»; через минуту Binance: влияния на средства пользователей «не подтверждено» X 21:42–23:04 23:42–01:04 Aave замораживает резервы V3 и V4 во всех сетях (объявление в X — в 22:44) LlamaRisk, X @aave 22:01 00:01 (30.10) Ripple замораживает кошелёк с RLUSD TRM 22:10 00:10 World Liberty Financial замораживает 27,8 млн USD1 TRM 23:05 01:05 Вторая волна: кошельки Binance в Avalanche и Polygon TRM, LlamaRisk 23:35 01:35 Binance: подтверждённая заморозка — $2,54 млрд TRM, X 30.10, 00:08 02:08 Совет безопасности Arbitrum принудительно забирает у хакера 8 426 ETH и 74,6 млн ARB TRM 00:13 02:13 Binance приостанавливает все вводы и выводы X ≈00:50 ≈02:50 Binance: заморожено около $3 млрд X 04:36 06:36 Депозиты работают, выводы на паузе, возобновление ожидается в течение 48 часов X
Обратите внимание на порядок. Сначала ушли активы, которые заморозить нельзя совсем (XRP, BTC, SOL), потом — эфир и стейблкоины одной крупной транзакцией. Хакер явно понимал, что у него есть минуты до реакции Tether и Circle: первая заморозка USDT случилась через 37 минут после основного вывода, USDC — через 40.
Реакция рынка. 29–30 октября биткоин опускался ниже $77 000 (на 4–5% за сутки), BNB падал на 8% примерно до $693, эфир — на 5,7%. Ликвидации за сутки превысили $1,5 млрд, индекс страха и жадности опустился до 30. На 30 октября, 06:00 UTC, по данным CoinGecko, BTC стоил $78 407 (−2,19% за 24 часа), BNB — $715,67 (−5,16%).

В тот же вечер отдельно взломали Polymarket: через стороннего поставщика ПО у пользователей украли от $2 млн (TechCrunch) до $2,7 млн (ForkLog). С атакой на Binance этот инцидент не связан.
Как взломали Binance: что известно о точке входа, а что нет
Короткий ответ: точно известно только то, что видно в блокчейне. Как хакер получил подписи кошельков Binance, биржа объяснила предварительно и с оговорками, а независимого подтверждения её версии нет. Разделим всё на три корзины.
Подтверждено (блокчейн и несколько источников): — выводы шли с горячих кошельков Binance сразу в десяти сетях: Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche, Polygon; — в Ethereum использовано делегирование EIP-7702: транзакция типа 4 с 50 разрешениями в блоке 26300753 (мы проверили её напрямую в сети); — оператор атаки заранее получил деньги на комиссии через Tornado Cash; — общий ущерб — порядка $6 млрд. Binance называет «около $6,3 млрд», TRM в ончейн-разборе инцидента — $6,36 млрд по ценам в момент переводов ($6,23 млрд по текущим на 30 октября), Chainalysis — $5,912 млрд на момент кражи. Разница — в методике: одни считают по цене в секунду вывода, другие по текущей.
Предварительно (версия одной стороны): — Binance в официальном обновлении 30 октября пишет, что команда безопасности отслеживает путь атаки через скомпрометированный компьютер, который «может быть» точкой входа. В анонсе «Security Incident Update» на сайте биржи версия звучит так: инцидент «может быть связан» со взломанным ноутбуком DevOps-инженера, через который атакующий получил доступ к сервисному контейнеру и отправил несанкционированные транзакции вывода; — Binance: «следов утечки приватных ключей кошельков не найдено». Это заявление биржи, а не независимая проверка; — аналитики TRM и Blockaid оценивают произошедшее как компрометацию системы подписи горячих кошельков: злоумышленник получил возможность заставить её подписывать нужные ему транзакции, не похищая сами ключи. С версией Binance это совместимо, но прямой связки никто не показал.
Неизвестно на 30 октября: — как именно заразили ноутбук (фишинг, вредоносная программа, что-то ещё) — в источниках этого нет; — как получены 50 подписей EIP-7702 и подписи в девяти других сетях. TRM прямо пишет, что Binance корневую причину ещё не опубликовала; — сколько длился доступ. Пачка из 50 заранее подписанных разрешений, по мнению TRM, говорит о том, что доступ мог быть ограничен по времени или подписи приходилось запрашивать через систему; — точная итоговая сумма и состав компенсаций.
Ранняя гипотеза, что хакер выманил у Binance подписи EIP-7702 фишингом, объясняла только Ethereum. Кошельки на XRP Ledger, Bitcoin и Solana используют разные типы ключей и разные схемы подписи — и все они за полчаса выдали атакующему валидные подписи. Поэтому TRM и склоняется к версии «скомпрометирована сама машина, которая подписывает». Это главный вывод части 1: криптография не сломана, ключи, по данным Binance, не украдены — по оценке TRM, подпись выдала система, которой доверяли.
EIP-7702 простыми словами: как кошелёк Binance превратили в «пылесос»
EIP-7702 — это обновление Ethereum, вошедшее в апгрейд Pectra в мае 2025 года. Оно позволяет обычному кошельку (адресу, которым управляет ключ) «одолжить» себе код смарт-контракта: владелец подписывает разрешение, и с этого момента любой вызов кошелька исполняет код выбранного контракта. Делегирование действует, пока кошелёк не подпишет новое. Функция задумывалась для удобства — пакетные операции, оплата комиссий за пользователя. В руках атакующего она превращается в пульт управления чужим кошельком.
Как это сработало на Binance 14 — одном из самых известных горячих кошельков биржи:
- Подготовлены 50 разрешений. У каждого кошелька есть счётчик транзакций (nonce), и разрешение EIP-7702 действительно только при определённом значении счётчика. Горячий кошелёк биржи постоянно отправляет выводы, счётчик всё время растёт. Поэтому атакующий запасся подписями на 50 последовательных значений: какое-то одно гарантированно совпадёт в момент исполнения.
- 20:20:59 UTC — делегирование. Оператор (адрес
0x7C8601d4645b93cea45F71e118A729332e6B5CA0) отправил транзакцию типа 4 со всеми 50 разрешениями. Сработало одно — этого хватило. Кошелёк Binance 14 теперь исполнял код контракта-«подметальщика»0x63e842B054Bd624a465454D533C33F573e9c6fAe, который принимает команды только от оператора. - 20:24:23 UTC — вынос. Через 3 минуты 24 секунды оператор велел кошельку отправить весь баланс. Баланс ETH Binance 14 упал с 167 465,25 до 1,0 ETH; вместе с эфиром ушли 63 токена, включая 1 615 409 499 USDT.
- Повторные «подметания». Делегирование осталось на месте, а клиенты и внутренние системы продолжали пополнять кошелёк. Новые поступления оператор забирал ещё шесть раз — в 20:41, 20:59, 21:04, 21:44, 22:39 и 23:56 UTC.
- Доступ к соседнему кошельку. Binance 14 одновременно был исполнителем отдельного смарт-аккаунта биржи. Через него в 20:41:23 атакующий забрал 780 млн USDC с этого смарт-аккаунта — контракта, который PANews со ссылкой на Etherscan называет Binance Hot Wallet 34 (Blockscout показывает на этом адресе прокси-контракт с реализацией SingleOwnerMSCA, то есть смарт-аккаунт с одним владельцем).
Именно поэтому Ripple и World Liberty Financial замораживали свои токены не только у хакера, но и в самом кошельке Binance: иначе любой новый депозит тут же уехал бы к атакующему.
Как проверить делегирование самому. Запрос eth_getCode к адресу кошелька возвращает его код. У обычного кошелька это пустое значение 0x. У кошелька с делегированием EIP-7702 ответ начинается с 0xef0100, за которым идёт адрес контракта-делегата. Мы сделали этот запрос к Binance 14 (0x28C6c06298d514Db089934071355E5743bf21d60): в блоках атаки ответ был 0xef0100 + адрес 0x63e8…6fae, а на 05:55 UTC 30 октября — 0x, то есть делегирование снято. Тот же признак TRM советует отслеживать казначействам: код на адресе, где его быть не должно, — сигнал тревоги.
Для обычного пользователя вывод простой: подпись EIP-7702 даёт контракту полный контроль над адресом. Если кошелёк или сайт просит «обновить аккаунт до смарт-аккаунта» или подписать авторизацию, а вы этого не ожидали — не подписывайте.
Куда ушли деньги Binance: маркет-мейкеры, Aave, JustLend и peel chain
Раскладка по сетям, которую дала TRM Labs (оценка по цене каждого актива в момент перевода, на 30 октября 00:30 UTC):Сеть Что вывели Оценка Ethereum 200 630 ETH и 185 токенов, среди них 1,875 млрд USDT, 823 млн USDC, 88,5 млн RLUSD ≈$3,79 млрд Bitcoin 18 270 BTC ≈$1,47 млрд Tron 612,7 млн USDT и 46,4 млн TRX ≈$628 млн XRP Ledger 233,46 млн XRP ≈$296 млн Solana 970 500 SOL ≈$96 млн Arbitrum, Optimism, Base в том числе 74,6 млн ARB ≈$39 млн Avalanche — ≈$28 млн Polygon — ≈$10 млн Итого 10 блокчейнов ≈$6,36 млрд
Ключевые позиции по биткоину и XRP независимо подтверждает Nansen (через Crypto Briefing). Полная раскладка по сетям есть только у TRM.
Дальше хакер действовал как человек, который знает, что половину добычи вот-вот заморозят. Его главная задача в первые часы — превратить стейблкоины, которые эмитент может заблокировать, в активы без эмитента:
- Продажа USDT маркет-мейкерам со скидкой. По данным TRM, около 325 млн USDT ушли профессиональным контрагентам через UniswapX и похожие контракты в обмен примерно на 122 300 ETH. Это цена около $2 650 за ETH при рыночной $2 300–2 350, то есть хакер переплатил больше 10%, лишь бы успеть. Оставшиеся 175 млн USDT из этой партии заморозили. Эти цифры есть только у TRM; независимо (LlamaRisk) подтверждено лишь то, что атакующий продавал токены на DEX.
- Займ на Aave. С 20:58 до 21:01 UTC кошелёк из кластера хакера (
0x8d53903625b8e839b9DF4bd28B0EFb1CD6b8639A) внёс 60 млн USDT и занял 19 762 WETH — около $44,6 млн. Логика понятна: залог в USDT могут заморозить, а взятый эфир — нет. По оценке LlamaRisk, позиция переобеспечена, риска для вкладчиков Aave не создаёт. Займ случился примерно за 40 минут до первой заморозки в Aave. - Tron. 300 млн USDT ушли на кошелёк, который начал вносить их в кредитный протокол JustLend; ещё 200 млн USDT прошли цепочку промежуточных кошельков с обменом на Uniswap, из них 30 млн заморозили.
- RLUSD. 88,5 млн RLUSD через два промежуточных адреса попали на кошелёк, который с 21:42 до 22:01 UTC успел продать 48 млн, пока Ripple не заморозила остаток.
- Биткоин — «пилящая цепочка». 18 270 BTC в том же блоке начали дробить на круглые куски по 1 000 и 100 BTC — так называемый peel chain, когда от крупной суммы шаг за шагом отщипывают части на новые адреса. Nansen насчитал 19 адресов. XRP, по данным TRM, так и лежит на адресе атакующего.
Что дальше: по опыту прошлых крупных краж TRM ожидает, что следующим этапом станут кроссчейн-мосты, сервисы обмена и внебиржевые (OTC) брокеры. Ровно так отмывали деньги Bybit — об этом во второй части.
Заморозка украденного у Binance: Tether, Circle и остаток у хакера
Заморозить можно только то, у чего есть эмитент с «кнопкой» в смарт-контракте. У USDT это Tether, у USDC — Circle, у RLUSD — Ripple, у USD1 — World Liberty Financial. Чем отличаются эти стейблкоины и кто из эмитентов может заблокировать средства, мы разбирали отдельно. У биткоина и эфира такой кнопки нет ни у кого.Кто заморозил Что и сколько Время, UTC Источник Tether 971,1 млн USDT на главном кошельке-получателе — первая заморозка; всего, по CEO Tether, «более 1,567 млрд USDT»; по подсчёту TRM с учётом поздних заморозок — ≈1,77 млрд USDT 21:01 и позже Paolo Ardoino в X, TRM Circle 823 млн USDC на главном кошельке + 1,56 млн позже; CEO Circle: «более 800 млн USDC» 21:04 Jeremy Allaire в X, TRM Ripple 40,5 млн RLUSD из 88,5 млн (48 млн хакер успел продать); плюс RLUSD в самом кошельке Binance 22:01 TRM; Yi He: Ripple помогла остановить ≈$200 млн World Liberty Financial 27,8 млн USD1 (Cointelegraph: $27 млн) + WLFI примерно на $2 млн; техническое исполнение — BitGo 22:10 TRM, Cointelegraph First Digital FDUSD — сумма не раскрыта — CEO First Digital через Cointelegraph Совет безопасности Arbitrum 8 426 ETH и 74,6 млн ARB, ≈$30,5 млн — принудительно переведены на замороженный адрес 00:08 (30.10) TRM, Yi He в X Aave не средства, а рынки: 175 резервов V3 в 16 сетях и 117 резервов V4 в 4 сетях; погашение, вывод и ликвидации работают 21:42–23:04 LlamaRisk, X @aave
Почему цифры Tether расходятся. Три значения — это три момента времени, а не три ошибки: 971 млн — первая заморозка одного кошелька, 1,567 млрд — заявление CEO через полчаса, 1,77 млрд — подсчёт TRM после поздних заморозок в Ethereum, Tron, Avalanche и Polygon. Складывать их нельзя. С Ripple похожая история: TRM видит в блокчейне 40,5 млн RLUSD, а цифра Yi He в $200 млн дана без разбивки и, возможно, учитывает блокировку RLUSD в самом кошельке биржи.
Общая сумма. Binance на 30 октября называет около $3 млрд «подтверждённых» заморозок (до этого — $2,54 млрд), TRM насчитывает ончейн около $2,7 млрд: $2,67 млрд стейблкоинов плюс около $30 млн в ETH и ARB на Arbitrum. Цифру в $1,8 млрд из ранних публикаций Binance назвала неверной.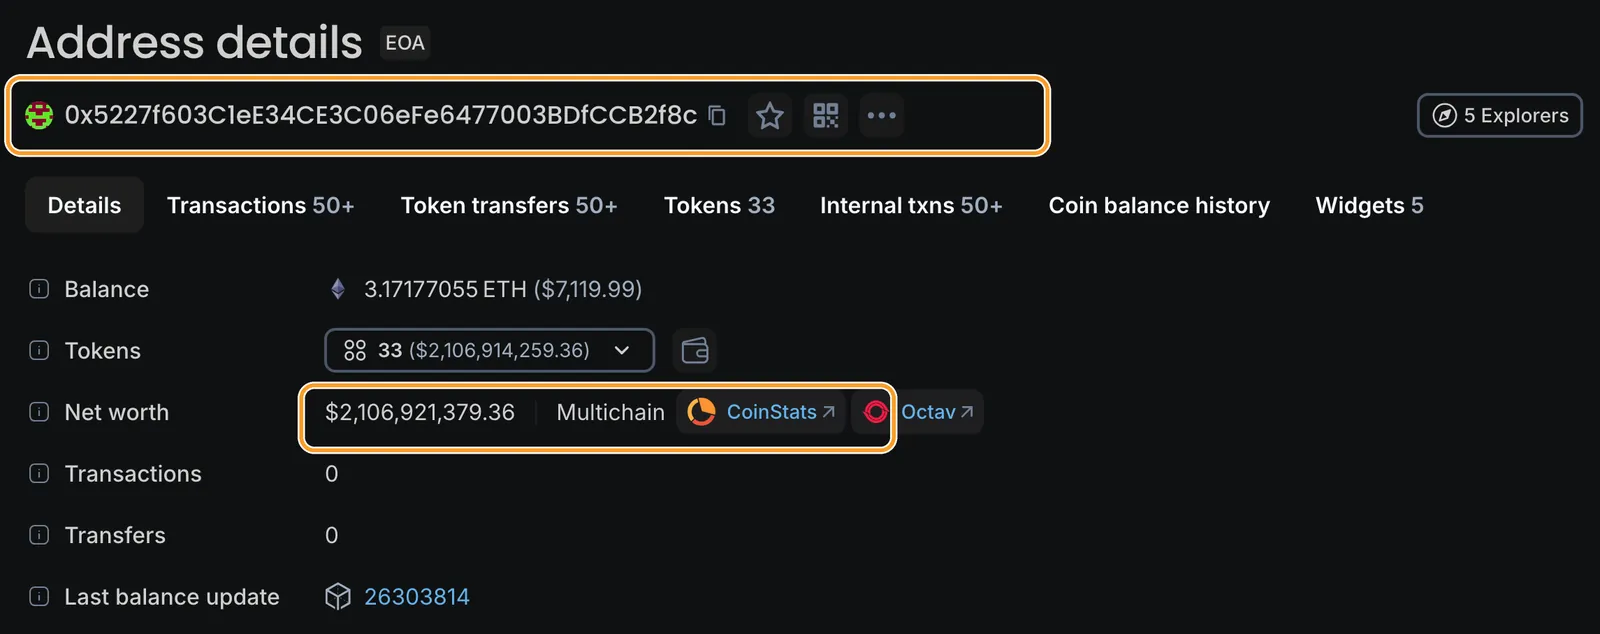
Скриншот: Blockscout, 30 октября 2026. Рамка 1 — адрес основного получателя 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c, рамка 2 — оценка содержимого: $2 106 921 379 (33 токена), данные на блок 26303814. Почти всё это — замороженные стейблкоины: по TRM, на этом кошельке теперь 1,175 млрд USDT под заморозкой Tether, 823 млн USDC под заморозкой Circle и 27,8 млн USD1. Вместе это около $2,03 млрд, которыми хакер распоряжаться не может, хотя эксплорер считает их по номиналу.
Сколько осталось у хакера — расчёт.
- По цифрам Binance: $6,3 млрд − $3,0 млрд = около $3,3 млрд вне заморозки. Это совпадает с оценкой Fundstrat (≈$3,3 млрд незамороженных активов, через CNBC). Доля заморожено — примерно 48%.
- По цифрам TRM: $6,36 млрд − $2,7 млрд ≈ $3,66 млрд вне заморозки, доля заморожено — около 42%.
- Из этого остатка в ETH и BTC, по TRM на 30 октября, у атакующего более 420 тыс. ETH и 18 270 BTC — около $2,4 млрд. Nansen насчитывает около 442 тыс. ETH в связанных кошельках; разница — разный срез времени и набор адресов. Остальное приходится на другие сети и активы, например 233,46 млн XRP. Точной раскладки остатка источники не дают.
Заморозка — не возврат. Замороженные токены никуда не двигаются, но и Binance их не получила. «Заморозка останавливает движение денег, а возврат идёт через юридический процесс», — объясняет Ари Редборд из TRM в комментарии CNBC. Эндрю Жардин из Chainalysis добавляет, что стандартного срока нет, возврат может занять месяцы и годы. Учитывайте, что обе компании продают услуги по отслеживанию средств.
Кто взломал Binance: версия TraderTraitor и её слабые места
Три аналитические компании указали на КНДР, две из них — конкретно на группу TraderTraitor, подразделение того, что обычно называют Lazarus и хакерами КНДР:
- TRM Labs — атрибуция TraderTraitor «с высокой уверенностью» на основе ончейн- и офчейн-разведки;
- Chainalysis — Джонатан Левин пишет, что взлом «вероятно» совершён TraderTraitor из-за связей с предыдущим взломом;
- Pangolin Intelligence (Сингапур) — тоже считает исполнителем северокорейское подразделение (через CNN).
На чём основана версия, TRM объясняет так: почерк совпадает с Bybit (2025) и взломом KelpDAO (апрель 2026). Мелкие выводы из Tornado Cash для финансирования кошелька оператора, подготовка задолго до кражи, подписи, полученные заранее и исполненные одним «залпом». Отличие тоже есть: отмывание через маркет-мейкеров и кредитные протоколы, а не через мосты, как после Bybit.
Ещё одна линия — пост ZachXBT. Он заметил, что украденное у Binance и у Bitget (взлом 24 сентября 2026 года на сумму около $388 млн) после прохода через THORChain было сведено на один адрес. Вывод ZachXBT — «вероятно, один и тот же исполнитель». Мы подробно разбирали взлом Bitget и то, хватит ли бирже фонда защиты. Важно: все издания пересказывают один и тот же пост, независимого подтверждения нет.
Слабые места версии.
- Это оценка частных компаний, а не вывод правоохранителей. На 30 октября Министерство юстиции и ФБР США, по данным AFP, на запросы не ответили. Binance исполнителей не называет и пишет, что работает с правоохранителями над установлением личности.
- Ни одна из трёх оценок не раскрывает доказательств целиком: TRM описывает почерк, но опирается на закрытую «разведку», Chainalysis ссылается на «связи с прошлым взломом», Pangolin деталей не приводит.
- У компаний есть коммерческий интерес — они продают биржам и госорганам сервисы отслеживания.
Для сравнения: по Bybit ФБР опубликовало официальное заявление с атрибуцией через пять дней после взлома. Если по Binance выйдет такой же документ, версия перестанет быть оценкой.
Как взломали Bybit в 2025: Mac разработчика, AWS и подмена подписи
Взлом криптобиржи Bybit 21 февраля 2025 года до октября 2026-го был крупнейшей кражей в истории крипты — около $1,5 млрд. Для тех, кто читал англоязычные разборы «Bybit hack explained» только про первую неделю: ниже — и механика, и то, что было с деньгами дальше, вплоть до суда 2026 года.
Главное отличие от Binance: саму Bybit не взламывали. По заключению Sygnia, инфраструктура биржи скомпрометирована не была. Атаковали поставщика — Safe{Wallet}, сервис мультиподписи, через веб-интерфейс которого Bybit управляла холодным кошельком в Ethereum. Это классическая атака через цепочку поставок: взламывают не жертву, а того, кому жертва доверяет.
Как это было по шагам (Sygnia, Safe, Mandiant, BlockSec, Verichains):
- 4 февраля — компьютер разработчика. Взломан рабочий Mac разработчика Safe{Wallet}, по оценке Sygnia — вероятно, через социальную инженерию.
- 5 февраля — облако. Атакующие использовали сессионные токены AWS этого разработчика и так обошли двухфакторную защиту. С 5 по 17 февраля они находились внутри AWS-инфраструктуры Safe.
- 19 февраля — подмена кода. В бакете AWS S3, откуда загружался веб-интерфейс Safe{Wallet}, изменили JavaScript-файлы. Вредоносный код срабатывал только на кошельке Bybit — остальные пользователи ничего не замечали.
- 21 февраля, 14:13:35 UTC — подпись. Bybit проводила плановый перевод из холодного кошелька. Интерфейс показал подписантам нормальную транзакцию, а на аппаратные кошельки Ledger ушли другие данные. Три подписанта (порог мультиподписи — 3) одобрили то, что видели на экране.
- Что на самом деле подписали. Транзакция делала
delegatecallв контракт атакующего0x96221423681A6d52E184D440a8eFCEbB105C7242. Его функция перезаписала ячейку памяти slot 0 кошелька Bybit — ту, где хранится адрес «реализации» (masterCopy). Вместо официальной реализации Safe там оказалась вредоносная0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516с функциями sweepETH и sweepERC20, которые подписей уже не требуют. Значение slot 0 в блоках 21895250–21895251 мы проверили в блокчейне сами. - 14:16:11 UTC — вынос. Блок 21895251: 401 346 ETH ушли на адрес
0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2, следом — stETH, cmETH и mETH. - Через две минуты атакующие удалили вредоносный код из интерфейса Safe{Wallet}, вероятно, заметая следы.
Деталь, которую важно знать: в собственном таймлайне от 3 марта 2025 года Bybit назвала это «фишинговой атакой» с подменой интерфейса. Расследования Sygnia, Verichains, Safe и Mandiant показали другое — корень в компрометации инфраструктуры Safe{Wallet}, а не в том, что подписантов обманули письмом.
Хронология взлома Bybit: от заражения Mac до заявления ФБР
| Дата и время (UTC) | Событие | Источник |
|---|---|---|
| 4 февраля 2025 | Взломан Mac разработчика Safe{Wallet} | Sygnia |
| 5 февраля | Использован AWS-токен разработчика; атакующие внутри AWS до 17 февраля | Sygnia, Safe |
| 19 февраля | В S3-бакете интерфейса Safe{Wallet} подменён JavaScript | Sygnia |
| 21 февраля, 14:13:35 | Подписанты Bybit одобряют подменённую транзакцию холодного кошелька | Verichains через The Hacker News |
| 14:16:11 | Блок 21895251: вывод 401 346 ETH | наша проверка, BlockSec |
| через 2 минуты после транзакции | Вредоносный код удалён из интерфейса Safe{Wallet} | Sygnia |
| 15:44 | CEO Bybit Бен Чжоу: биржа платёжеспособна, даже если украденное не вернут | Bybit |
| 19:09 | ZachXBT передаёт доказательства связи атаки с Lazarus | Bybit |
| 22 февраля | Tether замораживает $181 тыс. USDT; Chainflip заявляет, что заблокировать средства не может | Bybit |
| 26 февраля | ФБР публично называет исполнителем КНДР (TraderTraitor) | ФБР |
Подготовка по датам Sygnia заняла 17 дней (с 4 по 21 февраля), Mandiant пишет о 19 днях на подготовку и исполнение — разная точка отсчёта. Сама кража — минуты, а код, который её сделал возможной, прожил в интерфейсе двое суток и исчез через две минуты после цели.
Что именно украли (по данным Bybit на 21.02.2025):Актив Количество Оценка ETH 401 347 $1,12 млрд stETH 90 375 $253,16 млн cmETH 15 000 $44,13 млн mETH 8 000 $23 млн Итого ≈$1,46 млрд (ФБР: около $1,5 млрд)
Что делали хакеры Bybit с деньгами: 10 дней, THORChain, eXch, миксеры
Взлом Bybit 2025 года хорошо показывает, как ведут себя хакеры КНДР после кражи и сколько времени на это уходит. Ниже — по этапам.
Первые часы — дробление. Украденное разошлось по десяткам адресов. Цифры расходятся из-за разных моментов подсчёта и методик: Bybit пишет о 39 адресах, Elliptic — о 50 кошельках примерно по 10 000 ETH за первые два часа, Arkham 21 февраля насчитал 53 кошелька, AMLcrypto к 23 февраля — 884 адреса.
Ручной ритм. Arkham 24 февраля 2025 года заметил, что хакер делает 2–3 транзакции в минуту и каждые 45 минут прерывается на 15 минут, обрабатывая по одному адресу за раз. Это наблюдение аналитиков, а не установленный факт, но оно похоже на работу людей посменно, а не скрипта. Параллельно Wu Blockchain сообщал об отмывании через выпуск мем-токенов на pump.fun.
10 дней — весь ETH сменил форму. К 3 марта 2025 года весь украденный эфир был перемещён на новые адреса, подавляющая часть — обменяна на биткоин через сервисы на базе THORChain. Cointelegraph оценивает срок в 10 дней на 100% средств.Канал Сколько Источник и оговорки THORChain → BTC к 4 марта: 83% (417 348 ETH, ≈$1 млрд) через 6 954 кошелька; к 20 марта: 86,29% (440 091 ETH) → 12 836 BTC через 9 117 кошельков, в среднем 1,41 BTC на кошелёк CEO Bybit через ForkLog и Cointelegraph — одна метрика в разные даты eXch (обменник без KYC) ≈$200 млн, почти 15% Elliptic; по CEO Bybit — 79 655 ETH, ≈16%. eXch публично отрицал отмывание и закрылся с 1 мая 2025 года Прокси OKX Web3 Wallet 40 233 ETH, ≈8% только CEO Bybit через ForkLog Миксеры для BTC Wasabi, CryptoMixer, Railgun, Tornado Cash CEO Bybit, TRM
Доля «пропавших» менялась во времени — и методика тоже.Дата Прослеживается «Ушло в тень» Заморожено 4 марта 2025 77% 20% 3% 20 марта 2025 88,87% 7,59% 3,54% апрель 2025 69% 28% 4% июнь 2026 (иск Bybit) — 90,2% не прослеживается ≈5,3% заморожено или возвращено
Цифры 4 и 20 марта прямо не сравнить: Bybit пересчитала метрику, и «прослеживаемым» стало считаться больше. Смысл таблицы в другом. Чем больше проходит времени, тем меньше денег можно проследить, а заморожено и возвращено за 16 месяцев около 5%. «Не прослеживается» не значит «потеряно навсегда» — суд даёт доступ к данным платформ вне блокчейна, — но ориентир для ожиданий по Binance понятный: ETH и BTC, ушедшие от хакера, обычно назад не приходят.
Отсюда главное различие двух краж. У Bybit хакеры держали ETH и его производные — у этих активов нет эмитента, и в первые недели заморозили около 3%. Tether по Bybit заморозил лишь $181 тыс. USDT. У Binance на одном горячем кошельке лежало больше 1,6 млрд USDT, поэтому заморожено около половины.
Как вычисляли хакеров Bybit: ФБР, ZachXBT, баунти и суд в США
Цепочка расследования по Bybit — хороший пример того, кто и как ищет украденную криптовалюту.
- Часы — независимые исследователи. Через пять часов после кражи, в 19:09 UTC 21 февраля, ZachXBT передал Bybit доказательства связи атаки с Lazarus: тестовые транзакции и связанные кошельки. По этим данным кластер был связан с взломами Phemex и BingX. Elliptic и Arkham пришли к тому же выводу.
- Сутки — общие адреса. 22 февраля ZachXBT показал, что Lazarus смешала средства Bybit и взломанной незадолго до этого Phemex на одном адресе —
0x33d057AF74779925c4B2e720A820387cB89F8F65(цитата поста дошла до нас через ленту Bubblemaps, проверьте адрес в эксплорере сами). - 5 дней — ФБР. 26 февраля 2025 года ФБР в официальном предупреждении PSA I-022625-PSA назвало ответственной КНДР, а конкретно — активность, которую в бюро называют TraderTraitor. К предупреждению приложен 51 адрес в Ethereum, связанный с отмыванием (полный список ниже). Mandiant в расследовании для Safe также подтвердил: это северокорейские государственные хакеры.
- Недели — баунти. Bybit запустила сайт lazarusbounty.com и пообещала 10% от возвращённых средств, до $140 млн. К 20 марта 2025 года 12 охотников получили больше $2,2 млн; из 5 012 заявок за 30 дней валидными оказались 63.
- Месяцы — суд. 18 июня 2026 года Bybit подала гражданский иск в окружной суд округа Колумбия (судья Джон Бейтс) против КНДР, её Генерального разведывательного бюро, Lazarus Group и неустановленных лиц. 19 июня суд выдал временный запрет и разрешил ускоренное раскрытие данных, 30 июля 2026 года — частично удовлетворил ходатайство о предварительном запрете на перемещение выявленных активов. Это промежуточные решения, а не приговор, дело продолжается.
Итог на 7 августа 2026 года, по данным Bybit: около $48,4 млн возвращено и более $30,5 млн заморожено на 28 с лишним биржах и у кастодианов. Вместе около $78,9 млн, или примерно 5% украденного; замороженная часть Bybit пока не возвращена.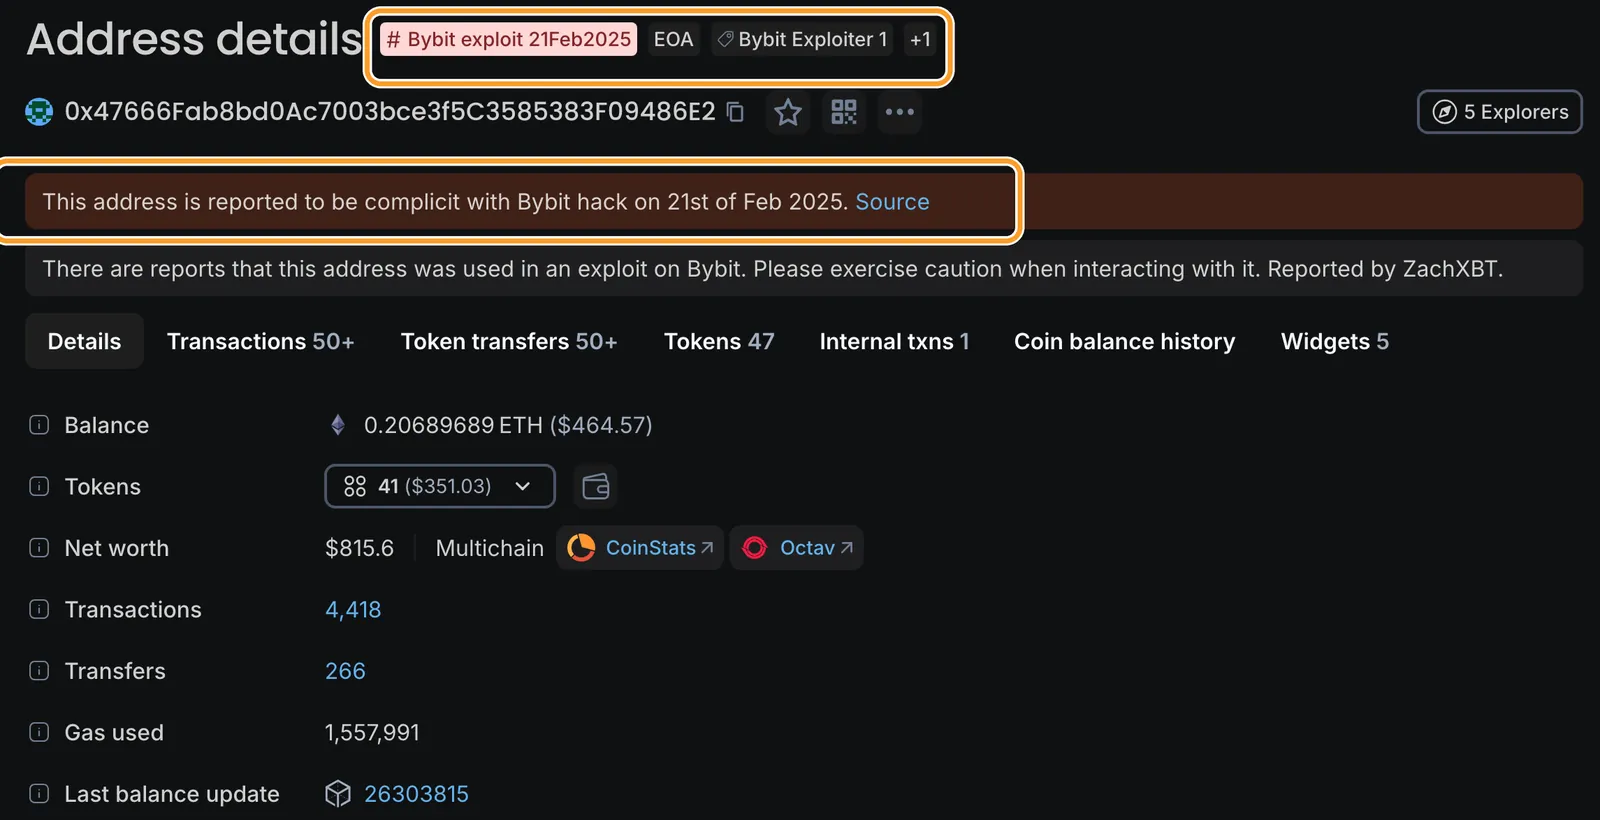
Скриншот: Blockscout, 30 октября 2026. Адрес 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2, куда 21 февраля 2025 года пришли 401 346 ETH. Рамка 1 — метки эксплорера «Bybit exploit 21Feb2025» и «Bybit Exploiter 1», рамка 2 — предупреждение о причастности к взлому, ниже — пометка, что сообщил ZachXBT. За 20 месяцев через адрес прошло 4 418 транзакций, а остаток на 30 октября — около $816. Так выглядит отмытый кошелёк: метку видят все, денег на нём уже нет.
Как это работает на практике: метка в эксплорере не возвращает деньги, но делает их «токсичными». Биржи и сервисы, которые проверяют входящие переводы по спискам ФБР и аналитических компаний, блокируют депозиты с таких адресов. Поэтому хакерам и нужны мосты, миксеры и обменники без KYC — и поэтому заморозки по Bybit случились на 28 с лишним площадках, а не в блокчейне.
Binance против Bybit: сравнение двух крупнейших взломов в таблице
| Параметр | Binance (29–30.10.2026) | Bybit (21.02.2025) |
|---|---|---|
| Дата и время | 29.10.2026, основная часть 20:05–20:41 UTC, вторая волна 23:05 UTC | 21.02.2025, подпись 14:13:35 UTC, блок вывода 14:16:11 UTC |
| Сумма | ≈$6,3 млрд (Binance); аналитики — $5,9–6,4 млрд | ≈$1,46 млрд (ФБР: ≈$1,5 млрд) |
| Точка входа | по предварительным данным Binance — ноутбук DevOps-инженера → сервисный контейнер; TRM: вероятна компрометация системы подписи | Mac разработчика Safe{Wallet} → токены AWS → подмена JavaScript в S3 |
| Что подписали | 50 заранее подписанных разрешений EIP-7702 + обычные переводы в 9 других сетях | три подписанта одобрили подменённую транзакцию с delegatecall |
| Тип кошелька | горячие кошельки (выдача выводов клиентам) | холодный мультиподписной кошелёк |
| Сети | 10 блокчейнов | только Ethereum (ETH, stETH, cmETH, mETH) |
| Подготовка и скорость | ≥36 часов подготовки, ≈36 минут на основную кражу | 17–19 дней подготовки, 2 минуты на заметание следов |
| Отмывание | продажа USDT маркет-мейкерам со скидкой, займ на Aave, peel chain для BTC | за 10 дней весь ETH → BTC (THORChain, eXch), затем миксеры |
| Заморожено | ≈$3 млрд (≈48%) по Binance; ≈$2,7 млрд по TRM — благодаря стейблкоинам | ≈3–4% в первые недели; ≈5% вместе с возвратом к августу 2026 |
| Атрибуция | оценки TRM («high confidence») и Chainalysis («likely»); ФБР пока нет | ФБР через 5 дней: TraderTraitor; Mandiant — госхакеры КНДР |
| Клиенты | обещание покрыть убытки из SAFU и средств компании; выводы на паузе до 48 часов | выводы не останавливались; резервы восстановлены меньше чем за 72 часа |
Что из этой таблицы следует. Во-первых, сумма кражи определяется тем, что лежит на скомпрометированных кошельках: у Bybit один холодный кошелёк, у Binance — горячие кошельки в десяти сетях одновременно. Во-вторых, доля заморозки определяется составом добычи, а не скоростью реакции: стейблкоины замораживаются, ETH и BTC — нет. В-третьих, атака идёт на процессы подписи: у Bybit подменили то, что видит человек, у Binance, по версии аналитиков, — то, что подписывает машина.
Адреса атакующих Binance и Bybit: полный список и как их проверять
Адреса ниже — для проверки и опознания, а не для переводов. Не отправляйте на них средства: такие адреса помечены в эксплорерах и в базах аналитических компаний, и ваша собственная биржа может заблокировать счёт, получивший с них хоть что-то. Все адреса, кроме B7, приведены полностью; адреса Ethereum — в формате EIP-55: заглавные и строчные буквы в них — это контрольная сумма, поэтому опечатку в адресе с таким «смешанным» регистром кошелёк поймает. Каждый адрес взят из блокчейна или из документа в колонке «Откуда».
Взлом Binance (29–30 октября 2026 года):№ Адрес Роль Откуда B1 0x7C8601d4645b93cea45F71e118A729332e6B5CA0Оператор атаки: отправил транзакции делегирования, выноса и 780 млн USDC; финансировался через Tornado Cash наша проверка в сети, PANews, TRM B2 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8cОсновной получатель: 167 464 ETH, 1 615 409 499 USDT, 780 млн USDC; здесь Tether и Circle заморозили 971,1 млн USDT и 823 млн USDC наша проверка, LlamaRisk, PANews B3 0x8d53903625b8e839b9DF4bd28B0EFb1CD6b8639AКошелёк кластера хакера: внёс 60 млн USDT в Aave V3, занял 19 762 WETH LlamaRisk (Aave) B4 0x63e842B054Bd624a465454D533C33F573e9c6fAeКонтракт-делегат EIP-7702 («подметальщик») наша проверка (eth_getCode), TRM B5 0x28C6c06298d514Db089934071355E5743bf21d60Кошелёк Binance (жертва), не атакующий — Binance 14; делегирование снято наша проверка, PANews B6 0xEe7aE85f2Fe2239E27D9c1E23fFFe168D63b4055Кошелёк Binance (жертва), не атакующий — смарт-аккаунт (контракт), источник 780 млн USDC (Hot Wallet 34 по PANews) наша проверка, PANews B7 0x8532…43D4 — усечённый, полного хэша в открытых источниках нетПолучил ≈195 500 ETH с адреса B2 к 20:41 UTC PANews
Адреса в сетях Bitcoin (18 270 BTC, разбиты на 19 адресов по Nansen), XRP Ledger, Tron, Solana, Avalanche и Polygon полными хэшами в открытых источниках не опубликованы. Arkham ведёт кластер примерно из 55 адресов под меткой binance-hacker-1029, но открыть его можно только в интерфейсе Arkham.
Взлом Bybit (21 февраля 2025 года):№ Адрес Роль Откуда Y1 0x1Db92e2EeBC8E0c075a02BeA49a2935BcD2dFCF4Кошелёк Bybit (жертва), не атакующий — холодный Safe-кошелёк, порог 3 подписи BlockSec, AMLcrypto Y2 0x34CfAC646f301356fAa8B21e94227e3583Fe3F5FОфициальная реализация Safe до подмены — не атакующий BlockSec Y3 0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516Вредоносная реализация (masterCopy после подмены): sweepETH и sweepERC20 без подписей BlockSec, наша проверка slot 0 Y4 0x96221423681A6d52E184D440a8eFCEbB105C7242Контракт атакующего, через который перезаписали slot 0 только BlockSec Y5 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2Основной получатель 401 346 ETH (Bybit Exploiter 1); в список ФБР не входит наша проверка, Bubblemaps, Blockscout Y6 0x0fa09C3A328792253f8dee7116848723b72a6d2eОтправитель транзакции вывода ETH (метка «ByBit Exploiter» у ряда сервисов нами не сверялась) наша проверка в сети Y7 0x33d057AF74779925c4B2e720A820387cB89F8F65Адрес, где смешаны средства Bybit и Phemex ZachXBT через Bubblemaps
Ключевые транзакции, если хотите пройти путь сами: делегирование на Binance 14 — 0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b; вынос с Binance 14 — 0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3; 780 млн USDC — 0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481; вывод 401 346 ETH у Bybit — 0xb61413c495fdad6114a7aa863a00b2e3c28945979a10885b12b30316ea9f072c.
Список ФБР по Bybit (PSA I-022625-PSA от 26 февраля 2025 года, 51 адрес в Ethereum). ФБР не расписывает роль каждого адреса: все они, по формулировке бюро, хранят или хранили средства от кражи либо управляются людьми, связанными с TraderTraitor.№ Адрес 1 0x51E9d833Ecae4E8D9D8Be17300AEE6D3398C135D2 0x96244D83DC15d36847C35209bBDc5bdDE9bEc3D83 0x83c7678492D623fb98834F0fbcb2E7b7f5Af89504 0x83Ef5E80faD88288F770152875Ab0bb16641a09E5 0xAF620E6d32B1c67f3396EF5d2F7d7642Dc2e6CE96 0x3A21F4E6Bbe527D347ca7c157F4233c9357798477 0xfa3FcCCB897079fD83bfBA690E7D47Eb402d6c498 0xFc926659Dd8808f6e3e0a8d61B20B871F3Fa64659 0xb172F7e99452446f18FF49A71bfEeCf0873003b410 0x6d46bd3AfF100f23C194e5312f93507978a6DC9111 0xf0a16603289eAF35F64077Ba3681af41194a1c0912 0x23Db729908137cb60852f2936D2b5c6De0e1c88713 0x40e98FeEEbaD7Ddb0F0534Ccaa617427eA10187e14 0x140c9Ab92347734641b1A7c124ffDeE58c20C3E315 0x684d4b58Dc32af786BF6D572A792fF7A883428B916 0xBC3e5e8C10897a81b63933348f53f2e052F89a7E17 0x5Af75eAB6BEC227657fA3E749a8BFd55f02e4b1D18 0xBCA02B395747D62626a65016F2e64A20bd254A3919 0x4C198B3B5F3a4b1Aa706daC73D826c2B795ccd6720 0xCd7eC020121Ead6f99855cbB972dF502dB5bC63a21 0xbdE2Cc5375fa9E0383309A2cA31213f2D6cabcbd22 0xD3C611AeD139107DEC2294032da3913BC26507fb23 0xB72334cB9D0b614D30C4c60e2bd12fF5Ed03c30524 0x8c7235e1A6EeF91b980D0FcA083347FBb7EE180625 0x1bb0970508316DC735329752a4581E0a4bAbc6B426 0x1eB27f136BFe7947f80d6ceE3Cf0bfDf92b45e5727 0xCd1a4A457cA8b0931c3BF81Df3CFa227ADBdb6E928 0x09278b36863bE4cCd3d0c22d643E8062D7a1137729 0x660BfcEa3A5FAF823e8f8bF57dd558db034dea1d30 0xE9bc552fdFa54b30296d95F147e3e0280FF7f7e631 0x30a822CDD2782D2B2A12a08526452e885978FA1D32 0xB4a862A81aBB2f952FcA4C6f5510962e18c7f1A233 0x0e8C1E2881F35Ef20343264862A242FB749d6b3534 0x9271EDdda0F0f2bB7b1A0c712bdF8dbD0A38d1Ab35 0xe69753Ddfbedbd249E703EB374452E78dae1ae4936 0x2290937A4498C96eFfb87b8371a33D108F8D433f37 0x959c4CA19c4532C97A657D82d97acCBAb70e6fb438 0x52207Ec7B1b43AA5DB116931a904371ae2C1619e39 0x9eF42873Ae015AA3da0c4354AeF94a18D2B3407b40 0x1542368a03ad1f03d96D51B414f4738961Cf444341 0x21032176B43d9f7E9410fB37290a78f4fEd6044C42 0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e43 0x55CCa2f5eB07907696afe4b9Db5102bcE5feB73444 0xA5A023E052243b7cce34Cbd4ba20180e8Dea6Ad645 0xdD90071D52F20e85c89802e5Dc1eC0A7B6475f9246 0x1512fcb09463A61862B73ec09B9b354aF179026847 0xF302572594a68aA8F951faE64ED3aE7DA41c72Be48 0x723a7084028421994d4a7829108D63aB4465831549 0xf03AfB1c6A11A7E370920ad42e6eE735dBedF0b150 0xEB0bAA3A556586192590CAD296b1e48dF62a854951 0xD5b58Cf7813c1eDC412367b97876bD400ea5c489
Как проверить адрес самому — четыре шага:
- Скопируйте адрес целиком и вставьте в поиск эксплорера (Etherscan или Blockscout). Не сравнивайте «на глаз» первые и последние символы: мошенники специально генерируют адреса с похожими краями.
- Посмотрите метки и предупреждения. На адресах взломов эксплорер показывает метку и баннер — как на скриншоте Bybit выше.
- Проверьте код на адресе. Для смарт-контрактов и кошельков с делегированием EIP-7702 эксплорер покажет код; для обычного кошелька его быть не должно.
- Сверьте с первоисточником. Список ФБР — в предупреждении на ic3.gov, разбор Binance — в отчёте TRM. Пересказы в Telegram-каналах и соцсетях первоисточником не считаются.
Ваши деньги на бирже: SAFU, Proof of Reserves и холодное хранение
Чтобы понять, чем рискует клиент, помогает простая аналогия «касса и сейф». Горячий кошелёк — это касса: он подключён к интернету и автоматически выдаёт выводы, поэтому в нём держат ровно столько, сколько нужно на ближайшие операции. Холодный кошелёк — сейф: ключи не касаются интернета, а каждое движение требует участия людей. Binance потеряла кассу — правда, кассу в десяти сетях сразу. Bybit потеряла содержимое сейфа, когда его плановым порядком открывали.
Что обещает Binance и что из этого проверяемо:Обещание или факт Статус на 30 октября 2026 года «Покроем все убытки из фонда SAFU и средств компании», «средства пользователей в безопасности» обещание; механизма и сроков компенсации биржа не объявила Опубликовать обновлённый Proof of Reserves после устранения последствий, даты нет Опубликовать технический разбор (post-mortem) обещан, не вышел Депозиты работают Выводы на паузе: биржа перестраивает сервис выводов и связанные с ним адреса, возобновление ожидается в течение 48 часов от 04:36 UTC 30 октября
SAFU в цифрах — расчёт. Фонд защиты пользователей SAFU хранится в биткоине на опубликованном адресе 1BAuq7Vho2CEkVkUxbfU26LhwQjbCmWQkD — его можно проверить в любом биткоин-эксплорере. На 30 октября там 15 000,0015 BTC. При цене $78 407 (CoinGecko, 30.10, 06:00 UTC) это около $1,18 млрд. Ущерб $6,3 млрд больше фонда примерно в 5,3 раза: пока возврата замороженного нет, ориентир — SAFU покрывает около 19% украденного. Даже если все замороженные ~$3 млрд со временем вернутся к бирже, SAFU закроет лишь около 36% оставшихся ~$3,3 млрд. Остальное, по словам Binance, — из средств компании.
Ещё две детали из правил самого фонда, о которых редко пишут:
- Решение за Binance. В FAQ о SAFU прямо сказано, что биржа сохраняет за собой «полное усмотрение» в том, какие потери и заявки покрываются. SAFU — не страховка, а резерв, которым распоряжается сама биржа. Сегодняшнее «покроем всё» шире того, что прописано в правилах фонда, — это добровольное обязательство.
- Фонд зависит от цены биткоина. Если из-за падения BTC стоимость фонда опустится ниже $800 млн, Binance обещает докупить его до $1 млрд. Обратная сторона: в день взлома биткоин просел на 4–5%, и фонд подешевел вместе с ним.
Есть ли угроза платёжеспособности. Сторонние оценки — пока единственное, на что можно опереться. Аналитик Fundstrat (через CNBC) пишет, что инцидент «не выглядит» серьёзным риском для платёжеспособности Binance. Алистер Милн в X прикинул: при резервах клиентов около $165,4 млрд непокрытая часть — около $1,7 млрд, примерно 1%; этот пост ретвитнул CZ. Обе оценки — прикидка, а не аудит. Ответ даст обещанный Proof of Reserves. Как самому читать такие отчёты и что ещё смотреть, мы разбирали в гайде о надёжности криптобиржи, Proof of Reserves и страховых фондах.
Для сравнения, Bybit в 2025 году: CEO в первые часы заявил о платёжеспособности, выводы не останавливались (99,994% из более чем 350 000 заявок обработаны за 10 часов), а резервы восстановили меньше чем за 72 часа — около 447 000 ETH экстренных займов и крупных депозитов от партнёров. Аудитор Hacken подтвердил резервы выше 100%. Binance остановила выводы не из-за суммы: по её словам, она перестраивает сам сервис выводов и связанные адреса — тот контур, через который шла атака.
Отдельно: Binance.US — независимая платформа и, по её заявлению, инцидент её не затронул.
Что из этого следует для вас. Биржа — это кастодиан: вы доверяете ей хранение и получаете взамен удобство. Даже у крупнейшей биржи бывают дни, когда вывести деньги нельзя. Разумная практика — держать на бирже то, чем активно торгуете, а долгосрочные накопления хранить на собственном кошельке. Это не повод для паники и не призыв срочно всё выводить: в момент паузы выводов это невозможно физически, а в обычные дни массовый вывод сам по себе ничего не решает.
Как защититься от фишинга «компенсаций» после взлома биржи
После каждого крупного взлома приходит вторая волна — мошенники, которые обещают «вернуть средства» или «получить компенсацию». Binance в официальном заявлении просит не доверять неофициальным ссылкам, сообщениям и запросам данных аккаунта и следить за новостями только по официальным каналам биржи. Отдельного механизма подачи заявок на компенсацию на 30 октября Binance не публиковала — значит, любая «форма для возврата» сейчас поддельная.
Чек-лист — что проверить сегодня:
- Портала компенсаций нет. Если вам прислали ссылку на «возврат средств после взлома Binance» — это фишинг. Новости о компенсациях смотрите только в приложении биржи и её официальных аккаунтах, вручную набирая адрес.
- Никому не сообщайте сид-фразу и коды 2FA. Ни поддержка биржи, ни «следователи», ни «специалисты по возврату криптовалюты» их не запрашивают.
- Не подписывайте неожиданные авторизации. Особенно запросы «обновить кошелёк до смарт-аккаунта» и подписи EIP-7702: такая подпись передаёт контракту полный контроль над адресом — ровно так и опустошили Binance 14.
- Не платите «комиссию за разморозку». Замороженные Tether и Circle средства возвращаются через юридический процесс между эмитентом и биржей, а не через перевод от пользователя.
- Проверьте разрешения кошелька. Если в последние дни вы переходили по ссылкам «про взлом», отзовите лишние разрешения токенов в своём кошельке.
- Не отправляйте ничего на адреса хакеров — ни «чтобы проверить», ни «ради шутки». Счёт, связанный с ними, могут заблокировать.
FAQ
Потеряют ли пользователи Binance деньги из-за взлома?
По заявлению Binance — нет: средства пользователей в безопасности, а все убытки биржа покроет из фонда SAFU и собственных средств компании. Деньги украдены с горячих кошельков биржи, а не со счетов конкретных клиентов. Но на 30 октября это обещание, а не выполненная выплата: механизм не объявлен, выводы на паузе до 48 часов, а обновлённый Proof of Reserves выйдет после устранения последствий.
Как именно взломали Binance — украли ли приватные ключи?
По предварительным данным Binance, следов утечки приватных ключей нет. Биржа связывает инцидент со взломанным ноутбуком DevOps-инженера, через который атакующий получил доступ к сервисному контейнеру и отправил выводы. Аналитики TRM и Blockaid считают, что скомпрометирована система подписи горячих кошельков. Подробный технический разбор Binance обещала опубликовать позже — до него версия остаётся предварительной.
Что такое EIP-7702 и при чём он здесь?
EIP-7702 — функция Ethereum с мая 2025 года, которая позволяет обычному кошельку исполнять код смарт-контракта после одной подписи-разрешения. Хакер подготовил 50 таких подписей для кошелька Binance 14, одна сработала, и кошелёк стал выполнять команды атакующего: сначала отдал весь баланс, потом ещё шесть раз пересылал новые поступления. В других сетях EIP-7702 не применялся — там кошельки подписали обычные переводы.
Можно ли вернуть замороженные USDT и USDC?
Технически да: эмитент может снять заморозку и перевести токены законному владельцу. Но это юридический процесс, а не нажатие одной кнопки, и его сроки никто не называет — по мнению Chainalysis, речь может идти о месяцах и даже годах. По Bybit, например, $30,5 млн заморожено на биржах, но спустя полтора года Bybit их ещё не получила.
Кто взломал Binance и Bybit — это официально КНДР?
По Bybit — да: ФБР 26 февраля 2025 года официально назвало ответственной КНДР и группу TraderTraitor. По Binance официального вывода властей на 30 октября нет. Есть оценки частных фирм: TRM Labs с «высокой уверенностью» указывает на TraderTraitor, Chainalysis считает это «вероятным», Pangolin Intelligence тоже говорит о Северной Корее. Сама Binance исполнителей не называет.
Чем взлом Bybit отличался от взлома Binance?
У Bybit украли содержимое одного холодного кошелька в Ethereum: атаковали не биржу, а поставщика — интерфейс Safe{Wallet}, и подписанты сами одобрили подменённую транзакцию. У Binance опустошили горячие кошельки сразу в десяти сетях, по предварительной версии — через компьютер сотрудника. Bybit потеряла около $1,5 млрд в ETH, Binance — около $6,3 млрд, включая стейблкоины, поэтому заморозить удалось почти половину.
Как проверить адрес хакера и можно ли отправлять на него деньги?
Скопируйте адрес целиком и вставьте в поиск Etherscan или Blockscout: у адресов взломов есть метки и предупреждения. Сверяйте адрес полностью, а не по первым и последним символам, и опирайтесь на первоисточники — список ФБР, отчёты TRM. Отправлять на такие адреса ничего нельзя: средства не вернутся, а ваш счёт на бирже могут заблокировать за связь с ним.
Безопасно ли сейчас держать деньги на централизованной бирже?
Абсолютно безопасного места нет: биржа удобна, но вы доверяете ей хранение, и в день инцидента вывод может стать недоступен. Разумный подход — держать на бирже только то, чем активно торгуете, а накопления хранить в собственном кошельке и следить, публикует ли биржа Proof of Reserves. Признаки надёжности — прозрачные резервы, фонд защиты и то, как биржа ведёт себя в кризис.