
Коротко (TL;DR)
«Ledger взломали» — так это обсуждают в соцсетях, но картина точнее и спокойнее: в октябре 2026 года пострадали владельцы Ledger, купленных у части продавцов в Юго-Восточной Азии, а у Keystone украли ключ, которым сайт проверяет подлинность устройств. Чип, прошивка и серверы Ledger, по словам компании, не взломаны — импланты считывали seed-фразу с экрана; у Keystone, по её заявлению, seed-фразы и ключи кошельков не затронуты. Что делать — зависит от того, где и когда куплено устройство.
- Коротко (TL;DR)
- Ledger взломали или нет: что на самом деле случилось в октябре 2026
- Keystone и 18 835 устройств: уничтожают склад, а не меняют ваши
- Имплант в Ledger против украденного ключа Keystone: в чём разница
- Касается ли вас атака на Ledger и Keystone: решают канал и дата
- Как проверить Ledger: Genuine Check ловит подделку, но не имплант
- Как проверить Keystone после кражи ключа проверки подлинности
- Перенос средств на новое устройство: порядок без спешки и ошибок
- Фишинг после взломов: фальшивые обновления Ledger и «отзыв» Keystone
- Как выбрать аппаратный кошелёк после этих инцидентов: пять критериев
- Риски после атак на Ledger и Keystone: что пока неизвестно
- FAQ
- Ledger с официального сайта или от авторизованного продавца вне Юго-Восточной Азии. Подтверждённых потерь по таким устройствам Ledger на 13 октября не видел. Переносить средства не требуется, но проверка Genuine Check имплант не находит — поэтому важна история покупки.
- Ledger из Юго-Восточной Азии, Сингапура, с маркетплейса или с рук. Для покупок у CryptoBilis Ledger советует: устройство уже настроено и на нём деньги — перенос на новое устройство с новой seed-фразой, не настроено — не настраивать. Для остальных каналов из этого списка это наш совет, а не требование Ledger.
- Keystone, доставленный до 20 октября и прошедший проверку. По заявлению Keystone, им можно пользоваться как обычно, переносить активы из-за инцидента не нужно.
- Keystone, полученный после 20 октября. Даже успешная проверка не исключает подделку: до подтверждения от поддержки денег на него не кладите.
- Вторая волна ущерба — фишинг. Никто — ни Ledger, ни Keystone, ни полиция — не попросит ваши 24 слова, а Keystone прямо пишет, что не просит возвращать устройства: «отзыв» — признак мошенничества.
Ledger взломали или нет: что на самом деле случилось в октябре 2026
Если коротко, Ledger взломали не в том смысле, в каком обычно понимают это слово. Уязвимости в чипе, прошивке или серверах компания не признаёт. Преступники вскрывали настоящие устройства, вставляли внутрь шпионский модуль и возвращали их в продажу. Это атака на путь устройства от завода к покупателю, а не на технологию.
Сама компания описала это так в ответе на атаку, опубликованном в блоге Ledger 15 октября: «высокоорганизованная преступная группа» месяцами покупала оригинальные устройства, вскрывала их, ставила скрытые компоненты для перехвата фразы восстановления и возвращала в продажу через реселлеров в Юго-Восточной Азии. По словам Ledger, изъяна в чипе, операционной системе и серверах не было. Это самоотчёт производителя — независимого аудита пока нет.
Имплант — это лишняя плата с антенной, которую ставят внутрь корпуса. По данным лаборатории безопасности Ledger Donjon (в пересказе Decrypt и The Hacker News), он считывает то, что показывает экран, и в момент первой настройки забирает 24 слова seed-фразы — мастер-ключа, из которого восстанавливается весь кошелёк. Затем отправляет их по сотовой сети LTE через встроенную eSIM. Защищённый чип Secure Element (такой же класс чипов стоит в банковских картах), операционную систему и подписи транзакций имплант не трогает — он просто подсматривает.

| Дата (2026) | Что произошло | Источник |
|---|---|---|
| 9 октября | Ledger раскрывает инцидент: первые сообщения о выводе средств с устройств | Ledger, Decrypt |
| 10 октября | Ledger подтверждает аппаратный имплант в одном из устройств пострадавшего | CEO Ledger в X, BleepingComputer |
| 11 октября | Ledger: затронуто «ограниченное» число устройств, все подтверждённые случаи — продажи через CryptoBilis; купившим у него за последние 90 дней — не начинать настройку | Ledger в X, The Hacker News |
| 13 октября | Ledger просит продавцов в 7 странах и территориях приостановить продажи; к этому дню MediaMarkt Saturn в Германии уже приостановил продажи Ledger после жалобы клиента | Decrypt, Parameter, The Hacker News |
| 14 октября | Марк Карпелес сообщает об импланте в Ledger Flex, купленном в магазине Metapod в аэропорту Сингапура | The Defiant, The Crypto Times |
| 15 октября | Ledger публикует разбор: атака на канал дистрибуции, новые правила для реселлеров | блог Ledger |
| 16 октября | SlowMist фиксирует фишинг с поддельным «обновлением прошивки Ledger» | The Crypto Times, Protos |
| 28 октября | Полиция Сингапура: не менее двух случаев с 10 сентября, потери около 3,5 млн сингапурских долларов | police.gov.sg |
Что подтверждено, а что пока остаётся оценкой:
- Подтверждено Ledger на 13 октября: все подтверждённые потери связаны с устройствами, проданными через CryptoBilis — реселлера в Юго-Восточной Азии.
- Подтверждено Ledger в тот же день: 13 октября Ledger попросил реселлеров в Индонезии, Сингапуре, Таиланде, Филиппинах, Вьетнаме, Малайзии и Гонконге снять устройства с полок.
- Оценки аналитиков, Ledger их не подтверждал: от более чем $86 млн (Specter, по данным Decrypt на 13 октября) до около $103 млн с 450+ кошельков (YFarmX, в пересказе DualMedia). Между ними — $93,2 млн с 315 кошельков (Bitquery на 11 октября) и $102 млн с 324 кошельков (Bitquery в пересказе Unchained на 16 октября). Разброс — из-за разных дат подсчёта и разной методики.
- Пример ущерба: по данным Crypto Briefing, держатель потерял 80 BTC после перевода монет на Ledger, купленный у CryptoBilis.
Сингапур добавил к истории розничные магазины. Полиция Сингапура в предупреждении от 28 октября пишет: с 10 сентября 2026 года зарегистрировано не менее двух случаев с общими потерями около 3,5 млн сингапурских долларов, а кошельки Ledger «из некоторых розничных магазинов» содержали вредоносные компоненты. Названия магазинов полиция не приводит. Издание Parameter со ссылкой на The Straits Times называет Metapod в аэропорту Чанги и магазин Challenger в торговом центре VivoCity — но про Challenger это пока единственный источник.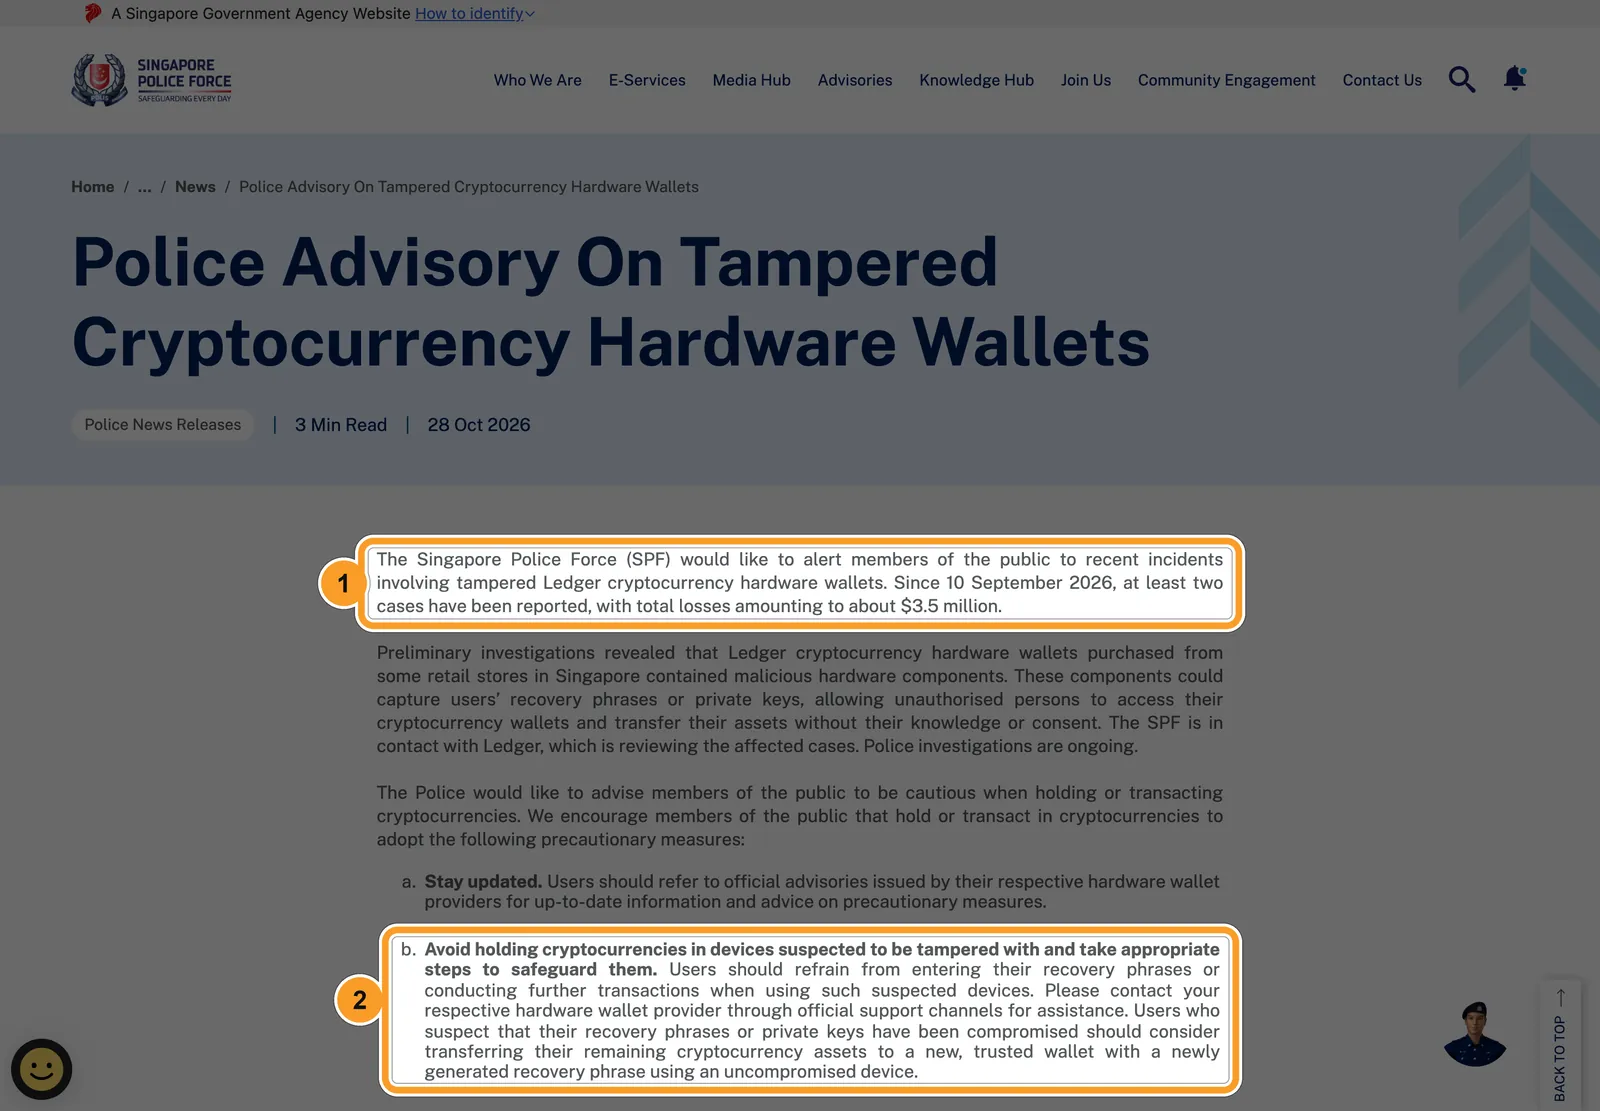
На скриншоте страницы полиции Сингапура (снят 29 октября 2026 года): рамка 1 — число случаев и сумма потерь, рамка 2 — совет не вводить фразу на подозрительном устройстве и перенести активы на новый кошелёк с новой фразой восстановления. Это тот же порядок действий, который ниже предлагаем и мы.
Не путайте октябрьскую атаку с утечкой данных клиентов Ledger: там утекли имена и адреса покупателей, а не seed-фразы. Это другое событие, хотя последствия у них пересекаются — о фишинге ниже.
Keystone и 18 835 устройств: уничтожают склад, а не меняют ваши
Формулировка «Keystone заменит 18 835 устройств» неточна. По заявлению Keystone от 26 октября, уничтожаются 18 835 непроданных устройств со склада, в которые записан старый ключ. Покупателям их не отправят. Владельцам уже купленных Keystone замена не предлагается, а любой «отзыв» устройства компания прямо называет мошенничеством.
Что произошло, по словам самой компании. 20 октября 2026 года системы мониторинга заметили необычный доступ к официальному сайту. Атакующий использовал уязвимость в стороннем инструменте мониторинга данных сайта и повысил себе права. Он получил часть данных покупателей и WebAuth-ключ — ключ, по которому страница проверки подтверждает, что устройство настоящее. Подробности инцидента и хронология — в нашей новости о краже ключа проверки подлинности Keystone.
Почему ключ важен. С ним можно изготовить подделку, которая пройдёт официальную проверку подлинности. Seed-фразы, приватные ключи и подписи транзакций он не затрагивает — Keystone подчёркивает, что ключ используется только для проверки подлинности. Но записан он в устройство при производстве и не стирается: прошивка не примет второй ключ, поэтому уже выпущенные устройства на новый ключ не перевести.
| Данные Keystone на 26 октября 2026 | Цифра |
|---|---|
| Записей покупок из магазина на Shopify, затронутых инцидентом | 51 083 |
| Из них персональные данные уже были стёрты | 25 119 |
| Записей с именами, контактами, адресами и составом заказа (2024–2026) | 25 964 |
| Незавершённых оформлений заказа с контактами | 12 873 |
| Непроданных устройств со старым ключом под уничтожение | 18 835 |
Чего в этой истории нет:
- Подделок пока не найдено. Keystone не сообщал ни о поддельных устройствах, ни о кражах средств из-за украденного ключа.
- Покупки на Amazon и в других каналах в базу утёкших данных не попали — затронут только магазин на официальном сайте.
- Переносить активы только из-за этого инцидента не нужно — это позиция Keystone, потому что фразы и ключи кошельков не затронуты.
Отгрузки заказов с официального сайта приостановлены: продажи перешли в режим предзаказа до выпуска устройств с новым ключом. Удаление просроченных персональных данных у Shopify компания ожидает завершить 3 ноября 2026 года.
Имплант в Ledger против украденного ключа Keystone: в чём разница
У двух историй общее только одно: доверие к аппаратному кошельку держится не на одном чипе, а на всей цепочке — от завода до ваших рук. Механика и действия владельца при этом разные.Вопрос Ledger: имплант Keystone: украденный ключ Что скомпрометировано Конкретные устройства, вскрытые после выхода с завода Механизм проверки подлинности на сайте Подтверждённые потери Есть: оценки от $86 млн до ~$103 млн (11–16 октября), Сингапур — около 3,5 млн сингапурских долларов Нет, о кражах не сообщалось Кого касается Покупки у части продавцов Юго-Восточной Азии; в зоне риска маркетплейсы и покупки с рук Устройства, полученные после 20 октября со старым ключом; покупатели с официального сайта — по утечке данных Что видит проверка Genuine Check подтверждает настоящий чип, но не видит имплант Для доставленных до 20 октября Keystone считает пройденную проверку достаточной; для полученных позже — не исключает подделку Что крадут Seed-фразу в момент настройки Ничего напрямую; риск — будущие подделки и фишинг по утёкшим адресам Главное действие Подозрительное устройство с деньгами — перенос на новое с новой seed До 20 октября — пользоваться; после — сначала подтверждение поддержки
Отсюда наш вывод для обоих случаев: «проверка прошла» перестала быть окончательным ответом. Решают ещё два вопроса — где куплено устройство и когда оно до вас доехало.
Касается ли вас атака на Ledger и Keystone: решают канал и дата
Касается, если ваш Ledger куплен у продавца в Юго-Восточной Азии, в Сингапуре, на маркетплейсе у стороннего продавца или с рук, либо если ваш Keystone приехал после 20 октября 2026 года. Устройства, купленные на официальном сайте или у авторизованного продавца вне этих регионов, по заявлениям производителей не затронуты. Найдите себя в таблице.Где и когда куплено Риск Что делать Ledger у CryptoBilis Высокий: по данным Ledger на 13 октября, все подтверждённые потери — отсюда Не настраивали — не настраивайте. Настроили — перенос на новое устройство с новой seed Ledger в рознице Сингапура и стран, где продажи приостановлены 13 октября Высокий Настроили — перенос; сохраните чек и упаковку, свяжитесь с поддержкой Ledger Ledger на маркетплейсе у стороннего продавца (Amazon, OLX и т. п.), с рук, б/у Повышенный: образцы имплантов исследователи покупали на Amazon Japan и Yahoo! Auctions Наша рекомендация — перенос на новое устройство из надёжного канала, особенно для крупных сумм Ledger с ledger.com или у авторизованного реселлера вне Юго-Восточной Азии Низкий: подтверждённых потерь Ledger не видит Переносить не требуется; держите в порядке seed и бдительность к фишингу Keystone, доставленный до 20 октября, проверка пройдена Низкий, по заявлению Keystone Пользоваться как обычно Keystone, полученный после 20 октября Неопределённый: подделку нельзя исключить Средств не класть, писать в поддержку, пользоваться только после подтверждения
Как быстро определить свою строку:
- Найдите подтверждение заказа или чек: магазин, страна, дата доставки.
- Если покупали на маркетплейсе, посмотрите поле продавца в заказе («Sold by» на Amazon): имя площадки ещё не говорит, кто держал коробку в руках.
- Если устройство куплено с рук или подарено, считайте историю неизвестной.
- Для Keystone дата доставки — главный критерий: смотрите трек-номер или письмо о вручении.
Как проверить Ledger: Genuine Check ловит подделку, но не имплант
Genuine Check — это встроенная криптографическая проверка: приложение Ledger Wallet отправляет устройству запрос, защищённый чип отвечает подписью заводского ключа, а серверы Ledger её сверяют. Она надёжно отличает настоящий Ledger от подделки. Но имплант — отдельная деталь рядом с настоящим чипом, поэтому проверку он проходит.
Это не наша трактовка, а документация самого Ledger — статья Ledger Academy о безопасной покупке, обновлённая 18 сентября 2026 года: Genuine Check не обнаруживает несанкционированные физические изменения вроде шпионских имплантов, если оригинальный Secure Element цел. При этом 20 августа аккаунт поддержки Ledger в X отвечал пользователю, что криптографическая аттестация заменяет защитные пломбы. На это противоречие 19 октября публично указал бывший глава Mt. Gox Марк Карпелес — подробности в разборе спора о Genuine Check от The Crypto Times.
Пошаговая процедура проверки — упаковка, первое включение, Genuine Check в приложении — разобрана в нашем гайде по проверке подлинности аппаратного кошелька. Здесь — то, что добавил октябрь 2026 года:
- Сначала история покупки, потом проверка. Устройство из строк «высокий» и «повышенный» таблицы выше проверкой не реабилитируется.
- Устройство не настроено — не включайте его ради проверки. Ledger советовал покупателям CryptoBilis за последние 90 дней вообще не начинать настройку: имплант срабатывает именно в этот момент.
- Пробный перевод на подозрительное устройство ничего не доказывает. Имплант забирает seed-фразу при настройке, а не мешает переводам: деньги могут спокойно лежать неделями, пока их не выведут. TechBloat прямо советует не «тестировать» подозрительный экземпляр небольшой суммой.
- Фраза или PIN в коробке — стоп. Настоящий Ledger никогда не приходит с заранее записанной фразой восстановления или готовым PIN-кодом.
- Сохраните доказательства: упаковку, чек, переписку с продавцом. Полиция Сингапура и Ledger советуют обращаться в поддержку производителя только через официальные каналы.
Какие признаки нашли у имплантов. По данным исследователей Tibane Labs и Карпелеса (в пересказе BleepingComputer и The Hacker News), выдавал модуль провод антенны — вдоль верхнего края платы или поверх батареи. В одном варианте штатную батарею заменили меньшей, в другом стёрли маркировку на микросхемах. Tibane описала три поколения импланта; третье, самое продвинутое, куплено на Amazon Japan у стороннего продавца из Китая.
Увидеть всё это можно только вскрыв корпус. Ledger публиковал инструкцию по вскрытию, но это риск: устройство легко повредить, а без опыта имплант нетрудно пропустить. Trezor в ответ пользователю прямо просил не вскрывать свои устройства — у Safe 7 встроенная батарея делает это опасным. Для большинства владельцев разумнее не искать имплант, а сменить устройство и seed-фразу.
Как проверить Keystone после кражи ключа проверки подлинности
Опорный критерий для Keystone теперь — дата доставки. Устройство, доставленное до 20 октября 2026 года и прошедшее проверку, по заявлению компании можно считать подлинным. Для устройства со старым ключом, полученного позже, Keystone прямо пишет: даже при пройденной проверке нельзя полностью исключить подделку.
Сама проверка устроена просто. Это отдельный механизм, а не та же проверка, что у Ledger: на официальной странице проверки Keystone устройство и сайт обмениваются кодами, и сайт сверяет подпись. Проверка подтверждает и устройство, и прошивку. Подробнее про модель — в нашем обзоре Keystone 3 Pro.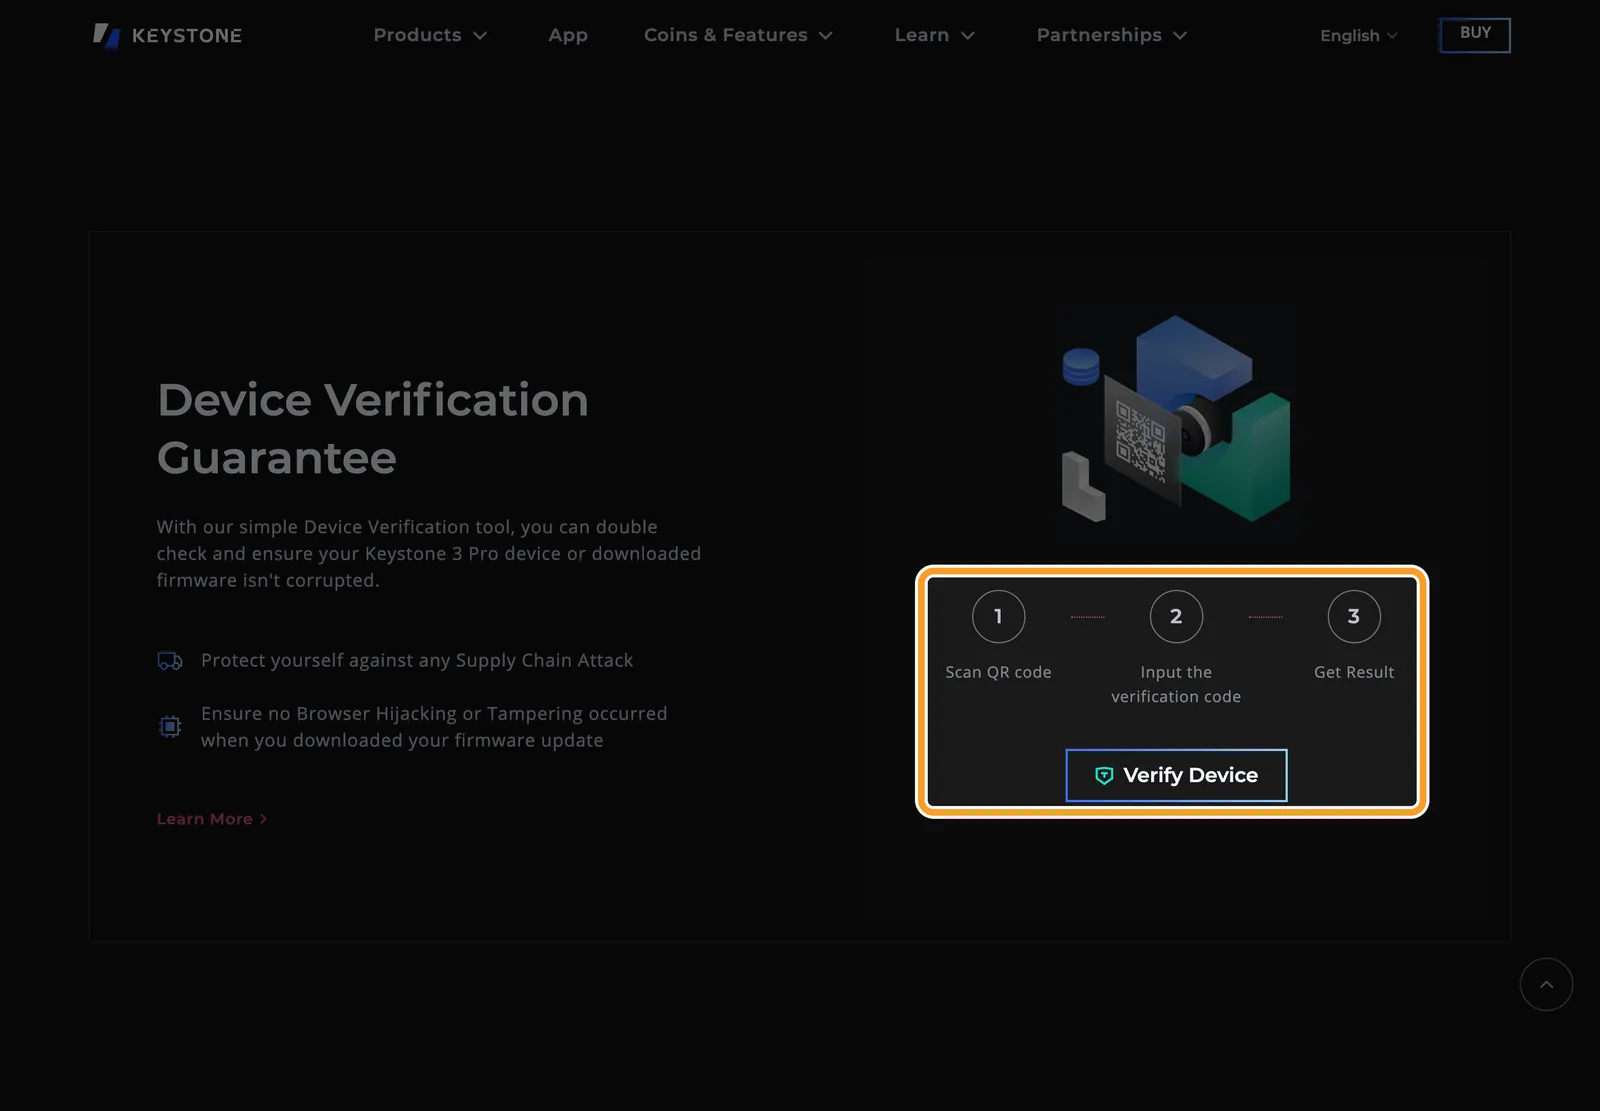
На скриншоте официальной страницы проверки Keystone (снят 29 октября 2026 года без входа в аккаунт) рамкой выделены три шага: отсканировать QR-код устройством, ввести показанный на устройстве код, получить результат. Адрес страницы — keyst.one/authentication; набирайте его вручную, а не переходите по ссылкам из писем.Ситуация Что значит «проверка пройдена» Действие Доставлен до 20 октября По Keystone — устройство подлинное Пользоваться как обычно Получен после 20 октября, старый ключ Подделку нельзя исключить Писать на support@keyst.one, ждать подтверждения Проверка не пройдена Возможна подделка или изменённая прошивка Прекратить использование, не вводить seed, сохранить результат и писать в поддержку
Порядок действий:
- Найдите дату доставки: письмо о вручении, трек-номер, чек магазина.
- Доставлен до 20 октября — пройдите проверку на официальной странице. Пройдена — пользуйтесь.
- Получен после 20 октября — не переводите на него средства. Напишите в поддержку с официального адреса support@keyst.one, введя его вручную, и пользуйтесь только после подтверждения.
- Если Keystone уже настроен и на нём лежат деньги, а получен он после 20 октября, — наш совет: не ждать, а перенести средства на проверенное устройство по порядку из следующего раздела.
Наш вывод, а не заявление Keystone: компания назвала только дату, когда обнаружила доступ, — 20 октября. Когда ключ попал к атакующему, не сообщается. Поэтому граница 20 октября — рабочая отсечка производителя, а не гарантия. Отгрузки с официального сайта приостановлены до выпуска устройств с новым ключом, так что устройство, полученное после 20 октября, по нашей логике стоит считать устройством со старым ключом, пока поддержка не скажет иначе.
Перенос средств на новое устройство: порядок без спешки и ошибок
Перенос нужен, если ваше устройство попало в строку «высокий» или «повышенный» риск, либо если вы допускаете, что seed-фразу кто-то видел. Суть одна: новая seed-фраза на новом устройстве из надёжного канала. Старую фразу нельзя переносить на новое устройство — если её украли, новый кошелёк будет украден вместе с ней.
- Новое устройство — только из надёжного канала: официальный сайт производителя или авторизованный продавец из его списка. На маркетплейсе — только официальный магазин бренда.
- Проверьте его до настройки: целостность упаковки, отсутствие фразы и PIN-кода в коробке, официальная проверка подлинности.
- Создайте новую seed-фразу на самом устройстве. Запишите на бумагу или металл. Не фотографируйте, не храните в заметках и облаке, не вводите ни в одно приложение.
- Сверьте адрес получения на экране нового устройства — он должен совпасть с тем, что показывает приложение.
- Отправьте пробную сумму со старого кошелька на новый. Здесь пробный перевод уместен: он проверяет адрес нового кошелька, а не безопасность старого.
- Переносите крупное первым. Самые дорогие активы — в первую очередь, мелочь — потом. Учитывайте комиссии сетей: в каждой сети нужна своя монета на комиссию.
- Разблокируйте то, что заблокировано. Если у стейкинга или позиций в DeFi есть период ожидания, начните вывод сразу, параллельно с шагом 6: с украденной фразой распоряжаться ими может и злоумышленник.
- Обновите адреса выплат. Биржи, вестинг токенов, аирдропы и сервисы, куда указан старый адрес, переведите на новый.
- Старое устройство оставьте у себя. Если средства уже пропали, CEO Ledger советует никому не отправлять устройство до разговора с поддержкой Ledger или полицией. Наш совет — до этого его и не сбрасывать: это улика. Если потерь не было, после переноса его можно вернуть к заводским настройкам и хранить вместе с упаковкой и чеком. Передавать его другому человеку не нужно: вместе с устройством он получит и возможный имплант.
Если остаётесь на Ledger, новое устройство берите только из официального канала. Чем модели отличаются по связи и защищённому чипу, мы разбирали в обзоре Ledger Nano X.
Ошибки, которые встречаются чаще всего:
- Восстановить старую фразу на новом устройстве. Это не перенос: украденная фраза остаётся украденной.
- Переносить в спешке через «помощников». Ни поддержка, ни полиция не проводят миграцию за вас.
- Оставить «пыль» и токены на старом адресе. Если фраза скомпрометирована, всё, что туда придёт позже, тоже уйдёт.
Фишинг после взломов: фальшивые обновления Ledger и «отзыв» Keystone
Самая массовая угроза после таких историй — не импланты, а мошенники, которые пользуются паникой. 16 октября SlowMist описала фишинговую кампанию «обновление прошивки Ledger»: страница-подделка Genuine Check, выбор устройства, кнопка «Обновить сейчас»; SlowMist предупреждает, что цель таких страниц — выманить фразу восстановления.
Исследовательница безопасности Тейлор Монахан, по словам Unchained от 16 октября, обратила внимание на главное: новые сообщения о потерях, с которыми она работала, приходили от владельцев, которые запаниковали и попались на мошенников — рекламу в Google, поддельные приложения, фишинговые письма и звонки. Устройства в изученных ею случаях были куплены с июня по начало октября.
Keystone со своей стороны предупреждает: компания не просит вернуть устройство, а тот, кто под предлогом «отзыва» просит выслать кошелёк, — мошенник. Так же стоит относиться к сообщениям про «миграцию активов», «верификацию кошелька» и «помощь в расследовании».
Правила, которые закрывают почти все сценарии:
- 24 слова не вводятся никуда, кроме самого устройства. Ни на сайт, ни в приложение, ни в чат поддержки, ни «для проверки».
- Genuine Check и проверка Keystone не проводятся на сторонних сайтах. У Ledger — только в официальном приложении Ledger Wallet, у Keystone — на keyst.one, адрес вводите вручную.
- Ledger не просит фразу ни по телефону, ни в сообщениях. Звонок «из поддержки», который знает модель вашего устройства и номер заказа, — не доказательство: эти данные могли утечь.
- Посылка с «новым устройством на замену», которую вы не заказывали, — ловушка. В 2021 году такую подделку с флешкой внутри рассылали владельцам Ledger, о чём сам Ledger пишет в Academy.
- Утёкший адрес — это ещё и физический риск. В 25 964 записях о покупках Keystone остались имена и адреса доставки. Не обсуждайте суммы на кошельке публично и с незнакомцами.
Как выбрать аппаратный кошелёк после этих инцидентов: пять критериев
Оба инцидента показывают одно: при выборе устройства важна не только модель, но и путь, которым оно до вас доедет. Рейтинга «кто безопаснее» здесь нет и быть не может — есть критерии, по которым можно сравнить любые модели. Подробный выбор под задачу — в нашем материале о том, как выбрать аппаратный кошелёк под свой сценарий.Критерий Что проверить Почему это важно после октября 2026 Канал покупки Официальный сайт или авторизованный продавец из списка производителя Подтверждённые случаи Ledger — перепродавцы, а не ledger.com; в Сингапуре — и розничные магазины Что доказывает проверка подлинности Подтверждает ли она только чип или и прошивку; что производитель пишет о её границах Genuine Check не видит имплант; проверка Keystone ослабла для части устройств Политика производителя к продавцам Запрет перепродажи возвратов, хранение товара, сокращение сети Ledger запретил выкладку на витринах; Trezor закрывает часть реселлеров с 1 января 2027 года Прозрачность при инцидентах Как быстро и подробно производитель раскрыл, что случилось Ledger подтвердил имплант за сутки, Keystone раскрыл масштаб утечки цифрами Схема хранения крупных сумм Мультиподпись на устройствах разных производителей Имплант в одном устройстве даёт атакующему только один ключ из нескольких
Последний пункт — наш вывод, а не рекомендация вендоров. Класс атаки «прочитать фразу с экрана при настройке» теоретически применим к любому устройству, которое показывает seed-фразу на своём экране. Для крупных сумм логичный ответ — мультиподпись: схема, где для перевода нужны подписи, например, двух устройств из трёх. Если эти устройства от разных производителей и куплены разными путями, одной атакой их не взять.
Риски после атак на Ledger и Keystone: что пока неизвестно
На 29 октября 2026 года открытых вопросов больше, чем ответов. Вот что важно держать в голове, читая новости и посты в соцсетях:
- Масштаб потерь. Оценки расходятся от $86 млн до ~$103 млн, Ledger своих цифр не публиковал. Сумма вырастет, если найдутся новые случаи.
- Где именно вскрывали устройства. Ledger говорит о реселлерах Юго-Восточной Азии, но Flex Карпелеса куплен не у CryptoBilis, а в магазине аэропорта Сингапура. Был ли это один канал или несколько, неизвестно.
- Европа. MediaMarkt в Германии снял Ledger с продажи после того, как клиент сообщил об импланте; потерь средств не было. Ledger при этом пишет, что проверенные им устройства из немецких магазинов и со складов были чистыми.
- Другие производители. Trezor заявил, что доказательств компрометации его устройств нет. Карпелес, по данным The Crypto Times на 14 октября, не нашёл импланта в Trezor Safe 7, купленном напрямую у Trezor, — это единичная проверка, а не аудит. Кроме Ledger и Keystone, о подтверждённых инцидентах у других производителей на 29 октября не известно.
- Когда украден ключ Keystone. Компания назвала только дату обнаружения — 20 октября.
- Виновные. Ledger сотрудничает с правоохранительными органами, полиция Сингапура ведёт расследование; публичных сведений об организаторах нет.
- Самоотчёт производителей. Почти всё о масштабе мы знаем со слов самих Ledger и Keystone. Независимые данные пока есть только у полиции Сингапура, ончейн-аналитиков и исследователей вроде Tibane Labs и Карпелеса.
Первым устареет статус продаж в Юго-Восточной Азии, оценки потерь и сроки возобновления отгрузок Keystone. Свежие данные публикуют сами производители — в блоге Ledger и в разделе новостей Keystone.
FAQ
Нужно ли переносить средства, если Ledger куплен на официальном сайте?
Нет, если устройство куплено на ledger.com или у авторизованного продавца вне Юго-Восточной Азии и вы сами создали seed-фразу при настройке. На 13 октября 2026 года Ledger не видел подтверждённых потерь по таким устройствам, а 15 октября написал, что устройства, купленные для проверки в немецких магазинах, и образцы со складов оказались чистыми. Перенос нужен, только если вы допускаете, что фразу кто-то видел.
Если Genuine Check прошёл, значит имплантов нет?
Нет. Genuine Check подтверждает, что в устройстве настоящий защищённый чип Ledger, и надёжно отсекает подделки. Но, по документации самого Ledger, он не обнаруживает физические изменения вроде шпионских имплантов, если оригинальный чип цел. Поэтому для устройств из сомнительного канала решающим остаётся то, где и у кого вы их купили.
Мой Keystone пришёл до 20 октября — можно им пользоваться?
Да. По заявлению Keystone от 26 октября 2026 года, устройства, доставленные до 20 октября, сделаны и отправлены до инцидента: если они проходят официальную проверку подлинности, их можно считать подлинными и пользоваться как обычно. Переносить активы из-за этого инцидента компания не советует — seed-фразы и ключи кошельков не затронуты.
Что делать, если Keystone пришёл после 20 октября?
Не переводите на него средства, пока поддержка не подтвердит подлинность. Keystone пишет, что для устройства со старым ключом, полученного после 20 октября, подделку нельзя полностью исключить даже при пройденной проверке. Напишите на support@keyst.one, набрав адрес вручную. Если деньги уже на устройстве, наш совет — перенести их на проверенное устройство с новой seed-фразой.
Ledger куплен на OLX, Amazon или в магазине — стоит ли его проверять и менять?
Зависит от продавца. Официальный магазин бренда на маркетплейсе или авторизованная розница вне Юго-Восточной Азии — риск низкий. Сторонний продавец, б/у или покупка с рук — история устройства неизвестна, а исследователи покупали образцы с имплантами именно на маркетплейсах. Для таких устройств наша рекомендация — перенос средств на новое устройство с новой фразой.
Можно ли вскрыть корпус самому и поискать имплант?
Технически да, но для большинства это плохая идея. У найденных имплантов выдавал провод антенны, иногда — замененная батарея или стёртые маркировки, и без опыта их легко пропустить. Вскрытием можно повредить устройство, а Trezor отдельно предупреждал об опасности из-за встроенной батареи. Дешевле и надёжнее купить новое устройство и создать новую seed-фразу.
Стоит ли переходить с Ledger на Trezor или другой кошелёк?
Смена бренда сама по себе не решает проблему канала поставки: атака была на путь устройства к покупателю, а не на чип. Trezor заявляет, что доказательств компрометации его устройств нет, и сокращает сеть реселлеров. Важнее купить любое устройство в официальном канале. Разницу между двумя производителями мы разбирали в сравнении Ledger против Trezor.