
Коротко (TL;DR)
«Ledger зламали» — так це обговорюють у соцмережах, але картина точніша і спокійніша: у жовтні 2026 року постраждали власники Ledger, куплених у частини продавців у Південно-Східній Азії, а в Keystone викрали ключ, яким сайт перевіряє справжність пристроїв. Чип, прошивку й сервери Ledger, за словами компанії, не зламано — імпланти зчитували seed-фразу з екрана; у Keystone, за її заявою, seed-фрази й ключі гаманців не зачеплені. Що робити — залежить від того, де і коли куплено пристрій.
- Коротко (TL;DR)
- Ledger зламали чи ні: що насправді сталося в жовтні 2026
- Keystone і 18 835 пристроїв: знищують склад, а не міняють ваші
- Імплант у Ledger проти викраденого ключа Keystone: у чому різниця
- Чи стосується вас атака на Ledger і Keystone: вирішують канал і дата
- Як перевірити Ledger: Genuine Check ловить підробку, але не імплант
- Як перевірити Keystone після крадіжки ключа перевірки справжності
- Перенесення коштів на новий пристрій: порядок без поспіху і помилок
- Фішинг після атак: фальшиві оновлення Ledger і «відкликання» Keystone
- Як вибрати апаратний гаманець після цих інцидентів: п’ять критеріїв
- Ризики після атак на Ledger і Keystone: що поки невідомо
- FAQ
- Ledger з офіційного сайту або від авторизованого продавця поза Південно-Східною Азією. Підтверджених втрат за такими пристроями Ledger станом на 13 жовтня не бачив. Переносити кошти не потрібно, але перевірка Genuine Check імплант не знаходить — тому важить історія покупки.
- Ledger з Південно-Східної Азії, Сінгапуру, з маркетплейсу або з рук. Для покупок у CryptoBilis Ledger радить: пристрій уже налаштовано і на ньому гроші — перенесення на новий пристрій з новою seed-фразою, не налаштовано — не налаштовувати. Для решти каналів із цього списку це наша порада, а не вимога Ledger.
- Keystone, доставлений до 20 жовтня, який пройшов перевірку. За заявою Keystone, ним можна користуватися як зазвичай, переносити активи через інцидент не потрібно.
- Keystone, отриманий після 20 жовтня. Навіть успішна перевірка не виключає підробки: до підтвердження від підтримки грошей на нього не кладіть.
- Друга хвиля збитків — фішинг. Ніхто — ні Ledger, ні Keystone, ні поліція — не попросить ваші 24 слова, а Keystone прямо пише, що не просить повертати пристрої: «відкликання» — ознака шахрайства.
Ledger зламали чи ні: що насправді сталося в жовтні 2026
Якщо коротко, Ledger зламали не в тому сенсі, у якому зазвичай розуміють це слово. Вразливості в чипі, прошивці чи серверах компанія не визнає. Злочинці розкривали справжні пристрої, вставляли всередину шпигунський модуль і повертали їх у продаж. Це атака на шлях пристрою від заводу до покупця, а не на технологію.
Сама компанія описала це так у відповіді на атаку, опублікованій у блозі Ledger 15 жовтня: «високоорганізована злочинна група» місяцями купувала оригінальні пристрої, розкривала їх, ставила приховані компоненти для перехоплення фрази відновлення і повертала в продаж через перепродавців у Південно-Східній Азії. За словами Ledger, вади в чипі, операційній системі й серверах не було. Це самозвіт виробника — незалежного аудиту поки немає.
Імплант — це зайва плата з антеною, яку ставлять усередину корпусу. За даними лабораторії безпеки Ledger Donjon (у переказі Decrypt і The Hacker News), він зчитує те, що показує екран, і під час першого налаштування забирає 24 слова seed-фрази — майстер-ключа, з якого відновлюється весь гаманець. Потім надсилає їх мобільною мережею LTE через вбудовану eSIM. Захищений чип Secure Element (такий самий клас чипів стоїть у банківських картках), операційну систему й підписи транзакцій імплант не чіпає — він просто підглядає.
| Дата (2026) | Що сталося | Джерело |
|---|---|---|
| 9 жовтня | Ledger розкриває інцидент: перші повідомлення про виведення коштів із пристроїв | Ledger, Decrypt |
| 10 жовтня | Ledger підтверджує апаратний імплант в одному з пристроїв постраждалого | CEO Ledger у X, BleepingComputer |
| 11 жовтня | Ledger: зачеплено «обмежену» кількість пристроїв, усі підтверджені випадки — продажі через CryptoBilis; тим, хто купив у нього за останні 90 днів, — не починати налаштування | Ledger у X, The Hacker News |
| 13 жовтня | Ledger просить продавців у 7 країнах і територіях призупинити продажі; до цього дня MediaMarkt Saturn у Німеччині вже призупинив продажі Ledger після скарги клієнта | Decrypt, Parameter, The Hacker News |
| 14 жовтня | Марк Карпелес повідомляє про імплант у Ledger Flex, купленому в магазині Metapod в аеропорту Сінгапуру | The Defiant, The Crypto Times |
| 15 жовтня | Ledger публікує розбір: атака на канал дистрибуції, нові правила для перепродавців | блог Ledger |
| 16 жовтня | SlowMist фіксує фішинг із підробленим «оновленням прошивки Ledger» | The Crypto Times, Protos |
| 28 жовтня | Поліція Сінгапуру: щонайменше два випадки з 10 вересня, втрати близько 3,5 млн сінгапурських доларів | police.gov.sg |
Що підтверджено, а що поки лишається оцінкою:
- Підтверджено Ledger станом на 13 жовтня: усі підтверджені втрати пов’язані з пристроями, проданими через CryptoBilis — перепродавця в Південно-Східній Азії.
- Підтверджено Ledger того ж дня: 13 жовтня Ledger попросив перепродавців в Індонезії, Сінгапурі, Таїланді, на Філіппінах, у В’єтнамі, Малайзії та Гонконзі зняти пристрої з полиць.
- Оцінки аналітиків, Ledger їх не підтверджував: від понад $86 млн (Specter, за даними Decrypt станом на 13 жовтня) до близько $103 млн із 450+ гаманців (YFarmX, у переказі DualMedia). Між ними — $93,2 млн із 315 гаманців (Bitquery станом на 11 жовтня) і $102 млн із 324 гаманців (Bitquery в переказі Unchained станом на 16 жовтня). Розкид — через різні дати підрахунку і різну методику.
- Приклад збитків: за даними Crypto Briefing, власник утратив 80 BTC після переказу монет на Ledger, куплений у CryptoBilis.
Сінгапур додав до історії роздрібні магазини. Поліція Сінгапуру в попередженні від 28 жовтня пише: з 10 вересня 2026 року зареєстровано щонайменше два випадки із загальними втратами близько 3,5 млн сінгапурських доларів, а гаманці Ledger «з деяких роздрібних магазинів» містили шкідливі компоненти. Назв магазинів поліція не наводить. Видання Parameter з посиланням на The Straits Times називає Metapod в аеропорту Чангі і магазин Challenger у торговельному центрі VivoCity — але щодо Challenger це поки єдине джерело.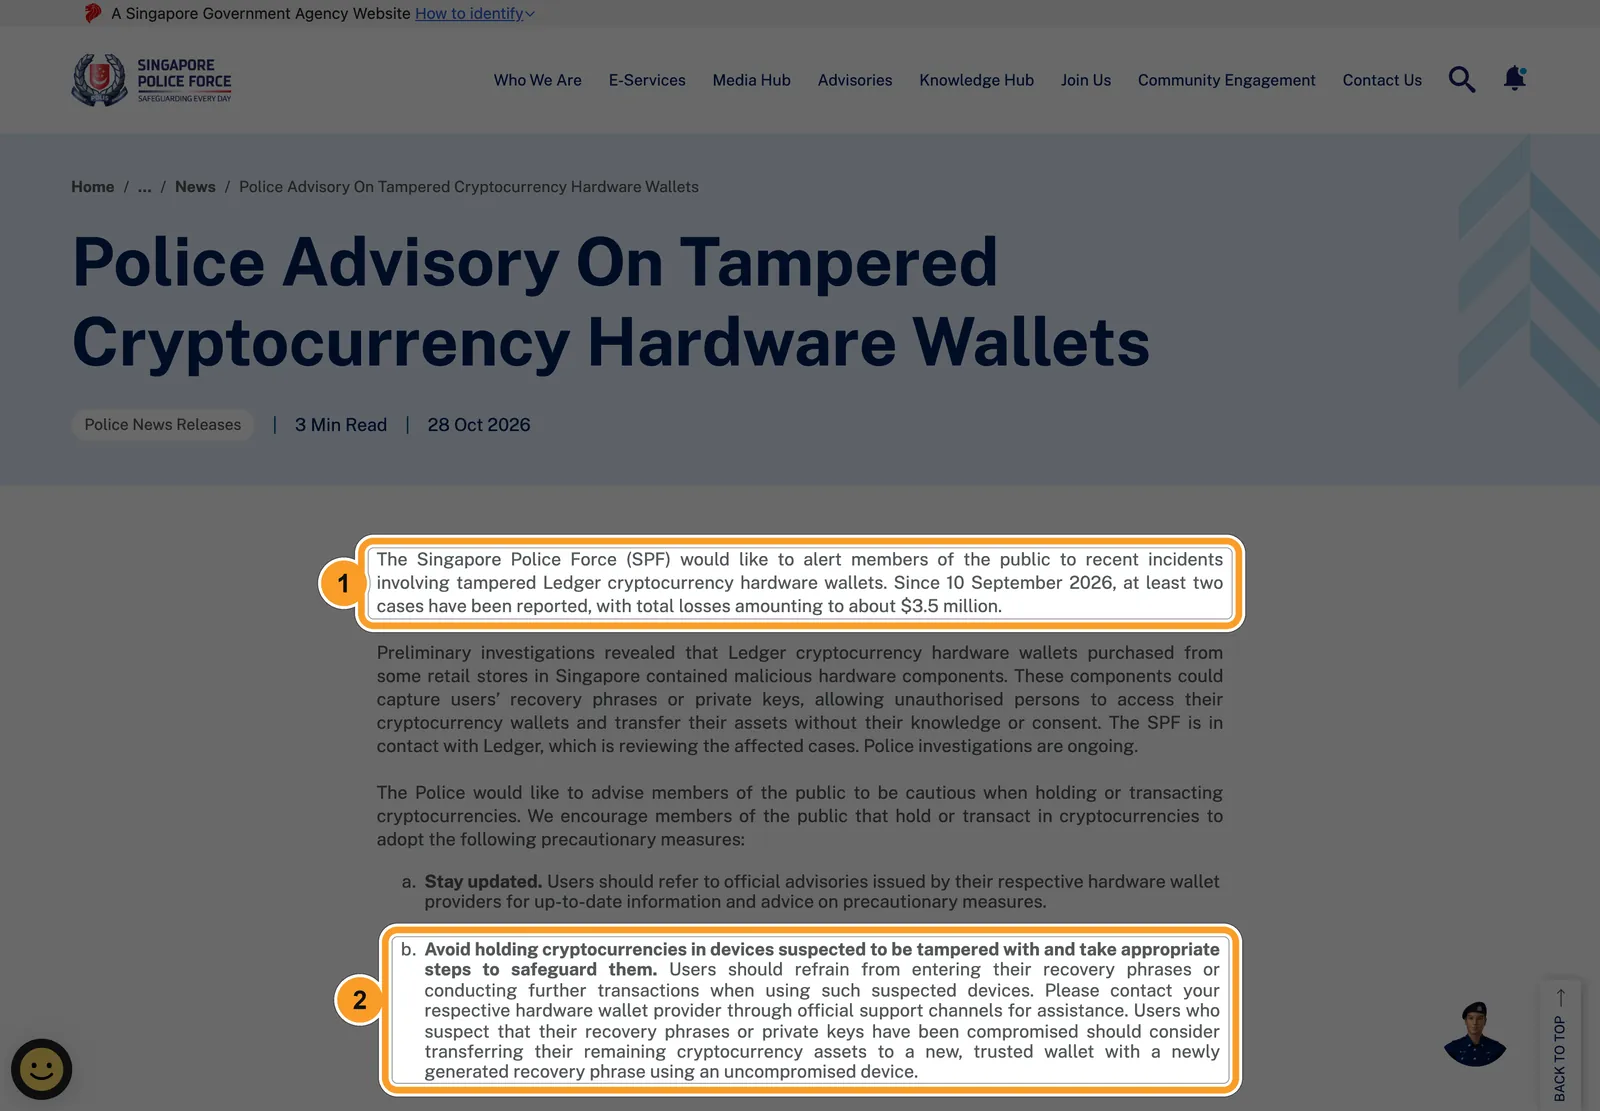
На скриншоті сторінки поліції Сінгапуру (знято 29 жовтня 2026 року): рамка 1 — кількість випадків і сума втрат, рамка 2 — порада не вводити фразу на підозрілому пристрої і перенести активи на новий гаманець із новою фразою відновлення. Це той самий порядок дій, який нижче пропонуємо і ми.
Не плутайте жовтневу атаку з витоком даних клієнтів Ledger: там витекли імена й адреси покупців, а не seed-фрази. Це інша подія, хоча наслідки в них перетинаються — про фішинг нижче.
Keystone і 18 835 пристроїв: знищують склад, а не міняють ваші
Формулювання «Keystone замінить 18 835 пристроїв» неточне. За заявою Keystone від 26 жовтня, знищують 18 835 непроданих пристроїв зі складу, у які записано старий ключ. Покупцям їх не надішлють. Власникам уже куплених Keystone заміну не пропонують, а будь-яке «відкликання» пристрою компанія прямо називає шахрайством.
Що сталося, за словами самої компанії. 20 жовтня 2026 року системи моніторингу помітили незвичний доступ до офіційного сайту. Атакувальник скористався вразливістю в сторонньому інструменті моніторингу даних сайту і підвищив собі права. Він отримав частину даних покупців і WebAuth-ключ — ключ, за яким сторінка перевірки підтверджує, що пристрій справжній. Подробиці інциденту і хронологія — у нашій новині про викрадення ключа перевірки справжності Keystone.
Чому ключ важливий. З ним можна виготовити підробку, яка пройде офіційну перевірку справжності. Seed-фраз, приватних ключів і підписів транзакцій він не стосується — Keystone наголошує, що ключ використовують лише для перевірки справжності. Але записаний він у пристрій під час виробництва і не стирається: прошивка не прийме другого ключа, тому вже випущені пристрої на новий ключ не перевести.

| Дані Keystone станом на 26 жовтня 2026 | Цифра |
|---|---|
| Записів про покупки з магазину на Shopify, зачеплених інцидентом | 51 083 |
| З них персональні дані вже були стерті | 25 119 |
| Записів з іменами, контактами, адресами і складом замовлення (2024–2026) | 25 964 |
| Незавершених оформлень замовлення з контактами | 12 873 |
| Непроданих пристроїв зі старим ключем, які знищать | 18 835 |
Чого в цій історії немає:
- Підробок поки не знайдено. Keystone не повідомляв ні про підроблені пристрої, ні про крадіжки коштів через викрадений ключ.
- Покупки на Amazon та в інших каналах до бази даних, що витекли, не потрапили — зачеплено лише магазин на офіційному сайті.
- Переносити активи лише через цей інцидент не потрібно — це позиція Keystone, бо фрази й ключі гаманців не зачеплені.
Відвантаження замовлень з офіційного сайту призупинено: продажі перейшли в режим передзамовлення до випуску пристроїв із новим ключем. Видалення прострочених персональних даних у Shopify компанія очікує завершити 3 листопада 2026 року.
Імплант у Ledger проти викраденого ключа Keystone: у чому різниця
У двох історій спільне лише одне: довіра до апаратного гаманця тримається не на одному чипі, а на всьому ланцюжку — від заводу до ваших рук. Механіка і дії власника при цьому різні.Питання Ledger: імплант Keystone: викрадений ключ Що скомпрометовано Конкретні пристрої, розкриті після виходу з заводу Механізм перевірки справжності на сайті Підтверджені втрати Є: оцінки від $86 млн до ~$103 млн (11–16 жовтня), Сінгапур — близько 3,5 млн сінгапурських доларів Немає, про крадіжки не повідомляли Кого стосується Покупки в частини продавців Південно-Східної Азії; у зоні ризику маркетплейси і покупки з рук Пристрої, отримані після 20 жовтня зі старим ключем; покупці з офіційного сайту — через витік даних Що бачить перевірка Genuine Check підтверджує справжній чип, але не бачить імпланта Для доставлених до 20 жовтня Keystone вважає пройдену перевірку достатньою; для отриманих пізніше — не виключає підробки Що крадуть Seed-фразу під час налаштування Нічого безпосередньо; ризик — майбутні підробки і фішинг за адресами, що витекли Головна дія Підозрілий пристрій із грошима — перенесення на новий з новою seed До 20 жовтня — користуватися; після — спершу підтвердження підтримки
Звідси наш висновок для обох випадків: «перевірка пройшла» перестала бути остаточною відповіддю. Вирішують ще два питання — де куплено пристрій і коли він до вас доїхав.
Чи стосується вас атака на Ledger і Keystone: вирішують канал і дата
Стосується, якщо ваш Ledger куплено в продавця в Південно-Східній Азії, у Сінгапурі, на маркетплейсі в стороннього продавця або з рук, або якщо ваш Keystone приїхав після 20 жовтня 2026 року. Пристрої, куплені на офіційному сайті чи в авторизованого продавця поза цими регіонами, за заявами виробників не зачеплені. Знайдіть себе в таблиці.Де і коли куплено Ризик Що робити Ledger у CryptoBilis Високий: за даними Ledger станом на 13 жовтня, усі підтверджені втрати — звідси Не налаштовували — не налаштовуйте. Налаштували — перенесення на новий пристрій з новою seed Ledger у роздрібних магазинах Сінгапуру і країн, де продажі призупинили 13 жовтня Високий Налаштували — перенесення; збережіть чек і пакування, зверніться до підтримки Ledger Ledger на маркетплейсі в стороннього продавця (Amazon, OLX тощо), з рук, уживаний Підвищений: зразки імплантів дослідники купували на Amazon Japan і Yahoo! Auctions Наша порада — перенесення на новий пристрій із надійного каналу, особливо для великих сум Ledger з ledger.com або в авторизованого перепродавця поза Південно-Східною Азією Низький: підтверджених втрат Ledger не бачить Переносити не потрібно; тримайте seed у безпеці й пильнуйте фішинг Keystone, доставлений до 20 жовтня, перевірку пройдено Низький, за заявою Keystone Користуватися як зазвичай Keystone, отриманий після 20 жовтня Невизначений: підробку не можна виключити Коштів не класти, писати в підтримку, користуватися лише після підтвердження
Як швидко визначити свій рядок:
- Знайдіть підтвердження замовлення або чек: магазин, країна, дата доставки.
- Якщо купували на маркетплейсі, подивіться поле продавця в замовленні («Sold by» на Amazon): назва майданчика ще не каже, хто тримав коробку в руках.
- Якщо пристрій куплено з рук або подаровано, вважайте його історію невідомою.
- Для Keystone дата доставки — головний критерій: дивіться трек-номер або лист про вручення.
Як перевірити Ledger: Genuine Check ловить підробку, але не імплант
Genuine Check — це вбудована криптографічна перевірка: застосунок Ledger Wallet надсилає пристрою запит, захищений чип відповідає підписом заводського ключа, а сервери Ledger його звіряють. Вона надійно відрізняє справжній Ledger від підробки. Але імплант — окрема деталь поруч зі справжнім чипом, тому перевірку він проходить.
Це не наше тлумачення, а документація самого Ledger — стаття Ledger Academy про безпечну покупку, оновлена 18 вересня 2026 року: Genuine Check не виявляє несанкціонованих фізичних змін на кшталт шпигунських імплантів, якщо оригінальний Secure Element цілий. Водночас 20 серпня акаунт підтримки Ledger у X відповідав користувачеві, що криптографічна атестація замінює захисні пломби. На цю суперечність 19 жовтня публічно вказав колишній очільник Mt. Gox Марк Карпелес — подробиці в розборі суперечки щодо Genuine Check від The Crypto Times.
Покрокову процедуру перевірки — пакування, перше ввімкнення, Genuine Check у застосунку — розібрано в нашому гайді з перевірки справжності апаратного гаманця. Тут — те, що додав жовтень 2026 року:
- Спершу історія покупки, потім перевірка. Пристрій із рядків «високий» і «підвищений» таблиці вище перевірка не реабілітує.
- Пристрій не налаштовано — не вмикайте його заради перевірки. Ledger радив покупцям CryptoBilis за останні 90 днів узагалі не починати налаштування: імплант спрацьовує саме в цей момент.
- Пробний переказ на підозрілий пристрій нічого не доводить. Імплант забирає seed-фразу під час налаштування, а не заважає переказам: гроші можуть спокійно лежати тижнями, доки їх не виведуть. TechBloat прямо радить не «тестувати» підозрілий екземпляр невеликою сумою.
- Фраза або PIN у коробці — стоп. Справжній Ledger ніколи не приходить із заздалегідь записаною фразою відновлення чи готовим PIN-кодом.
- Збережіть докази: пакування, чек, листування з продавцем. Поліція Сінгапуру і Ledger радять звертатися до підтримки виробника лише через офіційні канали.
Які ознаки знайшли в імплантів. За даними дослідників Tibane Labs і Карпелеса (у переказі BleepingComputer і The Hacker News), модуль видавав дріт антени — уздовж верхнього краю плати або поверх батареї. В одному варіанті штатну батарею замінили меншою, в іншому стерли маркування на мікросхемах. Tibane описала три покоління імпланта; третє, найпросунутіше, куплено на Amazon Japan у стороннього продавця з Китаю.
Побачити все це можна, лише розкривши корпус. Ledger публікував інструкцію з розкриття, але це ризик: пристрій легко пошкодити, а без досвіду імплант неважко пропустити. Trezor у відповідь користувачеві прямо просив не розкривати свої пристрої — у Safe 7 вбудована батарея робить це небезпечним. Для більшості власників розумніше не шукати імплант, а змінити пристрій і seed-фразу.
Як перевірити Keystone після крадіжки ключа перевірки справжності
Опорний критерій для Keystone тепер — дата доставки. Пристрій, доставлений до 20 жовтня 2026 року, який пройшов перевірку, за заявою компанії можна вважати справжнім. Щодо пристрою зі старим ключем, отриманого пізніше, Keystone прямо пише: навіть за пройденої перевірки не можна повністю виключити підробки.
Сама перевірка влаштована просто. Це окремий механізм, а не та сама перевірка, що в Ledger: на офіційній сторінці перевірки Keystone пристрій і сайт обмінюються кодами, і сайт звіряє підпис. Перевірка підтверджує і пристрій, і прошивку. Докладніше про модель — у нашому огляді Keystone 3 Pro.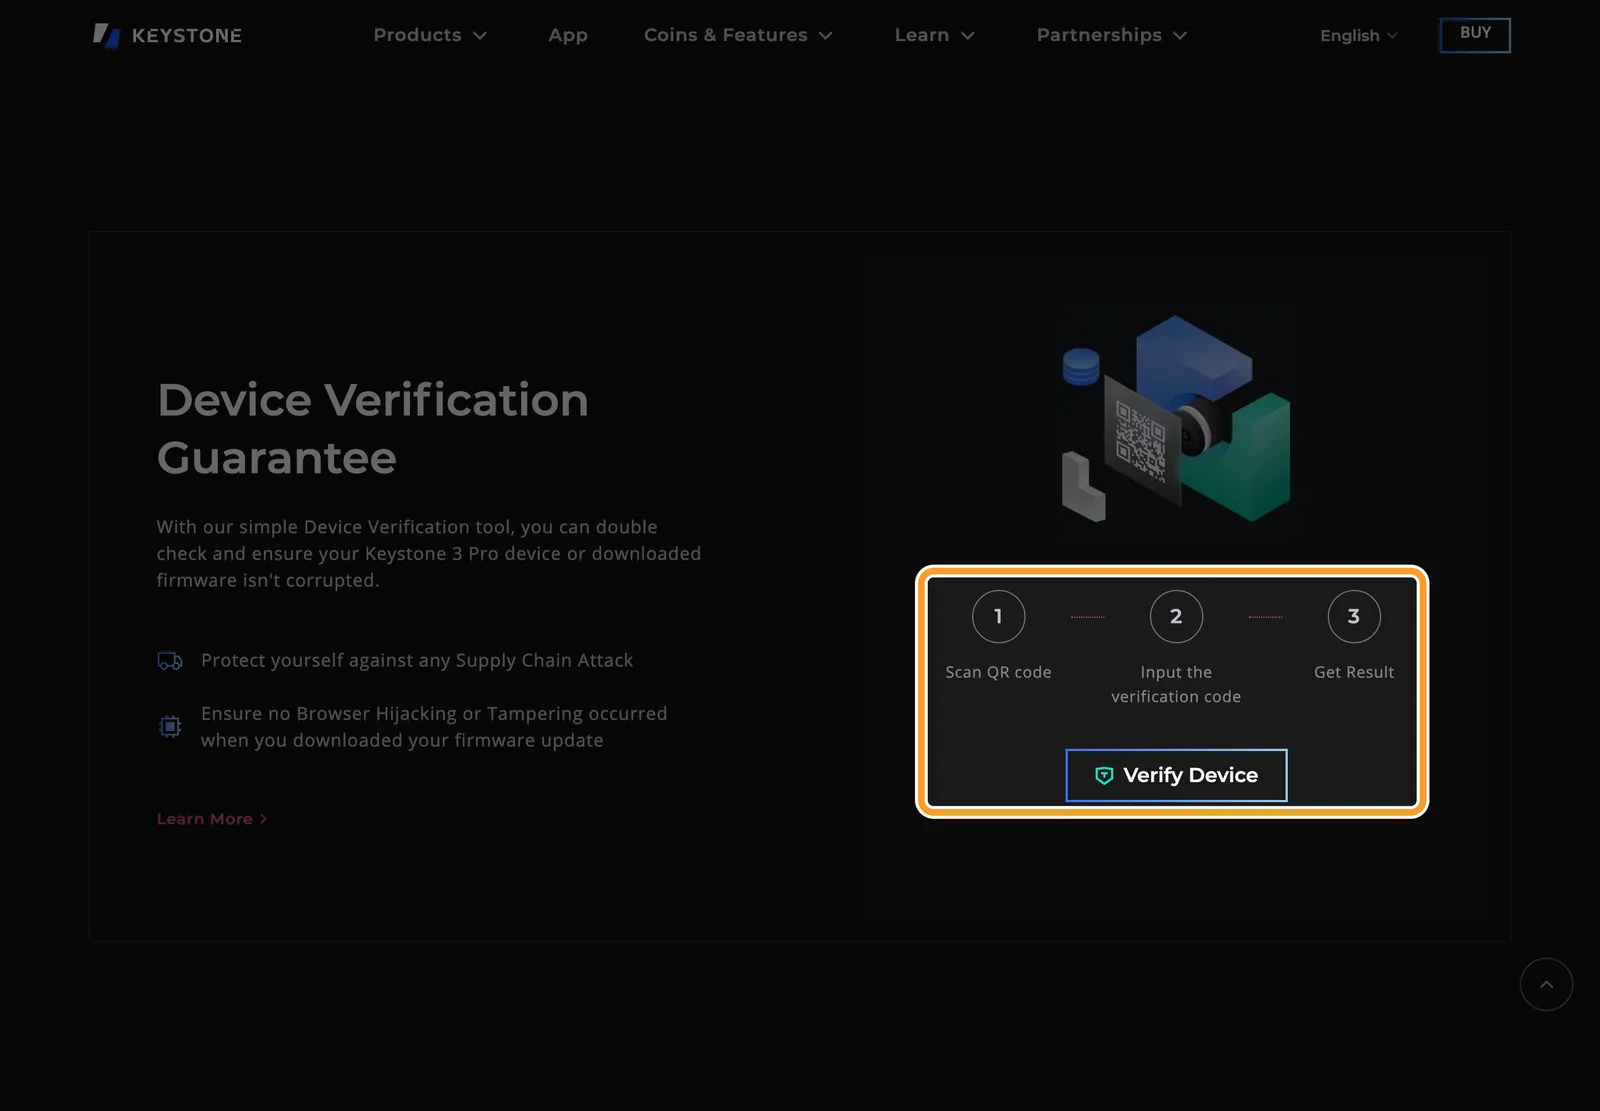
На скриншоті офіційної сторінки перевірки Keystone (знято 29 жовтня 2026 року без входу в акаунт) рамкою виділено три кроки: відсканувати QR-код пристроєм, ввести показаний на пристрої код, отримати результат. Адреса сторінки — keyst.one/authentication; набирайте її вручну, а не переходьте за посиланнями з листів.Ситуація Що означає «перевірку пройдено» Дія Доставлений до 20 жовтня За Keystone — пристрій справжній Користуватися як зазвичай Отриманий після 20 жовтня, старий ключ Підробку не можна виключити Писати на support@keyst.one, чекати підтвердження Перевірку не пройдено Можлива підробка або змінена прошивка Припинити користування, не вводити seed, зберегти результат і писати в підтримку
Порядок дій:
- Знайдіть дату доставки: лист про вручення, трек-номер, чек магазину.
- Доставлений до 20 жовтня — пройдіть перевірку на офіційній сторінці. Пройдено — користуйтеся.
- Отриманий після 20 жовтня — не переказуйте на нього кошти. Напишіть у підтримку на офіційну адресу support@keyst.one, ввівши її вручну, і користуйтеся лише після підтвердження.
- Якщо Keystone уже налаштовано і на ньому лежать гроші, а отримали ви його після 20 жовтня, — наша порада: не чекати, а перенести кошти на перевірений пристрій за порядком із наступного розділу.
Наш висновок, а не заява Keystone: компанія назвала лише дату, коли виявила доступ, — 20 жовтня. Коли ключ потрапив до атакувальника, не повідомляється. Тому межа 20 жовтня — робоча відсічка виробника, а не гарантія. Відвантаження з офіційного сайту призупинено до випуску пристроїв із новим ключем, тож пристрій, отриманий після 20 жовтня, за нашою логікою варто вважати пристроєм зі старим ключем, доки підтримка не скаже інакше.
Перенесення коштів на новий пристрій: порядок без поспіху і помилок
Перенесення потрібне, якщо ваш пристрій потрапив у рядок «високий» або «підвищений» ризик, або якщо ви припускаєте, що seed-фразу хтось бачив. Суть одна: нова seed-фраза на новому пристрої з надійного каналу. Стару фразу не можна переносити на новий пристрій — якщо її вкрали, новий гаманець буде вкрадено разом із нею.
- Новий пристрій — лише з надійного каналу: офіційний сайт виробника або авторизований продавець із його списку. На маркетплейсі — лише офіційний магазин бренду.
- Перевірте його до налаштування: цілісність пакування, відсутність фрази і PIN-коду в коробці, офіційна перевірка справжності.
- Створіть нову seed-фразу на самому пристрої. Запишіть на папір або метал. Не фотографуйте, не зберігайте в нотатках і хмарі, не вводьте в жоден застосунок.
- Звірте адресу отримання на екрані нового пристрою — вона має збігтися з тією, яку показує застосунок.
- Надішліть пробну суму зі старого гаманця на новий. Тут пробний переказ доречний: він перевіряє адресу нового гаманця, а не безпеку старого.
- Переносьте велике першим. Найдорожчі активи — насамперед, дрібниці — потім. Враховуйте комісії мереж: у кожній мережі потрібна своя монета на комісію.
- Розблокуйте те, що заблоковано. Якщо стейкінг чи позиції в DeFi мають період очікування, почніть виведення одразу, паралельно з кроком 6: з украденою фразою розпоряджатися ними може і зловмисник.
- Оновіть адреси виплат. Біржі, вестинг токенів, аірдропи і сервіси, де вказано стару адресу, переведіть на нову.
- Старий пристрій залиште в себе. Якщо кошти вже зникли, CEO Ledger радить нікому не надсилати пристрій до розмови з підтримкою Ledger або поліцією. Наша порада — до цього його й не скидати: це доказ. Якщо втрат не було, після перенесення його можна повернути до заводських налаштувань і зберігати разом із пакуванням і чеком. Передавати його іншій людині не потрібно: разом із пристроєм вона отримає і можливий імплант.
Якщо лишаєтеся на Ledger, новий пристрій беріть лише з офіційного каналу. Чим моделі відрізняються за зв’язком і захищеним чипом, ми розбирали в огляді Ledger Nano X.
Помилки, які трапляються найчастіше:
- Відновити стару фразу на новому пристрої. Це не перенесення: украдена фраза лишається украденою.
- Переносити поспіхом через «помічників». Ні підтримка, ні поліція не проводять міграцію за вас.
- Залишити «пил» і токени на старій адресі. Якщо фразу скомпрометовано, усе, що туди надійде пізніше, теж зникне.
Фішинг після атак: фальшиві оновлення Ledger і «відкликання» Keystone
Наймасовіша загроза після таких історій — не імпланти, а шахраї, які користуються панікою. 16 жовтня SlowMist описала фішингову кампанію «оновлення прошивки Ledger»: сторінка-підробка Genuine Check, вибір пристрою, кнопка «Оновити зараз»; SlowMist попереджає, що мета таких сторінок — виманити фразу відновлення.
Дослідниця безпеки Тейлор Монахан, за словами Unchained від 16 жовтня, звернула увагу на головне: нові повідомлення про втрати, з якими вона працювала, надходили від власників, які запанікували і потрапили на шахраїв — рекламу в Google, підроблені застосунки, фішингові листи і дзвінки. Пристрої у вивчених нею випадках купили з червня до початку жовтня.
Keystone зі свого боку попереджає: компанія не просить повернути пристрій, а той, хто під приводом «відкликання» просить надіслати гаманець, — шахрай. Так само варто ставитися до повідомлень про «міграцію активів», «верифікацію гаманця» і «допомогу в розслідуванні».
Правила, які закривають майже всі сценарії:
- 24 слова не вводяться ніде, крім самого пристрою. Ні на сайт, ні в застосунок, ні в чат підтримки, ні «для перевірки».
- Genuine Check і перевірку Keystone не проходять на сторонніх сайтах. У Ledger — лише в офіційному застосунку Ledger Wallet, у Keystone — на keyst.one, адресу вводьте вручну.
- Ledger не просить фразу ні телефоном, ні в повідомленнях. Дзвінок «з підтримки», який знає модель вашого пристрою і номер замовлення, — не доказ: ці дані могли витекти.
- Посилка з «новим пристроєм на заміну», якого ви не замовляли, — пастка. У 2021 році таку підробку з флешкою всередині розсилали власникам Ledger, про що сам Ledger пише в Academy.
- Адреса, що витекла, — це ще й фізичний ризик. У 25 964 записах про покупки Keystone лишилися імена й адреси доставки. Не обговорюйте суми на гаманці публічно і з незнайомцями.
Як вибрати апаратний гаманець після цих інцидентів: п’ять критеріїв
Обидва інциденти показують одне: під час вибору пристрою важить не лише модель, а й шлях, яким він до вас доїде. Рейтингу «хто безпечніший» тут немає і бути не може — є критерії, за якими можна порівняти будь-які моделі. Докладний вибір під завдання — у нашому матеріалі про те, як вибрати апаратний гаманець під свій сценарій.Критерій Що перевірити Чому це важливо після жовтня 2026 Канал покупки Офіційний сайт або авторизований продавець зі списку виробника Підтверджені випадки Ledger — перепродавці, а не ledger.com; у Сінгапурі — і роздрібні магазини Що доводить перевірка справжності Чи підтверджує вона лише чип або й прошивку; що виробник пише про її межі Genuine Check не бачить імпланта; перевірка Keystone ослабла для частини пристроїв Політика виробника щодо продавців Заборона перепродажу повернень, зберігання товару, скорочення мережі Ledger заборонив викладку на вітринах; Trezor закриває частину перепродавців з 1 січня 2027 року Прозорість під час інцидентів Як швидко і докладно виробник розкрив, що сталося Ledger підтвердив імплант за добу, Keystone розкрив масштаб витоку цифрами Схема зберігання великих сум Мультипідпис на пристроях різних виробників Імплант в одному пристрої дає атакувальнику лише один ключ із кількох
Останній пункт — наш висновок, а не рекомендація вендорів. Клас атаки «прочитати фразу з екрана під час налаштування» теоретично застосовний до будь-якого пристрою, який показує seed-фразу на своєму екрані. Для великих сум логічна відповідь — мультипідпис: схема, де для переказу потрібні підписи, наприклад, двох пристроїв із трьох. Якщо ці пристрої від різних виробників і куплені різними шляхами, однією атакою їх не взяти.
Ризики після атак на Ledger і Keystone: що поки невідомо
Станом на 29 жовтня 2026 року відкритих питань більше, ніж відповідей. Ось що важливо тримати в голові, читаючи новини і дописи в соцмережах:
- Масштаб утрат. Оцінки розходяться від $86 млн до ~$103 млн, Ledger своїх цифр не публікував. Сума зросте, якщо знайдуться нові випадки.
- Де саме розкривали пристрої. Ledger говорить про перепродавців Південно-Східної Азії, але Flex Карпелеса куплено не в CryptoBilis, а в магазині аеропорту Сінгапуру. Чи був це один канал чи кілька, невідомо.
- Європа. MediaMarkt у Німеччині зняв Ledger з продажу після того, як клієнт повідомив про імплант; втрат коштів не було. Ledger при цьому пише, що перевірені ним пристрої з німецьких магазинів і складів були чистими.
- Інші виробники. Trezor заявив, що доказів компрометації його пристроїв немає. Карпелес, за даними The Crypto Times станом на 14 жовтня, не знайшов імпланта в Trezor Safe 7, купленому безпосередньо в Trezor, — це поодинока перевірка, а не аудит. Крім Ledger і Keystone, про підтверджені інциденти в інших виробників станом на 29 жовтня не відомо.
- Коли викрали ключ Keystone. Компанія назвала лише дату виявлення — 20 жовтня.
- Винні. Ledger співпрацює з правоохоронцями, поліція Сінгапуру веде розслідування; публічних відомостей про організаторів немає.
- Самозвіт виробників. Майже все про масштаб ми знаємо зі слів самих Ledger і Keystone. Незалежні дані поки є лише в поліції Сінгапуру, ончейн-аналітиків і дослідників на кшталт Tibane Labs і Карпелеса.
Першими застаріють статус продажів у Південно-Східній Азії, оцінки втрат і терміни відновлення відвантажень Keystone. Свіжі дані публікують самі виробники — у блозі Ledger і в розділі новин Keystone.
FAQ
Чи треба переносити кошти, якщо Ledger куплено на офіційному сайті?
Ні, якщо пристрій куплено на ledger.com або в авторизованого продавця поза Південно-Східною Азією і ви самі створили seed-фразу під час налаштування. Станом на 13 жовтня 2026 року Ledger не бачив підтверджених втрат за такими пристроями, а 15 жовтня написав, що пристрої, куплені для перевірки в німецьких магазинах, і зразки зі складів виявилися чистими. Перенесення потрібне, лише якщо ви припускаєте, що фразу хтось бачив.
Якщо Genuine Check пройшов, отже, імплантів немає?
Ні. Genuine Check підтверджує, що в пристрої справжній захищений чип Ledger, і надійно відсікає підробки. Але, за документацією самого Ledger, він не виявляє фізичних змін на кшталт шпигунських імплантів, якщо оригінальний чип цілий. Тому для пристроїв із сумнівного каналу вирішальним лишається те, де і в кого ви їх купили.
Мій Keystone прийшов до 20 жовтня — чи можна ним користуватися?
Так. За заявою Keystone від 26 жовтня 2026 року, пристрої, доставлені до 20 жовтня, виготовили і надіслали до інциденту: якщо вони проходять офіційну перевірку справжності, їх можна вважати справжніми і користуватися як зазвичай. Переносити активи через цей інцидент компанія не радить — seed-фрази й ключі гаманців не зачеплені.
Що робити, якщо Keystone прийшов після 20 жовтня?
Не переказуйте на нього кошти, доки підтримка не підтвердить справжність. Keystone пише, що для пристрою зі старим ключем, отриманого після 20 жовтня, підробку не можна повністю виключити навіть за пройденої перевірки. Напишіть на support@keyst.one, набравши адресу вручну. Якщо гроші вже на пристрої, наша порада — перенести їх на перевірений пристрій із новою seed-фразою.
Ledger куплено на OLX, Amazon чи в магазині — чи варто його перевіряти і міняти?
Залежить від продавця. Офіційний магазин бренду на маркетплейсі або авторизована роздрібна мережа поза Південно-Східною Азією — ризик низький. Сторонній продавець, уживаний пристрій чи покупка з рук — історія пристрою невідома, а дослідники купували зразки з імплантами саме на маркетплейсах. Для таких пристроїв наша порада — перенести кошти на новий пристрій із новою фразою.
Чи можна розкрити корпус самому і пошукати імплант?
Технічно так, але для більшості це погана ідея. Знайдені імпланти видавав дріт антени, іноді — замінена батарея або стерте маркування, і без досвіду їх легко пропустити. Розкриттям можна пошкодити пристрій, а Trezor окремо попереджав про небезпеку через вбудовану батарею. Дешевше і надійніше купити новий пристрій і створити нову seed-фразу.
Чи варто переходити з Ledger на Trezor або інший гаманець?
Зміна бренду сама собою не розв’язує проблеми каналу постачання: атака була на шлях пристрою до покупця, а не на чип. Trezor заявляє, що доказів компрометації його пристроїв немає, і скорочує мережу перепродавців. Важливіше купити будь-який пристрій в офіційному каналі. Різницю між двома виробниками ми розбирали в порівнянні Ledger проти Trezor.