
Коротко (TL;DR)
Увечері 29 жовтня 2026 року стався найбільший злам біржі в історії криптовалют. З гарячих гаманців Binance приблизно за 36 хвилин (20:05–20:41 UTC) пішла основна частина коштів, решта — другою хвилею до опівночі; загалом, за оцінкою самої біржі, близько $6,3 млрд. Повідомлення «Binance hacked» тієї ночі виявилися правдою: інцидент підтвердила сама біржа, а сума приблизно вчетверо більша за попередній рекорд — злам Bybit на $1,5 млрд у лютому 2025 року. Стаття з двох частин: спершу розбираємо Binance, потім — як зламали Bybit і що за 20 місяців сталося з украденим.
- Коротко (TL;DR)
- Злам Binance 29 жовтня: хронологія атаки по хвилинах
- Як зламали Binance: що відомо про точку входу, а що ні
- EIP-7702 простими словами: як гаманець Binance став «пилососом»
- Куди пішли гроші Binance: маркетмейкери, Aave, JustLend і peel chain
- Заморожування вкраденого в Binance: Tether, Circle і залишок у хакера
- Хто зламав Binance: версія TraderTraitor і її слабкі місця
- Як зламали Bybit у 2025-му: Mac розробника, AWS і підміна підпису
- Хронологія зламу Bybit: від зламу Mac до висновку ФБР
- Що робили хакери Bybit із грошима: 10 днів, THORChain, eXch, міксери
- Як вистежили хакерів Bybit: ФБР, ZachXBT, баунті й суд у США
- Binance проти Bybit: порівняння двох найбільших зламів у таблиці
- Адреси атакувальників Binance і Bybit: повний список і перевірка
- Ваші гроші на біржі: SAFU, Proof of Reserves і холодне зберігання
- Як захиститися від фішингу «компенсацій» після зламу біржі
- FAQ
- Як зайшли в Binance. За попередніми даними самої Binance — через скомпрометований ноутбук DevOps-інженера, звідти в сервісний контейнер, який надсилав виведення. Витоку приватних ключів біржа не знайшла. Детального розбору (post-mortem) на 30 жовтня немає.
- Що видно в блокчейні. В Ethereum хакер увімкнув на гаманці Binance функцію EIP-7702 і перетворив його на «пилосос»: 50 заздалегідь підписаних дозволів, один спрацював. У дев’яти інших мережах гаманці Binance просто підписали перекази на адреси атакувальника.
- Що заморожено. На ранок 30 жовтня — близько $3 млрд за даними Binance (близько $2,7 млрд за підрахунком TRM Labs); майже все це стейблкоїни, які емітенти вміють блокувати. Біткоїн і ефір заморозити не можна: в хакера, за TRM на ранок 30 жовтня, лишається понад 420 тис. ETH і 18 270 BTC.
- Хто. Аналітичні компанії TRM Labs і Chainalysis вважають виконавцем північнокорейське угруповання TraderTraitor. Це оцінка приватних фірм, офіційного висновку ФБР щодо Binance поки немає.
- Що з грошима клієнтів. Binance обіцяє покрити збитки з фонду SAFU і власних коштів. Депозити працюють, виведення на 30 жовтня на паузі — відновити їх біржа розраховує протягом 48 годин.
- Bybit для порівняння. Там атакували не біржу, а розробника сервісу Safe{Wallet}: підмінили інтерфейс, і підписанти Bybit самі схвалили шкідливу транзакцію. Увесь украдений ETH за 10 днів обміняли на біткоїн через THORChain, далі гроші місяцями йшли через міксери; до серпня 2026 року повернути й заморозити вдалося близько 5%.
Злам Binance 29 жовтня: хронологія атаки по хвилинах
Атака не була одномоментною. За даними TRM Labs, підготовка почалася щонайменше за 36 годин, саме викрадення йшло хвилями по десяти блокчейнах, а заморожування почалися приблизно через пів години після основного виведення. У таблиці — час в UTC і за Києвом (29 жовтня Україна вже на зимовому часі, UTC+2). Огляд подій того вечора на ринку ми давали у новині про злам Polymarket і відтік із гаманців Binance; тут — розбір механіки.Час, UTC Київ Що сталося Звідки відомо 28.10, ранок 28.10, ранок Гаманець оператора атаки отримує три невеликі виведення з міксера Tornado Cash — гроші на комісії TRM, ончейн 29.10, ранок і день — Код атаки тестують на двох гаманцях, фінальну версію репетирують на третьому; за чотири години його ставлять на гарячий гаманець Binance лише TRM 20:05–20:09 22:05–22:09 П’ять гаманців Binance в XRP Ledger надсилають 233,46 млн XRP на одну адресу TRM невдовзі після 20:10 22:10 Виведення з гаманців Binance в Solana і Optimism TRM 20:20 22:20 Біткоїн-гаманець Binance надсилає 18 270 BTC, їх одразу дроблять на шматки по 1 000 і 100 BTC TRM, Nansen 20:20:59 22:20:59 Блок 26300753: транзакція делегування EIP-7702 з 50 дозволами на гаманець Binance 14 наша перевірка в мережі, TRM ≈20:22 ≈22:22 Гаманець Binance у Tron надсилає 612,7 млн USDT і 46,4 млн TRX TRM 20:24:23 22:24:23 Блок 26300770: однією транзакцією з Binance 14 ідуть 167 464 ETH і 63 токени, зокрема 1 615 409 499 USDT наша перевірка, TRM, LlamaRisk 20:32 22:32 Перші публічні сигнали в X: ончейн-дослідники помічають виведення, профінансоване через Tornado Cash X 20:41:23 22:41:23 Блок 26300855: 780 млн USDC з іншого гарячого гаманця Binance через той самий Binance 14 наша перевірка, PANews 20:58–21:01 22:58–23:01 Гаманець хакера вносить 60 млн USDT в Aave і бере під них 19 762 WETH LlamaRisk, Cointelegraph 21:01 23:01 Tether заморожує 971,1 млн USDT на головному гаманці-отримувачі TRM 21:04 23:04 Circle заморожує 823 млн USDC там само TRM 21:15–21:16 23:15–23:16 CZ пише, що «це схоже на злам Binance»; за хвилину Binance: впливу на кошти користувачів «не підтверджено» X 21:42–23:04 23:42–01:04 Aave заморожує резерви V3 і V4 в усіх мережах (оголошення в X — о 22:44) LlamaRisk, X @aave 22:01 00:01 (30.10) Ripple заморожує гаманець із RLUSD TRM 22:10 00:10 World Liberty Financial заморожує 27,8 млн USD1 TRM 23:05 01:05 Друга хвиля: гаманці Binance в Avalanche і Polygon TRM, LlamaRisk 23:35 01:35 Binance: підтверджене заморожування — $2,54 млрд TRM, X 30.10, 00:08 02:08 Рада безпеки Arbitrum примусово забирає в хакера 8 426 ETH і 74,6 млн ARB TRM 00:13 02:13 Binance призупиняє всі поповнення й виведення X ≈00:50 ≈02:50 Binance: заморожено близько $3 млрд X 04:36 06:36 Депозити працюють, виведення на паузі, відновлення очікують протягом 48 годин X
Зверніть увагу на порядок. Спершу пішли активи, які заморозити не можна взагалі (XRP, BTC, SOL), потім — ефір і стейблкоїни однією великою транзакцією. Хакер явно розумів, що має лічені хвилини до реакції Tether і Circle: перше заморожування USDT сталося через 37 хвилин після основного виведення, USDC — через 40.
Реакція ринку. 29–30 жовтня біткоїн опускався нижче за $77 000 (на 4–5% за добу), BNB падав на 8% приблизно до $693, ефір — на 5,7%. Ліквідації за добу перевищили $1,5 млрд, індекс страху й жадібності опустився до 30. На 30 жовтня, 06:00 UTC, за даними CoinGecko, BTC коштував $78 407 (−2,19% за 24 години), BNB — $715,67 (−5,16%).
Того ж вечора окремо зламали Polymarket: через стороннього постачальника ПЗ у користувачів украли від $2 млн (TechCrunch) до $2,7 млн (ForkLog). З атакою на Binance цей інцидент не пов’язаний.
Як зламали Binance: що відомо про точку входу, а що ні
Коротка відповідь: точно відомо лише те, що видно в блокчейні. Як хакер отримав підписи гаманців Binance, біржа пояснила попередньо й із застереженнями, а незалежного підтвердження її версії немає. Розкладімо все на три кошики.
Підтверджено (блокчейн і кілька джерел): – виведення йшли з гарячих гаманців Binance одразу в десяти мережах: Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche, Polygon; – в Ethereum використано делегування EIP-7702: транзакція типу 4 з 50 дозволами в блоці 26300753 (ми перевірили її безпосередньо в мережі); – оператор атаки заздалегідь отримав гроші на комісії через Tornado Cash; – загальна шкода — близько $6 млрд. Binance називає «близько $6,3 млрд», TRM в ончейн-розборі інциденту — $6,36 млрд за цінами в момент переказів ($6,23 млрд за поточними на 30 жовтня), Chainalysis — $5,912 млрд на момент крадіжки. Різниця — в методиці: одні оцінюють за ціною в секунду виведення, інші за поточною.
Попередньо (версія однієї сторони): – Binance в офіційному оновленні 30 жовтня пише, що команда безпеки відстежує шлях атаки через скомпрометований комп’ютер, який «може бути» точкою входу. В оголошенні «Security Incident Update» на сайті біржі версія звучить так: інцидент «може бути пов’язаний» зі зламаним ноутбуком DevOps-інженера, через який атакувальник отримав доступ до сервісного контейнера й надіслав несанкціоновані транзакції виведення; – Binance: «слідів витоку приватних ключів гаманців не знайдено». Це заява біржі, а не незалежна перевірка; – аналітики TRM і Blockaid оцінюють те, що сталося, як компрометацію системи підпису гарячих гаманців: зловмисник отримав змогу змусити її підписувати потрібні йому транзакції, не викрадаючи самих ключів. З версією Binance це сумісно, але прямого зв’язку ніхто не показав.
Невідомо на 30 жовтня: – як саме заразили ноутбук (фішинг, шкідлива програма чи щось інше) — у джерелах цього немає; – як отримано 50 підписів EIP-7702 і підписи в дев’яти інших мережах. TRM прямо пише, що Binance першопричину ще не оприлюднила; – скільки тривав доступ. Пачка з 50 заздалегідь підписаних дозволів, на думку TRM, свідчить, що доступ міг бути обмежений у часі або підписи доводилося запитувати через систему; – точна підсумкова сума і склад компенсацій.
Рання гіпотеза, що хакер виманив у Binance підписи EIP-7702 фішингом, пояснювала лише Ethereum. Гаманці в XRP Ledger, Bitcoin і Solana використовують різні типи ключів і різні схеми підпису — і всі вони за пів години видали атакувальнику дійсні підписи. Тому TRM і схиляється до версії «скомпрометовано саму машину, яка підписує». Це головний висновок частини 1: криптографію не зламано, ключі, за даними Binance, не вкрадено — за оцінкою TRM, підпис видала система, якій довіряли.
EIP-7702 простими словами: як гаманець Binance став «пилососом»
EIP-7702 — це оновлення Ethereum, що увійшло в апгрейд Pectra в травні 2025 року. Воно дозволяє звичайному гаманцю (адресі, якою керує ключ) «позичити» собі код смартконтракту: власник підписує дозвіл, і відтоді будь-який виклик гаманця виконує код обраного контракту. Делегування діє, доки гаманець не підпише нове. Функцію задумували для зручності — пакетні операції, оплата комісій за користувача. В руках атакувальника вона стає пультом керування чужим гаманцем.
Як це спрацювало на Binance 14 — одному з найвідоміших гарячих гаманців біржі:
- Підготовлено 50 дозволів. Кожен гаманець має лічильник транзакцій (nonce), і дозвіл EIP-7702 дійсний лише за певного значення лічильника. Гарячий гаманець біржі постійно надсилає виведення, лічильник увесь час росте. Тому атакувальник запасся підписами на 50 послідовних значень: якесь одне гарантовано збіжиться в момент виконання.
- 20:20:59 UTC — делегування. Оператор (адреса
0x7C8601d4645b93cea45F71e118A729332e6B5CA0) надіслав транзакцію типу 4 з усіма 50 дозволами. Спрацював один — цього вистачило. Гаманець Binance 14 тепер виконував код контракту-«підмітальника»0x63e842B054Bd624a465454D533C33F573e9c6fAe, який приймає команди лише від оператора. - 20:24:23 UTC — винесення. Через 3 хвилини 24 секунди оператор наказав гаманцю надіслати весь баланс. Баланс ETH Binance 14 впав із 167 465,25 до 1,0 ETH; разом з ефіром пішли 63 токени, зокрема 1 615 409 499 USDT.
- Повторні «підмітання». Делегування лишилося на місці, а клієнти й внутрішні системи далі поповнювали гаманець. Нові надходження оператор забирав ще шість разів — о 20:41, 20:59, 21:04, 21:44, 22:39 і 23:56 UTC.
- Доступ до сусіднього гаманця. Binance 14 водночас був виконавцем окремого смартакаунта біржі. Через нього о 20:41:23 атакувальник забрав 780 млн USDC із цього смартакаунта — контракту, який PANews з посиланням на Etherscan називає Binance Hot Wallet 34 (Blockscout показує на цій адресі проксі-контракт із реалізацією SingleOwnerMSCA, тобто смартакаунт з одним власником).
Саме тому Ripple і World Liberty Financial заморожували свої токени не лише в хакера, а й у самому гаманці Binance: інакше будь-який новий депозит одразу поїхав би до атакувальника.
Як перевірити делегування самостійно. Запит eth_getCode до адреси гаманця повертає його код. У звичайного гаманця це порожнє значення 0x. У гаманця з делегуванням EIP-7702 відповідь починається з 0xef0100, після чого йде адреса контракту-делегата. Ми зробили цей запит до Binance 14 (0x28C6c06298d514Db089934071355E5743bf21d60): у блоках атаки відповідь була 0xef0100 + адреса 0x63e8…6fae, а на 05:55 UTC 30 жовтня — 0x, тобто делегування знято. Ту саму ознаку TRM радить відстежувати скарбницям компаній: код на адресі, де його не має бути, — сигнал тривоги.
Для звичайного користувача висновок простий: підпис EIP-7702 дає контракту повний контроль над адресою. Якщо гаманець чи сайт просить «оновити акаунт до смартакаунта» або підписати авторизацію, а ви цього не очікували — не підписуйте.
Куди пішли гроші Binance: маркетмейкери, Aave, JustLend і peel chain
Розкладка за мережами, яку дала TRM Labs (оцінка за ціною кожного активу в момент переказу, на 30 жовтня 00:30 UTC):Мережа Що вивели Оцінка Ethereum 200 630 ETH і 185 токенів, серед них 1,875 млрд USDT, 823 млн USDC, 88,5 млн RLUSD ≈$3,79 млрд Bitcoin 18 270 BTC ≈$1,47 млрд Tron 612,7 млн USDT і 46,4 млн TRX ≈$628 млн XRP Ledger 233,46 млн XRP ≈$296 млн Solana 970 500 SOL ≈$96 млн Arbitrum, Optimism, Base зокрема 74,6 млн ARB ≈$39 млн Avalanche — ≈$28 млн Polygon — ≈$10 млн Разом 10 блокчейнів ≈$6,36 млрд
Ключові позиції щодо біткоїна та XRP незалежно підтверджує Nansen (через Crypto Briefing). Повна розкладка за мережами є лише в TRM.
Далі хакер діяв як людина, яка знає, що половину здобичі от-от заморозять. Його головне завдання в перші години — перетворити стейблкоїни, які емітент може заблокувати, на активи без емітента:
- Продаж USDT маркетмейкерам зі знижкою. За даними TRM, близько 325 млн USDT пішли професійним контрагентам через UniswapX і схожі контракти в обмін приблизно на 122 300 ETH. Це ціна близько $2 650 за ETH за ринкової $2 300–2 350, тобто хакер переплатив понад 10%, аби встигнути. Решту 175 млн USDT із цієї партії заморозили. Ці цифри є лише в TRM; незалежно (LlamaRisk) підтверджено тільки те, що атакувальник продавав токени на DEX.
- Позика в Aave. З 20:58 до 21:01 UTC гаманець із кластера хакера (
0x8d53903625b8e839b9DF4bd28B0EFb1CD6b8639A) вніс 60 млн USDT і позичив 19 762 WETH — близько $44,6 млн. Логіка зрозуміла: заставу в USDT можуть заморозити, а позичений ефір — ні. За оцінкою LlamaRisk, позиція надзабезпечена й ризику для вкладників Aave не створює. Позика сталася приблизно за 40 хвилин до першого заморожування в Aave. - Tron. 300 млн USDT пішли на гаманець, який почав вносити їх у кредитний протокол JustLend; ще 200 млн USDT пройшли ланцюжок проміжних гаманців з обміном на Uniswap, із них 30 млн заморозили.
- RLUSD. 88,5 млн RLUSD через дві проміжні адреси потрапили на гаманець, який із 21:42 до 22:01 UTC встиг продати 48 млн, доки Ripple не заморозила залишок.
- Біткоїн — «ланцюжок відщипування». 18 270 BTC у тому самому блоці почали дробити на круглі шматки по 1 000 і 100 BTC — так званий peel chain, коли від великої суми крок за кроком відщипують частини на нові адреси. Nansen нарахував 19 адрес. XRP, за даними TRM, так і лежить на адресі атакувальника.
Що далі: з досвіду попередніх великих крадіжок TRM очікує, що наступним етапом стануть кросчейн-мости, сервіси обміну й позабіржові (OTC) брокери. Саме так відмивали гроші Bybit — про це в другій частині.
Заморожування вкраденого в Binance: Tether, Circle і залишок у хакера
Заморозити можна лише те, що має емітента з «кнопкою» в смартконтракті. В USDT це Tether, в USDC — Circle, в RLUSD — Ripple, в USD1 — World Liberty Financial. Чим відрізняються ці стейблкоїни і хто з емітентів може заблокувати кошти, ми розбирали окремо. У біткоїна та ефіру такої кнопки немає ні в кого.Хто заморозив Що і скільки Час, UTC Джерело Tether 971,1 млн USDT на головному гаманці-отримувачі — перше заморожування; загалом, за словами CEO Tether, «понад 1,567 млрд USDT»; за підрахунком TRM з урахуванням пізніших заморожувань — ≈1,77 млрд USDT 21:01 і пізніше Паоло Ардоїно в X, TRM Circle 823 млн USDC на головному гаманці + 1,56 млн пізніше; CEO Circle: «понад 800 млн USDC» 21:04 Джеремі Аллер в X, TRM Ripple 40,5 млн RLUSD з 88,5 млн (48 млн хакер устиг продати); плюс RLUSD у самому гаманці Binance 22:01 TRM; Yi He: Ripple допомогла зупинити ≈$200 млн World Liberty Financial 27,8 млн USD1 (Cointelegraph: $27 млн) + WLFI приблизно на $2 млн; технічне виконання — BitGo 22:10 TRM, Cointelegraph First Digital FDUSD — суму не розкрито — CEO First Digital через Cointelegraph Рада безпеки Arbitrum 8 426 ETH і 74,6 млн ARB, ≈$30,5 млн — примусово переведено на заморожену адресу 00:08 (30.10) TRM, Yi He в X Aave не кошти, а ринки: 175 резервів V3 у 16 мережах і 117 резервів V4 у 4 мережах; погашення, виведення й ліквідації працюють 21:42–23:04 LlamaRisk, X @aave
Чому цифри Tether розходяться. Три значення — це три моменти часу, а не три помилки: 971 млн — перше заморожування одного гаманця, 1,567 млрд — заява CEO за пів години, 1,77 млрд — підрахунок TRM після пізніших заморожувань в Ethereum, Tron, Avalanche і Polygon. Додавати їх не можна. З Ripple схожа історія: TRM бачить у блокчейні 40,5 млн RLUSD, а цифра Yi He у $200 млн подана без розбивки й, можливо, враховує блокування RLUSD у самому гаманці біржі.
Загальна сума. Binance на 30 жовтня називає близько $3 млрд «підтверджених» заморожувань (до цього — $2,54 млрд), TRM нараховує ончейн близько $2,7 млрд: $2,67 млрд стейблкоїнів плюс близько $30 млн в ETH і ARB на Arbitrum. Цифру в $1,8 млрд із ранніх публікацій Binance назвала хибною.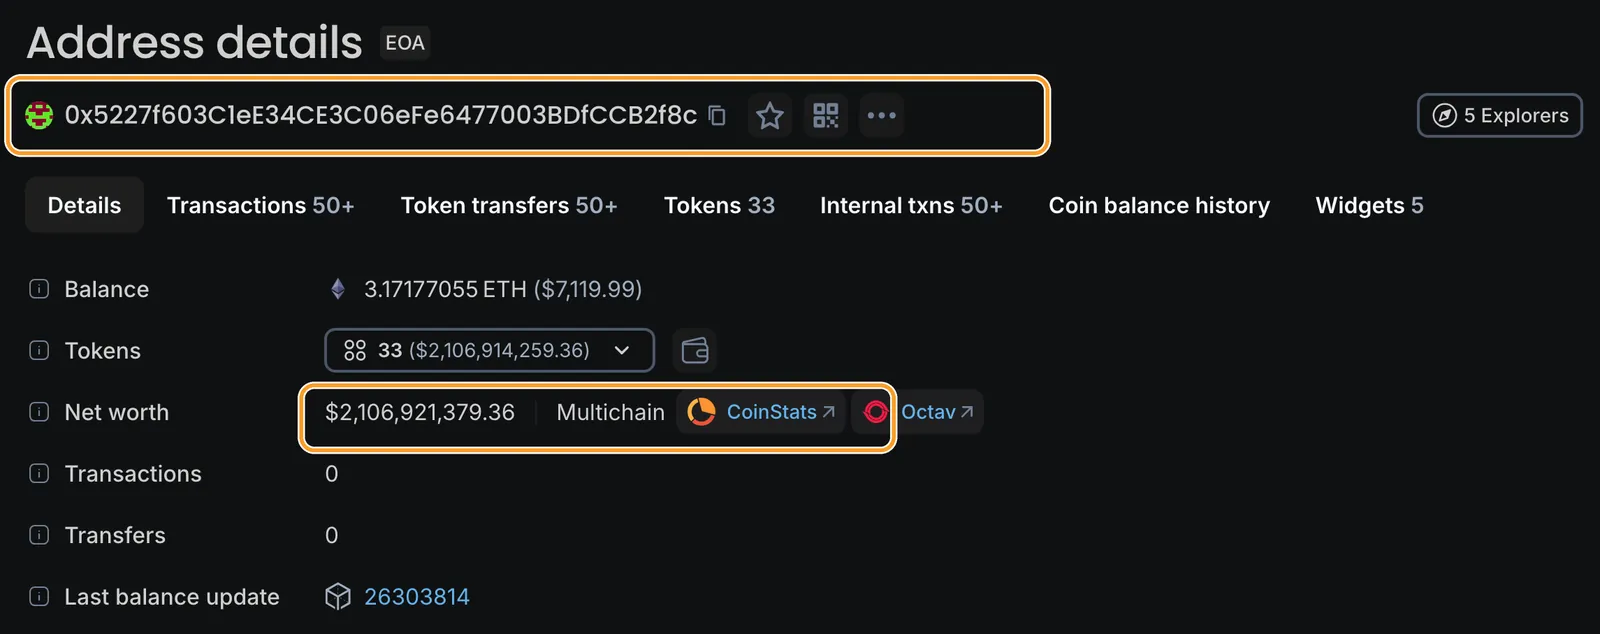
Скриншот: Blockscout, 30 жовтня 2026. Рамка 1 — адреса основного отримувача 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c, рамка 2 — оцінка вмісту: $2 106 921 379 (33 токени), дані на блок 26303814. Майже все це — заморожені стейблкоїни: за TRM, на цьому гаманці тепер 1,175 млрд USDT під заморожуванням Tether, 823 млн USDC під заморожуванням Circle і 27,8 млн USD1. Разом це близько $2,03 млрд, якими хакер розпоряджатися не може, хоча експлорер враховує їх за номіналом.
Скільки лишилося в хакера — розрахунок.
- За цифрами Binance: $6,3 млрд − $3,0 млрд = близько $3,3 млрд поза заморожуванням. Це збігається з оцінкою Fundstrat (≈$3,3 млрд незаморожених активів, через CNBC). Частка заморожено — приблизно 48%.
- За цифрами TRM: $6,36 млрд − $2,7 млрд ≈ $3,66 млрд поза заморожуванням, частка заморожено — близько 42%.
- З цього залишку в ETH і BTC, за TRM на 30 жовтня, в атакувальника понад 420 тис. ETH і 18 270 BTC — близько $2,4 млрд. Nansen нараховує близько 442 тис. ETH у пов’язаних гаманцях; різниця — різний зріз часу й набір адрес. Решта припадає на інші мережі й активи, наприклад 233,46 млн XRP. Точної розкладки залишку джерела не дають.
Заморожування — не повернення. Заморожені токени нікуди не рухаються, але й Binance їх не отримала. «Заморожування зупиняє рух грошей, а повернення відбувається через юридичний процес», — пояснює Арі Редборд із TRM у коментарі CNBC. Ендрю Жардін із Chainalysis додає, що стандартного терміну немає, повернення може тривати місяці й роки. Враховуйте, що обидві компанії продають послуги з відстеження коштів.
Хто зламав Binance: версія TraderTraitor і її слабкі місця
Три аналітичні компанії вказали на КНДР, дві з них — конкретно на угруповання TraderTraitor, підрозділ того, що зазвичай називають Lazarus і хакерами КНДР:
- TRM Labs — атрибуція TraderTraitor «з високою впевненістю» на основі ончейн- і офчейн-розвідки;
- Chainalysis — Джонатан Левін пише, що злам «імовірно» здійснило TraderTraitor через зв’язки з попереднім зламом;
- Pangolin Intelligence (Сінгапур) — теж вважає виконавцем північнокорейський підрозділ (через CNN).
На чому ґрунтується версія, TRM пояснює так: почерк збігається з Bybit (2025) і зламом KelpDAO (квітень 2026). Дрібні виведення з Tornado Cash для фінансування гаманця оператора, підготовка задовго до крадіжки, підписи, отримані заздалегідь і виконані одним «залпом». Відмінність теж є: відмивання через маркетмейкерів і кредитні протоколи, а не через мости, як після Bybit.
Ще одна лінія — допис ZachXBT. Він помітив, що вкрадене в Binance і в Bitget (злам 24 вересня 2026 року на суму близько $388 млн) після проходу через THORChain звели на одну адресу. Висновок ZachXBT — «імовірно, той самий виконавець». Ми докладно розбирали злам Bitget і те, чи вистачить біржі фонду захисту. Важливо: усі видання переказують той самий допис, незалежного підтвердження немає.
Слабкі місця версії.
- Це оцінка приватних компаній, а не висновок правоохоронців. На 30 жовтня Міністерство юстиції і ФБР США, за даними AFP, на запити не відповіли. Binance виконавців не називає й пише, що працює з правоохоронцями над встановленням особи.
- Жодна з трьох оцінок не розкриває доказів повністю: TRM описує почерк, але спирається на закриту «розвідку», Chainalysis посилається на «зв’язки з минулим зламом», Pangolin деталей не наводить.
- Компанії мають комерційний інтерес — вони продають біржам і держорганам сервіси відстеження.
Для порівняння: щодо Bybit ФБР оприлюднило офіційну заяву з атрибуцією через п’ять днів після зламу. Якщо щодо Binance вийде такий самий документ, версія перестане бути оцінкою.
Як зламали Bybit у 2025-му: Mac розробника, AWS і підміна підпису
Злам Bybit 21 лютого 2025 року до жовтня 2026-го був найбільшою крадіжкою в історії крипти — близько $1,5 млрд. Для тих, хто читав англомовні розбори «Bybit hack explained» лише про перший тиждень: нижче — і механіка, і те, що відбувалося з грошима далі, аж до суду 2026 року.
Головна відмінність від Binance: саму Bybit не зламували. За висновком Sygnia, інфраструктуру біржі скомпрометовано не було. Атакували постачальника — Safe{Wallet}, сервіс мультипідпису, через вебінтерфейс якого Bybit керувала холодним гаманцем в Ethereum. Це класична атака через ланцюг постачання: зламують не жертву, а того, кому жертва довіряє.
Як це було крок за кроком (Sygnia, Safe, Mandiant, BlockSec, Verichains):
- 4 лютого — комп’ютер розробника. Зламано робочий Mac розробника Safe{Wallet}, за оцінкою Sygnia — імовірно, через соціальну інженерію.
- 5 лютого — хмара. Атакувальники використали сесійні токени AWS цього розробника й так обійшли двофакторний захист. З 5 по 17 лютого вони перебували всередині AWS-інфраструктури Safe.
- 19 лютого — підміна коду. У бакеті AWS S3, звідки завантажувався вебінтерфейс Safe{Wallet}, змінили JavaScript-файли. Шкідливий код спрацьовував лише на гаманці Bybit — інші користувачі нічого не помічали.
- 21 лютого, 14:13:35 UTC — підпис. Bybit проводила плановий переказ із холодного гаманця. Інтерфейс показав підписантам звичайну транзакцію, а на апаратні гаманці Ledger пішли інші дані. Троє підписантів (поріг мультипідпису — 3) схвалили те, що бачили на екрані.
- Що насправді підписали. Транзакція робила
delegatecallу контракт атакувальника0x96221423681A6d52E184D440a8eFCEbB105C7242. Його функція перезаписала комірку пам’яті slot 0 гаманця Bybit — ту, де зберігається адреса «реалізації» (masterCopy). Замість офіційної реалізації Safe там опинилася шкідлива0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516з функціями sweepETH і sweepERC20, які підписів уже не потребують. Значення slot 0 у блоках 21895250–21895251 ми перевірили в блокчейні самі. - 14:16:11 UTC — винесення. Блок 21895251: 401 346 ETH пішли на адресу
0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2, слідом — stETH, cmETH і mETH. - Через дві хвилини атакувальники видалили шкідливий код з інтерфейсу Safe{Wallet}, імовірно, замітаючи сліди.
Деталь, яку варто знати: у власній хронології від 3 березня 2025 року Bybit назвала це «фішинговою атакою» з підміною інтерфейсу. Розслідування Sygnia, Verichains, Safe і Mandiant показали інше — корінь у компрометації інфраструктури Safe{Wallet}, а не в тому, що підписантів ошукали листом.
Хронологія зламу Bybit: від зламу Mac до висновку ФБР
| Дата і час (UTC) | Подія | Джерело |
|---|---|---|
| 4 лютого 2025 | Зламано Mac розробника Safe{Wallet} | Sygnia |
| 5 лютого | Використано AWS-токен розробника; атакувальники всередині AWS до 17 лютого | Sygnia, Safe |
| 19 лютого | У S3-бакеті інтерфейсу Safe{Wallet} підмінено JavaScript | Sygnia |
| 21 лютого, 14:13:35 | Підписанти Bybit схвалюють підмінену транзакцію холодного гаманця | Verichains через The Hacker News |
| 14:16:11 | Блок 21895251: виведення 401 346 ETH | наша перевірка, BlockSec |
| через 2 хвилини після транзакції | Шкідливий код видалено з інтерфейсу Safe{Wallet} | Sygnia |
| 15:44 | CEO Bybit Бен Чжоу: біржа платоспроможна, навіть якщо вкрадене не повернуть | Bybit |
| 19:09 | ZachXBT передає докази зв’язку атаки з Lazarus | Bybit |
| 22 лютого | Tether заморожує $181 тис. USDT; Chainflip заявляє, що заблокувати кошти не може | Bybit |
| 26 лютого | ФБР публічно називає виконавцем КНДР (TraderTraitor) | ФБР |
Підготовка за датами Sygnia тривала 17 днів (з 4 по 21 лютого), Mandiant пише про 19 днів на підготовку й виконання — різна точка відліку. Сама крадіжка — хвилини, а код, який її уможливив, прожив в інтерфейсі дві доби й зник через дві хвилини після цілі.
Що саме вкрали (за даними Bybit на 21.02.2025):Актив Кількість Оцінка ETH 401 347 $1,12 млрд stETH 90 375 $253,16 млн cmETH 15 000 $44,13 млн mETH 8 000 $23 млн Разом ≈$1,46 млрд (ФБР: близько $1,5 млрд)
Що робили хакери Bybit із грошима: 10 днів, THORChain, eXch, міксери
Злам Bybit 2025 року добре показує, як поводяться хакери КНДР після крадіжки й скільки часу на це йде. Нижче — за етапами.
Перші години — дроблення. Украдене розійшлося по десятках адрес. Цифри розходяться через різні моменти підрахунку й методики: Bybit пише про 39 адрес, Elliptic — про 50 гаманців приблизно по 10 000 ETH за перші дві години, Arkham 21 лютого нарахував 53 гаманці, AMLcrypto до 23 лютого — 884 адреси.
Ручний ритм. Arkham 24 лютого 2025 року помітив, що хакер робить 2–3 транзакції на хвилину і кожні 45 хвилин перериває роботу на 15 хвилин, обробляючи по одній адресі за раз. Це спостереження аналітиків, а не встановлений факт, але воно схоже на роботу людей позмінно, а не скрипту. Паралельно Wu Blockchain повідомляв про відмивання через випуск мемтокенів на pump.fun.
10 днів — увесь ETH змінив форму. До 3 березня 2025 року весь украдений ефір перемістили на нові адреси, переважну частину — обміняли на біткоїн через сервіси на базі THORChain. Cointelegraph оцінює термін у 10 днів на 100% коштів.Канал Скільки Джерело і застереження THORChain → BTC до 4 березня: 83% (417 348 ETH, ≈$1 млрд) через 6 954 гаманці; до 20 березня: 86,29% (440 091 ETH) → 12 836 BTC через 9 117 гаманців, у середньому 1,41 BTC на гаманець CEO Bybit через ForkLog і Cointelegraph — одна метрика в різні дати eXch (обмінник без KYC) ≈$200 млн, майже 15% Elliptic; за CEO Bybit — 79 655 ETH, ≈16%. eXch публічно заперечував відмивання і закрився з 1 травня 2025 року Проксі OKX Web3 Wallet 40 233 ETH, ≈8% лише CEO Bybit через ForkLog Міксери для BTC Wasabi, CryptoMixer, Railgun, Tornado Cash CEO Bybit, TRM
Частка «зниклих» змінювалася з часом — і методика теж.Дата Відстежується «Пішло в тінь» Заморожено 4 березня 2025 77% 20% 3% 20 березня 2025 88,87% 7,59% 3,54% квітень 2025 69% 28% 4% червень 2026 (позов Bybit) — 90,2% не відстежується ≈5,3% заморожено або повернуто
Цифри 4 і 20 березня прямо не порівняти: Bybit перерахувала метрику, і «відстежуваним» стало вважатися більше. Сенс таблиці в іншому. Що більше минає часу, то менше грошей можна простежити, а заморожено й повернуто за 16 місяців близько 5%. «Не відстежується» не означає «втрачено назавжди» — суд дає доступ до даних платформ поза блокчейном, — але орієнтир для очікувань щодо Binance зрозумілий: ETH і BTC, що пішли від хакера, зазвичай назад не повертаються.
Звідси головна відмінність двох крадіжок. У Bybit хакери тримали ETH і його похідні — ці активи не мають емітента, і в перші тижні заморозили близько 3%. Tether у справі Bybit заморозив лише $181 тис. USDT. У Binance на одному гарячому гаманці лежало понад 1,6 млрд USDT, тому заморожено близько половини.
Як вистежили хакерів Bybit: ФБР, ZachXBT, баунті й суд у США
Ланцюжок розслідування у справі Bybit — гарний приклад того, хто і як шукає вкрадену криптовалюту.
- Години — незалежні дослідники. Через п’ять годин після крадіжки, о 19:09 UTC 21 лютого, ZachXBT передав Bybit докази зв’язку атаки з Lazarus: тестові транзакції й пов’язані гаманці. За цими даними кластер був пов’язаний зі зламами Phemex і BingX. Elliptic і Arkham дійшли того самого висновку.
- Доба — спільні адреси. 22 лютого ZachXBT показав, що Lazarus змішала кошти Bybit і зламаної незадовго до цього Phemex на одній адресі —
0x33d057AF74779925c4B2e720A820387cB89F8F65(цитата допису дійшла до нас через стрічку Bubblemaps, перевірте адресу в експлорері самі). - 5 днів — ФБР. 26 лютого 2025 року ФБР в офіційному попередженні PSA I-022625-PSA назвало відповідальною КНДР, а конкретно — активність, яку в бюро називають TraderTraitor. До попередження додано 51 адресу в Ethereum, пов’язану з відмиванням (повний список нижче). Mandiant у розслідуванні для Safe теж підтвердив: це північнокорейські державні хакери.
- Тижні — баунті. Bybit запустила сайт lazarusbounty.com і пообіцяла 10% від повернених коштів, до $140 млн. До 20 березня 2025 року 12 мисливців отримали понад $2,2 млн; із 5 012 заявок за 30 днів дійсними виявилися 63.
- Місяці — суд. 18 червня 2026 року Bybit подала цивільний позов до окружного суду округу Колумбія (суддя Джон Бейтс) проти КНДР, її Генерального розвідувального бюро, Lazarus Group і невстановлених осіб. 19 червня суд видав тимчасову заборону й дозволив прискорене розкриття даних, 30 липня 2026 року — частково задовольнив клопотання про попередню заборону на переміщення виявлених активів. Це проміжні рішення, а не вирок, справа триває.
Підсумок на 7 серпня 2026 року, за даними Bybit: близько $48,4 млн повернуто й понад $30,5 млн заморожено на 28 з гаком біржах і в кастодіанів. Разом близько $78,9 млн, або приблизно 5% украденого; заморожену частину Bybit поки не отримала.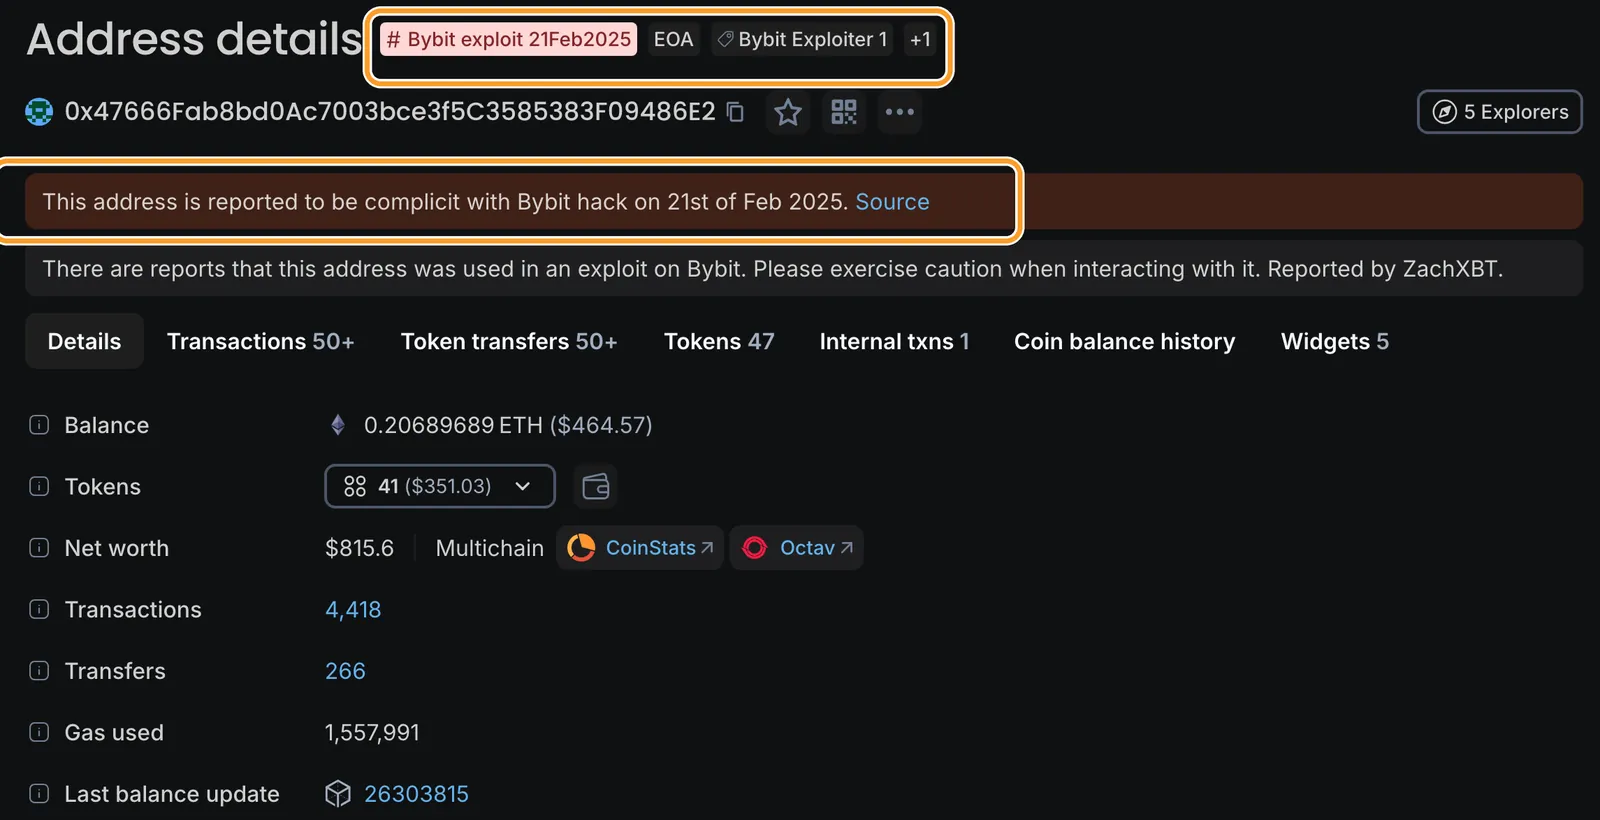
Скриншот: Blockscout, 30 жовтня 2026. Адреса 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2, куди 21 лютого 2025 року надійшли 401 346 ETH. Рамка 1 — мітки експлорера «Bybit exploit 21Feb2025» і «Bybit Exploiter 1», рамка 2 — попередження про причетність до зламу, нижче — позначка, що повідомив ZachXBT. За 20 місяців через адресу пройшло 4 418 транзакцій, а залишок на 30 жовтня — близько $816. Так виглядає відмитий гаманець: мітку бачать усі, грошей на ньому вже немає.
Як це працює на практиці: мітка в експлорері не повертає гроші, але робить їх «токсичними». Біржі й сервіси, які перевіряють вхідні перекази за списками ФБР та аналітичних компаній, блокують депозити з таких адрес. Тому хакерам і потрібні мости, міксери й обмінники без KYC — і тому заморожування у справі Bybit відбулися на 28 з гаком майданчиках, а не в блокчейні.
Binance проти Bybit: порівняння двох найбільших зламів у таблиці
| Параметр | Binance (29–30.10.2026) | Bybit (21.02.2025) |
|---|---|---|
| Дата і час | 29.10.2026, основна частина 20:05–20:41 UTC, друга хвиля 23:05 UTC | 21.02.2025, підпис 14:13:35 UTC, блок виведення 14:16:11 UTC |
| Сума | ≈$6,3 млрд (Binance); аналітики — $5,9–6,4 млрд | ≈$1,46 млрд (ФБР: ≈$1,5 млрд) |
| Точка входу | за попередніми даними Binance — ноутбук DevOps-інженера → сервісний контейнер; TRM: імовірна компрометація системи підпису | Mac розробника Safe{Wallet} → токени AWS → підміна JavaScript в S3 |
| Що підписали | 50 заздалегідь підписаних дозволів EIP-7702 + звичайні перекази в 9 інших мережах | троє підписантів схвалили підмінену транзакцію з delegatecall |
| Тип гаманця | гарячі гаманці (видача виведень клієнтам) | холодний мультипідписний гаманець |
| Мережі | 10 блокчейнів | лише Ethereum (ETH, stETH, cmETH, mETH) |
| Підготовка і швидкість | ≥36 годин підготовки, ≈36 хвилин на основну крадіжку | 17–19 днів підготовки, 2 хвилини на замітання слідів |
| Відмивання | продаж USDT маркетмейкерам зі знижкою, позика в Aave, peel chain для BTC | за 10 днів увесь ETH → BTC (THORChain, eXch), далі міксери |
| Заморожено | ≈$3 млрд (≈48%) за Binance; ≈$2,7 млрд за TRM — завдяки стейблкоїнам | ≈3–4% у перші тижні; ≈5% разом із поверненням до серпня 2026 |
| Атрибуція | оцінки TRM («high confidence») і Chainalysis («likely»); ФБР поки немає | ФБР через 5 днів: TraderTraitor; Mandiant — держхакери КНДР |
| Клієнти | обіцянка покрити збитки з SAFU і коштів компанії; виведення на паузі до 48 годин | виведення не зупинялися; резерви відновлено менш ніж за 72 години |
Що з цієї таблиці випливає. По-перше, сума крадіжки залежить від того, що лежить на скомпрометованих гаманцях: у Bybit один холодний гаманець, у Binance — гарячі гаманці в десяти мережах одночасно. По-друге, частка заморожування залежить від складу здобичі, а не від швидкості реакції: стейблкоїни заморожуються, ETH і BTC — ні. По-третє, атака йде на процеси підпису: в Bybit підмінили те, що бачить людина, у Binance, за версією аналітиків, — те, що підписує машина.
Адреси атакувальників Binance і Bybit: повний список і перевірка
Адреси нижче — для перевірки й упізнавання, а не для переказів. Не надсилайте на них кошти: такі адреси позначені в експлорерах і в базах аналітичних компаній, і ваша власна біржа може заблокувати рахунок, що отримав із них бодай щось. Усі адреси, крім B7, наведено повністю; адреси Ethereum — у форматі EIP-55: великі й малі літери в них — це контрольна сума, тож друкарську помилку в адресі з таким «змішаним» регістром гаманець помітить. Кожну адресу взято з блокчейну або з документа в колонці «Звідки».
Злам Binance (29–30 жовтня 2026 року):№ Адреса Роль Звідки B1 0x7C8601d4645b93cea45F71e118A729332e6B5CA0Оператор атаки: надіслав транзакції делегування, винесення і 780 млн USDC; фінансувався через Tornado Cash наша перевірка в мережі, PANews, TRM B2 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8cОсновний отримувач: 167 464 ETH, 1 615 409 499 USDT, 780 млн USDC; тут Tether і Circle заморозили 971,1 млн USDT і 823 млн USDC наша перевірка, LlamaRisk, PANews B3 0x8d53903625b8e839b9DF4bd28B0EFb1CD6b8639AГаманець кластера хакера: вніс 60 млн USDT в Aave V3, позичив 19 762 WETH LlamaRisk (Aave) B4 0x63e842B054Bd624a465454D533C33F573e9c6fAeКонтракт-делегат EIP-7702 («підмітальник») наша перевірка (eth_getCode), TRM B5 0x28C6c06298d514Db089934071355E5743bf21d60Гаманець Binance (жертва), не атакувальник — Binance 14; делегування знято наша перевірка, PANews B6 0xEe7aE85f2Fe2239E27D9c1E23fFFe168D63b4055Гаманець Binance (жертва), не атакувальник — смартакаунт (контракт), джерело 780 млн USDC (Hot Wallet 34 за PANews) наша перевірка, PANews B7 0x8532…43D4 — усічена, повного хешу у відкритих джерелах немаєОтримала ≈195 500 ETH з адреси B2 до 20:41 UTC PANews
Адреси в мережах Bitcoin (18 270 BTC, розбиті на 19 адрес за Nansen), XRP Ledger, Tron, Solana, Avalanche і Polygon повними хешами у відкритих джерелах не оприлюднено. Arkham веде кластер приблизно з 55 адрес під міткою binance-hacker-1029 — судячи з назви, «Binance hacker» від 29 жовтня, — але відкрити його можна лише в інтерфейсі Arkham.
Злам Bybit (21 лютого 2025 року):№ Адреса Роль Звідки Y1 0x1Db92e2EeBC8E0c075a02BeA49a2935BcD2dFCF4Гаманець Bybit (жертва), не атакувальник — холодний Safe-гаманець, поріг 3 підписи BlockSec, AMLcrypto Y2 0x34CfAC646f301356fAa8B21e94227e3583Fe3F5FОфіційна реалізація Safe до підміни — не атакувальник BlockSec Y3 0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516Шкідлива реалізація (masterCopy після підміни): sweepETH і sweepERC20 без підписів BlockSec, наша перевірка slot 0 Y4 0x96221423681A6d52E184D440a8eFCEbB105C7242Контракт атакувальника, через який перезаписали slot 0 лише BlockSec Y5 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2Основний отримувач 401 346 ETH (Bybit Exploiter 1); до списку ФБР не входить наша перевірка, Bubblemaps, Blockscout Y6 0x0fa09C3A328792253f8dee7116848723b72a6d2eВідправник транзакції виведення ETH (мітку «ByBit Exploiter» у низки сервісів ми не звіряли) наша перевірка в мережі Y7 0x33d057AF74779925c4B2e720A820387cB89F8F65Адреса, де змішано кошти Bybit і Phemex ZachXBT через Bubblemaps
Ключові транзакції, якщо хочете пройти шлях самі: делегування на Binance 14 — 0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b; винесення з Binance 14 — 0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3; 780 млн USDC — 0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481; виведення 401 346 ETH у Bybit — 0xb61413c495fdad6114a7aa863a00b2e3c28945979a10885b12b30316ea9f072c.
Список ФБР щодо Bybit (PSA I-022625-PSA від 26 лютого 2025 року, 51 адреса в Ethereum). ФБР не розписує ролі кожної адреси: усі вони, за формулюванням бюро, зберігають або зберігали кошти від крадіжки чи керуються людьми, пов’язаними з TraderTraitor.№ Адреса 1 0x51E9d833Ecae4E8D9D8Be17300AEE6D3398C135D2 0x96244D83DC15d36847C35209bBDc5bdDE9bEc3D83 0x83c7678492D623fb98834F0fbcb2E7b7f5Af89504 0x83Ef5E80faD88288F770152875Ab0bb16641a09E5 0xAF620E6d32B1c67f3396EF5d2F7d7642Dc2e6CE96 0x3A21F4E6Bbe527D347ca7c157F4233c9357798477 0xfa3FcCCB897079fD83bfBA690E7D47Eb402d6c498 0xFc926659Dd8808f6e3e0a8d61B20B871F3Fa64659 0xb172F7e99452446f18FF49A71bfEeCf0873003b410 0x6d46bd3AfF100f23C194e5312f93507978a6DC9111 0xf0a16603289eAF35F64077Ba3681af41194a1c0912 0x23Db729908137cb60852f2936D2b5c6De0e1c88713 0x40e98FeEEbaD7Ddb0F0534Ccaa617427eA10187e14 0x140c9Ab92347734641b1A7c124ffDeE58c20C3E315 0x684d4b58Dc32af786BF6D572A792fF7A883428B916 0xBC3e5e8C10897a81b63933348f53f2e052F89a7E17 0x5Af75eAB6BEC227657fA3E749a8BFd55f02e4b1D18 0xBCA02B395747D62626a65016F2e64A20bd254A3919 0x4C198B3B5F3a4b1Aa706daC73D826c2B795ccd6720 0xCd7eC020121Ead6f99855cbB972dF502dB5bC63a21 0xbdE2Cc5375fa9E0383309A2cA31213f2D6cabcbd22 0xD3C611AeD139107DEC2294032da3913BC26507fb23 0xB72334cB9D0b614D30C4c60e2bd12fF5Ed03c30524 0x8c7235e1A6EeF91b980D0FcA083347FBb7EE180625 0x1bb0970508316DC735329752a4581E0a4bAbc6B426 0x1eB27f136BFe7947f80d6ceE3Cf0bfDf92b45e5727 0xCd1a4A457cA8b0931c3BF81Df3CFa227ADBdb6E928 0x09278b36863bE4cCd3d0c22d643E8062D7a1137729 0x660BfcEa3A5FAF823e8f8bF57dd558db034dea1d30 0xE9bc552fdFa54b30296d95F147e3e0280FF7f7e631 0x30a822CDD2782D2B2A12a08526452e885978FA1D32 0xB4a862A81aBB2f952FcA4C6f5510962e18c7f1A233 0x0e8C1E2881F35Ef20343264862A242FB749d6b3534 0x9271EDdda0F0f2bB7b1A0c712bdF8dbD0A38d1Ab35 0xe69753Ddfbedbd249E703EB374452E78dae1ae4936 0x2290937A4498C96eFfb87b8371a33D108F8D433f37 0x959c4CA19c4532C97A657D82d97acCBAb70e6fb438 0x52207Ec7B1b43AA5DB116931a904371ae2C1619e39 0x9eF42873Ae015AA3da0c4354AeF94a18D2B3407b40 0x1542368a03ad1f03d96D51B414f4738961Cf444341 0x21032176B43d9f7E9410fB37290a78f4fEd6044C42 0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e43 0x55CCa2f5eB07907696afe4b9Db5102bcE5feB73444 0xA5A023E052243b7cce34Cbd4ba20180e8Dea6Ad645 0xdD90071D52F20e85c89802e5Dc1eC0A7B6475f9246 0x1512fcb09463A61862B73ec09B9b354aF179026847 0xF302572594a68aA8F951faE64ED3aE7DA41c72Be48 0x723a7084028421994d4a7829108D63aB4465831549 0xf03AfB1c6A11A7E370920ad42e6eE735dBedF0b150 0xEB0bAA3A556586192590CAD296b1e48dF62a854951 0xD5b58Cf7813c1eDC412367b97876bD400ea5c489
Як перевірити адресу самостійно — чотири кроки:
- Скопіюйте адресу повністю і вставте в пошук експлорера (Etherscan або Blockscout). Не порівнюйте «на око» перші й останні символи: шахраї навмисно генерують адреси зі схожими краями.
- Подивіться мітки й попередження. На адресах зламів експлорер показує мітку і банер — як на скриншоті Bybit вище.
- Перевірте код на адресі. Для смартконтрактів і гаманців із делегуванням EIP-7702 експлорер покаже код; у звичайного гаманця його бути не повинно.
- Звірте з першоджерелом. Список ФБР — у попередженні на ic3.gov, розбір Binance — у звіті TRM. Перекази в Telegram-каналах і соцмережах першоджерелом не вважаються.
Ваші гроші на біржі: SAFU, Proof of Reserves і холодне зберігання
Щоб зрозуміти, чим ризикує клієнт, допомагає проста аналогія «каса і сейф». Гарячий гаманець — це каса: він під’єднаний до інтернету й автоматично видає виведення, тому в ньому тримають рівно стільки, скільки потрібно на найближчі операції. Холодний гаманець — сейф: ключі не торкаються інтернету, а кожен рух потребує участі людей. Binance втратила касу — щоправда, касу в десяти мережах одразу. Bybit втратила вміст сейфа, коли його в плановому порядку відчиняли.
Що обіцяє Binance і що з цього можна перевірити:Обіцянка чи факт Статус на 30 жовтня 2026 року «Покриємо всі збитки з фонду SAFU і коштів компанії», «кошти користувачів у безпеці» обіцянка; механізму й термінів компенсації біржа не оголосила Оприлюднити оновлений Proof of Reserves після усунення наслідків, дати немає Оприлюднити технічний розбір (post-mortem) обіцяно, не вийшов Депозити працюють Виведення на паузі: біржа перебудовує сервіс виведення й пов’язані з ним адреси, відновлення очікують протягом 48 годин від 04:36 UTC 30 жовтня
SAFU в цифрах — розрахунок. Фонд захисту користувачів SAFU зберігається в біткоїні на оприлюдненій адресі 1BAuq7Vho2CEkVkUxbfU26LhwQjbCmWQkD — її можна перевірити в будь-якому біткоїн-експлорері. На 30 жовтня там 15 000,0015 BTC. За ціни $78 407 (CoinGecko, 30.10, 06:00 UTC) це близько $1,18 млрд. Шкода $6,3 млрд більша за фонд приблизно в 5,3 раза: доки заморожене не повернуто, орієнтир — SAFU покриває близько 19% украденого. Навіть якщо всі заморожені ~$3 млрд з часом повернуться до біржі, SAFU закриє лише близько 36% решти ~$3,3 млрд. Решту, за словами Binance, — з коштів компанії.
Ще дві деталі з правил самого фонду, про які рідко пишуть:
- Рішення за Binance. У FAQ про SAFU прямо сказано, що біржа залишає за собою «повний розсуд» щодо того, які втрати й заявки покриваються. SAFU — не страховка, а резерв, яким розпоряджається сама біржа. Сьогоднішнє «покриємо все» ширше за те, що прописано в правилах фонду, — це добровільне зобов’язання.
- Фонд залежить від ціни біткоїна. Якщо через падіння BTC вартість фонду опуститься нижче за $800 млн, Binance обіцяє докупити його до $1 млрд. Зворотний бік: у день зламу біткоїн просів на 4–5%, і фонд подешевшав разом із ним.
Чи є загроза платоспроможності. Сторонні оцінки — поки єдине, на що можна спертися. Аналітик Fundstrat (через CNBC) пише, що інцидент «не виглядає» серйозним ризиком для платоспроможності Binance. Алістер Мілн в X прикинув: за резервів клієнтів близько $165,4 млрд непокрита частина — близько $1,7 млрд, приблизно 1%; цей допис ретвітнув CZ. Обидві оцінки — приблизний підрахунок, а не аудит. Відповідь дасть обіцяний Proof of Reserves. Як самостійно читати такі звіти й що ще дивитися, ми розбирали в гайді про надійність криптобіржі, Proof of Reserves і страхові фонди.
Для порівняння, Bybit у 2025 році: CEO в перші години заявив про платоспроможність, виведення не зупинялися (99,994% із понад 350 000 заявок оброблено за 10 годин), а резерви відновили менш ніж за 72 години — близько 447 000 ETH екстрених позик і великих депозитів від партнерів. Аудитор Hacken підтвердив резерви понад 100%. Binance зупинила виведення не через суму: за її словами, вона перебудовує сам сервіс виведення й пов’язані адреси — той контур, через який ішла атака.
Окремо: Binance.US — незалежна платформа, і, за її заявою, інцидент її не зачепив.
Що з цього випливає для вас. Біржа — це кастодіан: ви довіряєте їй зберігання й отримуєте натомість зручність. Навіть у найбільшої біржі бувають дні, коли вивести гроші не можна. Розумна практика — тримати на біржі те, чим активно торгуєте, а довгострокові заощадження зберігати у власному гаманці. Це не привід для паніки й не заклик терміново все виводити: під час паузи виведень це фізично неможливо, а у звичайні дні масове виведення саме по собі нічого не вирішує.
Як захиститися від фішингу «компенсацій» після зламу біржі
Після кожного великого зламу приходить друга хвиля — шахраї, які обіцяють «повернути кошти» чи «отримати компенсацію». Binance в офіційній заяві просить не довіряти неофіційним посиланням, повідомленням і запитам даних акаунта та стежити за новинами лише через офіційні канали біржі. Окремого механізму подання заявок на компенсацію на 30 жовтня Binance не оприлюднювала — отже, будь-яка «форма для повернення» зараз підроблена.
Чек-лист — що перевірити сьогодні:
- Порталу компенсацій немає. Якщо вам надіслали посилання на «повернення коштів після зламу Binance» — це фішинг. Новини про компенсації дивіться лише в застосунку біржі та її офіційних акаунтах, вручну набираючи адресу.
- Нікому не повідомляйте сид-фразу й коди 2FA. Ні підтримка біржі, ні «слідчі», ні «фахівці з повернення криптовалюти» їх не запитують.
- Не підписуйте неочікуваних авторизацій. Особливо запитів «оновити гаманець до смартакаунта» і підписів EIP-7702: такий підпис передає контракту повний контроль над адресою — саме так і спустошили Binance 14.
- Не платіть «комісію за розморожування». Заморожені Tether і Circle кошти повертаються через юридичний процес між емітентом і біржею, а не через переказ від користувача.
- Перевірте дозволи гаманця. Якщо останніми днями ви переходили за посиланнями «про злам», відкличте зайві дозволи токенів у своєму гаманці.
- Не надсилайте нічого на адреси хакерів — ні «щоб перевірити», ні «жартома». Рахунок, пов’язаний із ними, можуть заблокувати.
FAQ
Чи втратять користувачі Binance гроші через злам?
За заявою Binance — ні: кошти користувачів у безпеці, а всі збитки біржа покриє з фонду SAFU та власних коштів компанії. Гроші вкрадено з гарячих гаманців біржі, а не з рахунків конкретних клієнтів. Але на 30 жовтня це обіцянка, а не виконана виплата: механізм не оголошено, виведення на паузі до 48 годин, а оновлений Proof of Reserves вийде після усунення наслідків.
Як саме зламали Binance — чи вкрали приватні ключі?
За попередніми даними Binance, слідів витоку приватних ключів немає. Біржа пов’язує інцидент зі зламаним ноутбуком DevOps-інженера, через який атакувальник отримав доступ до сервісного контейнера й надіслав виведення. Аналітики TRM і Blockaid вважають, що скомпрометовано систему підпису гарячих гаманців. Детальний технічний розбір Binance обіцяла оприлюднити пізніше — до нього версія лишається попередньою.
Що таке EIP-7702 і до чого він тут?
EIP-7702 — функція Ethereum з травня 2025 року, яка дозволяє звичайному гаманцю виконувати код смартконтракту після одного підпису-дозволу. Хакер підготував 50 таких підписів для гаманця Binance 14, один спрацював, і гаманець почав виконувати команди атакувальника: спершу віддав увесь баланс, потім ще шість разів пересилав нові надходження. В інших мережах EIP-7702 не застосовувався — там гаманці підписали звичайні перекази.
Чи можна повернути заморожені USDT і USDC?
Технічно так: емітент може зняти заморожування й перевести токени законному власникові. Але це юридичний процес, а не натискання однієї кнопки, і його терміни ніхто не називає — на думку Chainalysis, ідеться про місяці й навіть роки. У справі Bybit, наприклад, $30,5 млн заморожено на біржах, але через півтора року Bybit їх іще не отримала.
Хто зламав Binance і Bybit — це офіційно КНДР?
Щодо Bybit — так: ФБР 26 лютого 2025 року офіційно назвало відповідальною КНДР і угруповання TraderTraitor. Щодо Binance офіційного висновку влади на 30 жовтня немає. Є оцінки приватних фірм: TRM Labs «з високою впевненістю» вказує на TraderTraitor, Chainalysis вважає це «імовірним», Pangolin Intelligence теж говорить про Північну Корею. Сама Binance виконавців не називає.
Чим злам Bybit відрізнявся від зламу Binance?
У Bybit украли вміст одного холодного гаманця в Ethereum: атакували не біржу, а постачальника — інтерфейс Safe{Wallet}, і підписанти самі схвалили підмінену транзакцію. У Binance спустошили гарячі гаманці одразу в десяти мережах, за попередньою версією — через комп’ютер співробітника. Bybit втратила близько $1,5 млрд в ETH, Binance — близько $6,3 млрд, зокрема стейблкоїни, тому заморозити вдалося майже половину.
Як перевірити адресу хакера і чи можна надсилати на неї гроші?
Скопіюйте адресу повністю й вставте в пошук Etherscan або Blockscout: адреси зламів мають мітки й попередження. Звіряйте адресу повністю, а не за першими й останніми символами, і спирайтеся на першоджерела — список ФБР, звіти TRM. Надсилати на такі адреси нічого не можна: кошти не повернуться, а ваш рахунок на біржі можуть заблокувати за зв’язок із нею.
Чи безпечно зараз тримати гроші на централізованій біржі?
Абсолютно безпечного місця немає: біржа зручна, але ви довіряєте їй зберігання, і в день інциденту виведення може стати недоступним. Розумний підхід — тримати на біржі лише те, чим активно торгуєте, а заощадження зберігати у власному гаманці й стежити, чи оприлюднює біржа Proof of Reserves. Ознаки надійності — прозорі резерви, фонд захисту і те, як біржа поводиться під час кризи.