



Коротко (TL;DR)
Фейкова співбесіда — це схема, у якій «рекрутер» веде вас звичайним процесом найму, а наприкінці просить завантажити й запустити «тестове завдання». Хакери проводять фейкові співбесіди саме заради цього кроку: усередині — шкідливий код, який краде паролі, сесії браузера й ключі гаманців або відкриває віддалений доступ до комп’ютера.
- Коротко (TL;DR)
- Як фейкова співбесіда допомогла зламати Binance: хронологія
- Схема фейкової співбесіди: від рекрутера до шкідливого коду
- Червоні прапорці фейкового рекрутера і тестового завдання
- Як безпечно виконати тестове: віртуалка і Restricted Mode
- Шкідливі програми фальшивого рекрутера: BeaverTail і OtterCookie
- Фейкові співбесіди в Україні: CERT-UA, UAC-0145 і випадок Волоса
- Уже запустили код рекрутера: що робити в перші 30 хвилин
- Ризики фейкової співбесіди: чого не закриває навіть віртуалка
- Часті запитання
- Головне правило: код рекрутера ніколи не запускається на машині, де є робочі доступи, ключі чи криптогаманці. Лише віртуальна машина або окремий «чистий» пристрій.
- Випадок Binance: за звітом біржі від 3 листопада 2026 року фальшива співбесіда була одним із двох входів у ланцюжку з трьох інженерів, а не єдиною причиною крадіжки, що зачепила активи приблизно на $6,34 млрд.
- Червоні прапорці: розмову переводять із платформи в месенджер, завдання дають наприкінці дзвінка «на зараз», під час «збою камери» просять поставити «драйвер», а для технічного етапу — «корпоративний» VPN-клієнт.
- Україна: CERT-UA у серпні 2026 року описав свою версію схеми — кампанію UAC-0145 проти українських айтівців, де замість репозиторію підсовують VPN-клієнт.
- Якщо вже запустили: від’єднайте пристрій від мережі, не вимикаючи його, і з іншого пристрою змініть паролі, відкличте токени й перенесіть кошти.
Як фейкова співбесіда допомогла зламати Binance: хронологія
Атака на Binance 29 жовтня 2026 року — не злам одним натисканням, а багатоетапна операція. У першому звіті від 3 листопада, опублікованому у своєму блозі (запис «29 October 2026 Binance Security Incident: Initial Findings and Response Update»), біржа описує ланцюжок із трьох інженерів і двох різних входів. Фейкова співбесіда — один із них, і важливо розуміти, який саме. Як атакувальник вивів гроші з гарячих гаманців, ми розбирали в матеріалі про механіку зламу Binance 29 жовтня. Тут — лише шлях атакувальника до цього моменту.Коли Хто Що сталося Джерело Червень 2026 Інженер A (Wallet DevOps) Шукав у пошуковику ШІ-інструмент для коду й поставив підроблену інсталяцію Homebrew. Пристрій замінили, паролі змінили, але роль інженера та його колег уже засвітилася Звіт Binance Вересень 2026 Інженер B (Software Engineer) Отримав пропозицію на легальній платформі пошуку роботи від «Project Director», пройшов два раунди співбесід і завантажив «assignment» на робочий комп’ютер Звіт Binance 20 жовтня 2026 B → A і C Із зараженого комп’ютера B атакувальник через внутрішній ШІ-інструмент компанії отримав контроль над A та ще одним інженером C, знайшов в A токен деплою контейнерів Звіт Binance 29 жовтня 2026 Інженер C Вхід на комп’ютер C, запуск контейнера з викраденими даними A і шкідливого скрипта — старт крадіжки Звіт Binance
Токен деплою — це цифрова перепустка, яка дозволяє запускати програми на серверах компанії. Саме він, а не ноутбук зі співбесідою, відкрив атакувальнику шлях до внутрішнього сервісу підпису гаманців.
Вересневий епізод — той, заради якого написано цю статтю. Спершу «HR-менеджер» провів живу відеоспівбесіду і, щоб викликати довіру, показав свій профіль у соцмережі з особистими фото й відео. Binance називає цей прийом «більш просунутим і оманливим», ніж прийоми соціальної інженерії, які траплялися їй раніше. Другий раунд із «CEO» вигаданої компанії відбувся в популярному месенджері, і наприкінці інженера попросили завантажити завдання з репозиторієм коду. Шкідливий код спрацював на етапі налаштування проєкту й підмінив компонент pyenv (менеджер версій Python) у Homebrew своєю версією. Антивірусний захист робочих пристроїв його не помітив: це був шкідливий код «нульового дня», тобто раніше невідомий.
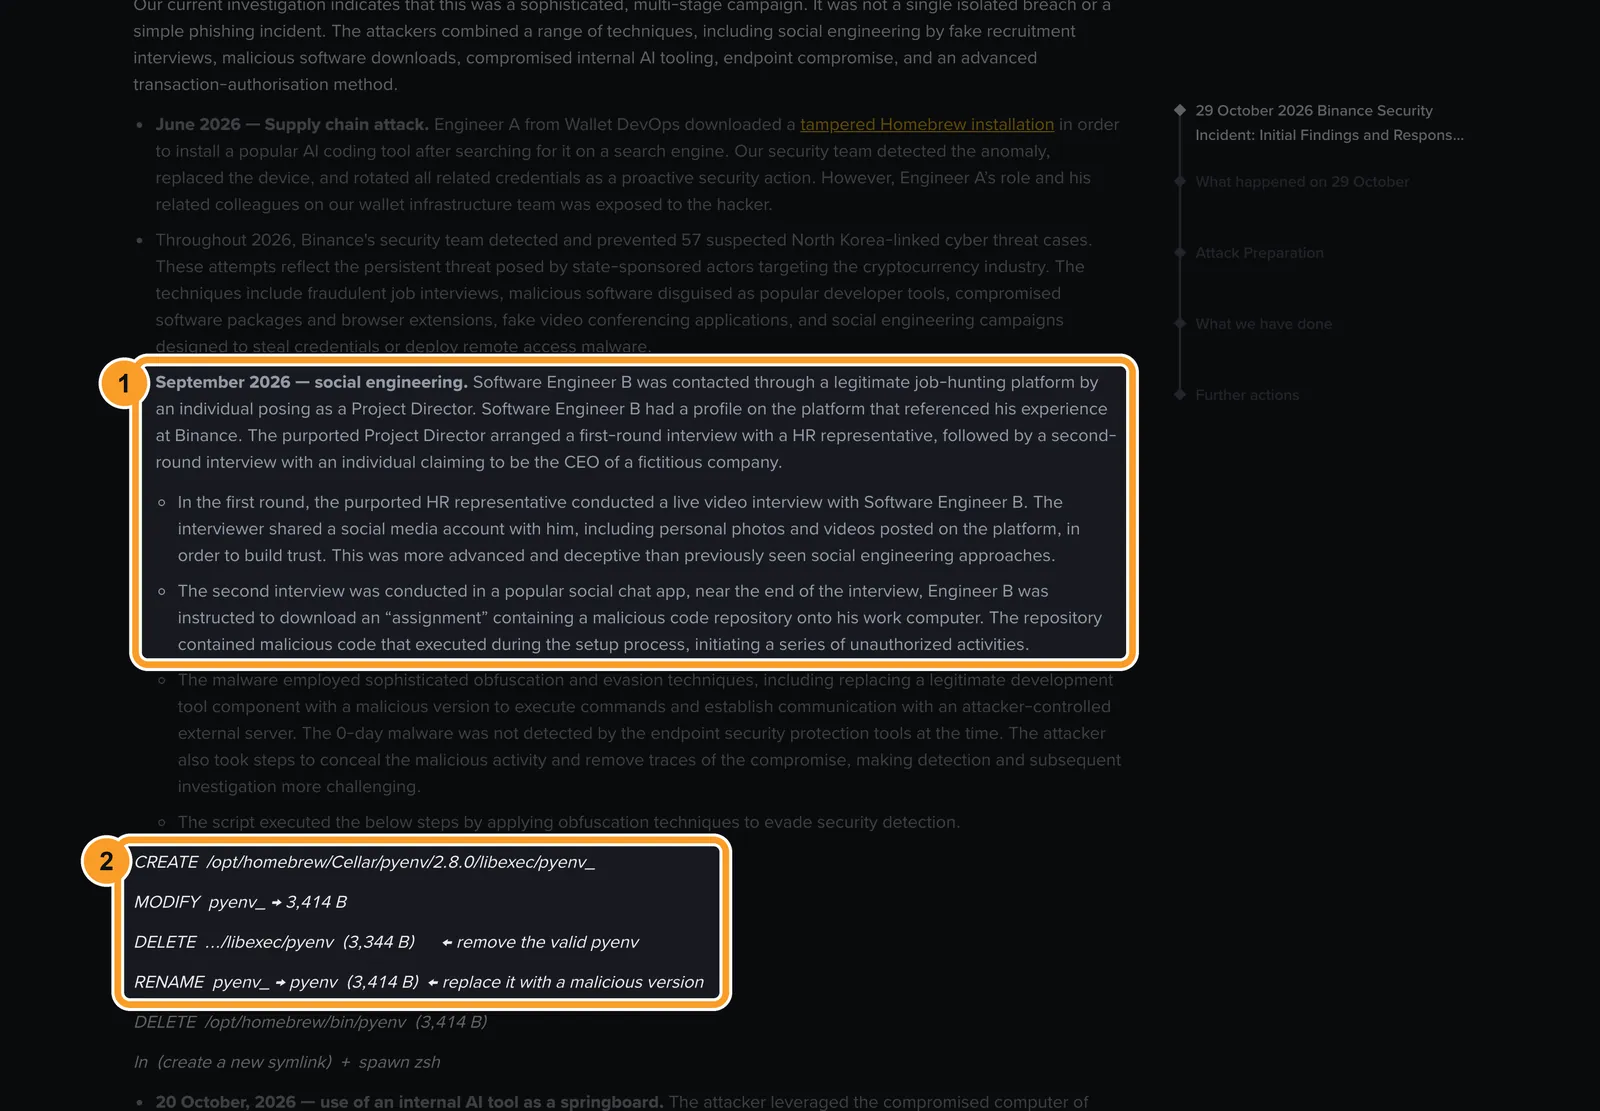
На кадрі — публічний звіт Binance, знятий 4 листопада 2026 року. Рамка 1 — вересневий епізод: два раунди співбесід і «assignment» на робочий комп’ютер. Рамка 2 — кроки скрипта, який видалив справжній файл pyenv і поставив на його місце шкідливий.
Спершу в новинах писали інакше. 30 жовтня Binance повідомила, що інцидент «може бути пов’язаний» зі скомпрометованим ноутбуком DevOps-інженера. Звідси пішла версія «все почалося зі співбесіди DevOps-інженера». Звіт 3 листопада її уточнив: співбесіду пройшла інша людина, а DevOps-інженер постраждав у червні через підроблений інсталятор. Co-CEO Binance Річард Тенг в інтерв’ю CNBC відкинув ідею «єдиної точки відмови». ФБР 31 жовтня приписало атаку групі TraderTraitor, яку пов’язують із північнокорейською Lazarus. Далі викрадене пройшло відмивання через Tron і THORChain — це окрема історія.
Платформу, де знайшли інженера B, звіт не називає. За словами керівників Binance в інтерв’ю Fortune, це був LinkedIn. Там же представник біржі сказав, що співробітникам непублічних ролей заборонено мати профіль у LinkedIn, — а профіль B прямо згадував роботу в Binance. Для атакувальника такий профіль — готовий вказівник на ціль.
Станом на 3 листопада 2026 року Binance оцінює зачеплені активи приблизно в $6,34 млрд, заморожено або перехоплено близько $2,85 млрд (частину — через заморожування токенів емітентами на кшталт Circle), а 98% зачеплених токенів біржа відновила з власних коштів станом на 31 жовтня.
Схема фейкової співбесіди: від рекрутера до шкідливого коду
В англомовних звітах цю схему називають fake job interview або Contagious Interview («заразна співбесіда»). Дослідники Unit 42 описали її ще в листопаді 2023 року, а спільне попередження Центру з кіберзлочинності Міноборони США (DC3), ФБР, поліції Японії та партнерів з Австралії й Німеччини від 18 вересня 2026 року показує її масштаб: щонайменше 30 000 заражених пристроїв у 100+ країнах із грудня 2025 по липень 2026 року, понад 7 000 криптогаманців, з яких вивели кошти або дані доступу, і щонайменше 1,7 млрд єн (близько $10,71 млн) викраденої крипти.
Кроки майже завжди однакові:
- Розвідка. Атакувальник шукає людей із потрібним доступом за профілями на сайтах вакансій і в соцмережах. Указаний роботодавець чи стек — привід написати саме вам.
- Пропозиція. Пишуть від імені реальної або правдоподібної компанії зі сфери ШІ, крипти чи NFT. Профіль «рекрутера» виглядає живим, вакансія — привабливою.
- Перехід у месенджер. Розмову швидко переводять із платформи в Telegram, WhatsApp або інший чат, де немає модерації.
- Співбесіда. Один-два дзвінки з «HR», «техлідом» чи «CEO». За даними спільного попередження в переказі BleepingComputer, на дзвінках використовують ШІ-підміну обличчя, а потім вимикають камеру, посилаючись на поганий зв’язок.
- Завдання. Наприкінці дзвінка просять завантажити проєкт і запустити його, «поки ми на зв’язку», або встановити програму для дзвінка.
- Зараження. Код спрацьовує під час встановлення залежностей, відкриття папки в редакторі чи запуску програми. Далі крадуть паролі й ключі та шукають шлях у мережу роботодавця.
За оцінкою Chainalysis станом на 3 листопада 2026 року, за останні 18 місяців схожим схемам КНДР із фальшивими співбесідами та шкідливим кодом приписано понад $14,3 млн втрат — від приватних власників крипти до компаній, протоколів і DAO. Найвідоміший ранній випадок — злам Ronin у 2022 році: за розбором Kaspersky, старший інженер Sky Mavis отримав заражений PDF із «пропозицією роботи», а збитки становили близько $540 млн за тодішніми цінами.
Варіант 1: репозиторій із тестовим завданням
Класика. Вам надсилають посилання на GitHub або архів із проєктом і просять «підняти локально й виправити баг». Пастка може сидіти в кількох місцях:
- Скрипт
postinstallуpackage.json. Це команда, яку npm автоматично виконує після встановлення залежностей. Ви набираєтеnpm install— і код атакувальника вже працює. Докладніше про те, як заражають через шкідливі npm-пакети й ланцюжок постачання. - Файл
.vscode/tasks.json. Завдання редактора VS Code зберігаються просто в репозиторії й можуть запускатися під час відкриття папки. - Залежність-«бомба». У кампанії graphalgo, яка, за даними ReversingLabs, активна з травня 2025 року, «репозиторії для співбесід» тягнули шкідливі npm- і PyPI-пакети. Один із них, bigmathutils, встиг набрати понад 10 000 завантажень, перш ніж у нього додали шкідливе оновлення.
- Інфраструктурні файли для DevOps. ReversingLabs посилається на звіти Zscaler і SlowMist: у фейкових репозиторіях траплявся файл
.terraform.lock.hcl, який під часterraform initпідтягував троянізований провайдер. Зв’язок цих зразків із Binance не встановлено.
Варіант 2: «помилка камери» і драйвер (ClickFake)
Писати код не потрібно взагалі. Sekoia в березні 2025 року описала кампанію ClickFake Interview: кандидата запрошують на сайт для «співбесіди», а під час увімкнення камери він бачить помилку й пораду «завантажити драйвер». Для цього пропонують вставити команду в термінал — так працює прийом ClickFix. У результаті на Windows або macOS встановлюється бекдор GolangGhost. Важливо, що ClickFake змістився до нетехнічних ролей — бізнес-девелопменту, управління активами, продукту. Тому правило «нічого не вставляти в термінал на прохання співрозмовника» стосується не лише програмістів.
Варіант 3: «робочий VPN» від роботодавця
Українська версія, про яку нижче докладно: вам надсилають конфігурацію «корпоративного VPN» для технічного етапу. Вона «не працює», і вам радять поставити «власний» клієнт компанії. Це модифікована програма, яка мовчки виконує команди атакувальника.
Червоні прапорці фейкового рекрутера і тестового завдання
Одна репліка сама собою нічого не доводить: справжні компанії теж дають тестові й дзвонять у Zoom. Насторожитися варто, коли прапорців стає кілька одночасно. Індикатори нижче взято з попередження ФБР про північнокорейську соціальну інженерію, звіту Binance та українських випадків.Що ви чуєте або бачите Що це може означати Що робити «Продовжімо в Telegram/WhatsApp» одразу після першого повідомлення Вихід з-під модерації платформи — один з індикаторів ФБР Листування залишайте на платформі, доки не перевірили компанію «Завантажте проєкт і запустіть просто зараз, поки ми на дзвінку» Тиск часом, щоб ви не встигли переглянути код Скажіть, що подивитеся завдання пізніше, в ізольованому середовищі «Запустіть на робочому ноутбуці, так швидше» Атакувальнику потрібен саме комп’ютер із корпоративними доступами Відмова. Робочий пристрій — лише для роботи «Камера не працює, поставте драйвер/плагін» або «вставте цю команду» ClickFake: команда і є шкідливий код Завершіть дзвінок. Справжній сервіс відеозв’язку драйверів не вимагає «Для тесту підключіться до нашого VPN, ось наш клієнт» Схема UAC-0145 Жодних VPN-клієнтів від «роботодавця» на особистому комп’ютері Камера співрозмовника вимикається «через зв’язок» одразу після початку ШІ-підміна обличчя, про яку попереджають ФБР і партнери Попросіть увімкнути камеру; відмова — серйозний сигнал Профіль «рекрутера» зник у день дзвінка, на дзвінок прийшла інша людина Одноразова особа Зупиніться й перевірте компанію іншим каналом Зарплата помітно вища за ринок, найм «за тиждень», без питань про ваш досвід Приманка, щоб ви поспішали Звірте вакансію на сайті компанії
Перевірка «іншим каналом» — головний прийом. Знайдіть офіційний сайт компанії самі, а не за посиланням рекрутера. Подивіться, чи є там ця вакансія, і напишіть на загальну адресу компанії з питанням, чи працює в них такий співробітник. Відшліфований профіль із фото й відео доказом не є — інженер Binance бачив саме такий.
Як безпечно виконати тестове: віртуалка і Restricted Mode
ФБР формулює правило прямо: не проходити тести й не запускати чужий код на пристроях компанії. Якщо тест вимагає запуску коду, наполягайте на віртуальній машині на пристрої, не пов’язаному з роботою, або на пристрої, який надасть перевіряльник. Віртуальна машина (VM) — це «комп’ютер усередині комп’ютера»: окрема операційна система, яку можна видалити разом з усім, що в ній сталося.
Покрокова процедура:
- Перевірте компанію до того, як відкривати файли. Офіційний сайт, вакансія на ньому, реальні співробітники, відповідь на загальну адресу.
- Підготуйте ізольоване середовище. Нова віртуальна машина або окремий ноутбук без входу в робочі акаунти, без менеджера паролів, без SSH-ключів, без хмарних токенів і без криптогаманців. Не заходьте в ньому в особисту пошту й GitHub.
- Завантажте проєкт, але не запускайте. Спершу прочитайте
package.json(розділиscripts, особливоpreinstall,install,postinstall), папку.vscode, файли з незрозумілими однорядковими командами,eval()та обфускованим, тобто навмисно заплутаним, кодом. - Відкривайте в Restricted Mode. Так VS Code відкриває незнайому папку, не виконуючи автоматично її код: завдання, налагодження й частину функцій вимкнено, доки ви явно не натиснете «довіряю авторам». Не натискайте, доки не прочитали
.vscode/tasks.json. - Ставте залежності без скриптів:
npm install --ignore-scripts. З цим прапорцем npm не запускає скрипти зpackage.json. Алеnpm startіnpm testкод проєкту все одно виконають — прапорець захищає лише етап встановлення. - Після завдання видаліть віртуалку повністю, а не лише папку проєкту.
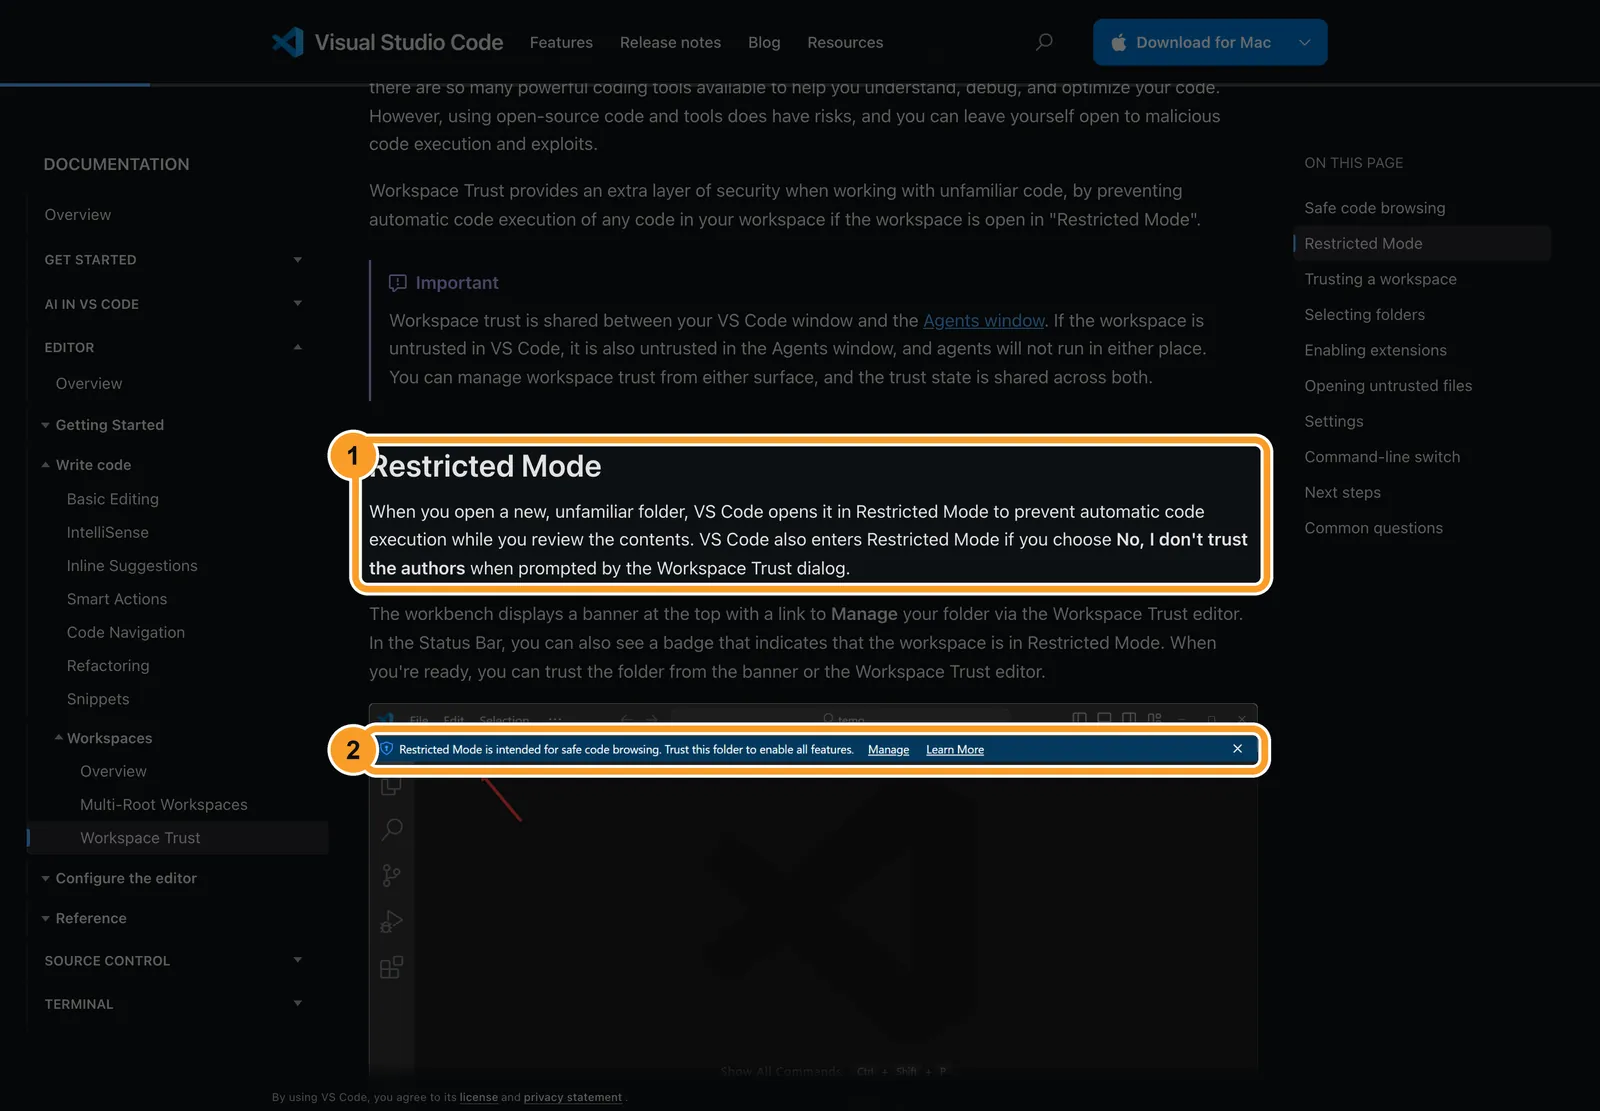
На кадрі — офіційна документація VS Code про Workspace Trust, знята 4 листопада 2026 року. Рамка 1 — суть Restricted Mode: незнайома папка відкривається без автоматичного виконання коду. Рамка 2 — банер угорі вікна, за яким видно, що режим увімкнено.
Окремо про те, що тримати на «робочій» машині. ФБР радить не зберігати дані гаманців — логіни, паролі, seed-фрази та приватні ключі — на пристроях, підключених до інтернету. Seed-фраза (12–24 слова для відновлення гаманця) в нотатках чи хмарі — перше, що шукають стилери, тому зберігати seed-фразу варто офлайн.
Шкідливі програми фальшивого рекрутера: BeaverTail і OtterCookie
Шкідливі програми нижче спільне попередження DC3 і звіти Unit 42 пов’язують із кампанією Contagious Interview, а GolangGhost — Sekoia з її відгалуженням ClickFake. У звіті Binance ці назви не згадуються: біржа говорить про шкідливий код «нульового дня». ReversingLabs, розбираючи інструменти TraderTraitor, теж застерігає, що зв’язок досліджених зразків з атакою на Binance не встановлено.Назва Що робить Як потрапляє Джерело BeaverTail Завантажувач і стилер: краде паролі з браузера й дані розширень-гаманців (у Qt-версії — 13 гаманців), підвантажує наступний етап npm-пакети, «тестові» проєкти, фальшиві програми відеозв’язку Unit 42, DC3 InvisibleFerret Бекдор на Python: віддалене керування, запис натискань клавіш, вивантаження файлів Завантажується через BeaverTail Unit 42 OtterCookie Троян віддаленого доступу і стилер на JavaScript Шкідливі npm-пакети та проєкти DC3, BleepingComputer OtterCandy Поєднує можливості OtterCookie і віддаленого доступу Ті самі канали DC3, BleepingComputer StoatWaffle Модульний шкідливий код на Node.js Проєкти VS Code, код у яких спрацьовує після відкриття папки й довіри до неї DC3, BleepingComputer GolangGhost Бекдор для Windows і macOS «Драйвер камери» за схемою ClickFake Sekoia
Стилер — програма, яка шукає й надсилає атакувальнику збережені паролі, cookies сесій і файли гаманців. Бекдор — «чорний хід», через який атакувальник керує комп’ютером віддалено. За даними попередження в переказі BleepingComputer, після зараження крадуть паролі браузера, буфер обміну, натискання клавіш, приватні ключі й seed-фрази, документи та роблять знімки екрана, а потім намагаються пройти в мережу роботодавця чи клієнтів.
Чому антивірус не рятує: у Binance шкідливий код був новим, і захист робочих пристроїв його не розпізнав. Сигнатури — описи відомих вірусів — ловлять учорашні загрози. Захищає не програма, а правило «чужий код не потрапляє на машину з доступами».
Фейкові співбесіди в Україні: CERT-UA, UAC-0145 і випадок Волоса
Схема не лише північнокорейська. У серпні 2026 року CERT-UA — команда реагування на комп’ютерні інциденти України — описала кампанію UAC-0145 проти українських системних адміністраторів та ІТ-фахівців. За переказом The Hacker News і DOU, CERT-UA відносить UAC-0145 до підгрупи Sandworm, яку пов’язують з військовою розвідкою РФ. Кампанія триває щонайменше з травня 2026 року.
Як це виглядало у випадку, який навів CERT-UA:
- атакувальники знаходили кандидатів на сайтах вакансій і вивчали резюме;
- писали від імені ATLAS Business Group, яка нібито набирає людей на проєкт Sopra Steria Bulgaria;
- спілкування переносили в Telegram, де «HR» розпитував про досвід і рівень англійської;
- відеоспівбесіда в Zoom справді відбувалася — з англомовним чоловіком, який виглядав на 30–35 років;
- для технічного етапу надсилали конфігурацію WireGuard для «корпоративного VPN» з адреси, схожої на офіційну;
- VPN «не підключався», і кандидату пропонували «адаптований клієнт» SopraVPN із SourceForge — модифікований WireGuard, який непомітно виконував команди й довантажував файли.
Державна служба спеціального зв’язку теж попереджала про схему в середині серпня (за публікацією «Кадровик-01»). CERT-UA рекомендує ІТ-компаніям пускати до корпоративних ресурсів лише з керованих пристроїв з EDR — системою, яка відстежує підозрілу поведінку програм.
Окремий випадок — український розробник Іван Волос, чию історію в серпні 2026 року переказали dev.ua та ITC.ua. З ним через LinkedIn зв’язався «керівник» Mileage Investment Group із пропозицією робити Web3-платформу з ШІ. У день співбесіди профіль співрозмовника й усе листування зникли, на дзвінок прийшла інша людина і майже одразу вимкнула камеру. Після пів години технічних питань вона надіслала посилання на репозиторій Berchain-1/Jackpot і попросила клонувати, відкрити у VS Code та запустити. Волос спершу перевірив код і знайшов обфускацію, eval() і файл tasks.json, налаштований на запуск коду одразу після відкриття папки. Це свідчення однієї людини, але воно точно збігається з описом кампанії у звітах.
У коментарях до новини DOU один читач розповів схоже: «рекрутери» написали йому в Djinni, швидко перевели розмову в Telegram і просили підключитися до їхнього WireGuard. Виходить, жертв в Україні шукають там само, де шукають роботу: на сайтах вакансій, у Djinni та LinkedIn, а «доводять» у Telegram і Zoom.
Уже запустили код рекрутера: що робити в перші 30 хвилин
Якщо ви вже виконали npm install, відкрили проєкт із довірою до папки чи поставили «драйвер», дійте по черзі. Мета — відрізати атакувальнику доступ і зберегти сліди для розслідування.
- Від’єднайте пристрій від інтернету, але не вимикайте його. Так радить ФБР: вимкнення може знищити сліди шкідливого коду, які допоможуть зрозуміти, що викрадено.
- Візьміть інший, чистий пристрій. Усі подальші дії — лише з нього. На зараженому комп’ютері не вводьте жодного пароля.
- Змініть паролі й завершіть сесії. Пошта, GitHub, менеджер паролів, хмари, біржі. Вийдіть з усіх пристроїв — інакше викрадені cookies сесій і далі працюватимуть.
- Відкличте токени й ключі. API-ключі бірж, SSH-ключі, токени GitHub і хмар, токени деплою. У Binance токен деплою лежав на ноутбуці інженера A: атакувальник знайшов його 20 жовтня і через дев’ять днів, 29 жовтня, запустив із ним атаку.
- Перенесіть криптоактиви. Якщо на комп’ютері був гаманець або його seed-фраза, вважайте її скомпрометованою: створіть новий гаманець на чистому пристрої, наприклад на апаратному гаманці на кшталт Ledger Nano X, і переведіть кошти туди.
- Збережіть листування. Скриншоти профілю рекрутера, чатів, посилання на репозиторій, назви файлів. ФБР окремо просить зберігати скриншоти.
- Якщо ноутбук робочий — одразу повідомте роботодавця. Соромитися нічого: кожна година зволікання дає атакувальнику час дістатися інфраструктури компанії.
Куди повідомити в Україні
- CERT-UA приймає повідомлення про інциденти на incidents@cert.gov.ua. Телефони: +38 (044) 281-88-25 і 281-88-05 (пн–чт 8:00–17:00, пт 8:00–15:45), у вихідні та святкові дні цілодобово — +38 (044) 281-88-01 (за сторінкою контактів CERT-UA станом на 5 листопада 2026 року). Адреса report@cert.gov.ua, яка трапляється в пошуку, на офіційній сторінці не вказана — пишіть лише на incidents@.
- Кіберполіція приймає повідомлення через онлайн-форму про кіберінцидент на сайті cyberpolice.gov.ua (за сторінкою контактів станом на 4 листопада 2026 року). Номер 0800 50 51 70 — для довідок щодо вже поданих електронних звернень, а не для приймання нових.
- Платформа, де вас знайшли: поскаржтеся на профіль рекрутера в LinkedIn, Djinni чи DOU, щоб його заблокували для наступних кандидатів.
- Якщо постраждала іноземна компанія або атака пов’язана з КНДР, скаргу можна подати й до ФБР через IC3 — саме туди скеровує постраждалих попередження ФБР.
Ризики фейкової співбесіди: чого не закриває навіть віртуалка
Процедура вище знижує ризик, але не обнуляє його. Ось де вона ламається:
- Шкідливі розширення обходять Restricted Mode. Документація VS Code про Workspace Trust прямо пише: цей механізм не може завадити шкідливому розширенню виконати код. Ставте в «тестове» середовище лише потрібні розширення від перевірених видавців.
- Віртуалка безсила, якщо ви заходите в ній в особисті акаунти. Стилер у VM викраде все, що ви туди принесли: сесію GitHub, пошту, гаманець.
- Помилки ізоляції. Спільні папки, спільний буфер обміну й прокинуті SSH-ключі між основною системою та VM — міст для шкідливого коду. Вимикайте їх.
- Антивірус не замінює ізоляцію. Новий шкідливий код він не розпізнає, тому «у мене стоїть захист» — не привід запускати чужий код на основній машині.
- Тиск і втома. Схема розрахована на те, що ви поспішаєте отримати роботу. Найнадійніший захист — дозволити собі сказати «подивлюся завдання завтра».
- Завдання без коду. ClickFake і «робочий VPN» не вимагають запускати репозиторій — віртуалка не допоможе, якщо ви встановили «драйвер» в основну систему.
Що змінювати командам, а не лише кандидатам:Ризик Що робити компанії Співробітник виконує «тестове» на робочому ноутбуці Заборона запуску зовнішнього коду на робочих пристроях, окремі пристрої для доступу до продакшену Токен деплою місяцями лежить на ноутбуці Короткоживучі токени, прив’язка до пристрою, відкликання за будь-якої аномалії Внутрішній ШІ-інструмент має широкі права Обмежити права ШІ-інструментів, як у будь-якого співробітника, і логувати їхні дії Публічний профіль видає роль із доступами Правила для публічних профілів співробітників із привілейованим доступом Рекрутинг як поверхня атаки Експерт у коментарі TechTarget радить тримати код співбесіди подалі від будь-якої машини поруч із продакшеном
Що застаріє першим: суми збитків і заморожування у справі Binance — розслідування триває, свіжі дані публікує сама біржа у своєму блозі. Назви шкідливих програм і платформ теж швидко змінюються, а принцип ізоляції — ні.
Часті запитання
Як зрозуміти, що рекрутер — фейк, якщо в нього справжній профіль і відеодзвінок? Профіль і відеодзвінок нічого не доводять: «HR-менеджер» у випадку Binance показував особисті фото й відео, а ШІ-підміна обличчя на дзвінках давно в ужитку. Перевіряйте компанію самі: офіційний сайт, вакансія на ньому, відповідь на загальну адресу. Головний прапорець — прохання щось завантажити й запустити, особливо на робочому пристрої.
Чи можна запускати тестове завдання на робочому ноутбуці? Ні. ФБР прямо радить не проходити тести й не запускати чужий код на пристроях компанії. Робочий ноутбук зберігає токени, ключі та доступи, які й потрібні атакувальнику. Використовуйте окрему віртуальну машину або пристрій без робочих акаунтів, а якщо перевіряльник наполягає на запуску у вас, попросіть його надати середовище.
Чи достатньо відкрити репозиторій у VS Code і нічого не запускати — чи можна заразитися?
Можна, якщо ви натиснули «довіряю авторам». Файл .vscode/tasks.json може запускати код одразу після відкриття папки — так було у випадку Івана Волоса. Відкривайте незнайомі проєкти в Restricted Mode і читайте tasks.json до того, як довіряти. Шкідливі розширення Restricted Mode не зупиняє, тому зайвих розширень не ставте.
Що робити, якщо я вже запустив npm install із репозиторію рекрутера? Від’єднайте комп’ютер від інтернету, але не вимикайте. З іншого пристрою змініть паролі, завершіть усі сесії, відкличте API-ключі й токени, перенесіть криптоактиви на новий гаманець. Збережіть листування й посилання на репозиторій. Якщо ноутбук робочий, одразу повідомте роботодавця, а про інцидент — CERT-UA на incidents@cert.gov.ua.
Чи лише хакери з КНДР влаштовують фальшиві співбесіди? Ні. Північнокорейські групи найактивніші, але в серпні 2026 року CERT-UA описав кампанію UAC-0145 проти українських айтівців, де замість репозиторію підсовували підроблений VPN-клієнт. Схему використовують і звичайні шахраї. Правило захисту від цього не змінюється: чужий код і програми — лише в ізольованому середовищі.
Куди в Україні повідомити про фальшивого рекрутера чи зараження? Про інцидент — до CERT-UA: incidents@cert.gov.ua або +38 (044) 281-88-25 у робочі години, +38 (044) 281-88-01 у вихідні. До кіберполіції — через онлайн-форму на cyberpolice.gov.ua. На профіль рекрутера варто поскаржитися модераторам платформи, де він вам написав: LinkedIn, Djinni чи DOU.