
Коротко (TL;DR)
Проверка протокола перед депозитом — это не чтение кода, а восемь конкретных проверок по открытым источникам: динамика TVL, эмитент, аудит, админ-ключи, таймлок и мультисиг, история инцидентов, концентрация депозита, ликвидность выхода. Полный прогон занимает 20–30 минут и не требует навыков разработчика.
- Коротко (TL;DR)
- TVL не доказывает безопасность: что смотреть в динамике
- Кто стоит за протоколом: эмитент и анонимность команды
- Аудит смарт-контракта: кем, когда и что именно проверено
- Админ-ключи и апгрейд: кто может поменять правила протокола
- Timelock и мультисиг: сколько времени есть на реакцию
- История инцидентов: где протокол уже терял деньги
- Концентрация депозита: сколько держат несколько китов
- Ликвидность выхода: сможете ли вы забрать депозит
- Чек-лист на 8 пунктов: инструмент под каждую проверку
- Aave и Drift Protocol: чек-лист на двух реальных датах
- Остаточные риски: чего чек-лист не ловит даже при зелёных пунктах
- FAQ
- Ключи дороже кода. По отчёту CertiK за первое полугодие 2026, компрометация кошельков и ключей стоила рынку $444,5 млн в 33 инцидентах, а уязвимости кода — $151,6 млн в 204 инцидентах. В пересчёте на один случай это $13,5 млн против $0,74 млн: разница в 18 раз.
- Аудит — не сертификат безопасности. У Drift Protocol контракты аудировались, а governance-функция не была покрыта аудитом. У KelpDAO контракты аудировали дважды, а деньги ушли через конфигурацию кросс-чейн моста.
- Конфигурация меняется после вашей проверки. Drift перевёл Security Council на порог 2 из 5 без таймлока 26–27 марта 2026 — за 5–6 дней до атаки 1 апреля, в которой из протокола вывели $285 млн.
- Эталон для сравнения существует. У Aave на официальной странице безопасности на 5 ноября 2026 — более 65 независимых аудитов и ревью плюс AI-ревью, таймлок 1 день на обычные изменения и 7 дней на governance, мультисиг Governance Guardian 5 из 9 с правом отменить вредоносное предложение и более $4,65 млрд обработанных ликвидаций с 2020 года.
- Чего чек-лист не ловит: социнженерию против подписантов мультисига, подмену фронтенда, компрометацию вашего собственного кошелька и изменения настроек уже после того, как вы всё проверили.
TVL не доказывает безопасность: что смотреть в динамике
TVL (total value locked, «общая заблокированная стоимость») — сумма активов, которые сейчас лежат в контрактах протокола. Это метрика размера, а не надёжности: она говорит, сколько денег внутри, и ничего не говорит о том, кто может их оттуда достать. Крупный протокол — просто более дорогая цель.
Первое, что нужно понять про любую цифру TVL, — как её считает трекер. DefiLlama намеренно не засчитывает заёмные активы: иначе петлевое кредитование (человек кладёт залог, занимает под него, снова кладёт занятое) раздувало бы цифру бесконечно. Основатель площадки 0xngmi сформулировал это прямо в споре о «надутом» TVL Aave в апреле 2026: заёмные монеты не считаются, поэтому циклическое кредитование не может искусственно поднять показатель. Спор, впрочем, остался открытым в другой части — даже без двойного счёта большой TVL не отвечает на вопрос, сколько из этих денег реально доступно к выводу прямо сейчас.
Второе — динамика важнее снимка. Классический пример 2026 года: Berachain и её пре-депозитная программа Boyco. Пик TVL — $3,35 млрд в феврале 2025, через год, в январе 2026, — от $393 до $646 млн по разным оценкам. Падение на 88% за год, и произошло оно не из-за взлома, а из-за отключения стимулов: деньги пришли за вознаграждением и ушли, когда вознаграждение кончилось. Куда именно перетекает капитал в DeFi и почему растут не протоколы, а кураторы риска, разбирали отдельно в материале про отток TVL и его получателей.
Отсюда практическое правило: смотреть не число, а три графика подряд — 30, 90 и 180 дней, — и отдельно возраст протокола. Ровный рост на длинном горизонте и падение на коротком означают разное.Что смотреть Где Красный флаг Абсолютный TVL страница протокола на DeFiLlama ниже $10 млн — по ориентиру Blockchain Council это минимальная база доверия, ниже неё выборка пользователей слишком мала Динамика 30/90/180 дней график на той же странице обвал на десятки процентов без объяснения в блоге или на форуме Возраст дата первой записи в графике TVL протокол младше нескольких месяцев: медиана жизни rug-pull-проекта, по выборке CertiK за 2020–2023, — 57 дней Источник роста блог протокола, страница программ вознаграждений весь рост совпадает со стартом фарм-программы или пре-депозита Отношение объёма к TVL DeFiLlama, вкладка объёмов ниже 0,5 — деньги лежат, но почти не работают (ориентир Blockchain Council)
Для калибровки: у Aave на 5 ноября 2026 TVL по всем версиям протокола составлял $17,07 млрд по данным DefiLlama. Цифра волатильная — на день чтения её нужно сверять на странице протокола, а не переносить из статьи.
Кто стоит за протоколом: эмитент и анонимность команды
Анонимная команда — не приговор, но статистически это самый дорогой фактор из всех «мягких». В отчёте CertiK по rug pull разобраны 40 случаев, из них 31 — детально по составу команды: у 77,4% (24 проекта из 31) команда была полностью анонимной, оставшиеся 22,6% были полуанонимными и при этом использовали фальсифицированные данные — сгенерированные фото и вымышленные имена. То есть скрывали личности так или иначе все 100% выборки. Оговорка важна: выборка охватывает 2020–2023 годы, более свежей датированной статистики по анонимности команд в открытом доступе нет.
Второе число из того же отчёта полезнее первого: средний срок жизни проекта до exit scam — 92 дня, медиана — 57 дней. Это готовый порог: проект, который работает меньше трёх месяцев, статистически находится ровно в том окне, когда происходит большинство выходов команды с деньгами.
Что открывать по порядку:
- Страница «About» или «Team» в документации. Есть ли имена и ссылки на профили — или только «core contributors».
- GitHub организации. Пустой репозиторий с одним коммитом и активный репозиторий с историей на два года — разные вещи. Смотрите дату первого коммита и частоту.
- Профили названных людей. Совпадает ли заявленный опыт с публичной историей; есть ли следы этих людей вне самого проекта.
- Фотографии команды через обратный поиск изображений. Стоковое или сгенерированное фото на странице «команда» — сигнал того же класса, что и вымышленное имя.
- Кто оплачивает работу. Раунды, гранты, казна DAO. Протокол без источника финансирования и без выручки живёт на эмиссии собственного токена, и это отдельный риск.
Отдельно про инструменты вида «проверка токена на скам» — автоматические сканеры контрактов, honeypot-чекеры и проверялки для новых токенов в Solana или TON. Они отвечают на другой вопрос: можно ли продать купленный токен и нет ли в его контракте ловушки на продажу. Это полезно перед покупкой токена, но к вопросу «безопасно ли класть деньги в этот протокол» отношения почти не имеет: у протокола с многомиллиардным TVL контракт токена будет чистым, а деньги уйдут через админ-ключ. Проверка токена и проверка протокола — две разные процедуры, и вторая начинается там, где первая заканчивается.
Аудит смарт-контракта: кем, когда и что именно проверено
Аудит смарт-контракта — это отчёт независимой фирмы о том, что она искала уязвимости в конкретной версии кода в конкретные даты. Не «протокол безопасен», а «в коммите X на дату Y мы нашли вот эти проблемы, часть из них исправлена». Всё, что вне описанного скоупа, аудит не покрывает — и именно там теряют деньги.

Два кейса апреля 2026 показывают это буквально. У Drift Protocol контракты аудировались, а governance-функция в целом не была аудирована — и потеря в $285 млн пришла не через баг в коде, а через административный доступ. У KelpDAO контракты rsETH были аудированы дважды, а $290–292 млн (сумма расходится по источникам) ушли через подделку кросс-чейн сообщения LayerZero, то есть через конфигурацию зависимости, а не через сам код.
Что делать с отчётом аудита практически:
- Найти сам отчёт, а не упоминание. Ссылка «Audited by …» на лендинге ничего не значит, пока вы не открыли PDF или страницу на сайте аудитора.
- Сверить дату. Отчёт старше 12 месяцев в протоколе, который выкатывает обновления, — это документ про другую версию кода. Ориентир «не старше года» даёт Blockchain Council, и он разумный.
- Прочитать раздел Scope. Там перечислены файлы и коммит. Если контракты governance, мостов и оракулов в списке нет — они не проверены.
- Сверить коммит с деплоем. На Etherscan или другом эксплорере у верифицированного контракта видно исходники. Если они отличаются от аудированной версии, аудит относится к коду, который сейчас не работает.
- Посмотреть, что осталось неисправленным. В отчётах есть статусы: acknowledged, won’t fix. Это принятые командой риски, и знать о них полезнее, чем о числе аудитов.
- Проверить bug bounty. Живая программа с внятной суммой означает, что протокол платит за найденные дыры постоянно, а не разово.
Число аудитов само по себе — слабый сигнал, но крайние значения информативны. У Aave на той же странице безопасности на 5 ноября 2026 заявлено более 65 независимых аудитов и ревью, отдельным разделом идут AI-ассистированные ревью. Из свежих аудитов — Sherlock (14 мая 2026), Certora (март–апрель 2026), ChainSecurity (февраль–март 2026), Trail of Bits (10 февраля 2026), плюс сертификация SOC 2 Type II в марте 2026 и bug bounty до $3,5 млн для V4 и до $5 млн для ядра. Ноль аудитов у протокола, который просит несколько миллионов долларов депозитов, — это ответ сам по себе.
Есть и внешний рейтинг: методология Process Quality Review от DeFiSafety. Проходным баллом там считается 70%, а у протоколов с оценкой выше 80% исторический показатель — 97% без инцидентов с середины 2020 года. Балл конкретного протокола нужно смотреть на сайте DeFiSafety в день проверки: он меняется с каждым обновлением ревью.
Админ-ключи и апгрейд: кто может поменять правила протокола
Этот пункт стоит выше чтения кода по одной причине — по деньгам он дороже. Разбивка потерь из отчёта CertiK Hack3D за первое полугодие 2026 выглядит так:Вектор атаки Потери Инцидентов Доля потерь Средний ущерб на случай Компрометация кошелька и ключей $444,5 млн 33 33,8% $13,5 млн Фишинг $366,3 млн 63 27,8% $5,8 млн Уязвимость кода $151,6 млн 204 11,5% $0,74 млн
Последняя колонка — наш расчёт: сумма потерь категории, делённая на число инцидентов. Инцидентов с уязвимостями кода за полугодие было в шесть раз больше, чем с ключами (204 против 33), а денег они унесли втрое меньше. Средний инцидент с ключами обходится в 18 раз дороже среднего инцидента с кодом. Для читателя без опыта в Solidity вывод практический: время, потраченное на просмотр админ-прав, окупается лучше, чем попытка разобрать чужой контракт.
Смотреть админ-права в эксплорере несложно. На примере сети Ethereum:
- Взять адрес контракта из документации протокола, а не из поиска и не из чата.
- Открыть его на Etherscan, вкладка Contract. Зелёная галочка означает, что исходники верифицированы.
- Если контракт — прокси (то есть его логику можно подменить), появится вкладка Read as Proxy — рядом будет указан адрес реализации (implementation).
- Во вкладке Read Contract найти функции
owner(),admin(),getRoleMember()или аналоги и посмотреть, какой адрес там записан. - Открыть этот адрес отдельно. Обычный кошелёк — худший вариант. Контракт мультисига или таймлока — нормальный.
Апгрейдабельность сама по себе не порок: без неё нельзя чинить найденные ошибки и добавлять активы. Порок — апгрейдабельность без задержки и без распределённого контроля, когда один адрес меняет логику контракта мгновенно. Полезная привычка на том же экране — научиться читать, что именно вы подписываете в кошельке: этому посвящён отдельный разбор про проверку смарт-контракта токена перед подписью.
Timelock и мультисиг: сколько времени есть на реакцию
Таймлок — принудительная задержка между «изменение одобрено» и «изменение исполнено». Мультисиг — кошелёк, транзакцию которого должны подписать несколько человек из заранее заданного списка. Работают они только вместе: мультисиг решает, кто может нажать кнопку, таймлок — сколько у остальных есть времени это заметить.
Blockchain Council называет ориентиром минимум 48 часов на чувствительные изменения. Крупные протоколы держатся близко к этой планке, хотя буквально её не повторяют. У Aave заявлено два режима: 1 день на стандартные изменения и 7 дней на изменения governance, а сверху — Governance Guardian, мультисиг 5 из 9, который может отменить вредоносное или ошибочное предложение в период задержки. Для экстренных случаев есть отдельный Protocol Guardian — мультисиг 4 из 7.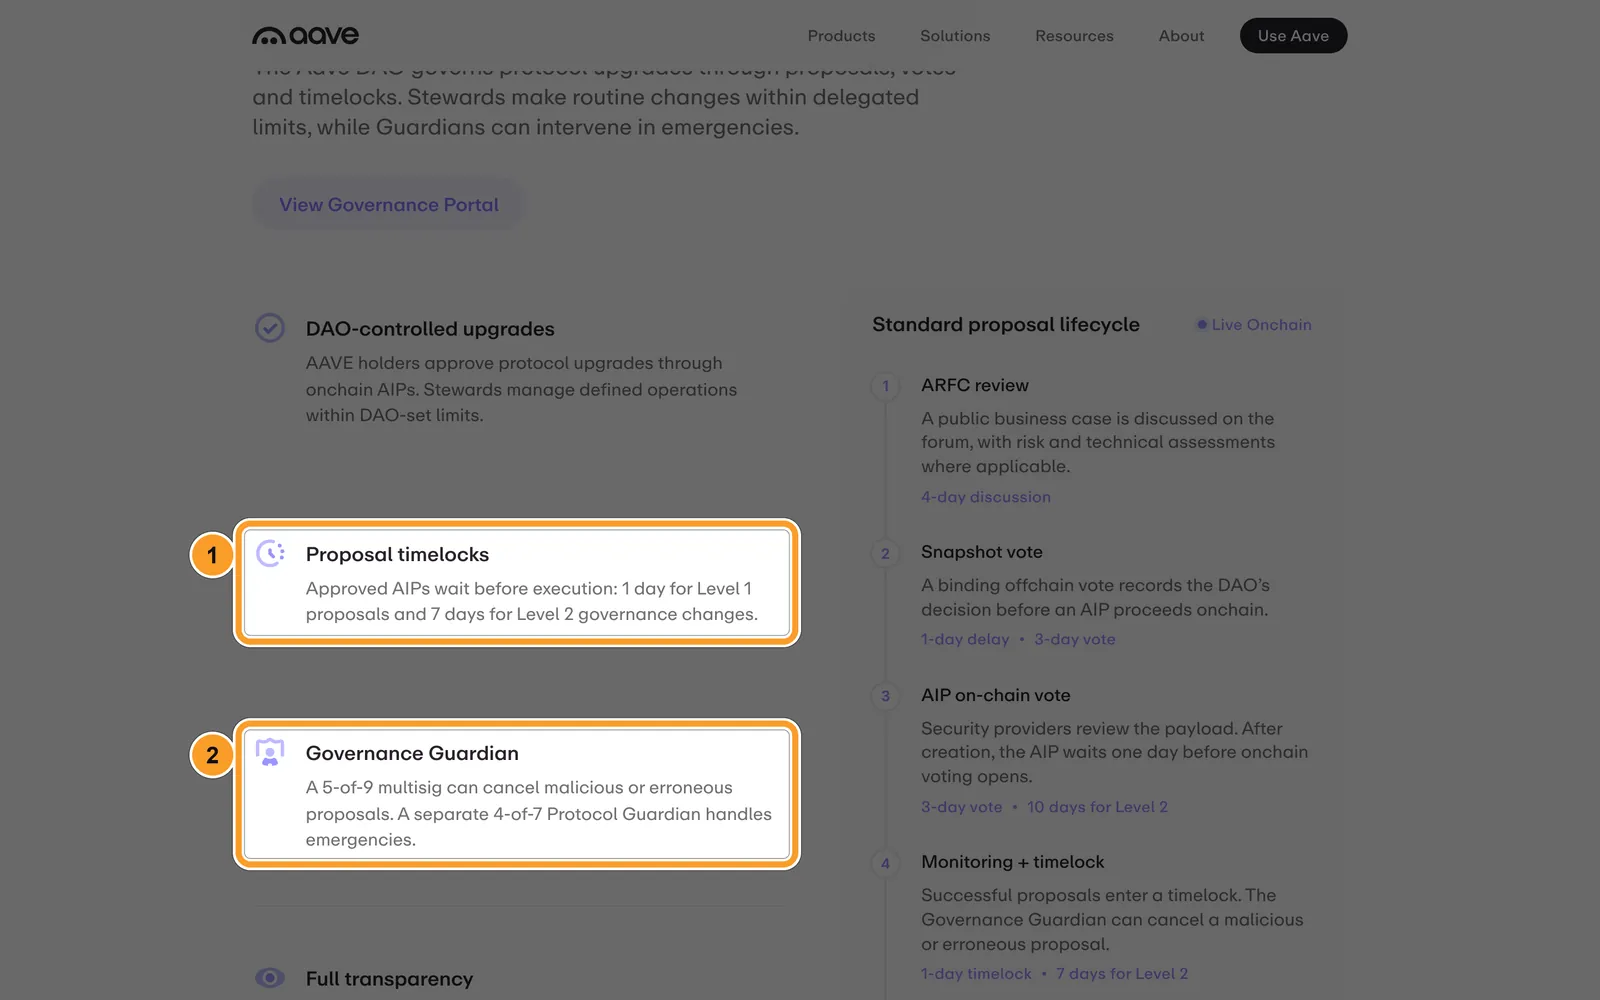
Так эти параметры выглядят на странице безопасности Aave (проверено 5 ноября 2026): цифрой 1 отмечены задержки исполнения, цифрой 2 — состав мультисигов Guardian.
Drift к концу марта 2026 подошёл с другой конфигурацией.Параметр Aave (на 5 ноября 2026) Drift Protocol (на 31 марта 2026, за день до атаки) Задержка админ-действия 1 день / 7 дней для governance ноль: исполнение в той же атомарной транзакции после второй подписи Порог подписей вето-мультисиг 5 из 9 поверх ончейн-голосования 2 из 5 (Squads V4) Когда конфигурацию меняли режим действует годами миграция Security Council 26–27 марта 2026, за 5–6 дней до атаки Кто может остановить изменение держатели AAVE голосованием, Guardian — вето никто: окна для обнаружения не осталось
Nexus Mutual в разборе инцидента прямо называет более высокий порог мультисига — 3 из 5 вместо 2 из 5 — одной из шести мер, которые остановили бы атаку; там же в списке стоит соблюдение таймлока в 24–48 часов. Арифметика этого пункта простая: конфигурацию сменили 27 марта, деньги вывели 1 апреля. При 48-часовой задержке транзакция передачи админ-прав провисела бы в очереди двое суток на глазах у сообщества — и это единственное, что требовалось.
Где смотреть самому: состав подписантов и историю транзакций мультисига — в интерфейсе Safe{Wallet} для сетей на EVM и в Squads для Solana; параметры таймлока — в документации протокола и в теме на governance-форуме. Отдельно проверьте историю последних изменений: не сам факт наличия мультисига, а даты, когда его трогали.
История инцидентов: где протокол уже терял деньги
Факт взлома в прошлом — не приговор. Приговор — реакция, которой не было. Разница практическая: протокол, который признал причину, опубликовал разбор и вернул деньги, отличается от протокола, который замолчал инцидент, ровно тем, чем страховая компания с выплатами отличается от страховой, которая не платит.
Где смотреть:
- Rekt News, раздел leaderboard. Лидерборд крупнейших потерь с 2020 года; у записей стоят пометки вроде Unaudited или Out of scope, то есть аудит-статус пострадавшего протокола там зафиксирован. Площадка честно предупреждает, что список неполон и полным не будет, а датам стоит не доверять слепо: у записи Drift Protocol на сайте указан 2025 год вместо 2026.
- DeFiLlama, раздел Hacks. Сводка по протоколам с суммами и датами, удобна для быстрой проверки конкретного имени.
- Блог и форум самого протокола. Ищите постмортем: названа ли причина технически, что изменили после.
Верхушка лидерборда среди взломов 2025–2026 годов на 5 ноября 2026 выглядит так: Bybit — $1,436 млрд (21 февраля 2025) и Bitget — $387,5 млн (24 сентября 2026; первые оценки CoinDesk и Reuters — $350–352 млн). Оба случая — взломы централизованных бирж, а не DeFi-протоколов. Дальше идут Liquid Network — $320 млн (6 сентября 2026, сайдчейн биткоина; около 3400 из примерно 4000 BTC вернули через сутки), KelpDAO — $290 млн (18 апреля 2026), Drift Protocol — $285 млн (1 апреля 2026), Cetus — $223 млн (22 мая 2025). Крупнейшего взлома в истории в лидерборде на 5 ноября 2026 ещё нет: 29 октября 2026 с горячих кошельков биржи Binance вывели около $6,36 млрд, из них около $2,7 млрд в первые часы заморозили эмитенты стейблкоинов и Security Council сети Arbitrum (оценка TRM Labs). Это тоже взлом централизованной биржи, а не DeFi-протокола.
Отдельный класс инцидентов, который стоит проверить у кредитных протоколов и деривативов, — манипуляция ценовым фидом: если протокол берёт цену залога из одного источника, этот источник становится точкой атаки. Механика подробно разобрана в материале про атаку на оракул; здесь достаточно проверить в документации, откуда протокол берёт цены и что происходит при расхождении источников.
Как читать реакцию — на примере того же Drift. Официальный апдейт от 16 апреля 2026 описывает Recovery Pool: Tether предложил внести до $127,5 млн, партнёры — $20 млн, остаток закрывается кредитной линией от будущей выручки, пострадавшие получают отдельный передаваемый recovery-токен. Сам протокол в этом документе называет непокрытые потери пользователей суммой $295 млн — на $10 млн больше, чем независимые оценки Chainalysis и TRM Labs. Расхождение стоит держать в голове: это разные методики подсчёта, а не ошибка. 1 октября 2026 план дошёл до выплат: открылась выдача recovery-токена DFX — 1 токен за 1 USDT подтверждённой потери, всего около 299,5 млн DFX. Но в Recovery Pool в тот день лежало около 3,1 млн USDT, поэтому немедленный выкуп давал примерно 1 цент на доллар потерь; остальное протокол обещает возвращать из будущей выручки и взносов партнёров. И главное — возврат размазан во времени и не гарантирован полностью; «протокол вернул деньги» и «протокол объявил план возврата» — разные строки в вашем чек-листе.
Концентрация депозита: сколько держат несколько китов
Здесь чаще всего путают две разные вещи. Концентрация токена управления отвечает на вопрос, кто контролирует голосование: Blockchain Council называет красным флагом ситуацию, когда топ-10 адресов держат больше 30% предложения. Концентрация депозита отвечает на другой вопрос — что произойдёт с вашими деньгами, если из конкретного пула выйдет один крупный участник.
Второе для вкладчика важнее. Простой расчёт на условных числах: в пуле лежит $10 млн, из них $6 млн — три адреса. Вы кладёте $10 тыс. Если эти три адреса выходят, в пуле остаётся $4 млн, а доходность, которая рассчитывалась от общего объёма, падает вместе с ним; в кредитном протоколе одновременно подскакивает утилизация, и вывести свои деньги вы сможете только после того, как кто-то вернёт заём. Ваш депозит при этом никуда не делся — но распоряжаться им вы временно не можете.
Что смотреть:
- Риск-страница конкретного пула или хранилища на DeFiLlama — состав активов, кто куратор, какие лимиты.
- Держатели токена пула в эксплорере — вкладка Holders: доля первых десяти адресов и то, являются ли они контрактами (контракт протокола в топе — нормально, три обычных кошелька — нет).
- Аналитические сервисы вроде Nansen — если нужно понять, стоит ли за крупным адресом фонд или биржевой кошелёк.
- Supply caps — потолок на объём конкретного актива в протоколе. Их наличие означает, что риск-параметры кто-то считал; отсутствие — что размер позиции никем не ограничен.
Отдельно проверьте, кто задаёт риск-параметры пула. В моделях с кураторами хранилищ решение о том, какой залог принимается и с каким коэффициентом, принимает не «протокол вообще», а конкретная команда — и её нужно оценивать теми же пятью вопросами, что и эмитента.
Ликвидность выхода: сможете ли вы забрать депозит
Депозит, который нельзя забрать в нужный момент, эквивалентен потере на время блокировки. Проверка занимает две минуты и состоит из трёх вопросов: есть ли лимиты вывода, какова глубина рынка вашего актива и что происходит при массовом выходе.
- Лимиты и период разблокировки. Ищите в документации: cooldown, unbonding, withdrawal queue. Семь дней ожидания — не дефект, но об этом надо знать до депозита, а не после.
- Утилизация в кредитном протоколе. Показатель того, какая доля внесённого уже занята. При утилизации, близкой к 100%, свободных денег для вывода в пуле нет физически, пока заёмщики не вернут долг.
- Глубина пула на DEX. DexScreener и подобные сервисы показывают ликвидность пары и суточный объём. Правило-ориентир: если ваш депозит сопоставим с суточным объёмом, выход по разумной цене займёт несколько дней, а не одну транзакцию.
- Отношение объёма к TVL. Ниже 0,5 — деньги в протоколе почти не оборачиваются; это ориентир Blockchain Council, и он говорит скорее о качестве спроса, чем о безопасности.
Пример того, зачем это считать, дал тот же Drift: по данным Chainalysis, за время атаки ушло более половины TVL протокола, а крупнейшие выводы прошли в первые минуты. Оценка TRM Labs — примерно 12 минут на вывод, оценка Chainalysis по всему окну слива — около 2,5 часов. Ни один вкладчик не успел бы среагировать на новость и выйти: решение о размере позиции принимается заранее, а не в момент события.
Чек-лист на 8 пунктов: инструмент под каждую проверку
Сводная таблица — это и есть процедура. Колонка со временем — наша оценка на основе того, сколько занимает каждая проверка при готовых ссылках под рукой.№ Что проверяем Где смотреть Красный флаг Минут 1 TVL и его динамика DeFiLlama, страница протокола, графики 30/90/180 дней обвал без объяснения; весь рост совпал с фарм-программой; TVL ниже $10 млн 3 2 Эмитент и команда документация, GitHub, профили людей, обратный поиск фото полная анонимность при праве менять контракты; проекту меньше 3 месяцев 4 3 Аудит смарт-контракта страница аудитов протокола, сайт аудитора, Scope в отчёте отчёта нет в открытом доступе; он старше года; governance и мосты вне скоупа 5 4 Админ-ключи и апгрейд эксплорер: Contract → Read as Proxy → owner() / admin()админ — обычный кошелёк; исходники не верифицированы 5 5 Таймлок и мультисиг Safe{Wallet} или Squads, документация, governance-форум таймлок ноль; порог 2 из 5 и ниже; конфигурацию меняли на днях 4 6 История инцидентов Rekt News leaderboard, DeFiLlama Hacks, блог протокола взлом без опубликованного разбора причины 3 7 Концентрация депозита риск-страница пула на DeFiLlama, вкладка Holders в эксплорере несколько обычных кошельков держат большую часть пула; supply caps отсутствуют 3 8 Ликвидность выхода документация (лимиты), утилизация в интерфейсе, DexScreener утилизация у 100%; депозит сопоставим с суточным объёмом рынка 2
Итого 29 минут при первом прогоне и заметно меньше при повторных: половина пунктов проверяется по закладкам. Порядок в таблице повторяет порядок разделов, но по важности первыми идут пункты 4 и 5: они закрывают самый дорогой вектор из статистики CertiK.
Aave и Drift Protocol: чек-лист на двух реальных датах
Абстрактный чек-лист бесполезен, пока не видно, как он ведёт себя на живых протоколах. Ниже — прогон тех же восьми пунктов по двум снимкам: Aave по состоянию на 5 ноября 2026 и Drift Protocol по состоянию на 31 марта 2026, то есть за день до атаки. Столбец Drift показывает, что чек-лист действительно поднял бы флаги заранее — и по каким именно пунктам.№ Пункт Aave (5 ноября 2026) Drift Protocol (31 марта 2026) 1 TVL и динамика $17,07 млрд на 5 ноября 2026 по всем версиям, протокол работает 6+ лет заметный TVL, но за 20 дней до атаки в системе появился залоговый токен CVT с ценой, поддержанной wash trading 2 Эмитент публичная команда, ончейн-governance: изменения проходят голосованием держателей AAVE публичная команда, вопросов по эмитенту нет 3 Аудит 65+ аудитов и ревью плюс AI-ревью; свежие — Sherlock 14.05.2026, Certora март–апрель 2026, ChainSecurity февраль–март 2026, Trail of Bits 10.02.2026; SOC 2 Type II март 2026 контракты аудировались, но governance-функция в целом не была покрыта аудитом 4 Админ-ключи изменения только через AIP и ончейн-голосование; в одиночку не может действовать никто, включая Aave Labs админ-права у Security Council, состав которого сменили 27 марта 2026 5 Таймлок и мультисиг 1 день / 7 дней для governance, вето-мультисиг Guardian 5 из 9 2 из 5, таймлок ноль — исполнение сразу после второй подписи 6 История инцидентов более $4,65 млрд обработанных ликвидаций с 2020 года до 1 апреля 2026 крупных инцидентов не было 7 Концентрация депозита публичные риск-параметры и supply caps по активам; страховой резерв Umbrella $146 млн новый залоговый актив с фактически нулевой реальной ликвидностью и внезапно поднятыми лимитами займа 8 Ликвидность выхода по данным протокола, механизм ликвидаций выдержал несколько рыночных циклов и стрессовых событий более половины TVL выведено за окно слива 1 апреля
Что показывает эта таблица. У Drift на 31 марта 2026 срабатывали ровно три пункта: третий (governance вне аудита), пятый (порог 2 из 5 без таймлока, смена конфигурации на днях) и седьмой (свежий залоговый актив с накрученной ценой). Ни один из них не требовал чтения кода — все три видны в документации, в интерфейсе мультисига и в эксплорере.
Как это сработало 1 апреля 2026. Атака началась в 16:05:18 UTC двумя транзакциями с разницей в секунду. До этого была полугодовая фаза социнженерии против подписантов и подготовка: с 23 по 30 марта атакующий создал аккаунты durable nonce, привязанные к подписантам мультисига. Durable nonce — штатная функция Solana для офлайн-подписи: она снимает обычное окно устаревания транзакции (около 150 слотов) и делает подписанную транзакцию действительной сколь угодно долго. Подписантов обманом заставили подписать то, что выглядело рутиной, а на деле было передачей админ-прав. Дальше — фейковые спотовые рынки под токен CVT, контроль над ценовым фидом, отключённые предохранители и 33 транзакции займа по кругу: бесполезный залог внутрь, реальные активы наружу. Итог — $285 млн по оценке Chainalysis и TRM Labs; атрибуцию к северокорейской группе UNC4736 опубликовали 9 апреля 2026.
Побочный эффект стоит отдельной строки: композабельность DeFi разнесла удар дальше. По подсчёту Nexus Mutual, не меньше 20 других протоколов получили сбои, паузы или прямые потери, суммарно более $22 млн за 72 часа. Это аргумент к восьмому пункту чек-листа: проверять нужно не только протокол, в который вы кладёте деньги, но и то, на чём он сам держится.
Остаточные риски: чего чек-лист не ловит даже при зелёных пунктах
Границы метода важнее самого метода. Восемь пунктов снимают статический срез — то, как протокол устроен на момент проверки. Всё, что происходит во времени и вне контракта, они не видят.
Аудит не делает протокол безопасным. По подсчёту колумниста CoinDesk от 17 июня 2026, на аудированные протоколы пришлось $721,24 млн из $939,86 млн потерь первого полугодия 2026 — 76,7% всего украденного капитала. Второго независимого подтверждения именно этой цифры найти не удалось, поэтому подаём её как оценку CoinDesk, а не как общеизвестный факт. Косвенно её поддерживает разбор Core3: из 1400 проанализированных проектов у 293 аудит был, а показатель Probability of Loss оставался выше 50 — и все 293 имели слабости в off-chain доменах, то есть вне зоны, которую аудит вообще рассматривает.
Порядок величин тоже не в пользу аудитов. По оценке Core3, с 2020 года на аудиты в DeFi потратили около $500 млн (примерно 10 000 отчётов), а из протоколов за тот же период вывели около $10 млрд. На каждый доллар, потраченный на аудит, приходится порядка двадцати долларов потерь. Это не довод «аудит не нужен» — это довод «аудит закрывает не тот периметр, где сейчас теряют».
Конфигурация меняется после проверки. Главный урок Drift: чек-лист, пройденный в начале марта 2026, показал бы приемлемую картину, потому что порог мультисига понизили и таймлок сняли 26–27 марта — за 5–6 дней до атаки. Лечится это не более тщательной разовой проверкой, а привычкой: перед каждым крупным довложением заново открывать страницу мультисига и смотреть дату последних изменений.
Социнженерия против подписантов не видна снаружи. Ни один открытый источник не покажет вам, что подписанта мультисига полгода обрабатывали и что на его машине лежит вредонос. Из шести превентивных мер, которые Nexus Mutual называет способными остановить атаку, три относятся к операционной безопасности команды и снаружи не проверяются вовсе: верификация транзакции перед подписью, выделенные устройства для подписи и ончейн-мониторинг. Остальные три — таймлок, порог мультисига и whitelist адресов на уровне контракта — архитектурные, и вот их чек-лист как раз видит: половина списка закрывается пунктами 4 и 5.
Атака может идти мимо контракта вообще. Подмена фронтенда, скомпрометированный npm-пакет, перехваченный домен — при этом сам контракт остаётся чистым и все восемь пунктов дают зелёный. Отдельный разбор этого вектора — в материале про supply chain атаки. Из свежих примеров: у CoW Swap потери около $1,2 млн пришли через захват DNS-домена и поддельный интерфейс.
И самое частое. Чек-лист протокола ничего не говорит о безопасности вашего собственного кошелька: выданные разрешения на трату, дрейнеры и фишинговые подписи — это ваш периметр, а не протокола, и разбирается он отдельно, в материале про безопасность криптокошелька. По статистике CertiK за первое полугодие 2026 фишинг дал $366,3 млн потерь в 63 инцидентах — второе место после компрометации ключей.
Что из перечисленного устареет первым: TVL и число аудитов — в течение недель, состав мультисига и параметры таймлока — в любой момент, полугодовая статистика потерь — с выходом следующего отчёта. Даты в этом материале расставлены для того, чтобы было видно, что именно нужно пересверить.
FAQ
Аудит смарт-контракта есть — значит, деньги в протоколе в безопасности?
Нет. Аудит фиксирует, что конкретная версия кода проверялась в конкретные даты, и не покрывает то, что осталось вне скоупа. У Drift Protocol контракты аудировались, а governance-функция в целом не была аудирована — и $285 млн ушли именно через административный доступ. У KelpDAO контракты аудировали дважды, а деньги ушли через конфигурацию кросс-чейн моста. Аудит снижает один класс риска из нескольких.
Что такое timelock и почему без него опасно вкладывать в DeFi?
Timelock — принудительная пауза между одобрением изменения и его исполнением. Она нужна не команде, а вкладчикам: за эти часы сообщество видит транзакцию в очереди и успевает среагировать. Ориентир Blockchain Council — минимум 48 часов на чувствительные изменения. У Drift таймлок был нулевым: транзакция исполнялась сразу после второй подписи, и окна для обнаружения не осталось вовсе.
Высокий TVL — это гарантия надёжности протокола?
Нет, TVL измеряет размер, а не безопасность: крупный протокол — просто более дорогая цель. Кроме того, цифру можно накачать вознаграждениями. Berachain Boyco прошёл путь от пика $3,35 млрд в феврале 2025 до $393–646 млн в январе 2026 — минус 88% за год без всякого взлома, просто потому, что закончились стимулы. Смотреть нужно динамику за 30, 90 и 180 дней и источник роста.
Сколько реально занимает проверка протокола по этому чек-листу?
По нашей оценке — около 29 минут на первый прогон незнакомого протокола: 3 минуты на TVL, 4 на эмитента, 5 на аудит, 5 на админ-ключи, 4 на мультисиг и таймлок, 3 на историю инцидентов, 3 на концентрацию депозита, 2 на ликвидность выхода. Повторная проверка знакомого протокола перед довложением занимает около десяти минут: достаточно пересмотреть пункты 4, 5 и 1.
Что делать, если протокол, в который вы уже вложились, взломали?
Первым делом отозвать выданные протоколу разрешения на трату токенов — иначе доступ к вашим токенам остаётся у контракта, который уже скомпрометирован. Дальше следить за официальным каналом протокола: план компенсации, если он появится, публикуется там. Возврат почти никогда не бывает мгновенным и полным — у Drift он оформлен как отдельный recovery-токен и растянут во времени: на 1 октября 2026 немедленный выкуп этого токена давал около 1% подтверждённых потерь.
Как узнать, кто стоит за анонимным DeFi-проектом?
Часто — никак, и это сам по себе ответ. Проверяемые следы: история коммитов на GitHub, упоминания разработчиков вне проекта, обратный поиск фотографий со страницы команды, публичные раунды финансирования. По выборке CertiK за 2020–2023 годы 77,4% rug-pull-проектов имели полностью анонимную команду, а остальные — полуанонимную с фальсифицированными данными. Анонимность плюс право менять контракты — сочетание, которое считается красным флагом.