
Коротко (TL;DR)
Перевірка протоколу перед депозитом — це не читання коду, а вісім конкретних переглядів у відкритих джерелах: динаміка TVL, емітент, аудит, адмін-ключі, таймлок і мультисиг, історія інцидентів, концентрація депозиту, ліквідність виходу. Повний прогін триває 20–30 хвилин і не потребує навичок розробника.
- Коротко (TL;DR)
- TVL не доводить безпеку: що дивитися в динаміці
- Хто стоїть за протоколом: емітент і анонімність команди
- Аудит смарт-контракту: хто, коли і що саме перевіряв
- Адмін-ключі та апгрейд: хто може змінити правила протоколу
- Timelock і мультисиг: скільки часу є на реакцію
- Історія інцидентів: де протокол уже втрачав гроші
- Концентрація депозиту: скільки тримають кілька китів
- Ліквідність виходу: чи зможете ви забрати депозит
- Чек-лист на 8 пунктів: інструмент під кожну перевірку
- Aave і Drift Protocol: чек-лист на двох реальних датах
- Залишкові ризики: чого чек-лист не ловить навіть за зелених пунктів
- Часті запитання
- Ключі дорожчі за код. За звітом CertiK за перше півріччя 2026 компрометація гаманців і ключів коштувала ринку $444,5 млн у 33 інцидентах, а вразливості коду — $151,6 млн у 204 інцидентах. У перерахунку на один випадок це $13,5 млн проти $0,74 млн: різниця у 18 разів.
- Аудит — не сертифікат безпеки. У Drift Protocol контракти пройшли аудит, а функцію управління протоколом аудит не покривав. У KelpDAO контракти перевіряли двічі, а гроші пішли через конфігурацію крос-чейн мосту.
- Конфігурація змінюється вже після вашої перевірки. Drift перевів Security Council на поріг 2 з 5 без таймлоку 26–27 березня 2026 — за 5–6 днів до атаки 1 квітня, у якій із протоколу вивели $285 млн.
- Еталон для порівняння існує. У Aave на офіційній сторінці безпеки станом на 5 листопада 2026 — понад 65 незалежних аудитів і рев’ю плюс перевірки за участю ШІ, таймлок 1 день на звичайні зміни та 7 днів на зміни в управлінні, мультисиг Governance Guardian 5 з 9 із правом скасувати шкідливу пропозицію і понад $4,65 млрд оброблених ліквідацій з 2020 року.
- Чого чек-лист не ловить: соціальну інженерію проти підписантів мультисигу, підміну інтерфейсу, компрометацію вашого власного гаманця та зміни налаштувань уже після того, як ви все перевірили.
TVL не доводить безпеку: що дивитися в динаміці
TVL (total value locked, «загальна заблокована вартість») — сума активів, що зараз лежать у контрактах протоколу. Це показник розміру, а не надійності: він каже, скільки грошей усередині, і нічого не каже про те, хто може їх звідти дістати. Великий протокол — просто дорожча ціль.
Перше, що варто зрозуміти про будь-яку цифру TVL, — як її обчислює трекер. DefiLlama свідомо не зараховує позичені активи: інакше петльове кредитування (людина кладе заставу, позичає під неї, знову кладе позичене) роздувало б цифру нескінченно. Засновник майданчика 0xngmi сформулював це прямо в суперечці про «надутий» TVL Aave у квітні 2026: позичені монети не враховуються, тому циклічне кредитування не може штучно підняти показник. Суперечка, втім, залишилася відкритою в іншій частині — навіть без подвійного рахунку великий TVL не відповідає на питання, скільки з цих грошей реально доступно для виведення саме зараз.
Друге — динаміка важливіша за знімок. Класичний приклад 2026 року: Berachain і її програма попередніх депозитів Boyco. Пік TVL — $3,35 млрд у лютому 2025, через рік, у січні 2026, — від $393 до $646 млн за різними оцінками. Падіння на 88% за рік, і сталося воно не через злам, а через вимкнення стимулів: гроші прийшли за винагородою й пішли, коли винагорода скінчилася. Куди саме перетікає капітал у DeFi і чому зростають не протоколи, а куратори ризику, ми розбирали окремо в матеріалі про відтік TVL та його отримувачів.



Звідси практичне правило: дивитися не число, а три графіки поспіль — 30, 90 і 180 днів, — і окремо вік протоколу. Рівне зростання на довгому горизонті й падіння на короткому означають різне.Що дивитися Де Червоний прапорець Абсолютний TVL сторінка протоколу на DeFiLlama нижче за $10 млн — за орієнтиром Blockchain Council це мінімальна база довіри, нижче за неї вибірка користувачів надто мала Динаміка 30/90/180 днів графік на тій самій сторінці обвал на десятки відсотків без пояснення в блозі чи на форумі Вік дата першого запису в графіку TVL протокол молодший за кілька місяців: медіана життя rug-pull-проєкту за вибіркою CertiK 2020–2023 років — 57 днів Джерело зростання блог протоколу, сторінка програм винагород усе зростання збіглося зі стартом фарм-програми або попередніх депозитів Відношення обороту до TVL DeFiLlama, вкладка обсягів нижче за 0,5 — гроші лежать, але майже не працюють (орієнтир Blockchain Council)
Для калібрування: у Aave станом на 5 листопада 2026 TVL за всіма версіями протоколу становив $17,07 млрд за даними DefiLlama. Цифра змінна — на день читання її треба звіряти на сторінці протоколу, а не переносити зі статті.
Хто стоїть за протоколом: емітент і анонімність команди
Анонімна команда — не вирок, але статистично це найдорожчий чинник з усіх м’яких. У звіті CertiK про rug pull розібрано 40 випадків, з них 31 — детально за складом команди: у 77,4% (24 проєкти з 31) команда була повністю анонімною, решта 22,6% були напіванонімними й при цьому використовували сфальшовані дані — згенеровані фото та вигадані імена. Тобто приховували особи так чи інакше всі 100% вибірки. Застереження важливе: вибірка охоплює 2020–2023 роки, свіжішої датованої статистики щодо анонімності команд у відкритому доступі немає.
Друге число з того самого звіту корисніше за перше: середній строк життя проєкту до exit scam — 92 дні, медіана — 57 днів. Це готовий поріг: проєкт, який працює менше ніж три місяці, статистично перебуває саме в тому вікні, коли стається більшість виходів команди з грошима.
Що відкривати за порядком:
- Сторінка «About» або «Team» у документації. Чи є імена та посилання на профілі — чи лише «core contributors».
- GitHub організації. Порожній репозиторій з одним комітом і активний репозиторій з історією на два роки — різні речі. Дивіться дату першого коміту та частоту.
- Профілі названих людей. Чи збігається заявлений досвід із публічною історією; чи є сліди цих людей поза самим проєктом.
- Фотографії команди через зворотний пошук зображень. Стокове або згенероване фото на сторінці команди — сигнал того самого класу, що й вигадане ім’я.
- Хто оплачує роботу. Раунди, гранти, скарбниця DAO. Протокол без джерела фінансування й без виторгу живе з емісії власного токена, і це окремий ризик.
Окремо про інструменти на кшталт перевірки токена на скам — автоматичні сканери контрактів, honeypot-чекери та сервіси перевірки нових токенів у мережах Solana чи TON. Вони відповідають на інше питання: чи можна продати куплений токен і чи немає в його контракті пастки на продаж. Це корисно перед купівлею токена, але до питання «чи безпечно класти гроші в цей протокол» стосунку майже не має: у протоколу з мільярдним TVL контракт токена буде чистим, а гроші підуть через адмін-ключ. Перевірка токена й перевірка протоколу — дві різні процедури, і друга починається там, де перша закінчується.
Аудит смарт-контракту: хто, коли і що саме перевіряв
Аудит смарт-контракту — це звіт незалежної фірми про те, що вона шукала вразливості в конкретній версії коду в конкретні дати. Не «протокол безпечний», а «у коміті X на дату Y ми знайшли ось ці проблеми, частину з них виправлено». Усе, що поза описаним обсягом робіт, аудит не покриває — і саме там втрачають гроші.
Два кейси квітня 2026 показують це буквально. У Drift Protocol контракти проходили аудит, а функція управління протоколом загалом не була аудована — і втрата в $285 млн прийшла не через помилку в коді, а через адміністративний доступ. У KelpDAO контракти rsETH перевіряли двічі, а $290–292 млн (сума розходиться за джерелами) пішли через підробку крос-чейн повідомлення LayerZero, тобто через конфігурацію залежності, а не через сам код.
Що робити зі звітом аудиту практично:
- Знайти сам звіт, а не згадку про нього. Напис «Audited by …» на лендингу нічого не означає, доки ви не відкрили PDF або сторінку на сайті аудитора.
- Звірити дату. Звіт, старший за 12 місяців, у протоколі, який випускає оновлення, — це документ про іншу версію коду. Орієнтир «не старший за рік» дає Blockchain Council, і він розумний.
- Прочитати розділ Scope. Там перелічені файли та коміт. Якщо контрактів управління, мостів і оракулів у списку немає — їх не перевіряли.
- Звірити коміт із деплоєм. На Etherscan чи іншому оглядачі мережі у верифікованого контракту видно вихідний код. Якщо він відрізняється від аудованої версії, аудит стосується коду, який зараз не працює.
- Подивитися, що лишилося невиправленим. У звітах є статуси acknowledged і won’t fix. Це прийняті командою ризики, і знати про них корисніше, ніж про кількість аудитів.
- Перевірити bug bounty. Чинна програма з конкретною сумою винагороди означає, що протокол платить за знайдені діри постійно, а не разово.
Кількість аудитів сама собою — слабкий сигнал, але крайні значення інформативні. У Aave на тій самій сторінці безпеки станом на 5 листопада 2026 заявлено понад 65 незалежних аудитів і рев’ю, окремим розділом ідуть перевірки за участю ШІ. Зі свіжих аудитів — Sherlock (14 травня 2026), Certora (березень–квітень 2026), ChainSecurity (лютий–березень 2026), Trail of Bits (10 лютого 2026), плюс сертифікація SOC 2 Type II у березні 2026 і bug bounty до $3,5 млн для V4 та до $5 млн для ядра. Нуль аудитів у протоколу, який просить кілька мільйонів доларів депозитів, — це відповідь сама собою.
Є й зовнішній рейтинг: методологія Process Quality Review від DeFiSafety. Прохідним балом там вважається 70%, а в протоколів з оцінкою понад 80% історичний показник — 97% без інцидентів із середини 2020 року. Бал конкретного протоколу треба дивитися на сайті DeFiSafety у день перевірки: він змінюється з кожним оновленням огляду.
Адмін-ключі та апгрейд: хто може змінити правила протоколу
Цей пункт стоїть вище за читання коду з однієї причини — за грошима він дорожчий. Розбивка втрат зі звіту CertiK Hack3D за перше півріччя 2026 має такий вигляд:Вектор атаки Втрати Інцидентів Частка втрат Середня шкода на випадок Компрометація гаманця й ключів $444,5 млн 33 33,8% $13,5 млн Фішинг $366,3 млн 63 27,8% $5,8 млн Вразливість коду $151,6 млн 204 11,5% $0,74 млн
Остання колонка — наш розрахунок: сума втрат категорії, поділена на кількість інцидентів. Інцидентів із вразливостями коду за півріччя було вшестеро більше, ніж із ключами (204 проти 33), а грошей вони забрали втричі менше. Середній інцидент із ключами коштує у 18 разів дорожче за середній інцидент із кодом. Для читача без досвіду в Solidity висновок практичний: час, витрачений на перегляд адмінських прав, окупається краще, ніж спроба розібрати чужий контракт.
Дивитися адмінські права в оглядачі мережі нескладно. На прикладі мережі Ethereum:
- Узяти адресу контракту з документації протоколу, а не з пошуку й не з чату.
- Відкрити її на Etherscan, вкладка Contract. Зелена позначка означає, що вихідний код верифіковано.
- Якщо контракт є проксі (тобто його логіку можна підмінити), з’явиться вкладка Read as Proxy — поряд буде вказано адресу реалізації (implementation).
- У вкладці Read Contract знайти функції
owner(),admin(),getRoleMember()або аналоги й подивитися, яку адресу там записано. - Відкрити цю адресу окремо. Звичайний гаманець — найгірший варіант. Контракт мультисигу або таймлоку — нормальний.
Можливість оновлення сама собою не вада: без неї не можна лагодити знайдені помилки й додавати активи. Вада — оновлюваність без затримки та без розподіленого контролю, коли одна адреса змінює логіку контракту миттєво. Корисна звичка на тому самому екрані — навчитися читати, що саме ви підписуєте в гаманці: цьому присвячено окремий розбір про перевірку смарт-контракту токена перед підписом.
Timelock і мультисиг: скільки часу є на реакцію
Таймлок — примусова затримка між «зміну схвалено» і «зміну виконано». Мультисиг — гаманець, транзакцію якого мають підписати кілька людей із заздалегідь заданого списку. Працюють вони лише разом: мультисиг вирішує, хто може натиснути кнопку, таймлок — скільки в решти є часу це помітити.
Blockchain Council називає орієнтиром мінімум 48 годин на чутливі зміни. Великі протоколи тримаються близько до цієї планки, хоча буквально її не повторюють. У Aave заявлено два режими: 1 день на стандартні зміни і 7 днів на зміни в управлінні, а згори — Governance Guardian, мультисиг 5 з 9, який може скасувати шкідливу або помилкову пропозицію в період затримки. Для надзвичайних ситуацій є окремий Protocol Guardian — мультисиг 4 з 7.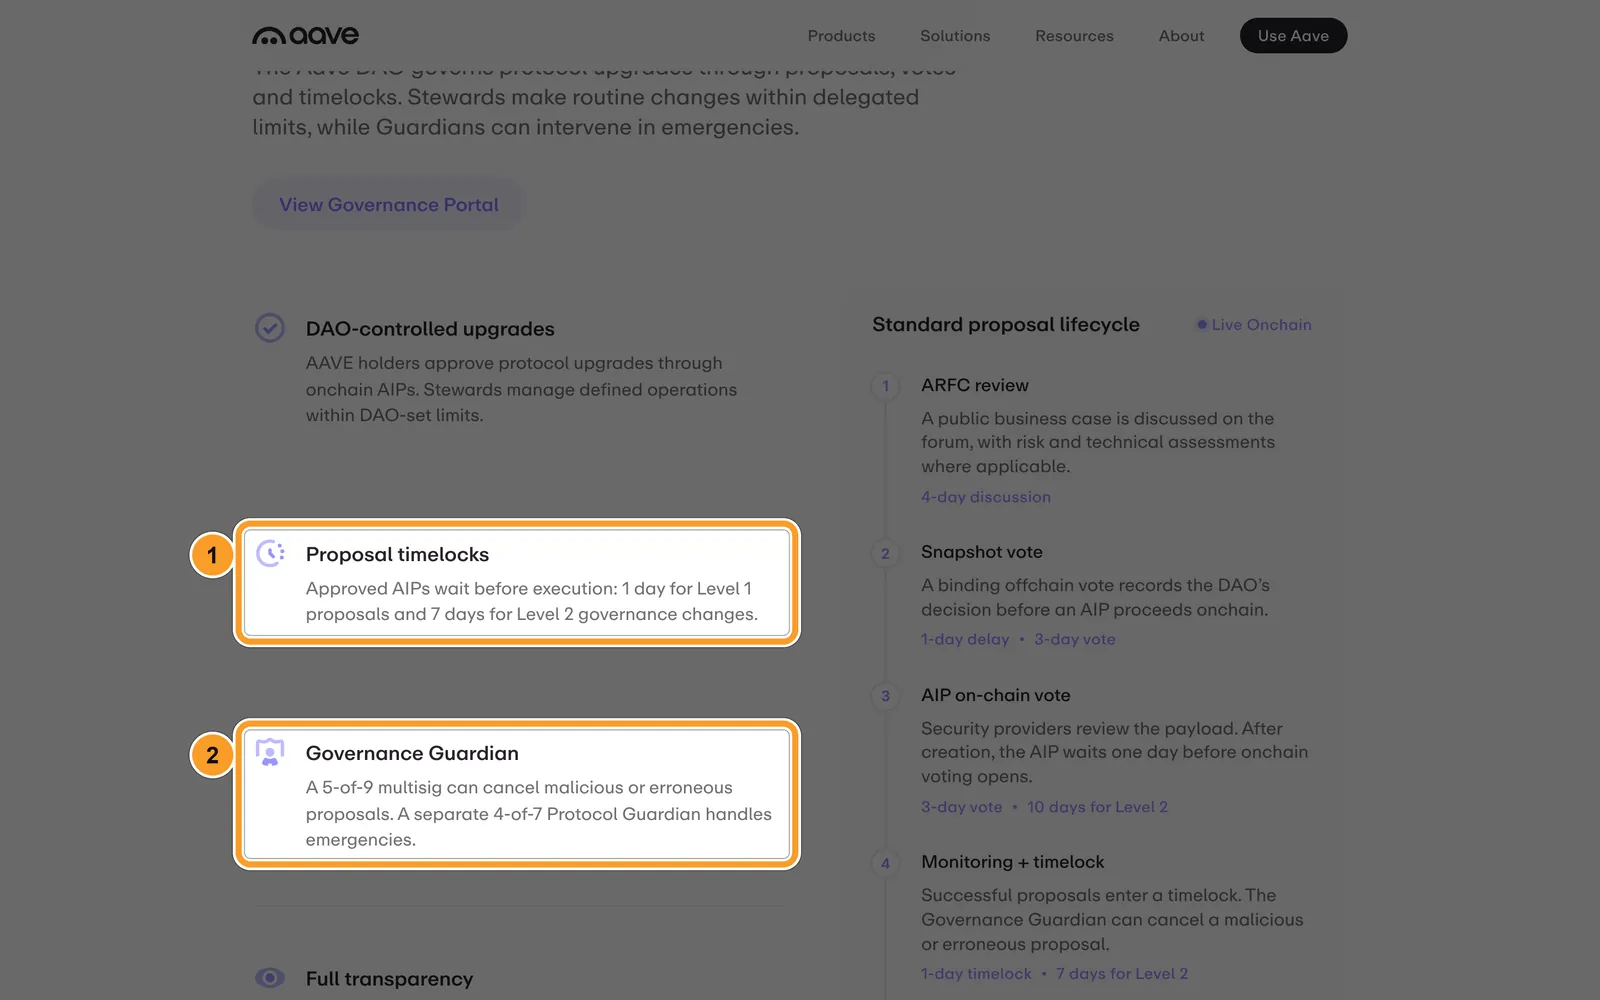
Такий вигляд ці параметри мають на сторінці безпеки Aave (перевірено 5 листопада 2026): цифрою 1 позначено затримки виконання, цифрою 2 — склад мультисигів Guardian.
Drift підійшов до кінця березня 2026 з іншою конфігурацією.Параметр Aave (станом на 5 листопада 2026) Drift Protocol (станом на 31 березня 2026, за день до атаки) Затримка адмінської дії 1 день / 7 днів для змін в управлінні нуль: виконання в тій самій атомарній транзакції після другого підпису Поріг підписів вето-мультисиг 5 з 9 понад ончейн-голосуванням 2 з 5 (Squads V4) Коли конфігурацію змінювали режим діє роками міграція Security Council 26–27 березня 2026, за 5–6 днів до атаки Хто може зупинити зміну тримачі AAVE голосуванням, Guardian — вето ніхто: вікна для виявлення не лишилося
Nexus Mutual у розборі інциденту прямо називає вищий поріг мультисигу — 3 з 5 замість 2 з 5 — одним із шести заходів, які зупинили б атаку; там само в списку стоїть дотримання таймлоку в 24–48 годин. Арифметика цього пункту проста: конфігурацію змінили 27 березня, гроші вивели 1 квітня. За 48-годинної затримки транзакція передачі адмінських прав провисіла б у черзі дві доби на очах у спільноти — і це єдине, що було потрібно.
Де дивитися самому: склад підписантів та історію транзакцій мультисигу — в інтерфейсі Safe{Wallet} для мереж на EVM і в Squads для Solana; параметри таймлоку — у документації протоколу та в темі на форумі управління. Окремо перевірте історію останніх змін: не сам факт наявності мультисигу, а дати, коли його чіпали.
Історія інцидентів: де протокол уже втрачав гроші
Факт зламу в минулому — не вирок. Вирок — реакція, якої не було. Різниця практична: протокол, який визнав причину, опублікував розбір і повернув гроші, відрізняється від протоколу, який замовчав інцидент, саме тим, чим страхова компанія з виплатами відрізняється від страхової, яка не платить.
Де дивитися:
- Rekt News, розділ leaderboard. Лідерборд найбільших втрат із 2020 року; у записів стоять позначки на кшталт Unaudited або Out of scope, тобто аудит-статус постраждалого протоколу там зафіксовано. Майданчик чесно попереджає, що список неповний і повним не буде, а датам варто не довіряти сліпо: у записі Drift Protocol на сайті вказано 2025 рік замість 2026.
- DeFiLlama, розділ Hacks. Зведення за протоколами із сумами та датами, зручне для швидкої перевірки конкретного імені.
- Блог і форум самого протоколу. Шукайте постмортем: чи названо причину технічно, що змінили після.
Верхівка лідерборду серед зламів 2025–2026 років станом на 5 листопада 2026 має такий вигляд: Bybit — $1,436 млрд (21 лютого 2025) і Bitget — $387,5 млн (24 вересня 2026; перші оцінки CoinDesk і Reuters — $350–352 млн). Обидва випадки — злами централізованих бірж, а не DeFi-протоколів. Далі йдуть Liquid Network — $320 млн (6 вересня 2026, сайдчейн біткоїна; близько 3400 із приблизно 4000 BTC повернули через добу), KelpDAO — $290 млн (18 квітня 2026), Drift Protocol — $285 млн (1 квітня 2026), Cetus — $223 млн (22 травня 2025). Найбільшого зламу в історії в лідерборді станом на 5 листопада 2026 ще немає: 29 жовтня 2026 з гарячих гаманців біржі Binance вивели близько $6,36 млрд, із них близько $2,7 млрд у перші години заморозили емітенти стейблкоїнів і Security Council мережі Arbitrum (оцінка TRM Labs). Це теж злам централізованої біржі, а не DeFi-протоколу.
Окремий клас інцидентів, який варто перевірити у кредитних протоколів і деривативів, — маніпуляція ціновим фідом: якщо протокол бере ціну застави з одного джерела, це джерело стає точкою атаки. Механіку докладно розібрано в матеріалі про атаку на оракул; тут достатньо перевірити в документації, звідки протокол бере ціни і що відбувається за розходження джерел.
Як читати реакцію — на прикладі того самого Drift. Офіційне оновлення від 16 квітня 2026 описує Recovery Pool: Tether запропонував внести до $127,5 млн, партнери — $20 млн, залишок закривається кредитною лінією від майбутнього виторгу, постраждалі отримують окремий передаваний recovery-токен. Сам протокол у цьому документі називає непокриті втрати користувачів сумою $295 млн — на $10 млн більше, ніж незалежні оцінки Chainalysis і TRM Labs. Розходження варто тримати в голові: це різні методики підрахунку, а не помилка. 1 жовтня 2026 план дійшов до виплат: відкрилася видача recovery-токена DFX — 1 токен за 1 USDT підтвердженої втрати, усього близько 299,5 млн DFX. Але в Recovery Pool того дня лежало близько 3,1 млн USDT, тому негайний викуп давав приблизно 1 цент на долар утрат; решту протокол обіцяє повертати з майбутнього виторгу та внесків партнерів. І головне — повернення розтягнуте в часі й не гарантоване повністю; «протокол повернув гроші» і «протокол оголосив план повернення» — різні рядки у вашому чек-листі.
Концентрація депозиту: скільки тримають кілька китів
Тут найчастіше плутають дві різні речі. Концентрація токена управління відповідає на питання, хто контролює голосування: Blockchain Council називає червоним прапорцем ситуацію, коли топ-10 адрес тримають понад 30% пропозиції. Концентрація депозиту відповідає на інше питання — що станеться з вашими грошима, якщо з конкретного пулу вийде один великий учасник.
Друге для вкладника важливіше. Простий розрахунок на умовних числах: у пулі лежить $10 млн, з них $6 млн — три адреси. Ви кладете $10 тис. Якщо ці три адреси виходять, у пулі лишається $4 млн, а дохідність, що розраховувалася від загального обсягу, падає разом з ним; у кредитному протоколі водночас підскакує утилізація, і вивести свої гроші ви зможете лише після того, як хтось поверне позику. Ваш депозит при цьому нікуди не подівся — але розпоряджатися ним ви тимчасово не можете.
Що дивитися:
- Ризик-сторінка конкретного пулу або сховища на DeFiLlama — склад активів, хто куратор, які ліміти.
- Тримачі токена пулу в оглядачі мережі — вкладка Holders: частка перших десяти адрес і те, чи є вони контрактами (контракт протоколу в топі — нормально, три звичайні гаманці — ні).
- Аналітичні сервіси на кшталт Nansen — якщо треба зрозуміти, чи стоїть за великою адресою фонд або біржовий гаманець.
- Supply caps — стеля на обсяг конкретного активу в протоколі. Їхня наявність означає, що ризик-параметри хтось розраховував; відсутність — що розмір позиції ніхто не обмежує.
Окремо перевірте, хто задає ризик-параметри пулу. У моделях з кураторами сховищ рішення про те, яка застава приймається і з яким коефіцієнтом, ухвалює не «протокол загалом», а конкретна команда — і її треба оцінювати тими самими п’ятьма питаннями, що й емітента.
Ліквідність виходу: чи зможете ви забрати депозит
Депозит, який не можна забрати в потрібний момент, дорівнює втраті на час блокування. Перевірка триває дві хвилини і складається з трьох питань: чи є ліміти виведення, яка глибина ринку вашого активу і що відбувається за масового виходу.
- Ліміти й період розблокування. Шукайте в документації: cooldown, unbonding, withdrawal queue. Сім днів очікування — не дефект, але про це треба знати до депозиту, а не після.
- Утилізація в кредитному протоколі. Показник того, яка частка внесеного вже позичена. За утилізації, близької до 100%, вільних грошей для виведення в пулі немає фізично, доки позичальники не повернуть борг.
- Глибина пулу на DEX. DexScreener і подібні сервіси показують ліквідність пари та добовий оборот. Правило-орієнтир: якщо ваш депозит можна порівняти з добовим оборотом, вихід за розумною ціною триватиме кілька днів, а не одну транзакцію.
- Відношення обороту до TVL. Нижче за 0,5 — гроші в протоколі майже не обертаються; це орієнтир Blockchain Council, і він говорить радше про якість попиту, ніж про безпеку.
Приклад того, навіщо це рахувати, дав той самий Drift: за даними Chainalysis, за час атаки пішло понад половину TVL протоколу, а найбільші виведення пройшли в перші хвилини. Оцінка TRM Labs — приблизно 12 хвилин на виведення, оцінка Chainalysis для всього вікна зливу — близько 2,5 години. Жоден вкладник не встиг би зреагувати на новину й вийти: рішення про розмір позиції ухвалюється заздалегідь, а не в момент події.
Чек-лист на 8 пунктів: інструмент під кожну перевірку
Зведена таблиця — це і є процедура. Колонка з часом — наша оцінка на основі того, скільки триває кожна перевірка за готових посилань під рукою.№ Що перевіряємо Де дивитися Червоний прапорець Хвилин 1 TVL і його динаміка DeFiLlama, сторінка протоколу, графіки 30/90/180 днів обвал без пояснення; усе зростання збіглося з фарм-програмою; TVL нижче за $10 млн 3 2 Емітент і команда документація, GitHub, профілі людей, зворотний пошук фото повна анонімність за наявності права змінювати контракти; проєкту менше ніж 3 місяці 4 3 Аудит смарт-контракту сторінка аудитів протоколу, сайт аудитора, розділ Scope у звіті звіту немає у відкритому доступі; він старший за рік; управління й мости поза обсягом робіт 5 4 Адмін-ключі й апгрейд оглядач мережі: Contract → Read as Proxy → owner() / admin()адмін — звичайний гаманець; вихідний код не верифіковано 5 5 Таймлок і мультисиг Safe{Wallet} або Squads, документація, форум управління таймлок нуль; поріг 2 з 5 і нижче; конфігурацію змінювали днями раніше 4 6 Історія інцидентів Rekt News leaderboard, DeFiLlama Hacks, блог протоколу злам без опублікованого розбору причини 3 7 Концентрація депозиту ризик-сторінка пулу на DeFiLlama, вкладка Holders в оглядачі кілька звичайних гаманців тримають більшу частину пулу; supply caps відсутні 3 8 Ліквідність виходу документація (ліміти), утилізація в інтерфейсі, DexScreener утилізація близько 100%; депозит можна порівняти з добовим оборотом ринку 2
Разом 29 хвилин на першому прогоні й помітно менше на повторних: половина пунктів перевіряється через закладки. Порядок у таблиці повторює порядок розділів, але за важливістю першими йдуть пункти 4 і 5: вони закривають найдорожчий вектор зі статистики CertiK.
Aave і Drift Protocol: чек-лист на двох реальних датах
Абстрактний чек-лист марний, доки не видно, як він поводиться на живих протоколах. Нижче — прогін тих самих восьми пунктів на двох знімках: Aave станом на 5 листопада 2026 і Drift Protocol станом на 31 березня 2026, тобто за день до атаки. Стовпчик Drift показує, що чек-лист справді підняв би прапорці заздалегідь — і саме за якими пунктами.№ Пункт Aave (5 листопада 2026) Drift Protocol (31 березня 2026) 1 TVL і динаміка $17,07 млрд на 5 листопада 2026 за всіма версіями, протокол працює 6+ років помітний TVL, але за 20 днів до атаки в системі з’явився заставний токен CVT із ціною, підтриманою wash trading 2 Емітент публічна команда, ончейн-управління: зміни проходять голосуванням тримачів AAVE публічна команда, питань щодо емітента немає 3 Аудит 65+ аудитів і рев’ю плюс перевірки за участю ШІ; свіжі — Sherlock 14.05.2026, Certora березень–квітень 2026, ChainSecurity лютий–березень 2026, Trail of Bits 10.02.2026; SOC 2 Type II березень 2026 контракти проходили аудит, але функція управління протоколом загалом не була покрита 4 Адмін-ключі зміни лише через AIP та ончейн-голосування; поодинці не може діяти ніхто, включно з Aave Labs адмінські права в Security Council, склад якого змінили 27 березня 2026 5 Таймлок і мультисиг 1 день / 7 днів для змін в управлінні, вето-мультисиг Guardian 5 з 9 2 з 5, таймлок нуль — виконання одразу після другого підпису 6 Історія інцидентів понад $4,65 млрд оброблених ліквідацій з 2020 року до 1 квітня 2026 великих інцидентів не було 7 Концентрація депозиту публічні ризик-параметри та supply caps за активами; страховий резерв Umbrella $146 млн новий заставний актив із фактично нульовою реальною ліквідністю та раптово піднятими лімітами позики 8 Ліквідність виходу за даними протоколу, механізм ліквідацій витримав кілька ринкових циклів і стресових подій понад половину TVL виведено за вікно зливу 1 квітня
Що показує ця таблиця. У Drift станом на 31 березня 2026 спрацьовували рівно три пункти: третій (управління поза аудитом), п’ятий (поріг 2 з 5 без таймлоку, зміна конфігурації днями раніше) і сьомий (свіжий заставний актив із накрученою ціною). Жоден із них не вимагав читання коду — усі три видно в документації, в інтерфейсі мультисигу та в оглядачі мережі.
Як це спрацювало 1 квітня 2026. Атака почалася о 16:05:18 UTC двома транзакціями з різницею в секунду. До цього була піврічна фаза соціальної інженерії проти підписантів і підготовка: з 23 до 30 березня атакувальник створив акаунти durable nonce, прив’язані до підписантів мультисигу. Durable nonce — штатна функція Solana для офлайн-підпису: вона знімає звичайне вікно застарівання транзакції (близько 150 слотів) і робить підписану транзакцію дійсною скільки завгодно довго. Підписантів обманом змусили підписати те, що мало вигляд рутини, а насправді було передачею адмінських прав. Далі — фейкові спотові ринки під токен CVT, контроль над ціновим фідом, вимкнені запобіжники і 33 транзакції позики по колу: марна застава всередину, реальні активи назовні. Підсумок — $285 млн за оцінкою Chainalysis і TRM Labs; атрибуцію атаки північнокорейській групі UNC4736 опублікували 9 квітня 2026.
Побічний ефект вартий окремого рядка: компонованість DeFi рознесла удар далі. За підрахунком Nexus Mutual, щонайменше 20 інших протоколів зазнали збоїв, пауз або прямих утрат, сумарно понад $22 млн за 72 години. Це аргумент на користь восьмого пункту чек-листа: перевіряти треба не лише протокол, у який ви кладете гроші, а й те, на чому він сам тримається.
Залишкові ризики: чого чек-лист не ловить навіть за зелених пунктів
Межі методу важливіші за сам метод. Вісім пунктів знімають статичний зріз — те, як протокол влаштований на момент перевірки. Усе, що відбувається в часі та поза контрактом, вони не бачать.
Аудит не робить протокол безпечним. За підрахунком колумніста CoinDesk від 17 червня 2026, на аудовані протоколи припало $721,24 млн із $939,86 млн втрат першого півріччя 2026 — 76,7% усього викраденого капіталу. Другого незалежного підтвердження саме цієї цифри знайти не вдалося, тому подаємо її як оцінку CoinDesk, а не як загальновідомий факт. Опосередковано її підтримує розбір Core3: із 1400 проаналізованих проєктів у 293 аудит був, а показник Probability of Loss лишався вищим за 50 — і всі 293 мали слабкі місця в off-chain доменах, тобто поза зоною, яку аудит узагалі розглядає.
Порядок величин теж не на користь аудитів. За оцінкою Core3, з 2020 року на аудити в DeFi витратили близько $500 млн (приблизно 10 000 звітів), а з протоколів за той самий період вивели близько $10 млрд. На кожен долар, витрачений на аудит, припадає близько двадцяти доларів втрат. Це не доказ «аудит не потрібен» — це доказ «аудит закриває не той периметр, де зараз втрачають».
Конфігурація змінюється після перевірки. Головний урок Drift: чек-лист, пройдений на початку березня 2026, показав би прийнятну картину, бо поріг мультисигу знизили й таймлок зняли 26–27 березня — за 5–6 днів до атаки. Лікується це не ретельнішою разовою перевіркою, а звичкою: перед кожним великим довкладенням заново відкривати сторінку мультисигу й дивитися дату останніх змін.
Соціальну інженерію проти підписантів ззовні не видно. Жодне відкрите джерело не покаже вам, що підписанта мультисигу пів року обробляли і що на його машині лежить шкідливе програмне забезпечення. Із шести превентивних заходів, які Nexus Mutual називає здатними зупинити атаку, три стосуються операційної безпеки команди і ззовні не перевіряються взагалі: верифікація транзакції перед підписом, виділені пристрої для підпису та ончейн-моніторинг. Інші три — таймлок, поріг мультисигу і whitelist адрес на рівні контракту — архітектурні, і саме їх чек-лист бачить: половина переліку закривається пунктами 4 і 5.
Атака може йти повз контракт узагалі. Підміна інтерфейсу, скомпрометований npm-пакет, перехоплений домен — при цьому сам контракт лишається чистим і всі вісім пунктів дають зелене. Окремий розбір цього вектора — у матеріалі про supply chain атаки. Зі свіжих прикладів: у CoW Swap втрати близько $1,2 млн прийшли через захоплення DNS-домену та підроблений інтерфейс.
І найчастіше. Чек-лист протоколу нічого не каже про безпеку вашого власного гаманця: видані дозволи на витрату, дрейнери та фішингові підписи — це ваш периметр, а не протоколу, і розбирається він окремо, у матеріалі про безпеку криптогаманця. За статистикою CertiK за перше півріччя 2026 фішинг дав $366,3 млн втрат у 63 інцидентах — друге місце після компрометації ключів.
Що з переліченого застаріє першим: TVL і кількість аудитів — протягом тижнів, склад мультисигу та параметри таймлоку — будь-якої миті, піврічна статистика втрат — з виходом наступного звіту. Дати в цьому матеріалі розставлені для того, щоб було видно, що саме треба перезвірити.
Часті запитання
Аудит смарт-контракту є — значить, гроші в протоколі в безпеці?
Ні. Аудит фіксує, що конкретна версія коду перевірялася в конкретні дати, і не покриває того, що лишилося поза обсягом робіт. У Drift Protocol контракти проходили аудит, а функція управління протоколом загалом не була аудована — і $285 млн пішли саме через адміністративний доступ. У KelpDAO контракти перевіряли двічі, а гроші пішли через конфігурацію крос-чейн мосту. Аудит знижує один клас ризику з кількох.
Що таке timelock і чому без нього небезпечно вкладати в DeFi?
Timelock — примусова пауза між схваленням зміни та її виконанням. Вона потрібна не команді, а вкладникам: за ці години спільнота бачить транзакцію в черзі та встигає зреагувати. Орієнтир Blockchain Council — мінімум 48 годин на чутливі зміни. У Drift таймлок був нульовим: транзакція виконувалася одразу після другого підпису, і вікна для виявлення не лишилося взагалі.
Високий TVL — це гарантія надійності протоколу?
Ні, TVL вимірює розмір, а не безпеку: великий протокол — просто дорожча ціль. До того ж цифру можна накачати винагородами. Berachain Boyco пройшов шлях від піку $3,35 млрд у лютому 2025 до $393–646 млн у січні 2026 — мінус 88% за рік без жодного зламу, просто тому, що скінчилися стимули. Дивитися треба динаміку за 30, 90 і 180 днів та джерело зростання.
Скільки насправді триває перевірка протоколу за цим чек-листом?
За нашою оцінкою — близько 29 хвилин на перший прогін незнайомого протоколу: 3 хвилини на TVL, 4 на емітента, 5 на аудит, 5 на адмін-ключі, 4 на мультисиг і таймлок, 3 на історію інцидентів, 3 на концентрацію депозиту, 2 на ліквідність виходу. Повторна перевірка знайомого протоколу перед довкладенням триває близько десяти хвилин: достатньо переглянути пункти 4, 5 і 1.
Що робити, якщо протокол, у який ви вже вклалися, зламали?
Найперше — відкликати видані протоколу дозволи на витрату токенів, інакше доступ до ваших токенів лишається в контракту, який уже скомпрометований. Далі стежити за офіційним каналом протоколу: план компенсації, якщо він з’явиться, публікується там. Повернення майже ніколи не буває миттєвим і повним — у Drift його оформлено як окремий recovery-токен і розтягнуто в часі: станом на 1 жовтня 2026 негайний викуп цього токена давав близько 1% підтверджених утрат.
Як дізнатися, хто стоїть за анонімним DeFi-проєктом?
Часто — ніяк, і це вже відповідь. Перевірювані сліди: історія комітів на GitHub, згадки розробників поза проєктом, зворотний пошук фотографій зі сторінки команди, публічні раунди фінансування. За вибіркою CertiK 2020–2023 років 77,4% rug-pull-проєктів мали повністю анонімну команду, а решта — напіванонімну зі сфальшованими даними. Анонімність плюс право змінювати контракти — поєднання, яке вважається червоним прапорцем.